
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 libraggbond/cve-2018-3191
CVE-2018-3191 shell inversé
 dale-ruane/fudge
Dissimulation d'implants dans des fichiers HTML
 archive-puma/securitynotfound
Webshell PHP furtif déguisé en page d'erreur 404 avec console AJAX, exécution cachée de commandes via l'en-tête Referrer, et actions préconfigurées…
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
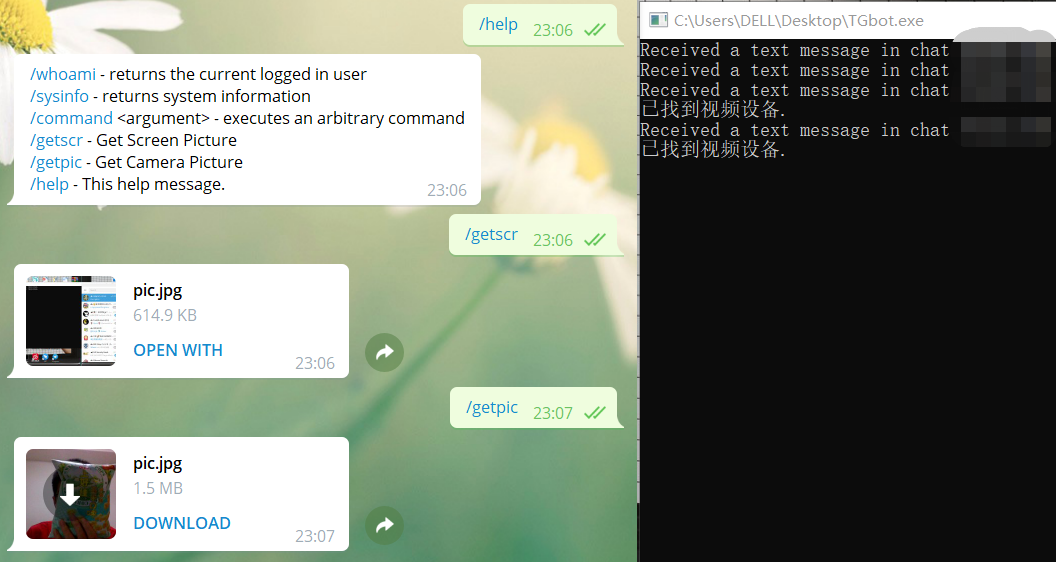 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 gh1mau/masta-cve-2026-48907
Scanner Python en un seul fichier pour CVE-2026-48907 (JCE Editor RCE de Joomla). Détecte Joomla/JCE, effectue un test de charge utile intrusif…
 yehia-mamdouh/shell3er
Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre…
 lorentzenman/payday
Générateur de charges utiles utilisant Metasploit et Veil. Prend une adresse IP en entrée et appelle Veil. Utilise msfvenom pour créer des charges…
 caveeroo/cve-2026-111497-wordpress-poc
PoC RCE pour CVE-2026-111497 concernant une image Docker Official Image épinglée pour WordPress
 yehia-mamdouh/xssya-v-2.0
Scanner XSS en Python qui confirme l'injection de charges utiles réfléchies et encodées, exécute les charges utiles pour capturer les cookies,…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT souffre d'une vulnérabilité d'injection de commande avant authentification dans le servlet License Response Servlet en…
 itsmmdoha/ducklogger
Un keylogger USB basé sur ESP32-S3 avec WiFi, facile à fabriquer soi-même avec du matériel couramment disponible.
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Preuve de concept)
 sfewer-r7/cve-2025-22457
PoC pour CVE-2025-22457 - Un débordement de tampon basé sur la pile à distance non authentifié affectant Ivanti Connect Secure, Pulse Connect Secure,…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell








