
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 bkfish/awesome_shiro
CVE-2016-4437-Shiro module de brute force de désérialisation et key, exécution de commandes, script de reverse shell
 datackmy/fallingskies-cve-2023-35885
Exploit Python pour CVE-2023-35885 ciblant CloudPanel v2.0.0–v2.3.0. Injecte un webshell via un cookie sérialisé conçu pour réaliser une exécution de…
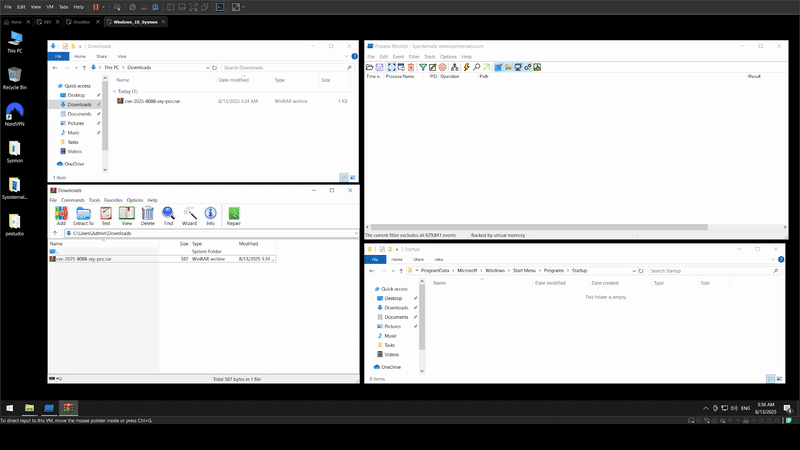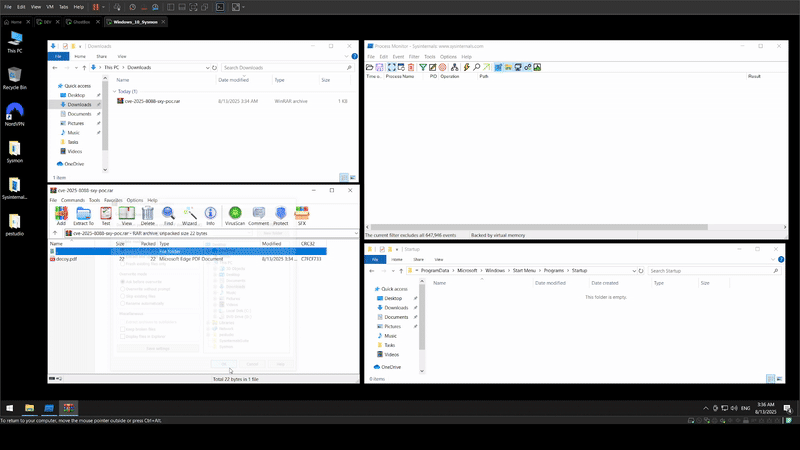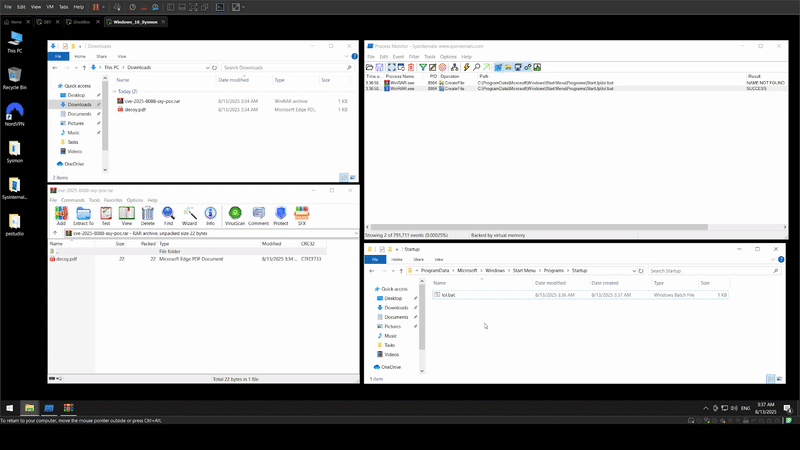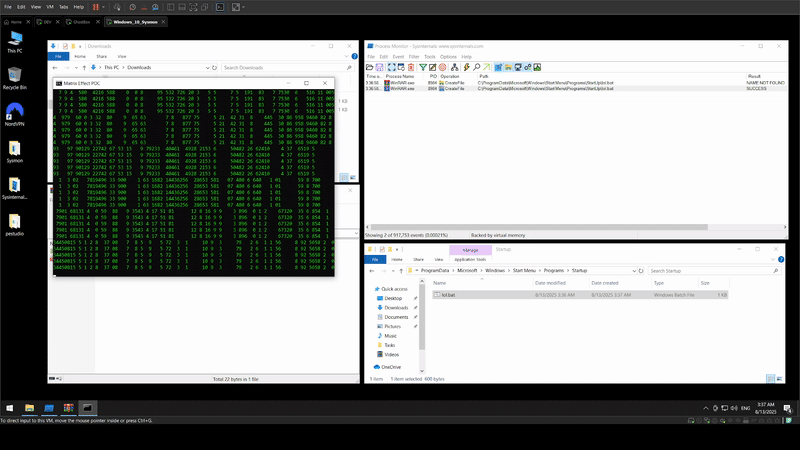 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Preuve de concept (PoC-Exploit)
 scs-labrat/android_autorooter
Exfiltrer à distance des données utilisateur sensibles depuis des applications sur Android 12 et 13 en exploitant la vulnérabilité CVE-2024-0044.
 demon-i386/zoshrinkc2
Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
 cipherspy/cve-2026-42945-poc
exploit pour CVE-2026-42945
 nirvanaon/now
NØW est un outil d'encodage et d'obscurcissement de shellcode basé sur les mots, qui transforme des octets de shellcode bruts en prose anglaise…
 wsfengfan/cve-2020-2555
Preuve de concept Python pour CVE-2020-2555
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilé sur X64
 portswigger/splitting-the-email-atom
Ressources de recherche et outils pour exploiter les divergences des analyseurs d'adresses e-mail afin de contourner les contrôles d'accès, notamment…
 mchklt/cve-2025-30406
CVE-2025-30406 PoC d'exploitation de ViewState
 garck3h/cve-2023-38831
Un outil pour générer un POC pour la RCE du programme winrar (c'est-à-dire cve-2023-38831).
 3gstudent/cve-2017-8464-exp
Support x86 et x64
 nickguitar/yaps
Yet Another PHP Shell - Le shell inversé PHP le plus complet
 erpscanteam/cve-2018-2380
Preuve de concept d'exécution de commande à distance via injection de logs sur SAP NetWeaver AS JAVA CRM
 icyguider/nimcrypt
Crypter PE écrit en Nim
 striga-ai/cve-2026-34486
Contournement fail-open de l'EncryptInterceptor dans le clustering Tribes d'Apache Tomcat conduisant à une exécution de code à distance (RCE) non…
 brianwrf/s2-053-cve-2017-12611
Un script simple pour exploiter RCE pour Struts 2 S2-053 (CVE-2017-12611)








