
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 sevaepsteyn/cve-2026-98432-ebpf
Atténuation eBPF (XDP/tc) pour CVE-2026-98432 / RHSB-2026-016 - ébauche
 jamilbk/drop-ipv4-opt
Programme XDP/eBPF qui supprime les paquets IPv4 portant des options IP (IHL > 5) au niveau de l'interface afin d'atténuer la faille use-after-free…
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 garphengate/cve-2026-98432-defender-toolkit
Audits d'exposition, requêtes de chasse et une atténuation intermédiaire validée pour CVE-2026-98432, la faille use-after-free dans la poignée de…
 luxagen/tester-linux-cve-2026-98432
Testeur de vulnérabilité/atténuation pour CVE-2026-98432 du noyau Linux
 hdp1972be-svg/cve_2026_98432_guard
Atténuation temporaire eBPF/XDP pour la vulnérabilité des options d'en-tête TCP IPv4 de Linux CVE-2026-98432. Aide à protéger les systèmes non…
 slabbdev/uefi-pxe-cve-2026-97631
Harnais QEMU/OVMF sans interface graphique qui pilote un démarrage PXE et envoie des erreurs ICMP surdimensionnées pour reproduire le débordement de…
 rayanziani/bootjack
Outillage d'exploitation pour le débordement d'erreur ICMP PXE UEFI d'EDK II (CVE-2026-97631) : forge des paquets ICMP usurpés, implante un faux…
 jankammerath/bogusmips
Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android
 ph4ntom-rev/rtw89-monitor-injection
Realtek RTL8852AE / rtw89 Monitor Mode and Packet Injection (Raw TX) patch for Linux / Kali Linux
 xen0bit/netprobe-cve-2026-98432
Sonde distante en boîte noire qui détecte CVE-2026-98432, une utilisation après libération de ireq_opt dans TCP IPv4 sous Linux, via l'écho…
 gary23w/hodometer
Une application de barre d'état système Windows native monofichier (C, Win32, sans runtime) qui affiche précisément quel programme envoie et reçoit…
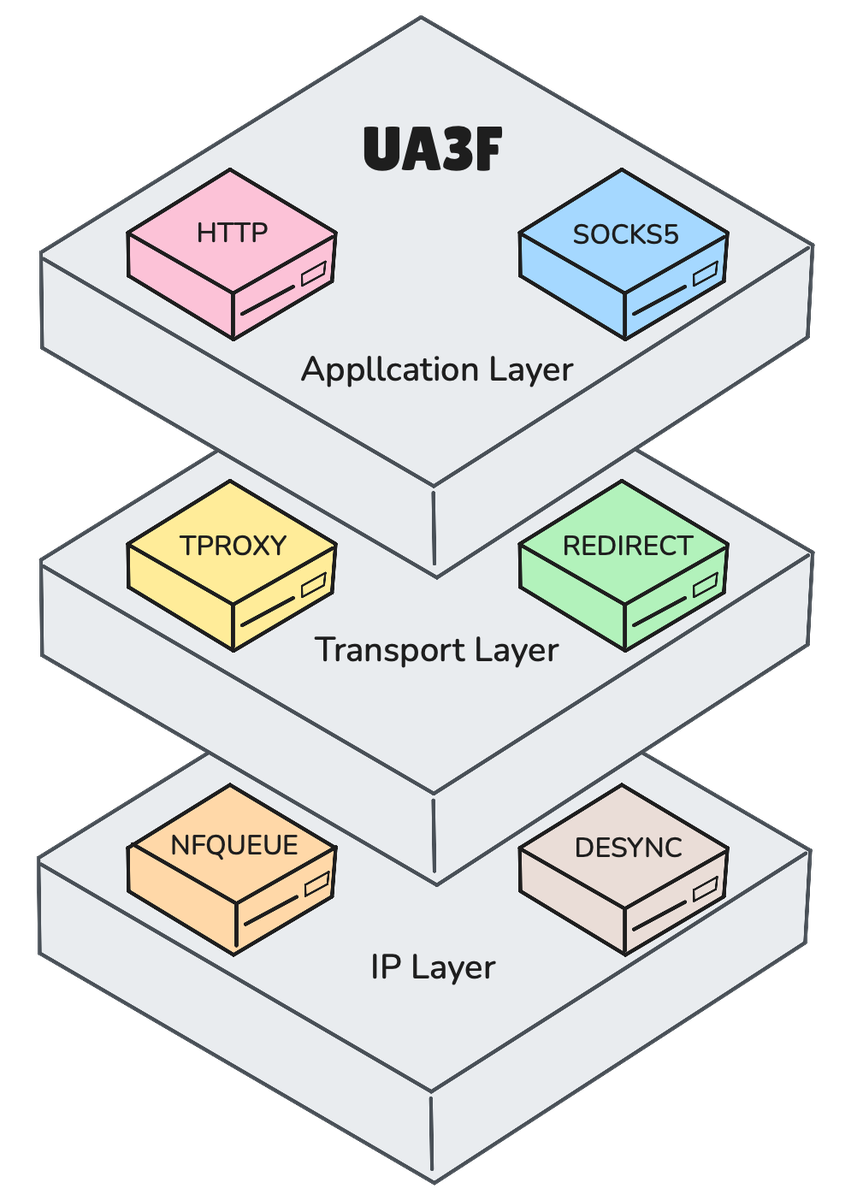 sunbk201/ua3f
Proxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture…
 pulkin/esp8266-injection-example
Projet d'exemple pour démontrer les capacités d'injection de paquets et de reniflage de l'IC ESP8266.
 ets-polito/esp32-sniffer
Micrologiciel ESP32 qui renifle les paquets PROBE REQUEST envoyés par les smartphones à la recherche d'une connexion Wi-Fi afin d'extraire différents…
 activecm/passer
Localisateur de services passif, un sniffer Python qui identifie les serveurs, les clients, les noms et bien plus encore
 doronz88/harlogger
Utilitaire simple pour l'analyse du trafic HTTP/HTTPS déchiffré sur un appareil macOS/iOS (jailbreaké ou non)
 thyrlian/charles-proxy-mobile-guide
Guide étape par étape pour intercepter le trafic HTTP/HTTPS d'Android et d'iOS avec Charles Proxy, couvrant le proxy SSL, l'installation du…








