
 #1
Outils pour l'analyse des dumps RAM afin de trouver les processus en cours d'exécution, les connexions réseau et les malwares cachés.
Recommandé par Kitploit

 ikow/php2shell-poc
Exploitation de CVE-2026-109618/109619 via session.upload_progress en PHP — POC et analyse
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 9bie/php2shell-bypass-aslr-exp
Exploit purement HTTP permettant une RCE sur PHP 8.4.26 + Apache mod_php via une fuite de tas session upload_progress, une réutilisation de pointeur…
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
PoC LPE pour noyau Android pour CVE-2026-43499, un use-after-free rtmutex dans les noyaux Qualcomm 4.19, adapté pour le Redmi K40 avec une charge…
 winsiderss/systeminformer
Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) fork d'exploit pour RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Pour la recherche autorisée sur ses propres…
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 jazho76/house_of_apple_2
Analyse interactive de la technique FSOP House of Apple 2 sous GDB avec glibc 2.43, accompagnée d'un bac à sable reproductible couvrant le…
 velocidex/velociraptor
Creuser plus profond....
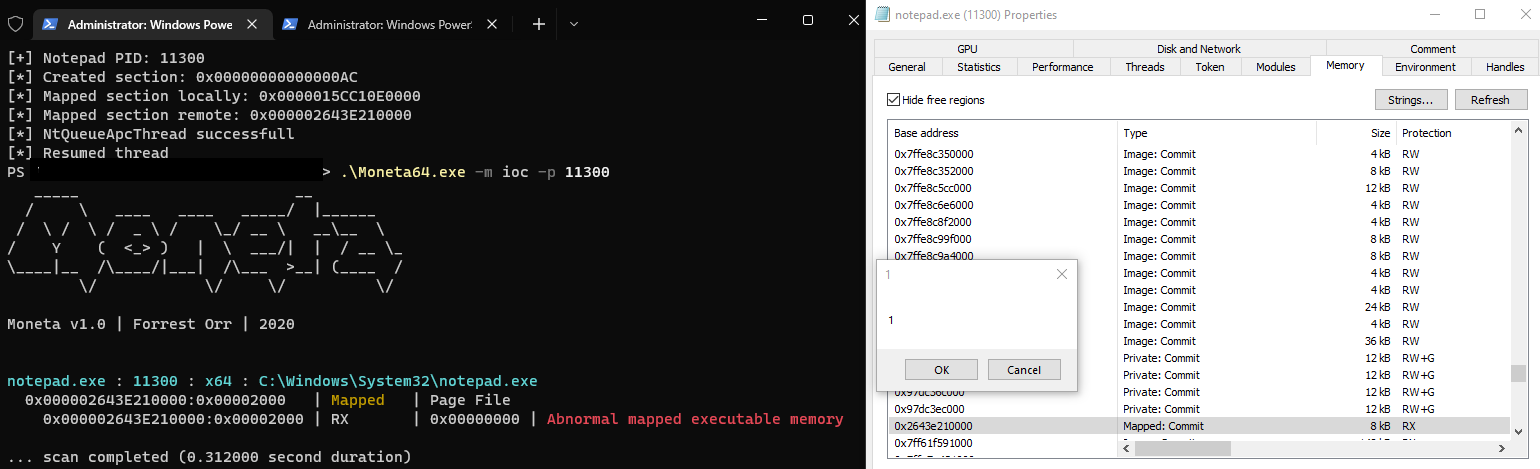 theflink/deepsleep
Une variante de Gargoyle pour x64 afin de masquer les artefacts mémoire en utilisant uniquement ROP et PIC.

 bert-janp/incident-response-powershell
Kit de réponse aux incidents basé sur PowerShell qui collecte plus de 25 artefacts médico-légaux (processus, connexions réseau, registre, historique…
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…







