
 #1
Outils pour la gestion, le partage et l'intégration des Indicateurs de Compromission (IOC) dans les défenses de sécurité.
Recommandé par Kitploit
 jonathanstross/cve-2025-31324
Un scanner de sécurité basé sur Python pour identifier la vulnérabilité CVE-2025-31324 dans les systèmes SAP Visual Composer, et détecter les…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Analyse technique d'une tentative d'exploitation de SharePoint ToolShell (CVE-2025-53770) impliquant RCE, déploiement de webshell et extraction de…
 ma1am/cve-2022-26134-exploit-detection
Ce dépôt contient une règle Yara et la méthode qu'un investigateur en sécurité pourrait souhaiter utiliser pour la chasse aux menaces liées à la…
 b401/clickstudio-compromised-certificate
Dépôt contenant le certificat compromis observé lors des récentes attaques CVE-2022-30190 (Follina).
 ngvcanh/cve-2025-55182-attack-analysis
Analyse d'attaque réelle de CVE-2025-55182 (React2Shell) - Vulnérabilité RCE des React Server Components
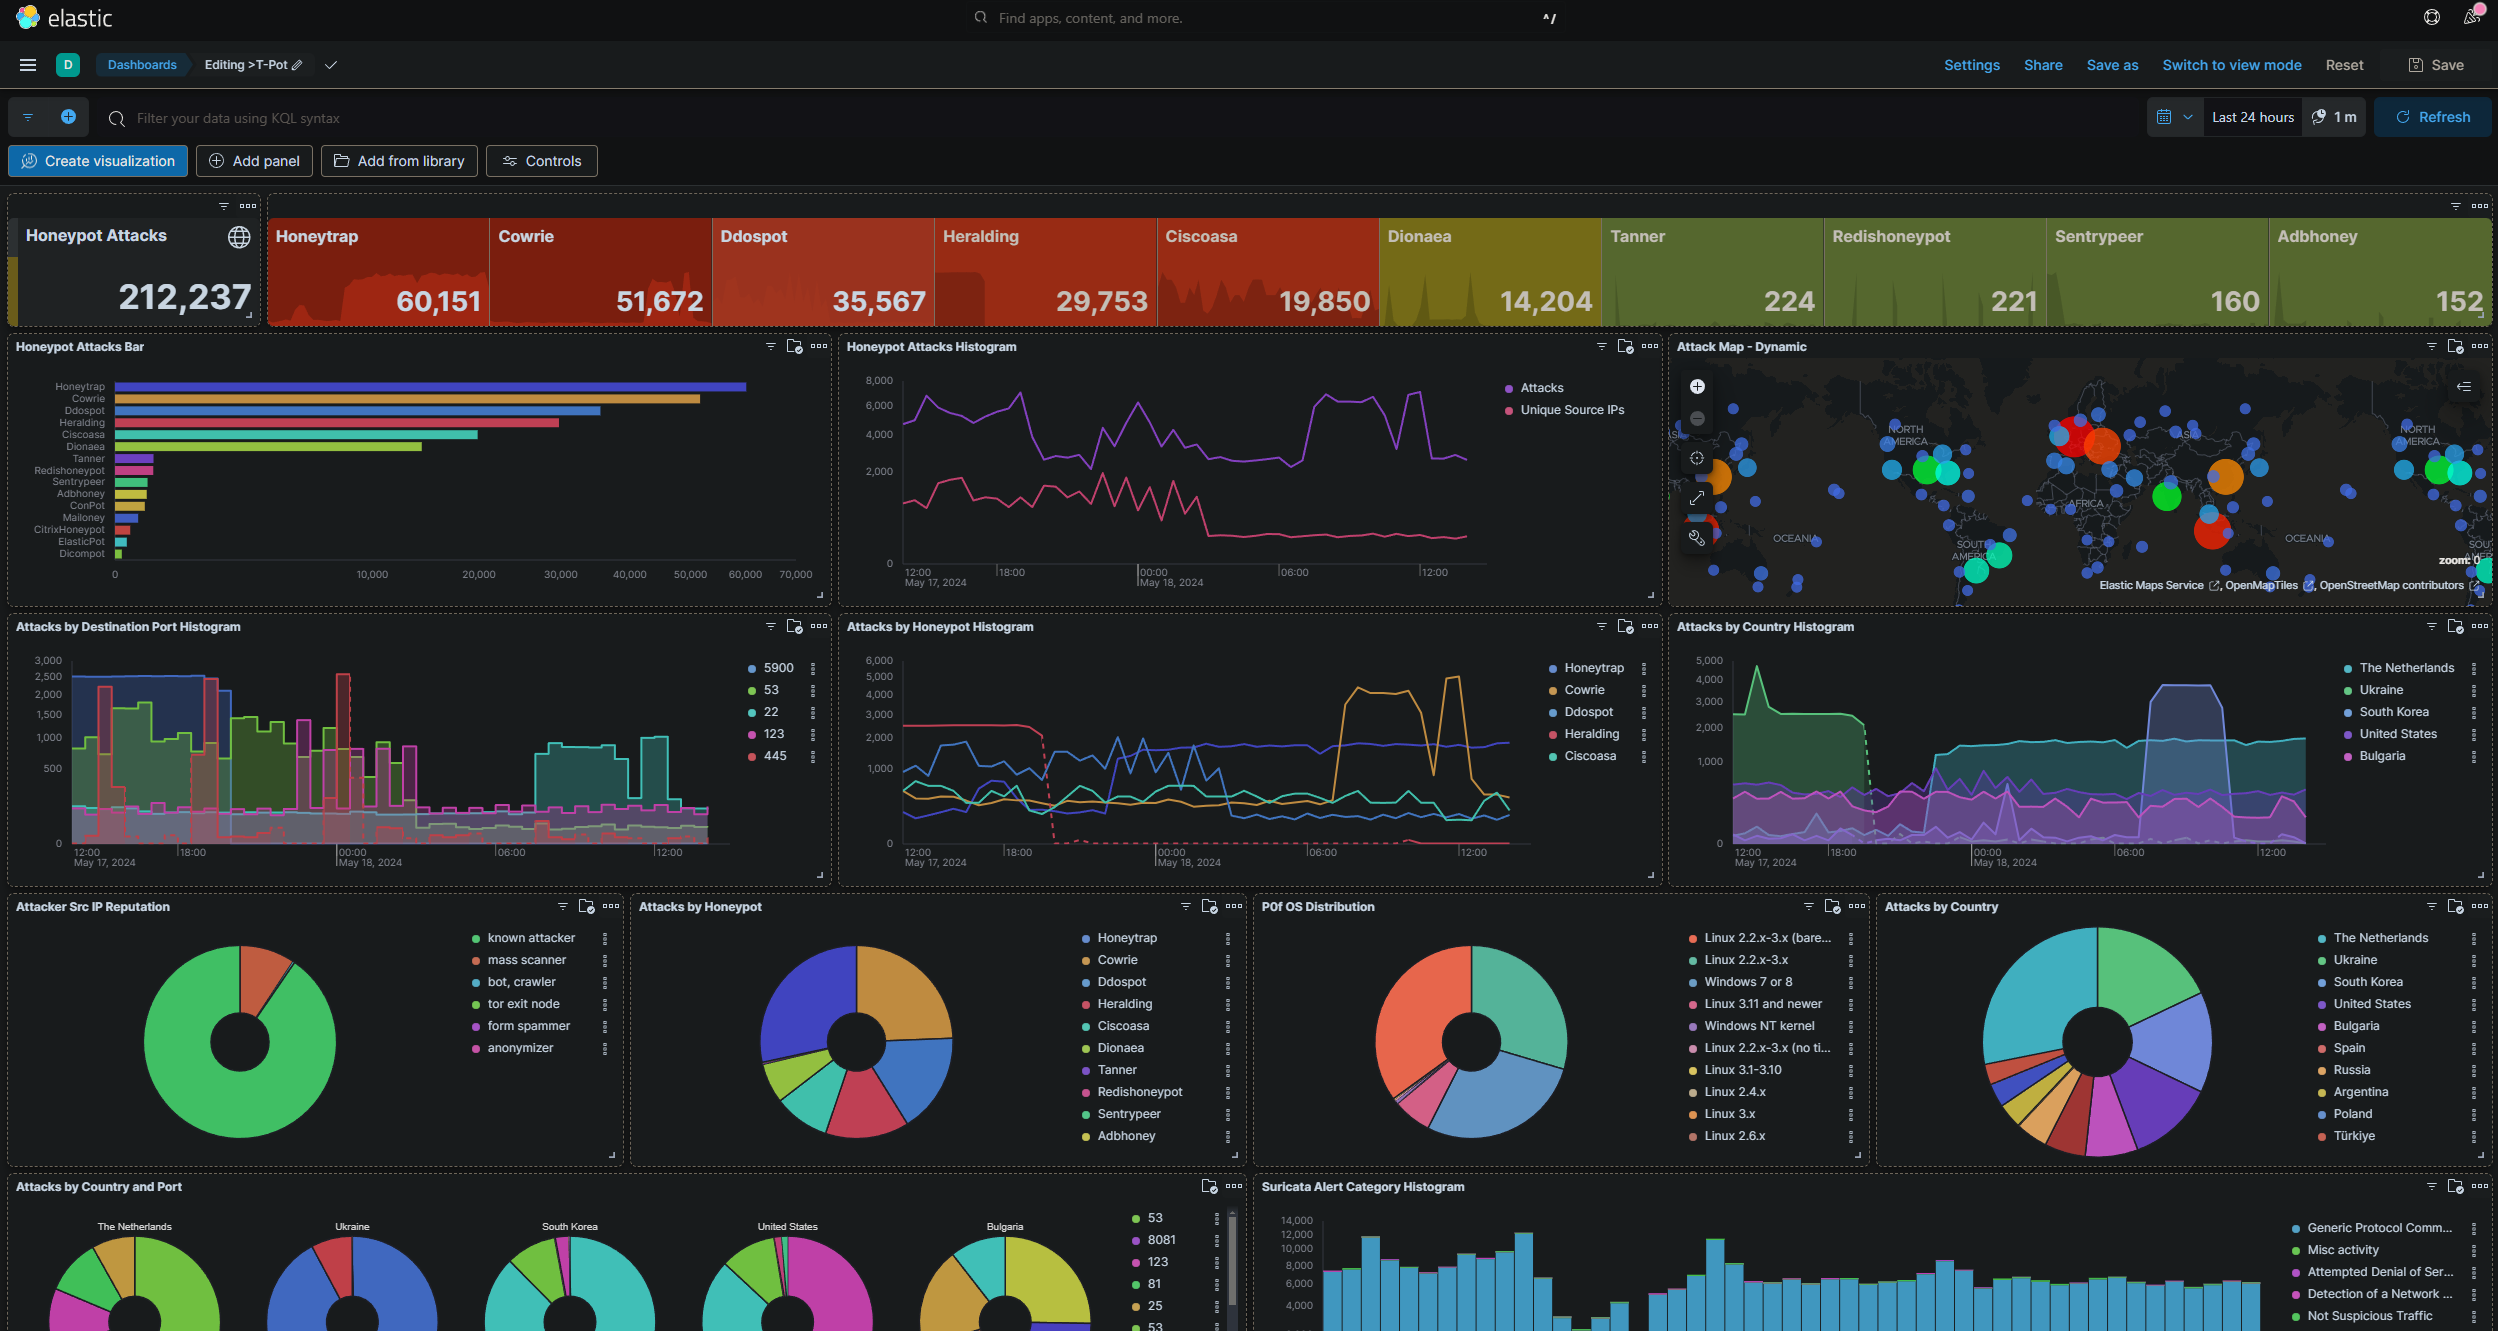 rxerium/honeypot
🍯Honeypot Threat Intel
 zedocun/soc-investigation-powershell-edrfreeze
Investigation SOC d'une alerte d'exploitation de CVE-2024-49138 impliquant PowerShell, exécution d'EDRFreeze, et comportement d'évasion de défense…
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contient une règle yara simple pour rechercher des fichiers de configuration KeePass potentiellement compromis.
 guardicode/cve-2021-44228_iocs
Collection organisée d'indicateurs de compromission (IoCs) publics pour la vulnérabilité Log4j (CVE-2021-44228), agrégés à partir de plusieurs…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 fevar54/cve-2026-33634-scanner
Scanner de IOCs del ataque de cadena de suministro TeamPCP (CVE-2026-33634).
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
Cet outil aide à identifier l'exposition à CVE-2025-20393 en vérifiant les ports TCP/6025 ouverts, les interfaces Spam Quarantine réactives, et les…
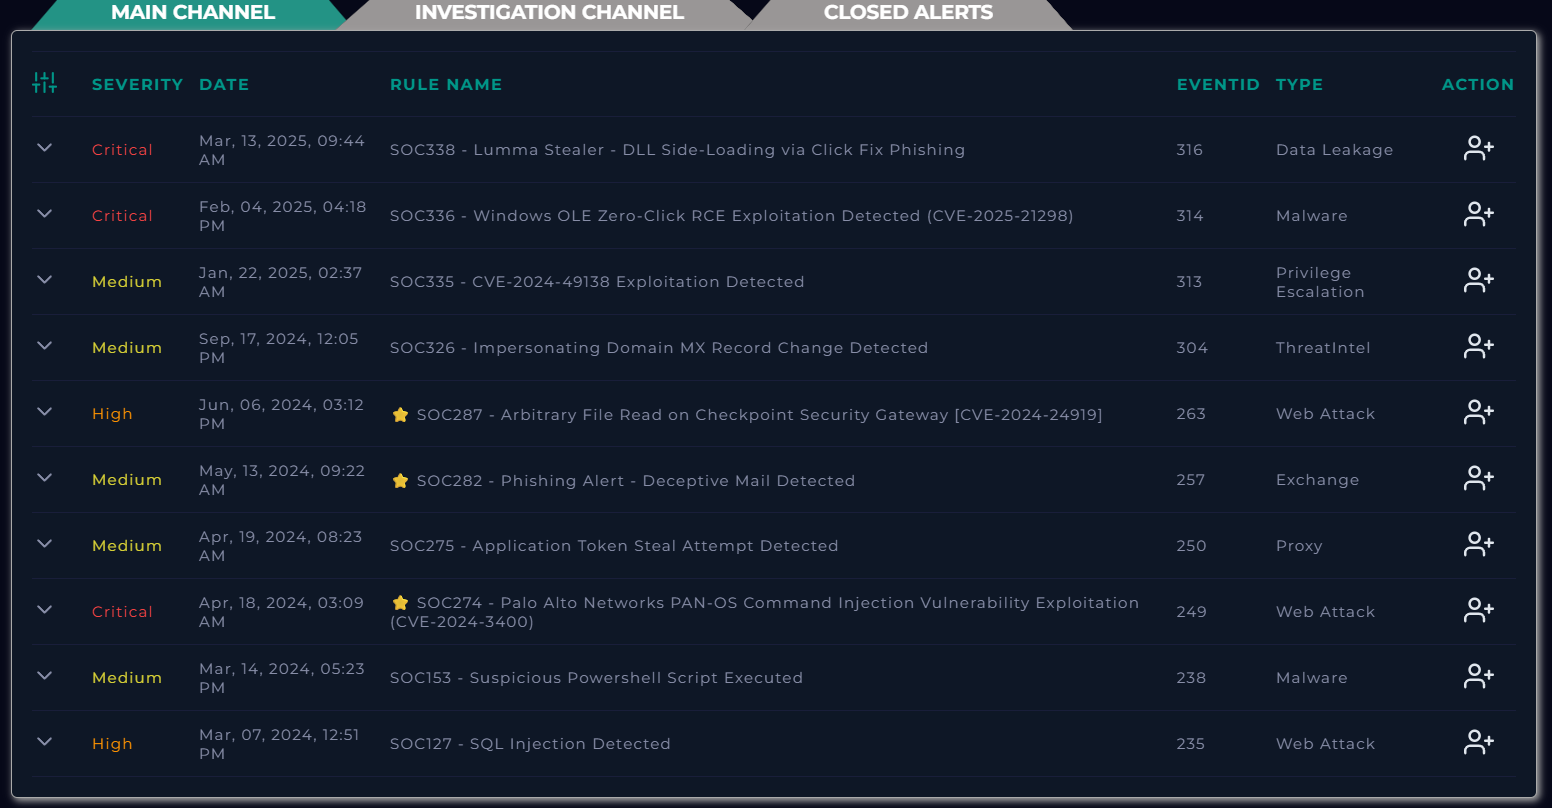 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigation technique et confinement d'hôte d'une exploitation RCE zero-click de sévérité Critique (CVE-2025-21298) utilisant la télémétrie EDR et…
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
Dépôt de recherche défensive pour CVE-2025-55182 (RCE pré-authentification dans React Server Components/Next.js). Comprend une analyse technique, des…
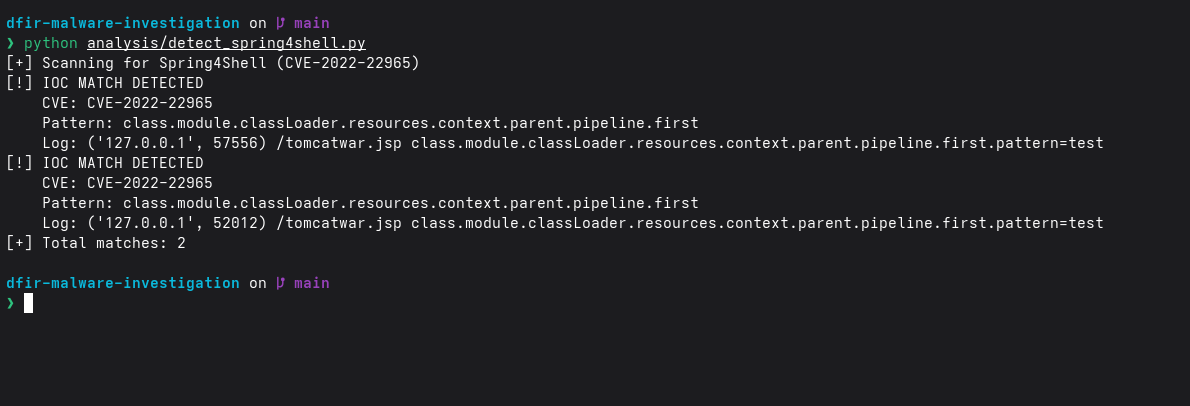 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
Règles de détection et signatures YARA/KQL pour CVE-2025-60787, une RCE non authentifiée dans motionEye via injection de configuration, avec…
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 faysalferdous/cve-2025-68645-exploiting-zimbra-webmail-lfi-vulnerability
Pack de référence orienté défenseur pour CVE-2025-68645 Zimbra LFI, comprenant des règles de détection Sigma/Splunk, des extraits de mitigation WAF,…








