
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 ion-storm/sysmon-config
Configuration Sysmon ATT&CK avancée axée sur la détection du plus grand nombre de techniques par source de données dans MITRE ATT&CK, offrant une…
 gossithedog/threathunting
Outils pour la chasse aux menaces.
 volexity/threat-intel
Signatures et IoCs issus des articles de blog publics de Volexity.
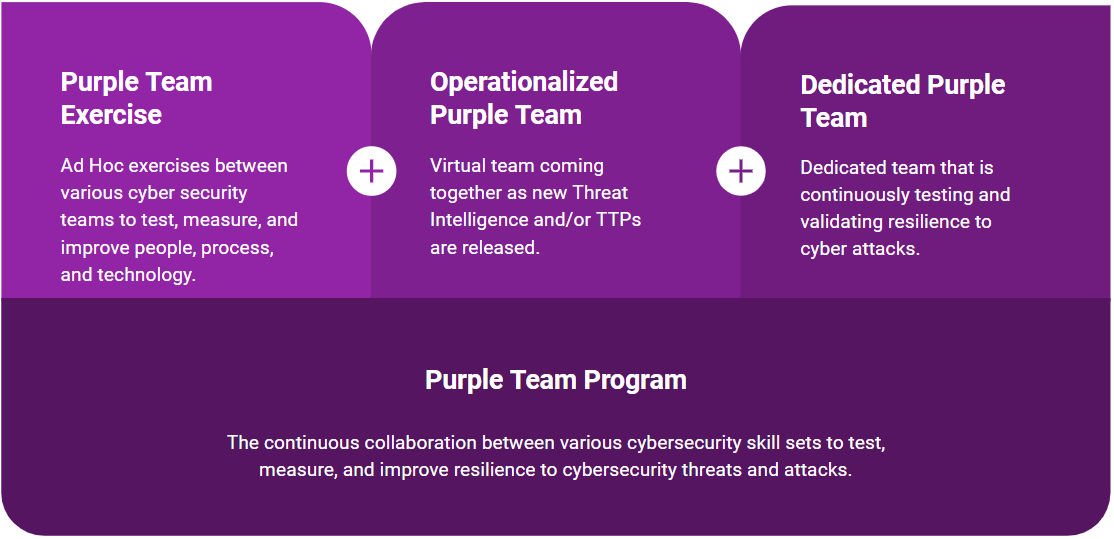 scythe-io/purple-team-exercise-framework
# Cadre d'exercice d'équipe pourpre
 bfuzzy/auditd-attack
Un ensemble de règles Auditd Linux mappé au framework d'attaque MITRE.
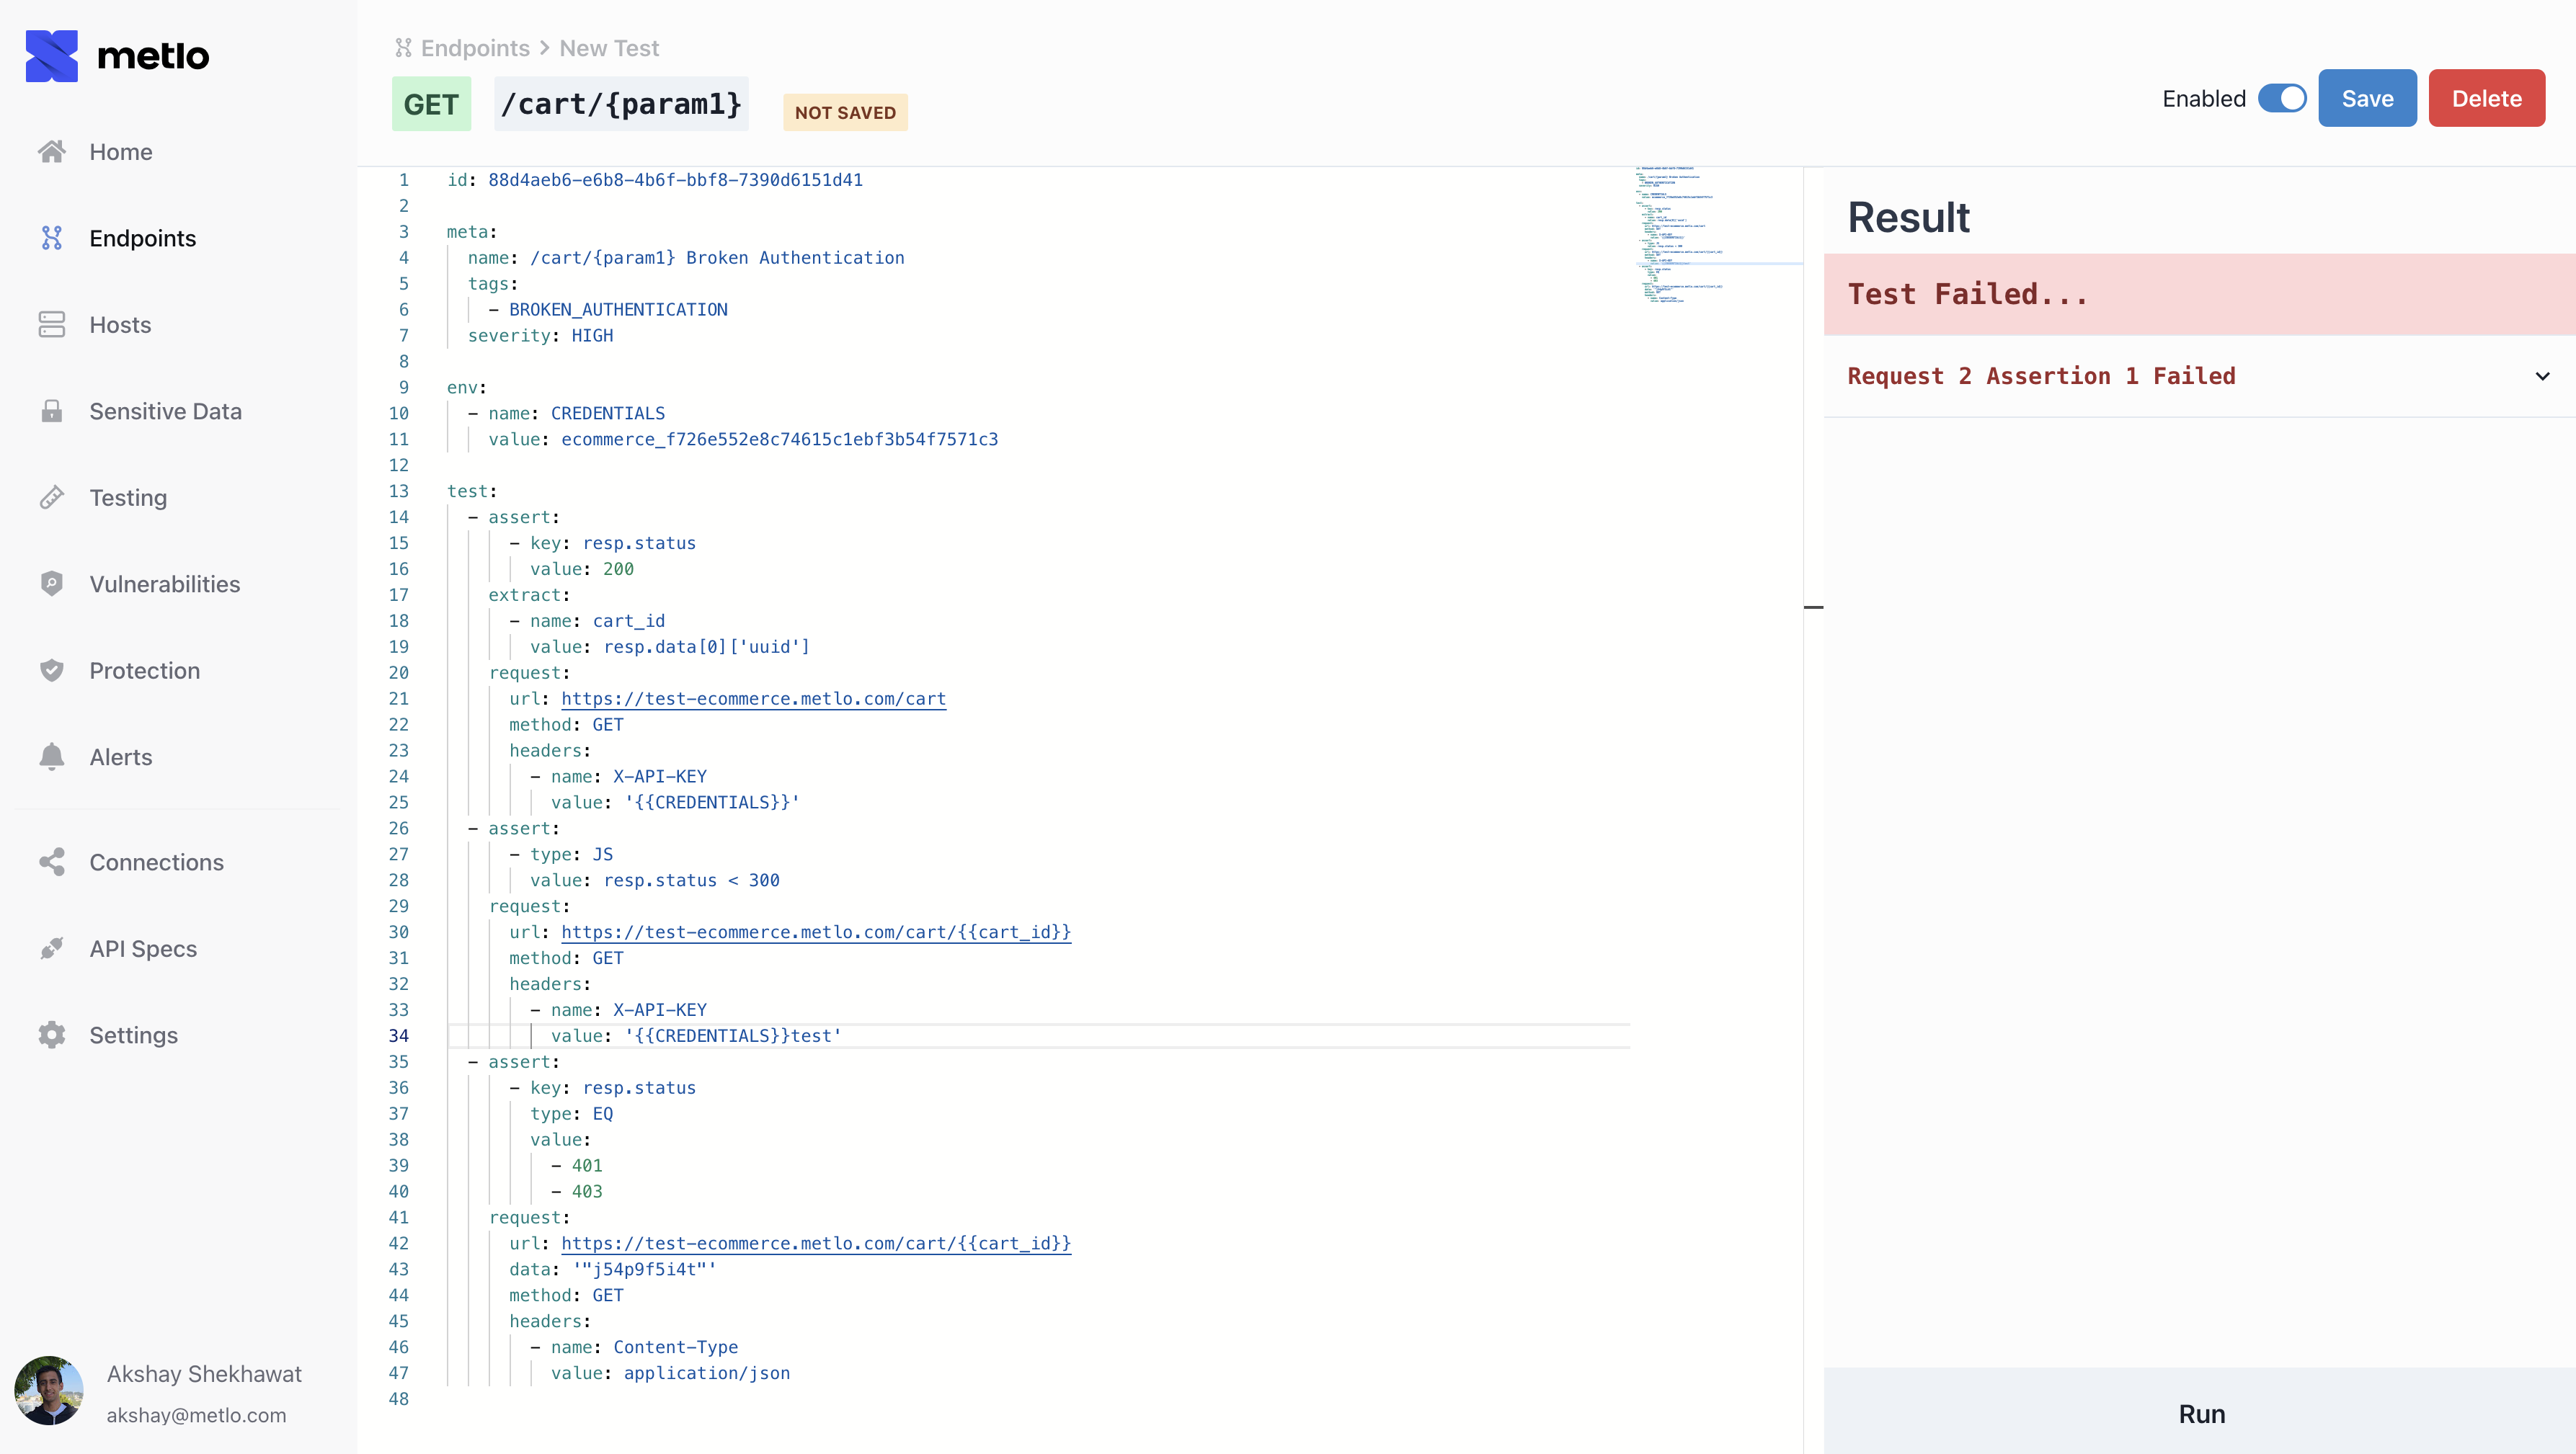 metlo-labs/metlo
Metlo est une plateforme de sécurité API open source.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
Un utilitaire pour générer en toute sécurité des modèles de trafic réseau malveillant et évaluer les contrôles.
 snorby/snorby
Application Ruby On Rails pour la surveillance de la sécurité réseau
 pedramamini/threatingestor
Outil automatisé d'agrégation de renseignements sur les menaces qui extrait et normalise des indicateurs de multiples sources (flux OSINT, rapports…
 idaholab/malcolm
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
 dinotools/dionaea
Honeypot à faible interaction qui émule des services réseau vulnérables pour capturer des malwares, des shellcodes et des tentatives d'exploitation,…
 thinkst/canarytokens-docker
Configuration Docker pour mettre en place rapidement vos propres Canarytokens.
 syworks/waidps
Audit sans fil, système de détection et prévention d'intrusion
 neo23x0/raccine
Un vaccin simple contre les ransomwares
 cyberdefenders/detectionlabelk
DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 stamusnetworks/scirius
Interface Web pour la gestion des règles Suricata, la chasse aux menaces et l'optimisation des règles avec agrégation multi-source, transformation et…








