
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 stackrox/stackrox
La plateforme de sécurité Kubernetes StackRox effectue une analyse des risques de l'environnement conteneurisé, fournit une visibilité et des alertes…
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…
 digitalruby/ipban
Service automatisé de bannissement IP qui détecte les tentatives de connexion échouées à partir des journaux d'événements et de fichiers, bloquant…
 cyb3rmik3/kql-threat-hunting-queries
Un dépôt de requêtes KQL axées sur la chasse aux menaces et la détection des menaces pour Microsoft Sentinel et Microsoft XDR (anciennement Microsoft…
 neo23x0/auditd
Meilleure pratique de configuration Auditd
 withsecurelabs/doublepulsar-detection-script
Un script python2 pour balayer un réseau afin de trouver des systèmes Windows compromis avec l'implant DOUBLEPULSAR.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
Scanner de malware Linux multi-moteur avec cinq étapes de détection (MD5, motif HEX, YARA, ClamAV, statistique), surveillance inotify en temps réel,…
 certtools/intelmq
IntelMQ est une solution pour les équipes de sécurité informatique permettant de collecter et de traiter des flux de sécurité à l'aide d'un protocole…
 nfstream/nfstream
NFStream: un cadre flexible d'analyse de données réseau.
 gendigitalinc/ioc
Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon Guide communautaire
 jsitech/jshielder
Script de durcissement pour serveurs Linux/ Déployeur sécurisé LAMP-LEMP/ Référentiel CIS
 travisfsmith/sweetsecurity
Surveillance de la sécurité réseau sur les appareils de type Raspberry Pi
 echowei/deeptraffic
Modèles d'apprentissage profond pour la classification du trafic réseau
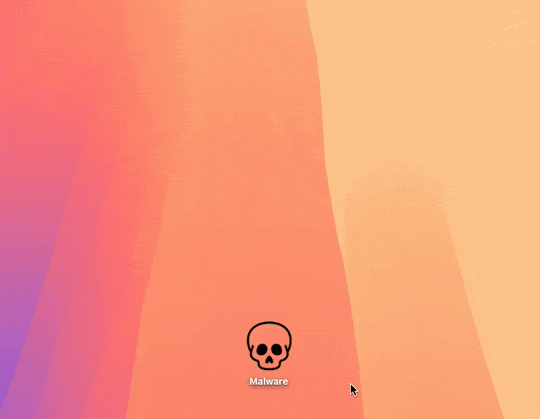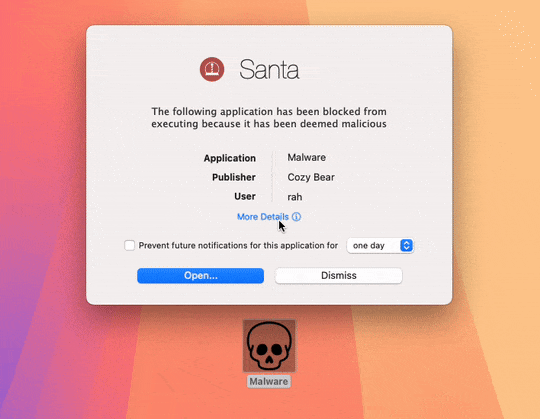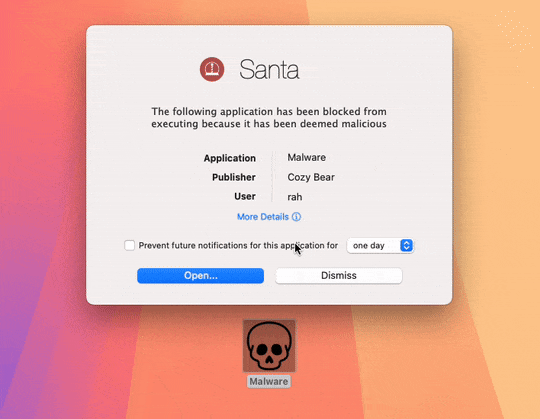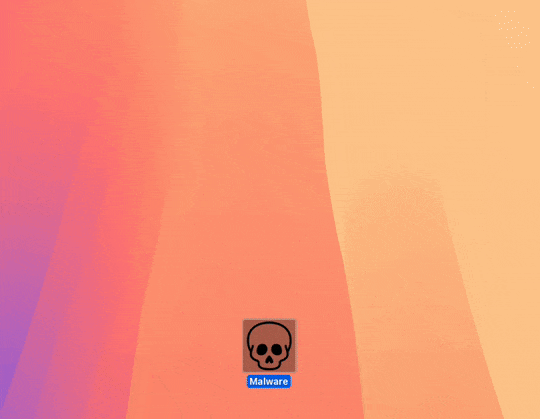 northpolesec/santa
Un système d'autorisation d'accès aux binaires et aux fichiers pour macOS.
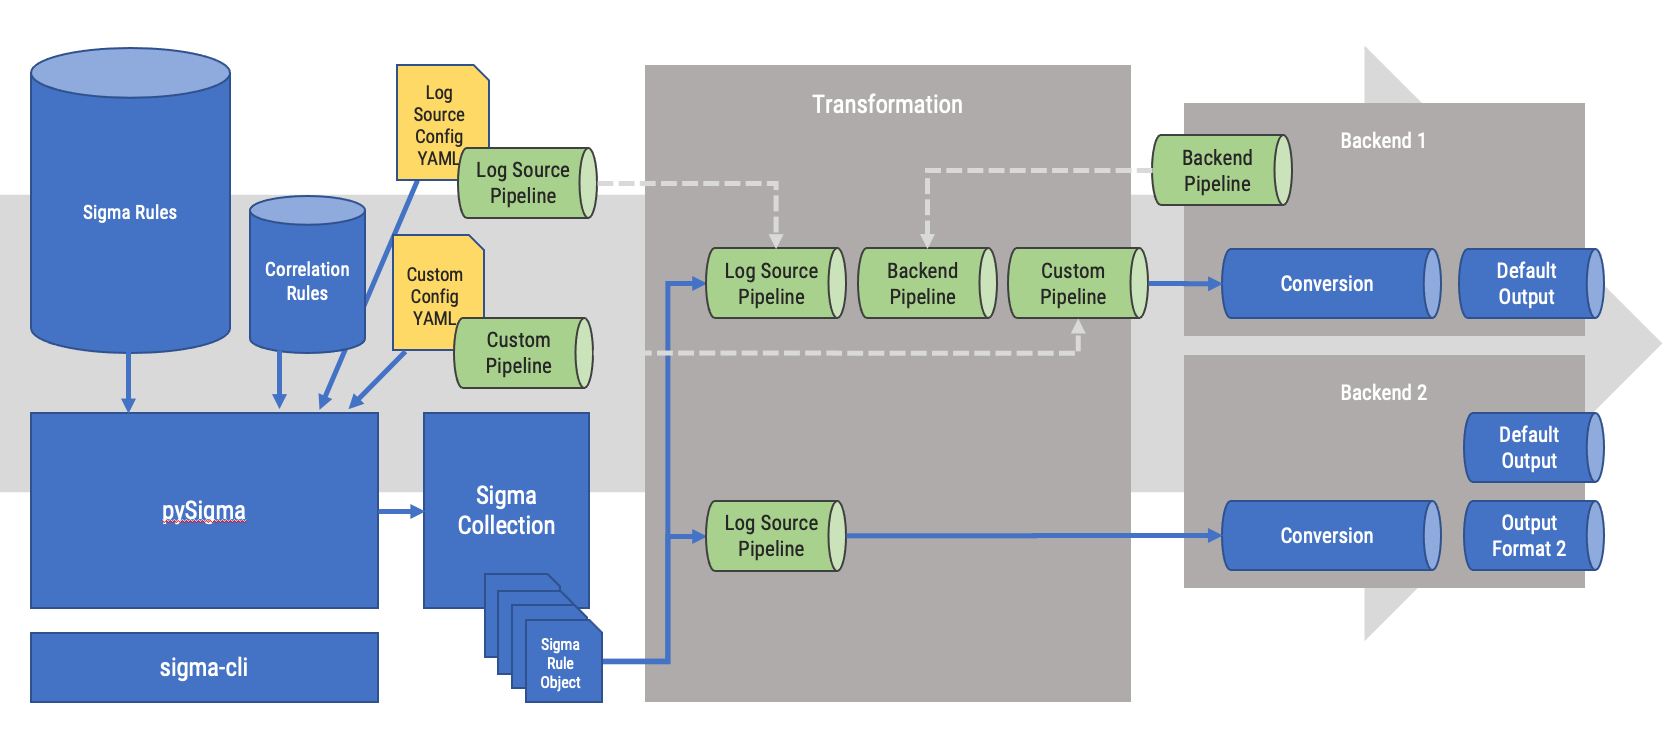 sigmahq/pysigma
Bibliothèque Python pour analyser et convertir les règles Sigma en requêtes (et tout ce que vous pourriez imaginer)








