
 neo23x0/raccine
Un vaccin simple contre les ransomwares


Une protection simple contre les rançongiciels
Nous voyons souvent des rançongiciels supprimer toutes les copies fantômes à l'aide de vssadmin. Et si nous pouvions simplement intercepter cette requête et tuer le processus à l'origine de l'appel ? Essayons de créer un simple vaccin.
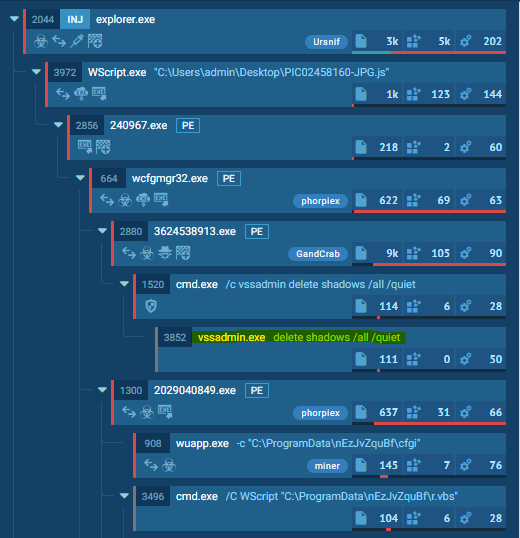
Nous enregistrons un débogueur pour vssadmin.exe (et wmic.exe), qui est notre raccine.exe compilé. Raccine est un binaire qui collecte d'abord tous les PID des processus parents, puis tente de tuer tous les processus parents.
Avantages :
vssadmin.exe ou wmic.exe), ce qui pourrait entraîner des problèmes d'intégrité et casser notre raccination à chaque Patch TuesdayInconvénients / Angles morts :
vssadmin.exe delete shadows (ou de toute autre combinaison en liste noire) n'est plus possiblevssadmin.exe delete shadows, ce qui pourrait être un processus de sauvegardevssadmin.exe (par exemple via schtasks)vssadmin.exe (et wmic.exe) est interceptée et transmise à raccine.exe en tant que débogueur (vssadmin.exe delete shadows devient raccine.exe vssadmin.exe delete shadows)Combinaisons malveillantes :
delete et shadows (vssadmin, diskshadow)resize et shadowstorage (vssadmin)delete et shadowstorage (vssadmin)delete et shadowcopy (wmic)delete et catalog et -quiet (wbadmin)win32_shadowcopy ou un élément d'une liste de commandes encodées (powershell)recoveryenabled (bcedit)ignoreallfailures (bcedit)^ liste obsolète : consultez la règle YARA correspondante
Liste des commandes encodées Powershell : JAB, SQBFAF, SQBuAH, SUVYI, cwBhA, aWV4I, aQBlAHgA et bien d'autres
Emotet sans Raccine - Lien
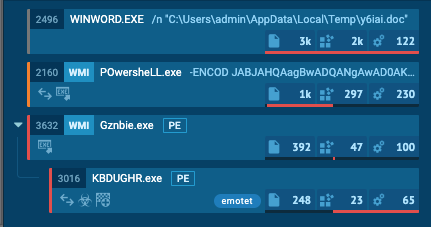
Emotet avec Raccine - Lien (ignorez l'activité des processus liée à l'installation de Raccine)
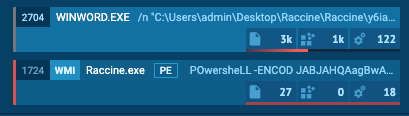
L'infection est tuée dans l'œuf.
UTILISEZ-LE À VOS PROPRES RISQUES !
Vous ne pourrez plus exécuter de commandes utilisant les commandes en liste noire sur une machine raccinée tant que vous n'aurez pas appliqué le correctif de désinstallation raccine-reg-patch-uninstall.reg. Cela pourrait casser diverses solutions de sauvegarde qui exécutent cette commande spécifique au cours de leur travail. Cela ne bloquera pas seulement la requête, mais tuera également tous les processus de l'arborescence, y compris la solution de sauvegarde et le processus qui l'a invoquée.
Si vous disposez d'une surveillance de sécurité solide qui journalise toutes les exécutions de processus, vous pouvez consulter vos journaux pour vérifier si vssadmin.exe delete shadows, vssadmin.exe resize shadowstorage ... ou les autres lignes de commande bloquées sont utilisées fréquemment ou sporadiquement à des fins légitimes ; dans ce cas, vous devriez vous abstenir d'utiliser Raccine.
