
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 liuz233/harde
Code de recherche pour HARDE, un harnais d'agent qui sonde et optimise de manière adaptative les composants pour la détection des risques à…
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 pushkarreddyy/radioguard
Sous-service de défense cellulaire Zero-Trust pour Android (détection et routage sécurisé IMSI-Catcher, 2G SMS Blaster et 4G aLTEr)
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 douglas-042/douglas-042-hq
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…
 bombinisecurity/bombini
Agent de surveillance de sécurité et de sandboxing eBPF basé sur Aya
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 falconforceteam/falcondash
Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…
 sonitbahl/sshintel
Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) boîte à outils IOC pour Magento Open Source et Adobe Commerce. Détectez les boutiques compromises, les implants Rust,…
 safeagent-beihang/clawguard
Toolkit de sécurité pour agents IA d'entreprise offrant un audit préalable, un durcissement de configuration, une détection des menaces en temps réel…
 duggytuxy/syswarden
Orchestrateur de sécurité Linux local à l'hôte appliquant une politique nftables avec télémétrie HIDS/HIPS, flux de renseignement sur les menaces…
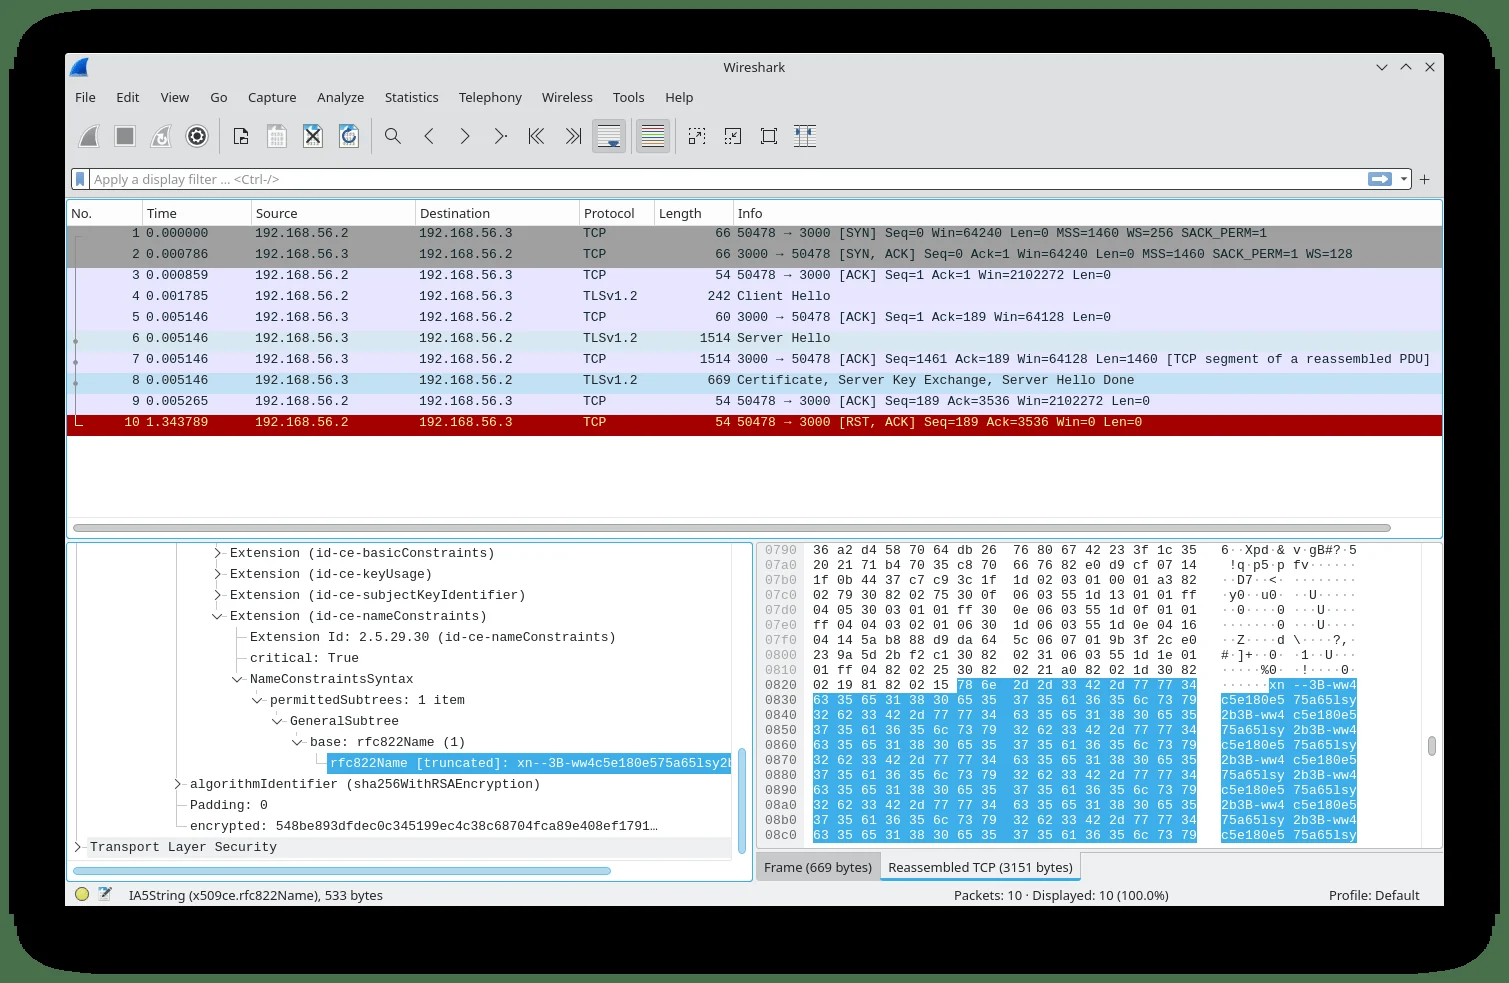 fox-it/spookyssl-pcaps
PCAP et signatures Suricata pour détecter les tentatives d'exploitation d'OpenSSL CVE-2022-3602, incluant le trafic client/serveur malveillant et des…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…








