Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Réponse aux Incidents — Page 2 | Kitploit
Catégories

Réponse aux Incidents

Playbooks IR, triage, gestion de cas, collecte de preuves et outils de gestion d'incidents.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 12h 52m
osquery preview#2

osquery

GitHubosquery/osquery
23.4kil y a 16h 18m
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5kil y a 1 jour
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 16 jours
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5kil y a 1 mois
fleet preview#6

fleet

GitHubfleetdm/fleet
7.1kil y a 2h 7m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kil y a 2 jours
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2kil y a 1 jour
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 5 mois
mvt preview#10

mvt

GitHubmvt-project/mvt
15.6kil y a 10h 19m
Plus récentsPertinencePlus populairesMis à jour récemment
1438 résultats
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kil y a 1 jour
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…

defensive-toolsforensicsthreat-intelligence+6
147il y a 25 jours
kubeshark preview

kubeshark

GitHubkubeshark/kubeshark

Observabilité réseau basée sur eBPF pour Kubernetes. Indexe le trafic L4/L7 avec le contexte complet de K8s, déchiffre TLS sans clés. Interrogeable…

cloud-infrastructure-securitypacket-sniffing-analysiscontainer-security+9
12.0kil y a 7 jours
ddos-reduction-system preview

ddos-reduction-system

GitHubdevinblack001/ddos-reduction-system

Passerelle d'atténuation DDoS de couche 4 adaptative à deux étages utilisant l'analyse comportementale du trafic, la classification par forêt…
defensive-toolspacket-sniffing-analysisscripting-automation+6
2il y a 29 jours
citrix-netscaler-triage preview

citrix-netscaler-triage

GitHubfox-it/citrix-netscaler-triage

Outil de triage forensique pour les appareils Citrix NetScaler, doté d'un scanner IOC basé sur Dissect pour les webshells, le timestomping et les…

ioc-managementvulnerability-scannersweb-security+3
74il y a 26 jours
sandbox-runtime preview

sandbox-runtime

GitHubanthropic-experimental/sandbox-runtime

Un outil de sandboxing léger pour appliquer des restrictions de système de fichiers et de réseau à des processus arbitraires au niveau du système…

defensive-toolscontainer-securitydynamic-analysis-sandboxing+4
4.9kil y a 2 jours
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension
defensive-toolsioc-managementmemory-forensics+9
35il y a 2 jours
Cyber-Library preview

Cyber-Library

GitHubcyber-courses/cyber-library

Base de connaissances Markdown maintenue par la communauté couvrant les fondements de la cybersécurité, les pratiques offensives et défensives, la…

defensive-toolsosintinformation-gathering+7
184il y a 7 jours
LOLRMM preview

LOLRMM

GitHubmagicsword-io/lolrmm

Curated catalog of Remote Monitoring and Management tools abused by threat actors, with YAML profiles, Sigma detection rules, and API access for…
defensive-toolsioc-managementthreat-feeds-aggregators+6
411il y a 5h 15m
ciso-assistant-community preview

ciso-assistant-community

GitHubintuitem/ciso-assistant-community

Plateforme GRC pour la gestion des risques, la conformité et l'audit avec plus de 200 référentiels, la cartographie automatique des contrôles, la…
defensive-toolsvulnerability-analysisconfiguration-auditing+4
4.6kil y a 5h 11m
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows
digital-forensicsthreat-intelligenceincident-response+2
3.2kil y a 2 mois
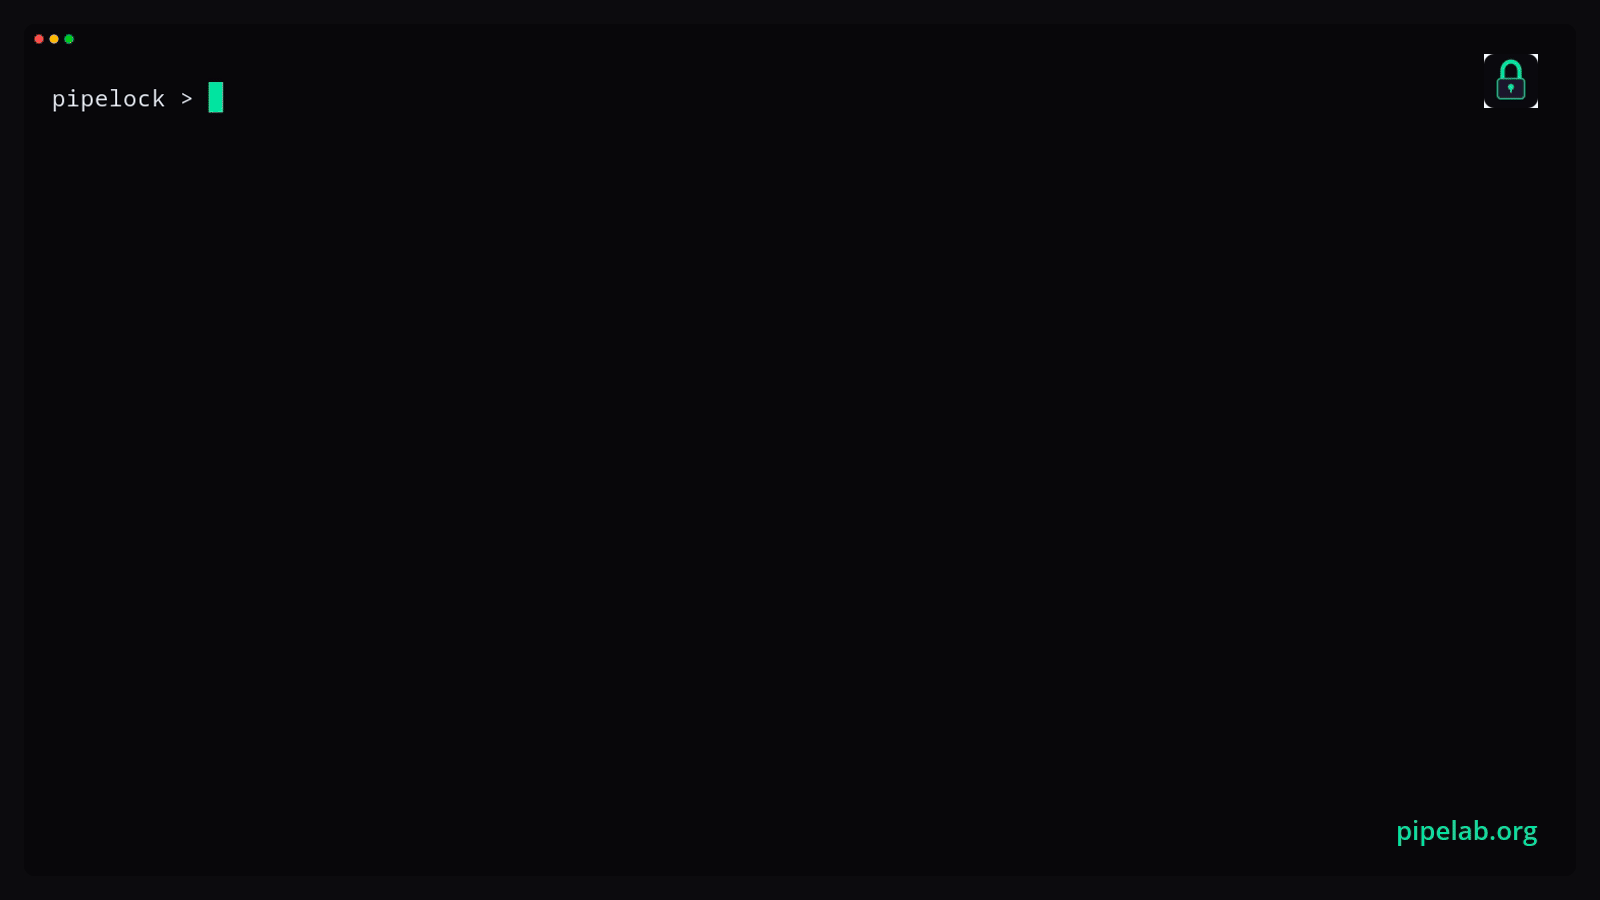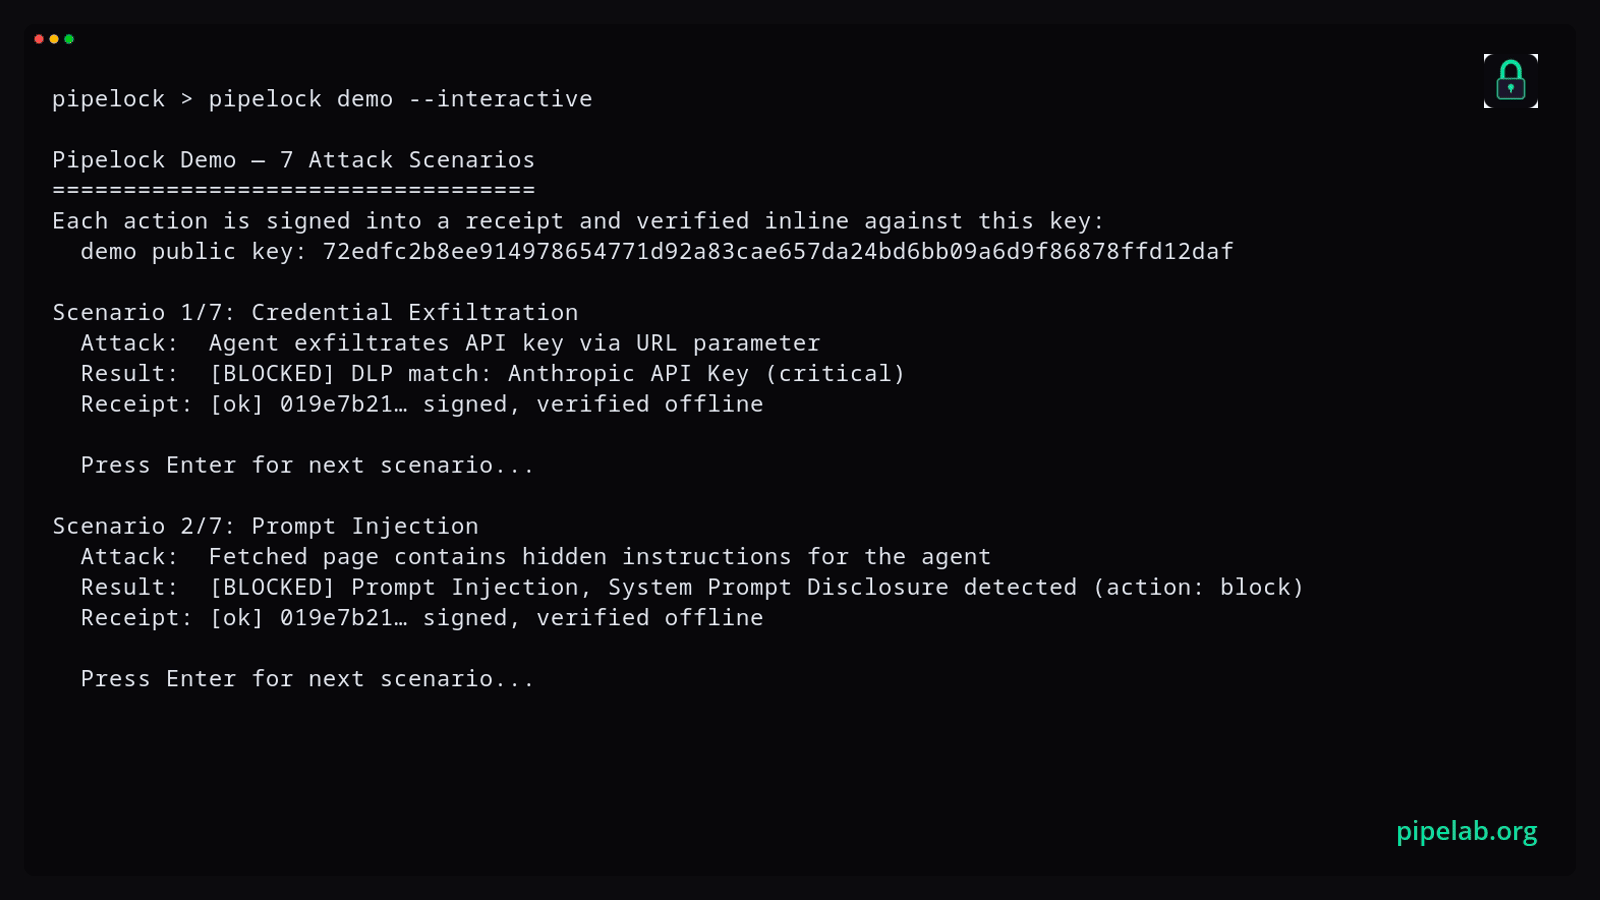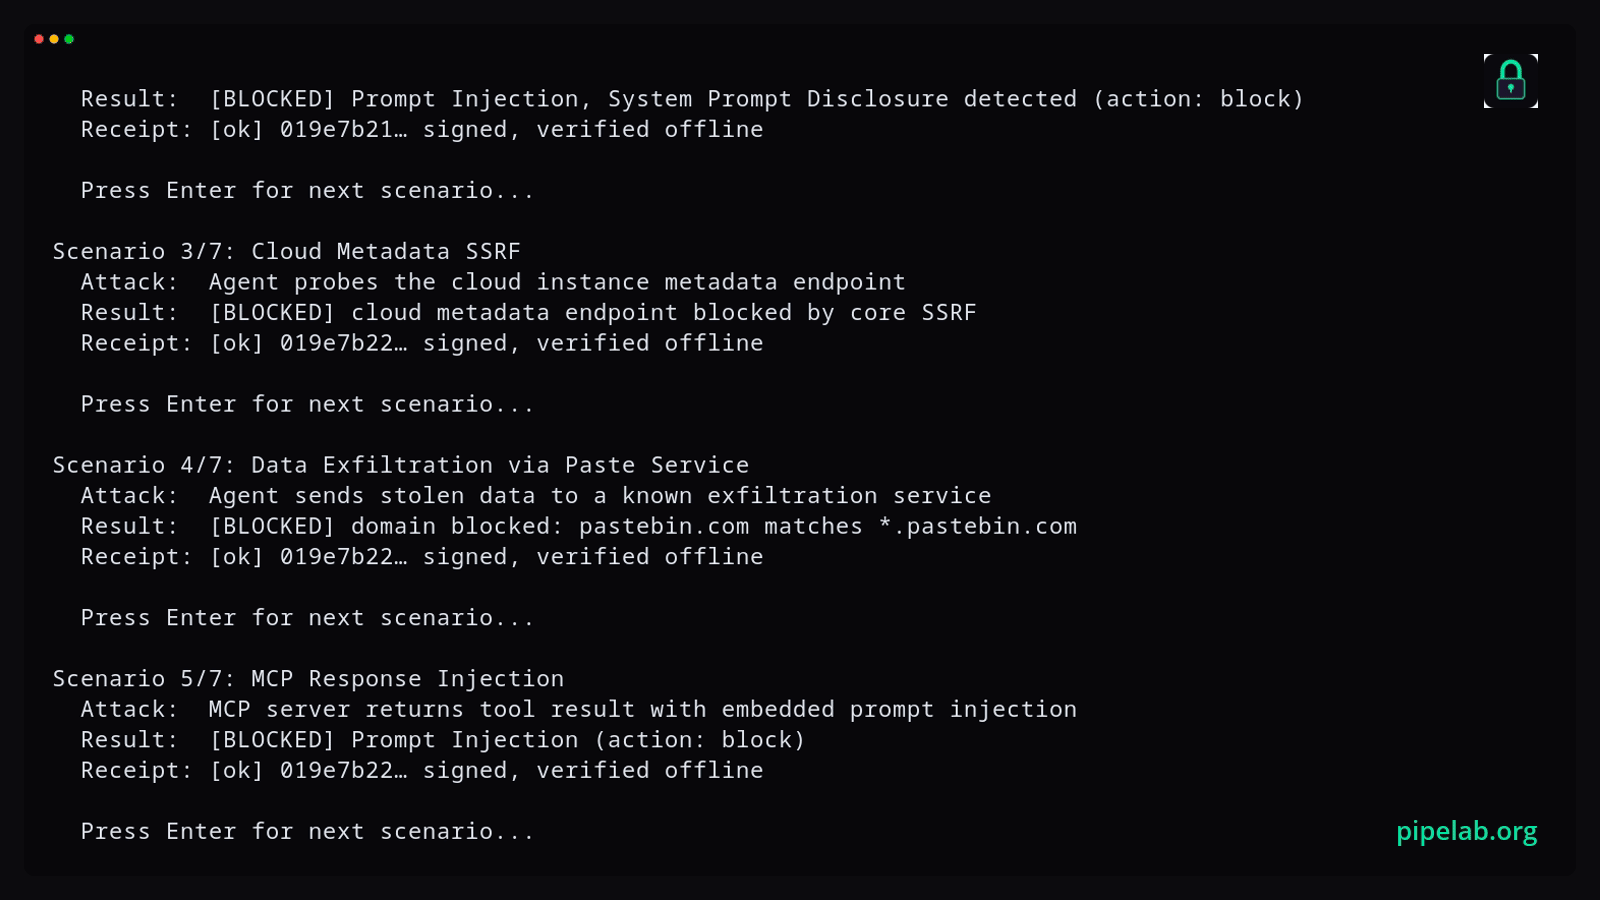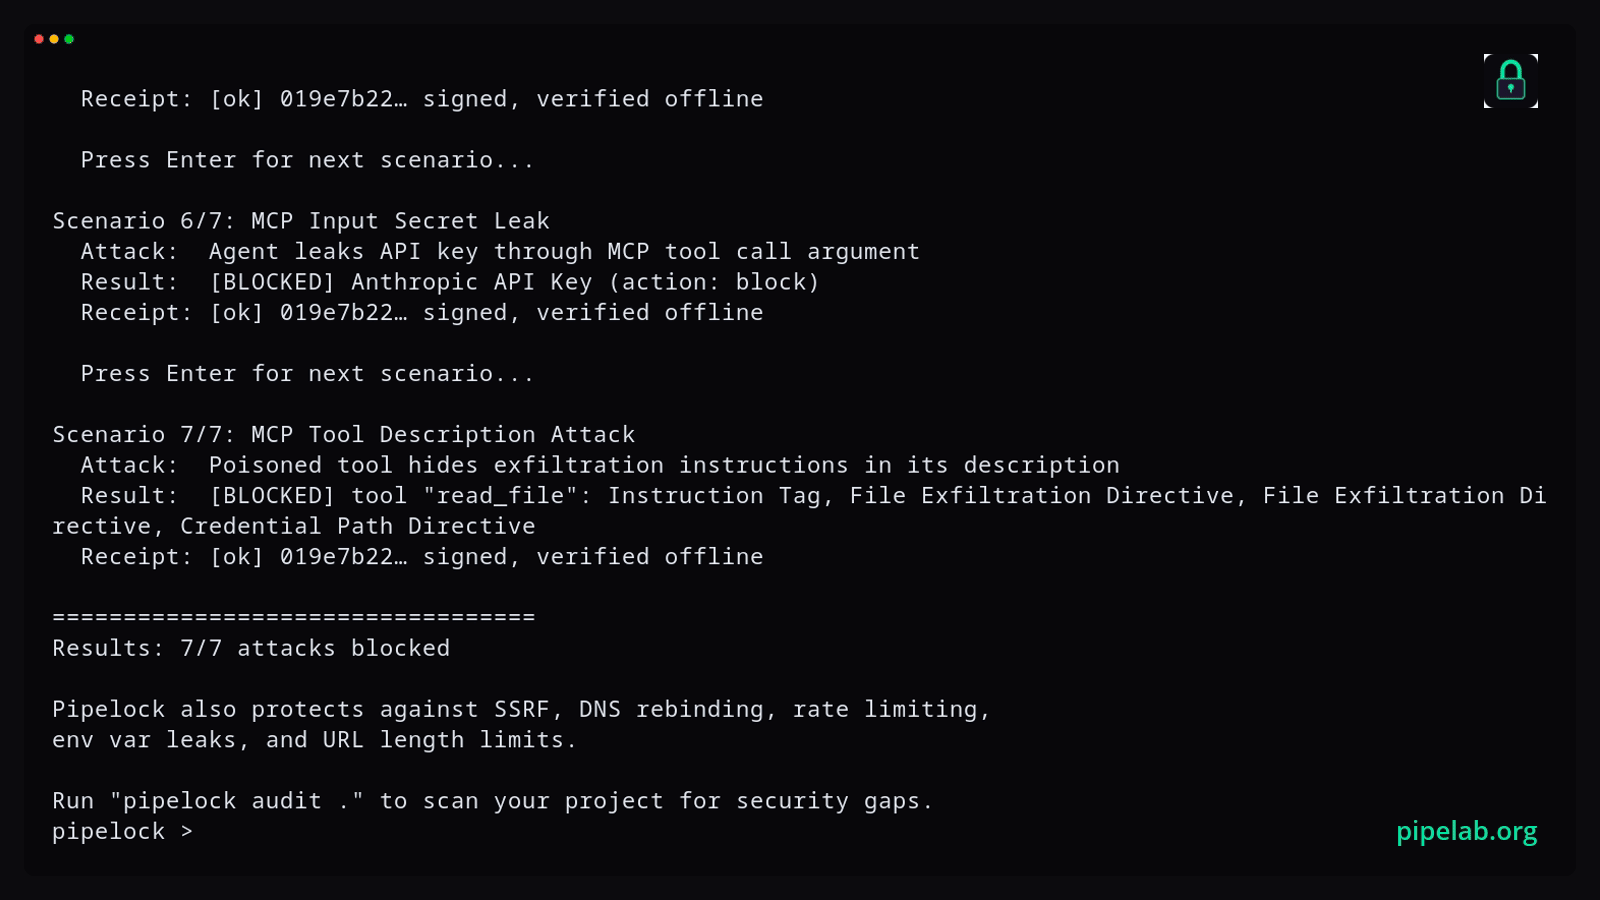
pipelock preview

pipelock

GitHubluckypipewrench/pipelock

Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…

vulnerability-scannersids-ips-evasiondata-exfiltration+8
792il y a 6h 27m
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

Creuser plus profond....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2kil y a 12h 52m
Nexora preview

Nexora

GitLabroxanne_ardary/nexora

Plateforme de gouvernance des terminaux pilotée par l'IA qui surveille l'utilisation des logiciels, applique une classification des risques basée sur…
incident-responseai-securityanomaly-detection
il y a 2 mois
opencanary preview

opencanary

GitHubthinkst/opencanary

Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…

defensive-toolsnetwork-securitythreat-intelligence+3
3.1kil y a 21h 38m
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2kil y a 23 jours
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…

forensicsdigital-forensicsthreat-intelligence+2
3.3kil y a 11h 23m
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

Kit de réponse aux incidents basé sur PowerShell qui collecte plus de 25 artefacts médico-légaux (processus, connexions réseau, registre, historique…


disk-forensicsioc-managementmemory-forensics+6
807il y a 5 mois
Précédent123…80Suivant