
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit
 hfiref0x/wdextract
Extraire la base de données de Windows Defender à partir des fichiers vdm et la décompresser
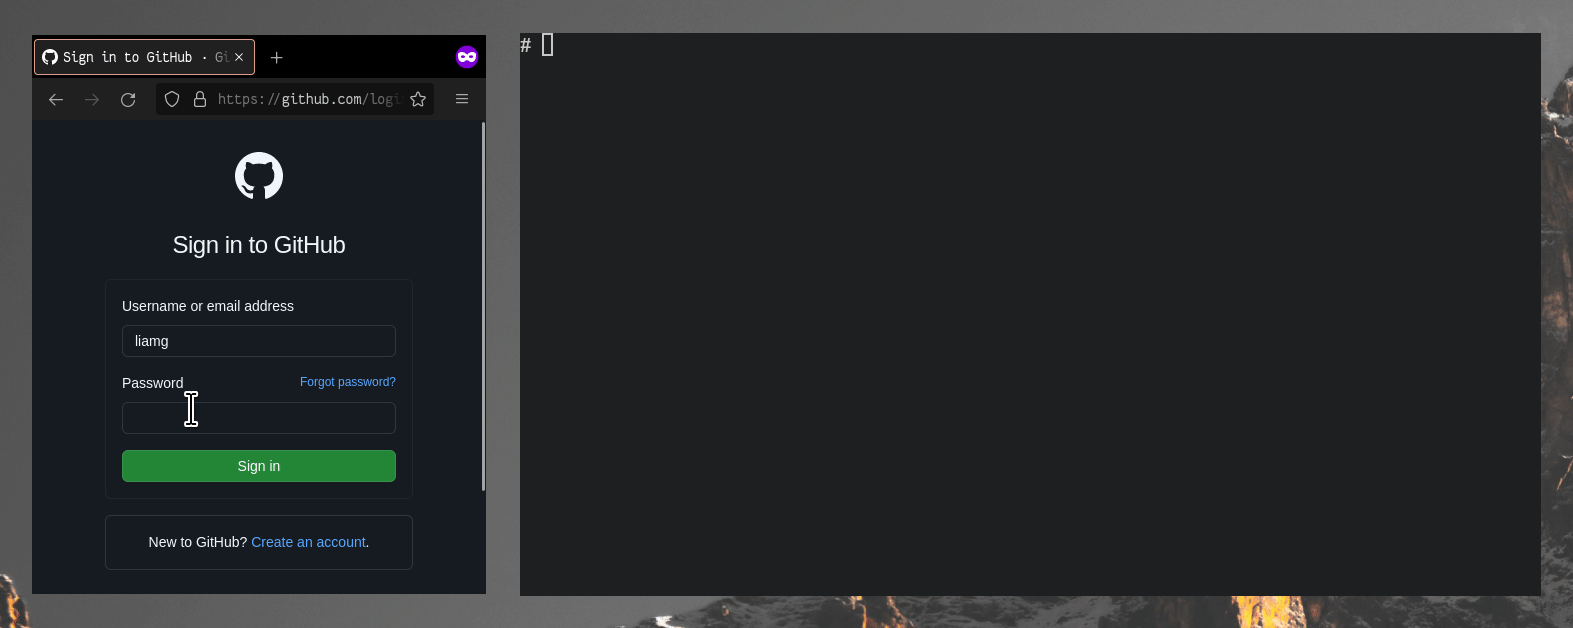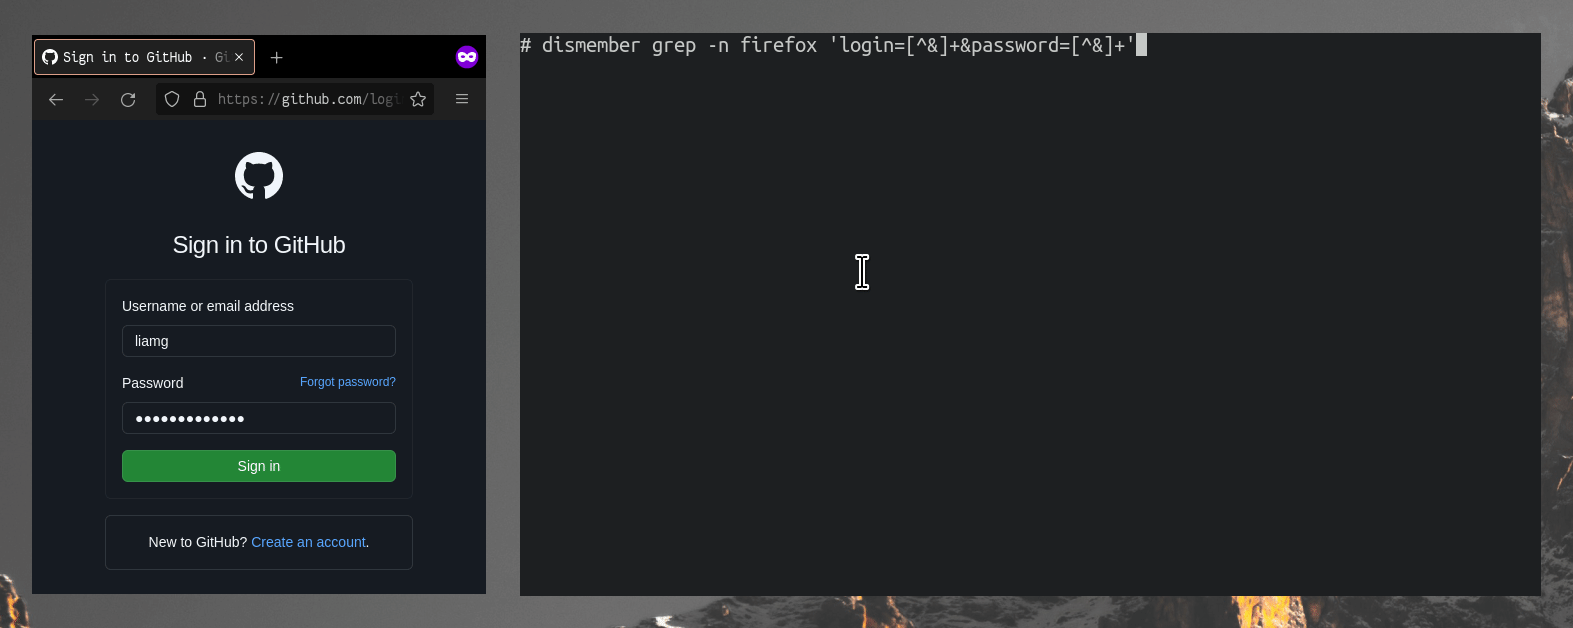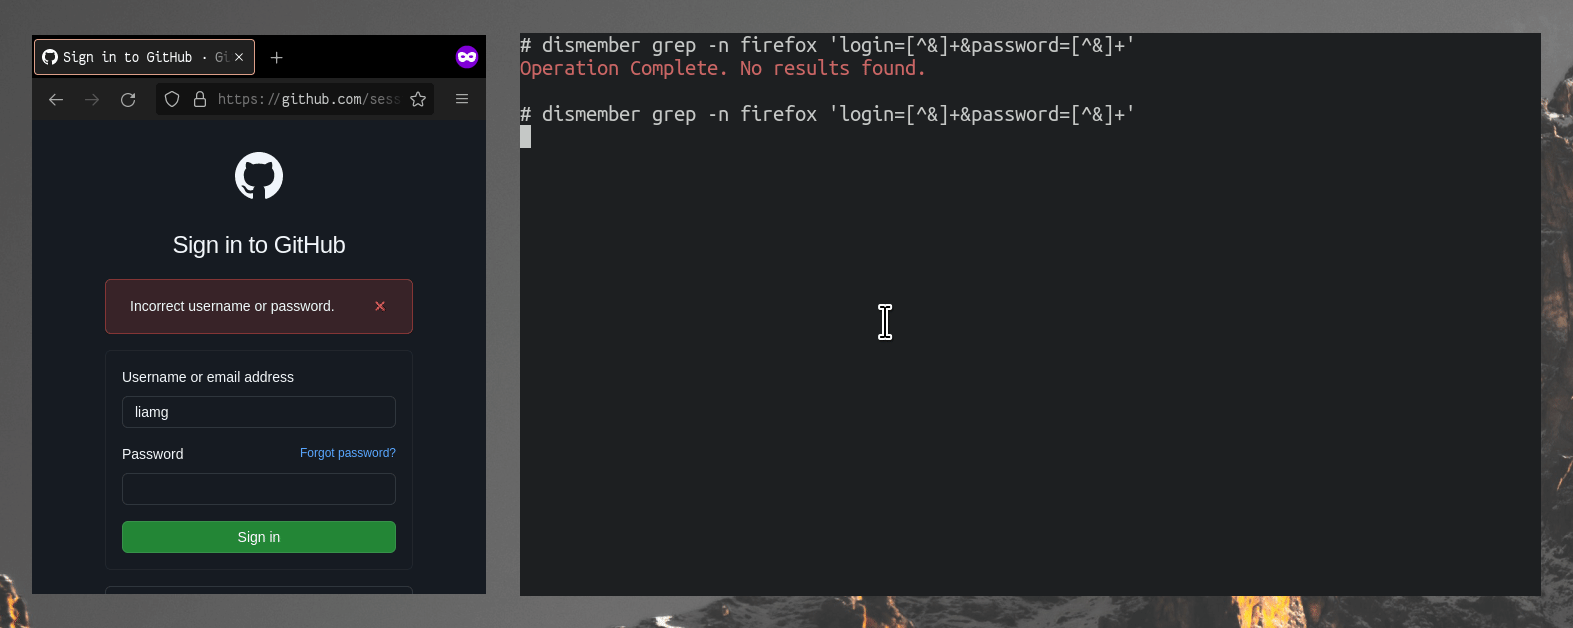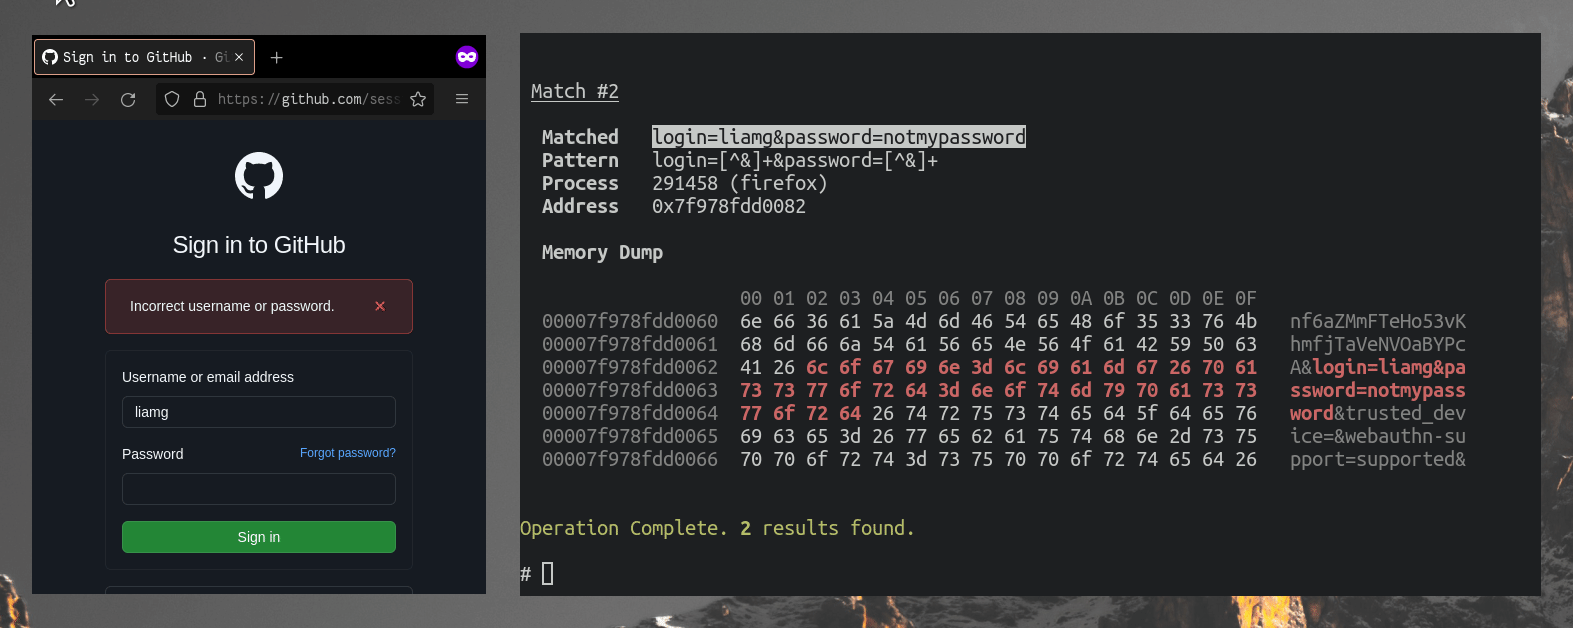 liamg/dismember
:knife: Scanne la mémoire pour des secrets et plus encore. Peut-être éventuellement une boîte à outils /proc complète.
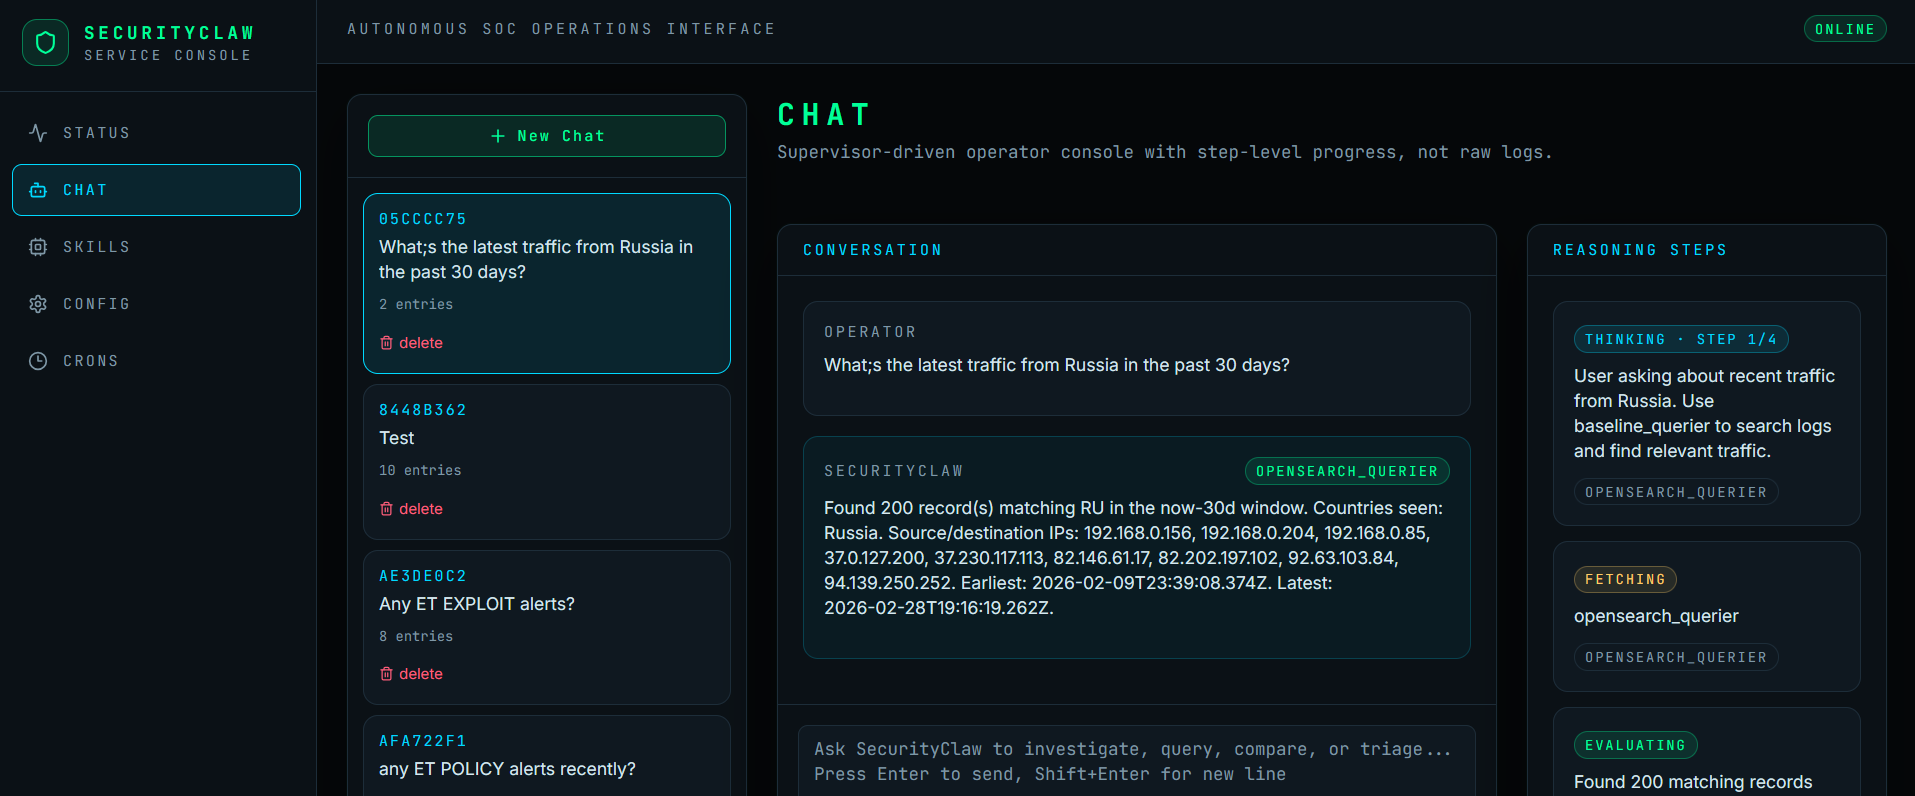 securityclaw/securityclaw
Un agent autonome modulaire et basé sur des compétences pour un Centre d'Opérations de Sécurité (SOC) qui surveille les données…
 quantika14/guasap-whatsapp-foresincs-tool
Outil forensique WhatsApp
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux
 invictus-ir/alfa
Outil d'analyse forensique automatisé pour les journaux d'audit Google Workspace. Acquiert tous les types de journaux, mappe les événements au cadre…
 iss4cf0ng/openpetya
Un bootkit de preuve de concept et une application de démarrage UEFI inspirés du rançongiciel Petya, écrits en Assembly, C et C++.
 rastrea2r/rastrea2r
Collecter & chasser les IOCs avec entrain et style
 crowdstrike/supermem
Un script Python développé pour traiter les images mémoire Windows en fonction du type de triage.
 libyal/libvhdi
Bibliothèque et outils pour accéder au format d'image de disque dur virtuel (VHD)
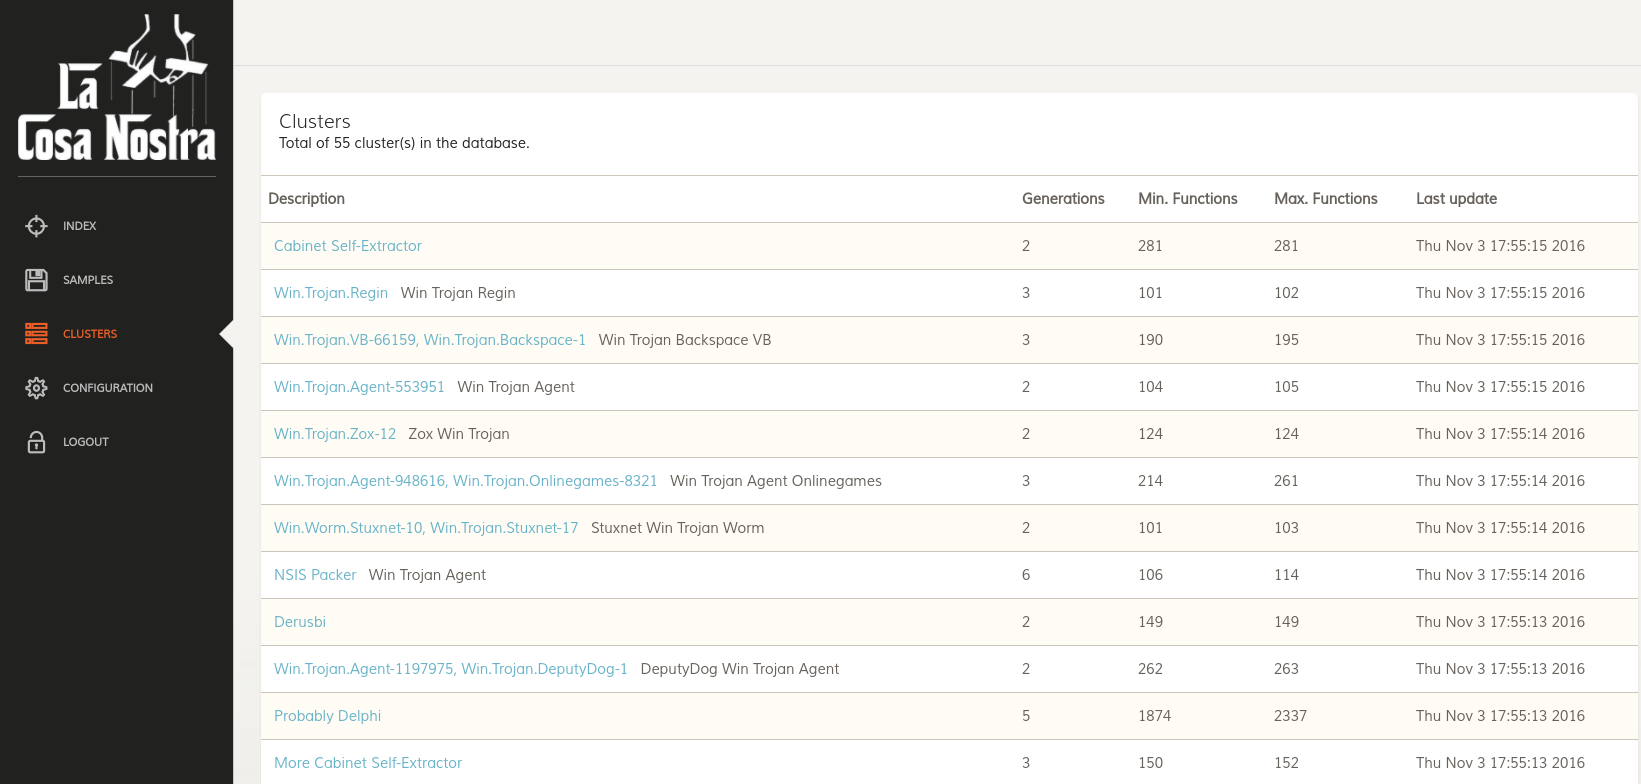 joxeankoret/cosa-nostra
Cosa Nostra, une boîte à outils FOSS de clustérisation de malwares basée sur les graphes.
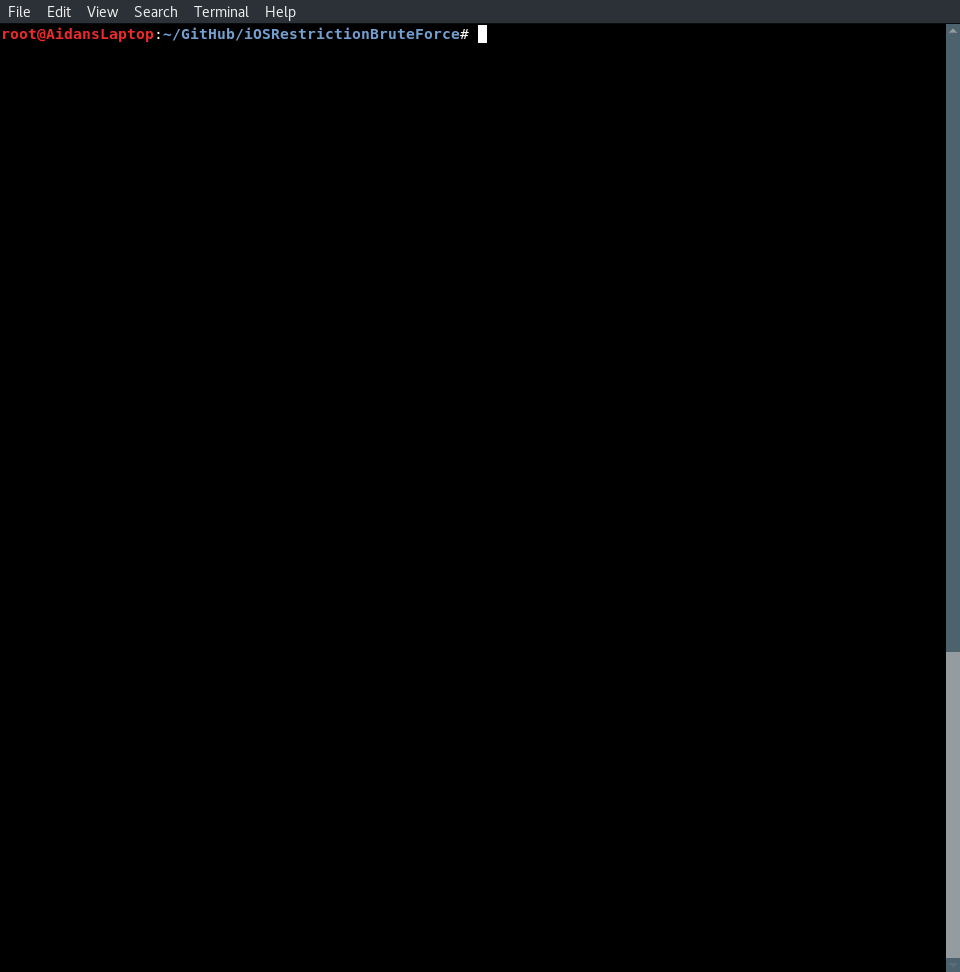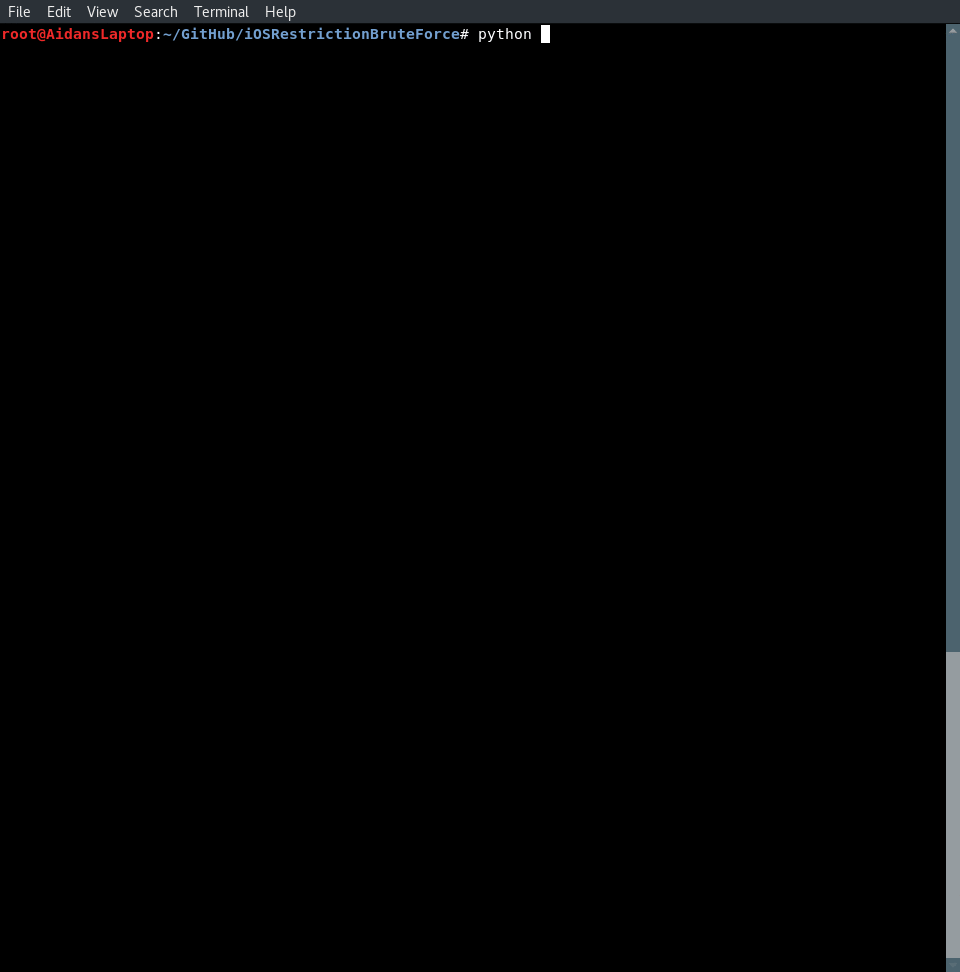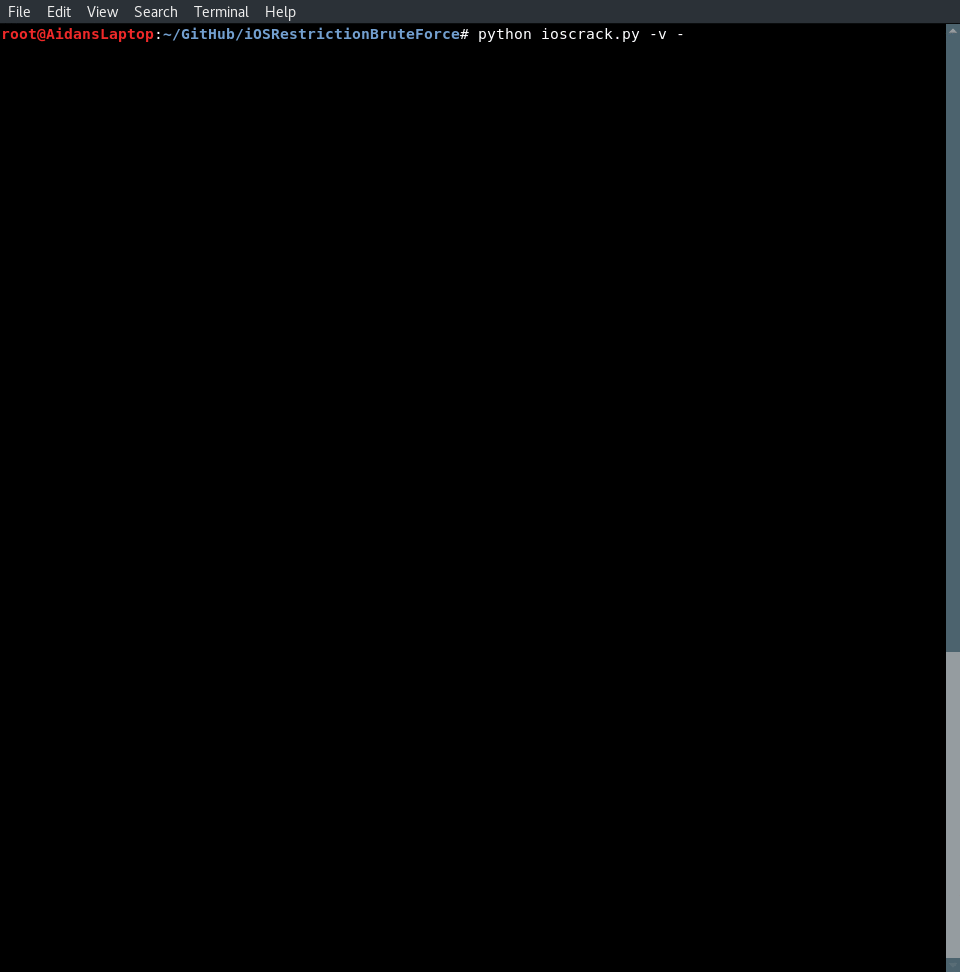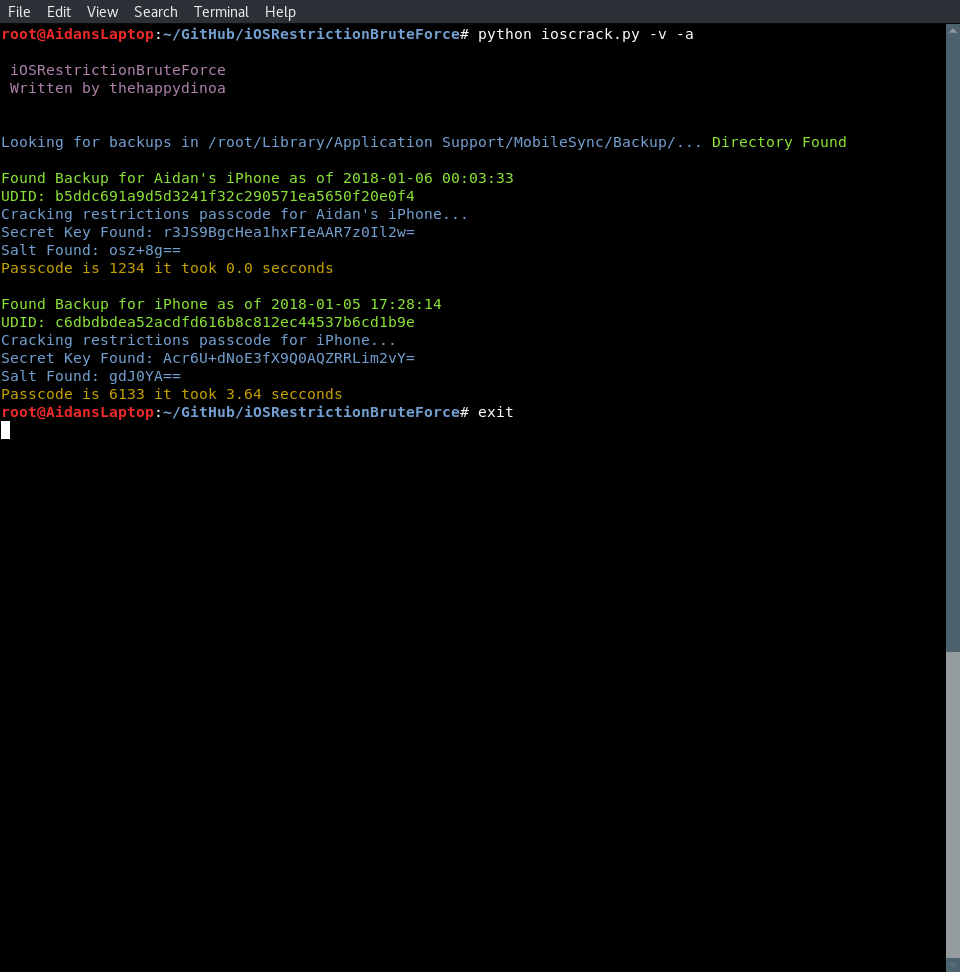 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 guibacellar/tex
Outil de collecte de renseignements Telegram pour chercheurs et enquêteurs. Recueille les groupes, messages, médias et données utilisateur avec OCR,…
 remnux/distro
Fournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…
 anssi-fr/dfir-o365rc
Module PowerShell pour la collecte de journaux Office 365 et Azure
 wecooperate/imonitorsdk
Le moteur de surveillance d'activité système le plus puissant au monde · un kit de développement de défense de collecte de comportement de…
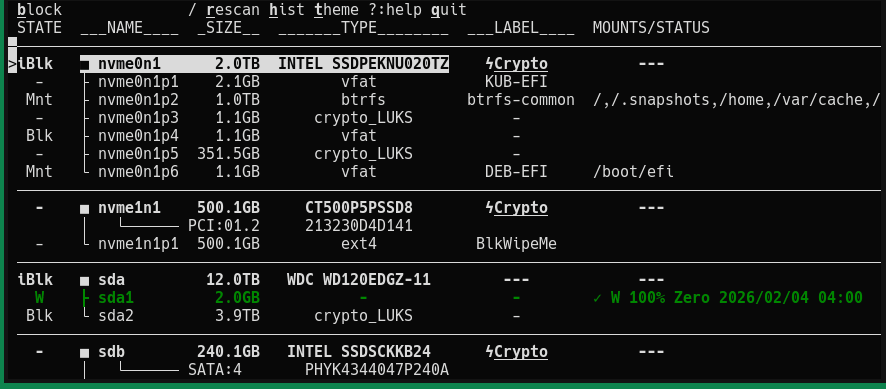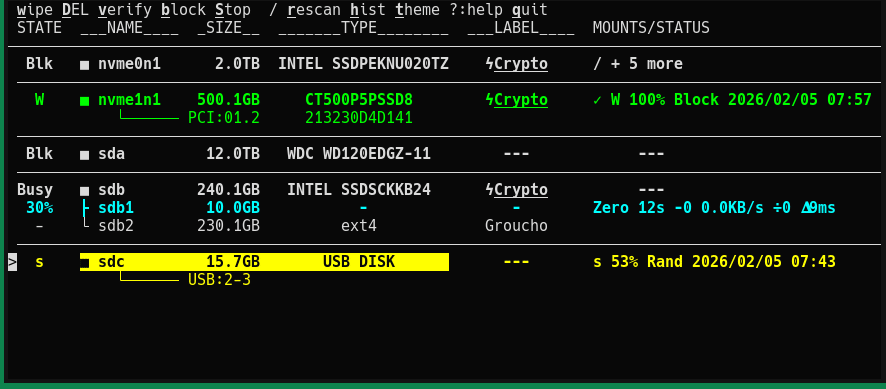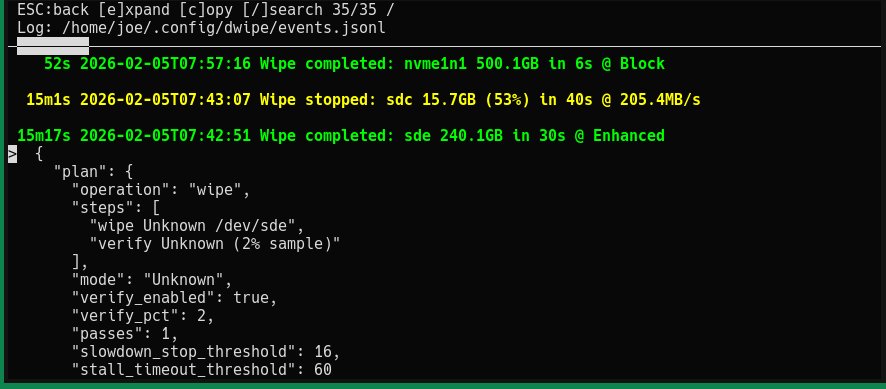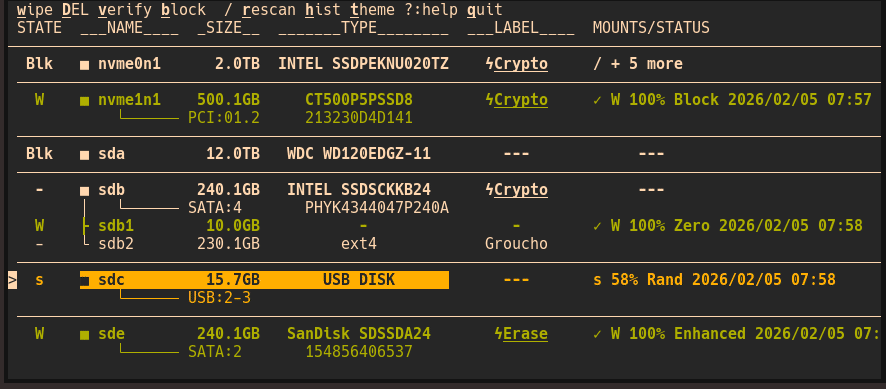 joedefen/dwipe
Outil pour effacer de manière sécurisée et efficace les périphériques et partitions sous Linux.








