
 #1
Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.
Recommandé par Kitploit

 jamf/aftermath
Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…
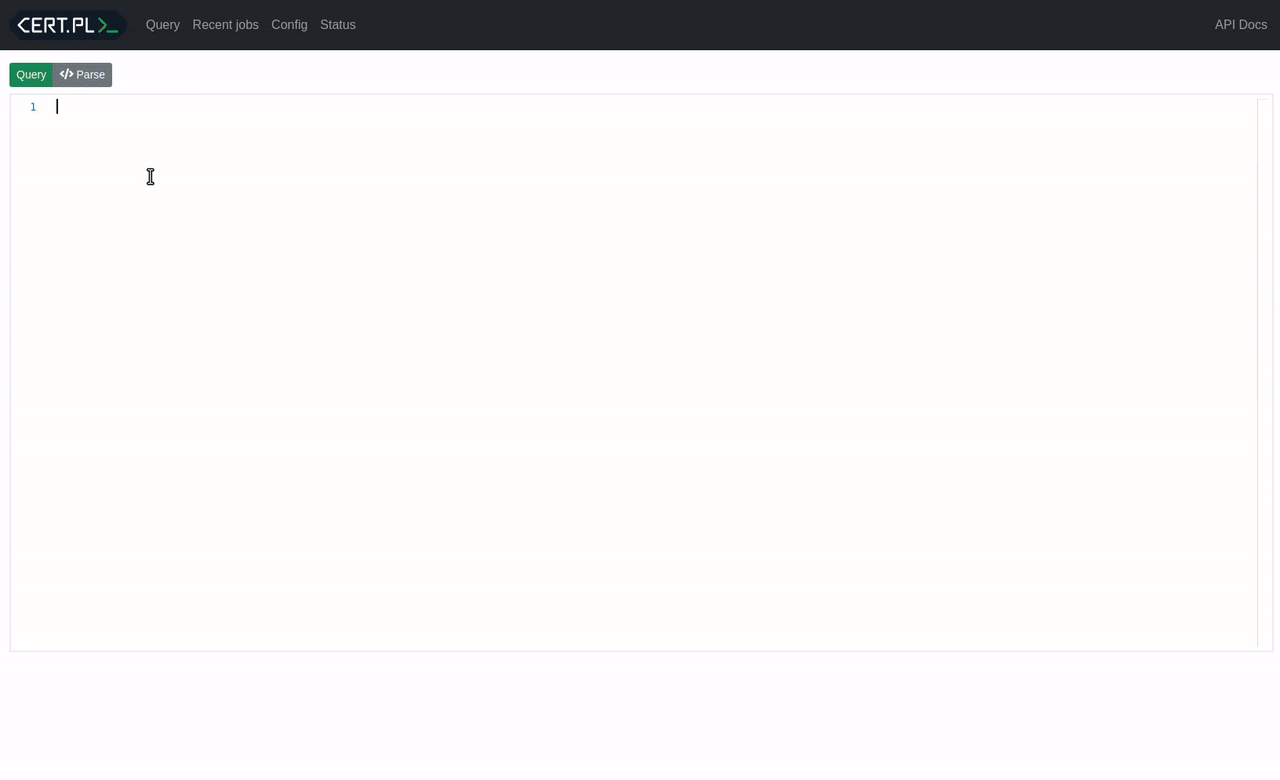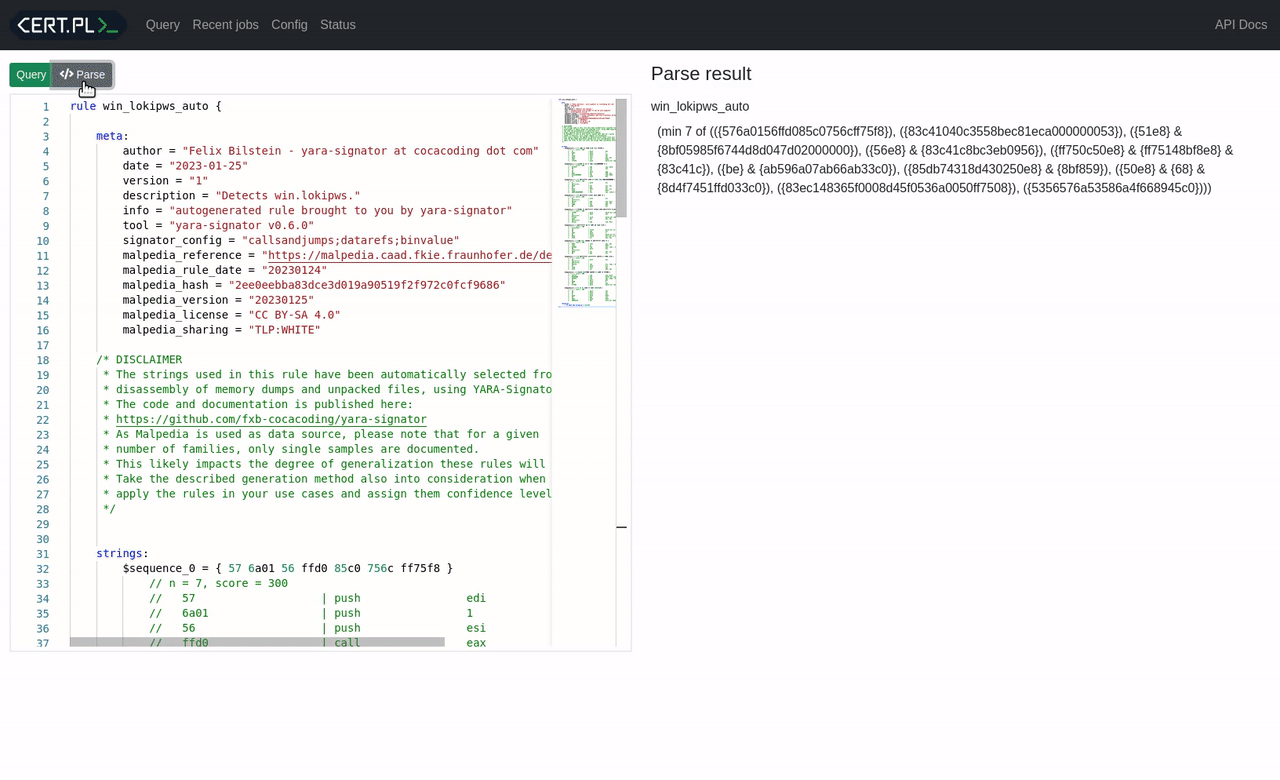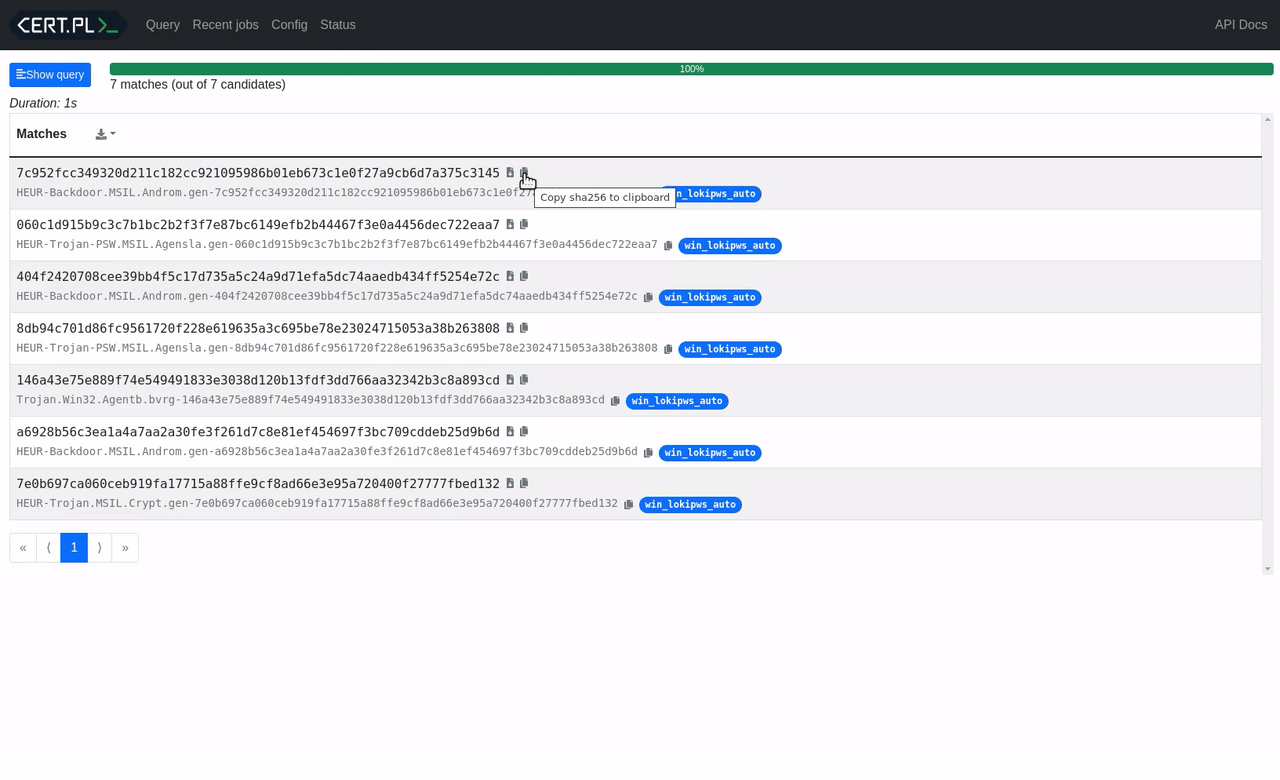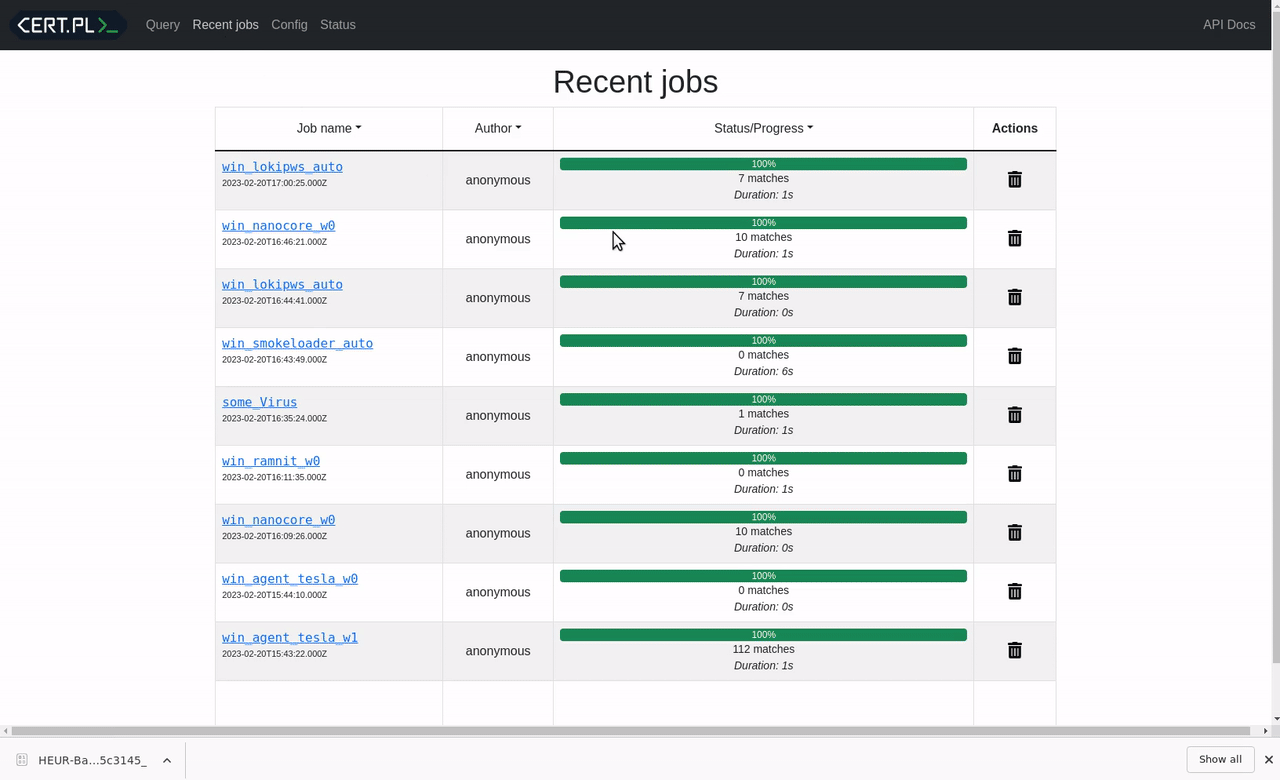 cert-polska/mquery
Accélérateur de requêtes YARA pour malwares (interface web)
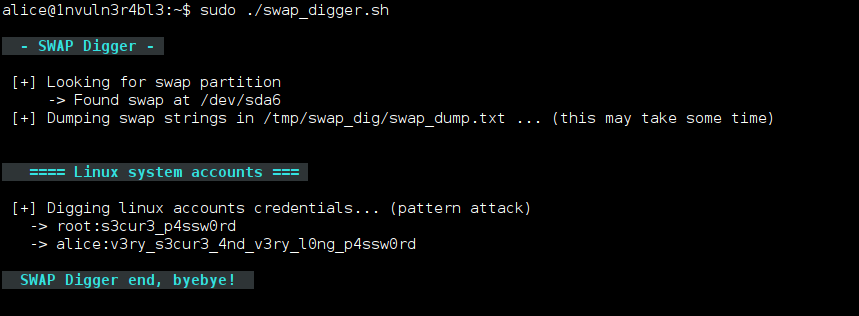 sevagas/swap_digger
Automatise l'analyse du swap Linux pour extraire les identifiants utilisateur, les données de formulaires web, les clés WiFi et l'authentification…
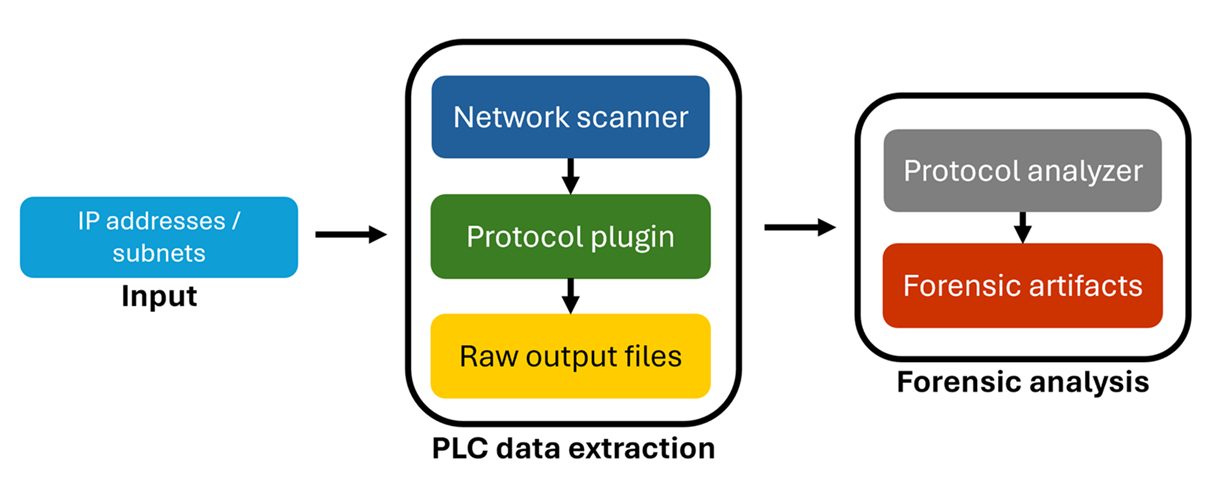 microsoft/ics-forensics-tools
Cadre forensique open-source pour analyser les métadonnées et les fichiers de projet des automates programmables industriels (PLC). Analyse les…
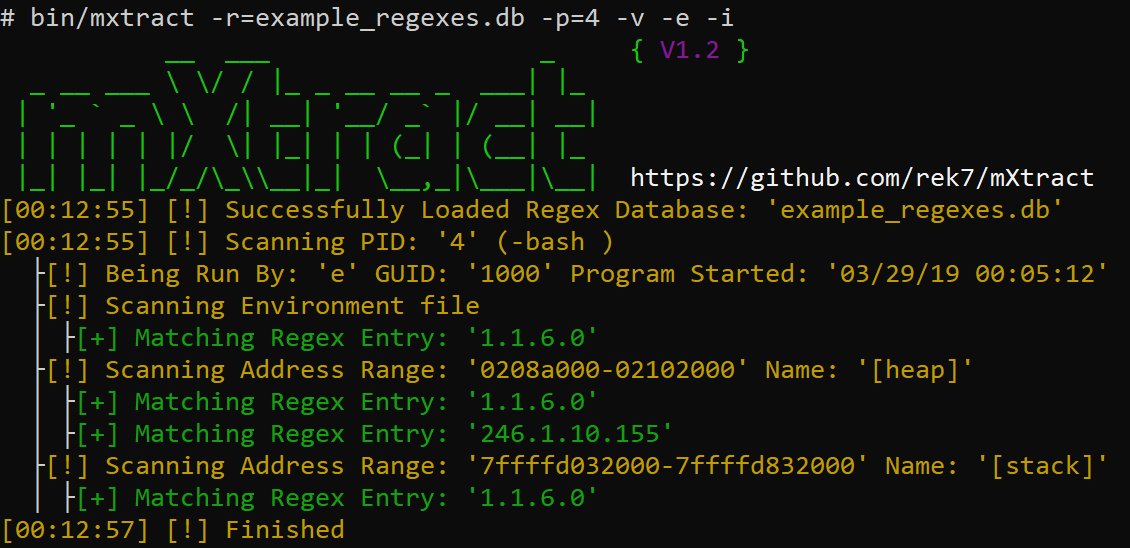 rek7/mxtract
mXtract - Extracteur de mémoire & Analyseur
 last-emo-boy/rikune
Serveur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
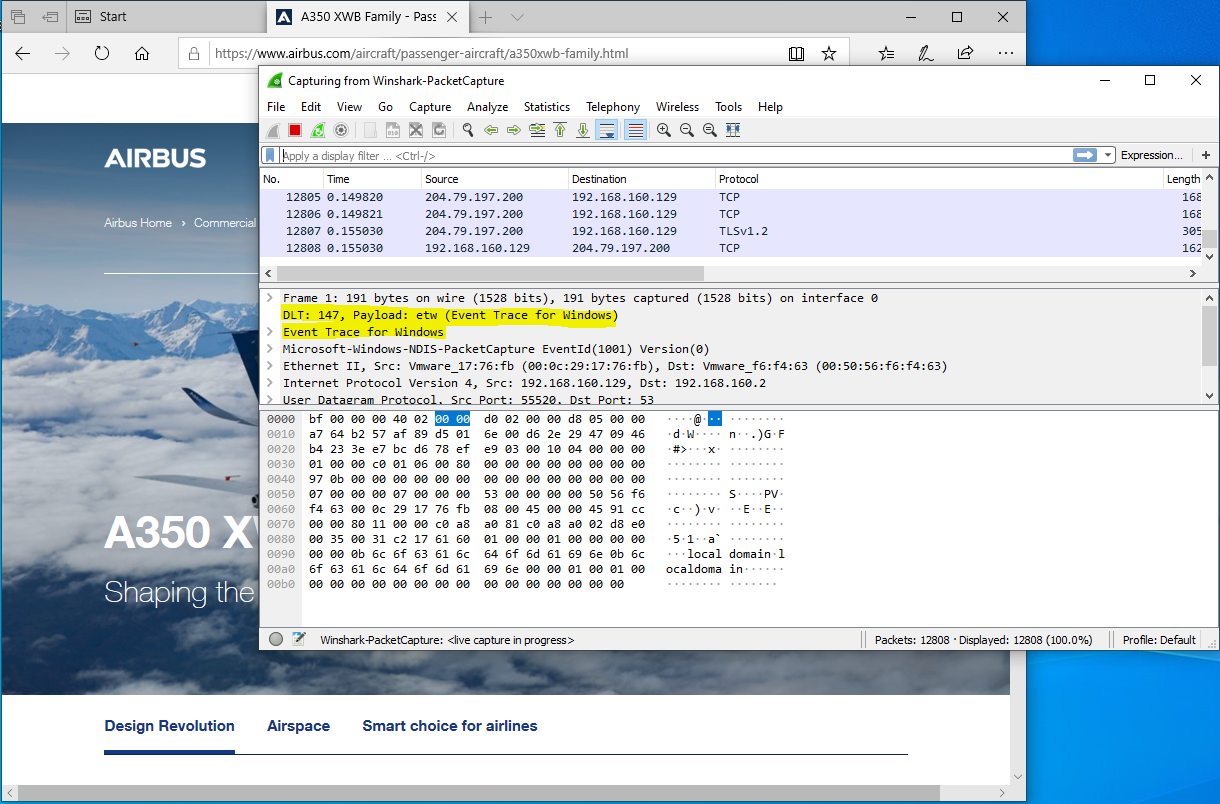 airbus-cert/winshark
Un plugin Wireshark pour instrumenter ETW
 ang13t/dronextract
Suite de criminalistique numérique pour drones DJI qui analyse les fichiers de télémétrie, extrait des données cachées via stéganographie, visualise…
 mrash/psad
psad : Détection d'intrusion et analyse des logs avec iptables
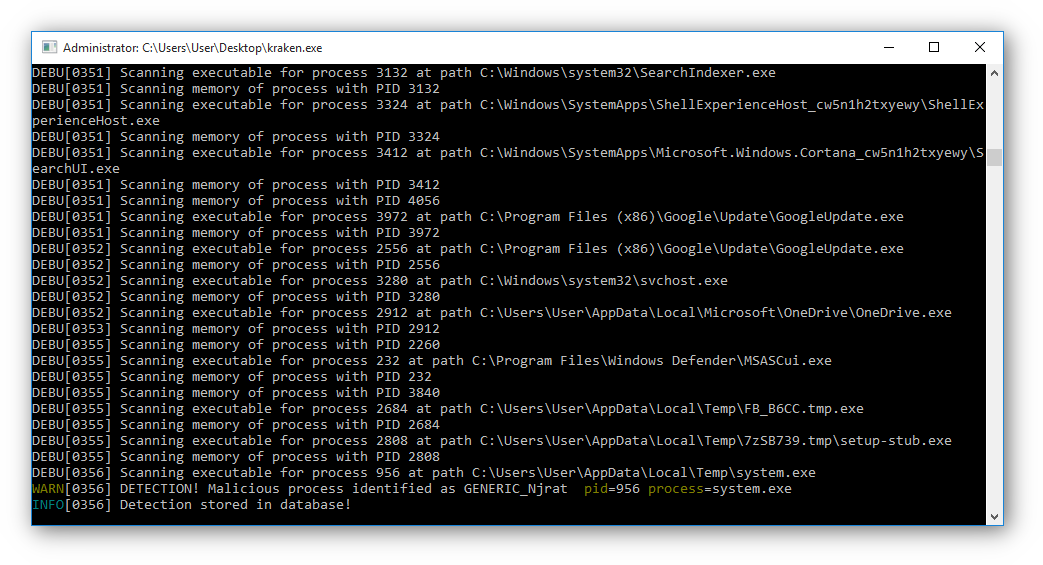 botherder/kraken
Scanner Yara multiplateforme écrit en Go
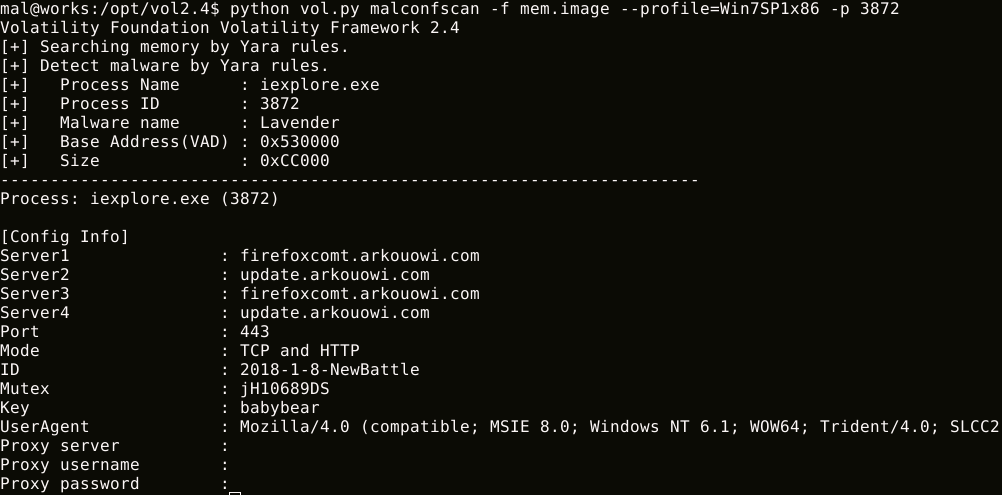 jpcertcc/malconfscan
Plugin Volatility pour l'extraction des données de configuration de malwares connus
 v1d1an/s1em
Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.
 rxwx/chlonium
Clonez et importez les cookies et mots de passe Chromium entre navigateurs avec déchiffrement hors ligne de la clé d'état DPAPI, prenant en charge…
 momenbasel/htb-writeups
Collection structurée de plus de 500 writeups de machines Hack The Box, plus de 400 solutions de challenges, et des outils d'apprentissage…
 netspooky/inhale
Un outil d'analyse et de classification de malwares.
 detuxsandbox/detux
Le sandbox Linux multiplateforme
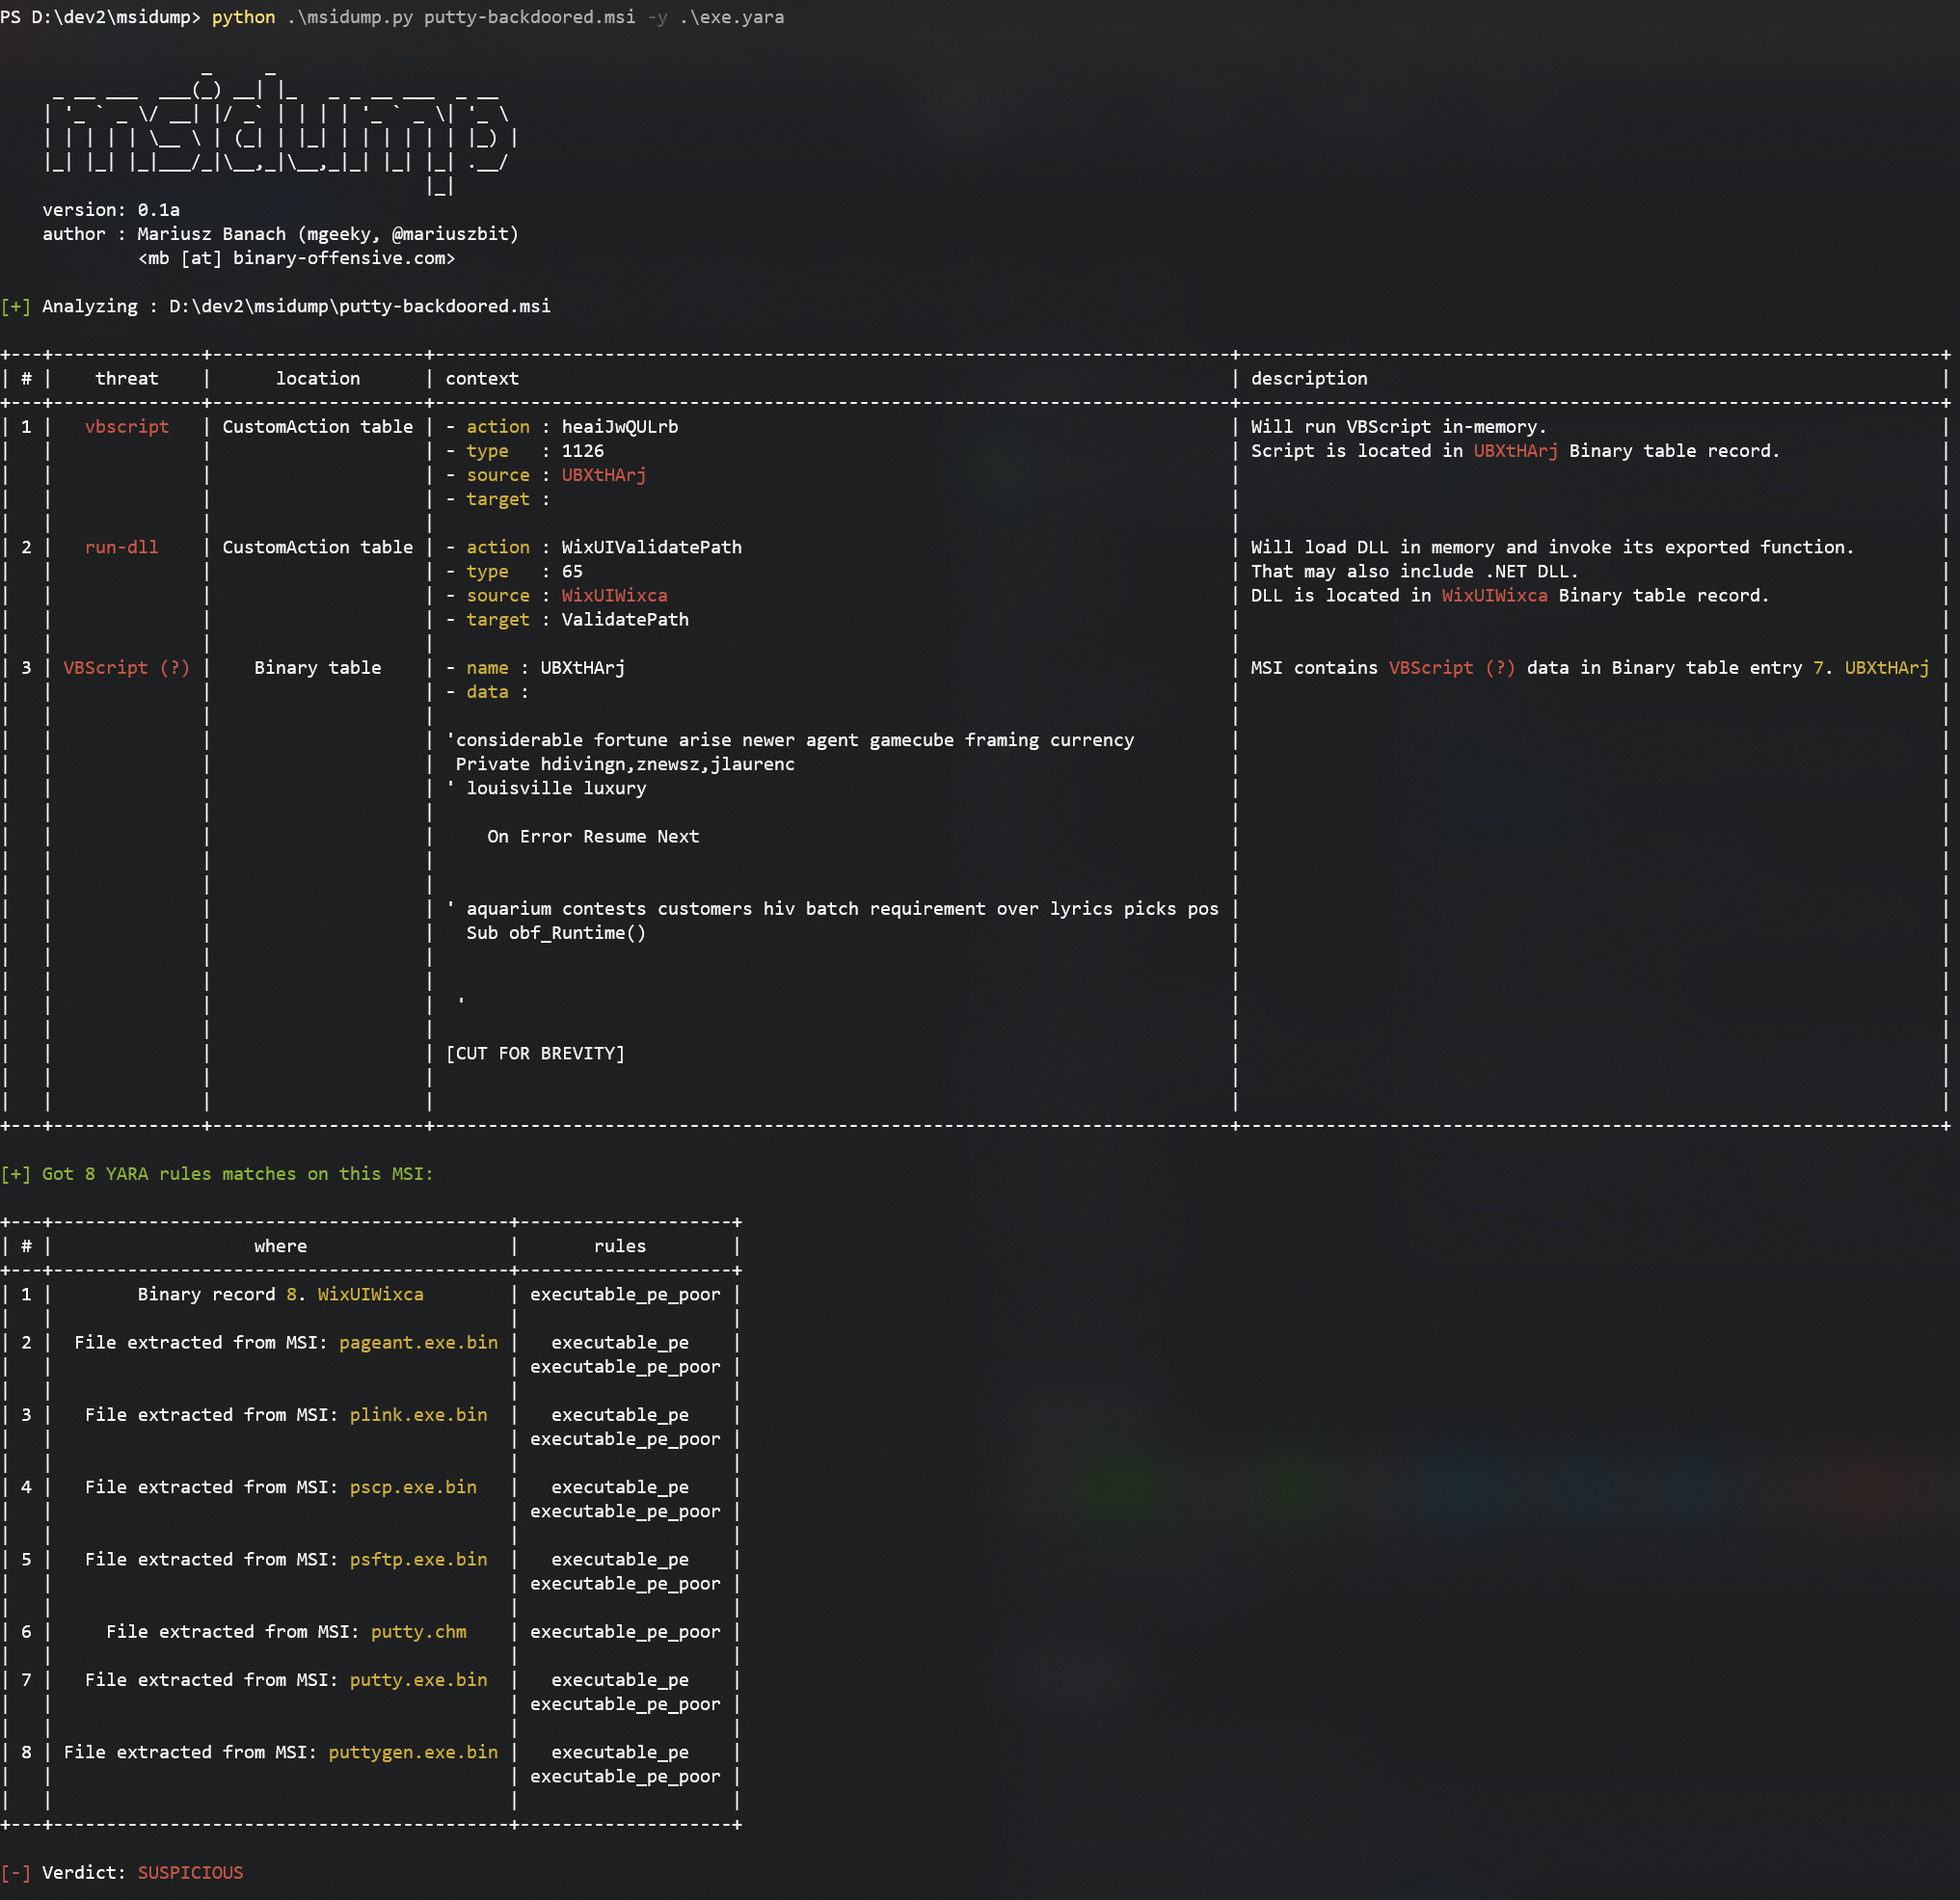 mgeeky/msidump
MSI Dump - un outil qui analyse les paquets d'installation MSI malveillants, extrait les fichiers, les flux, les données binaires et intègre le…








