
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Log4j-RCE-Scanner — Scanneur de vulnérabilité d'exécution de commandes à distance pour Log4j. | Kitploit

Outils/GitHubGitHub/adilsoybali/log4j-rce-scanner
Scanners de VulnérabilitésExploitationSécurité WebAnalyse DNS
GitHubadilsoybali/log4j-rce-scanner

Log4j-RCE-Scanner

Scanneur de vulnérabilité d'exécution de commandes à distance pour Log4j.

Voir le dépôt
2505332il y a 3 ansVérifié par Kitploit
Partager

Log4j-RCE-Scanner

GitHub last commit

Fonctionnalité • Prérequis • Installation • Utilisation • Contact


Scanner RCE pour Log4j

Avec cet outil, vous pouvez rechercher la vulnérabilité d'exécution de commandes à distance CVE-2021-44228 sur Apache Log4j sur plusieurs adresses.

Versions concernées < 2.15.0

Fonctionnalités

  • Il peut scanner selon la liste d'URL que vous fournissez.
  • Il peut toutes les scanner en trouvant les sous-domaines du nom de domaine que vous donnez.
  • Il ajoute le domaine source comme préfixe pour déterminer de quelle source proviennent les requêtes DNS entrantes.

Prérequis

  1. httpx
  2. curl

Si vous souhaitez scanner avec un nom de domaine, vous devez en plus installer subfinder, assetfinder et amass.

Installation

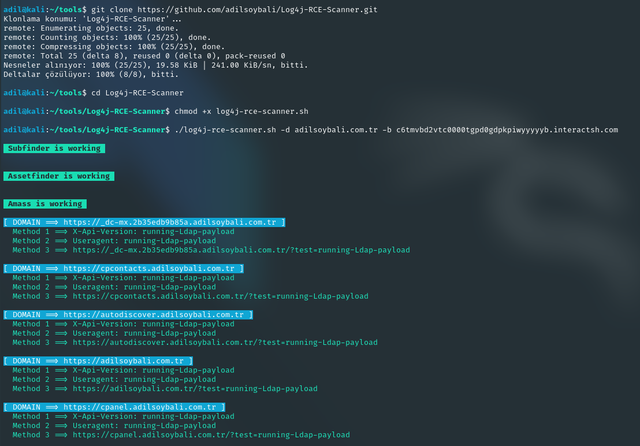
  1. git clone https://github.com/adilsoybali/Log4j-RCE-Scanner.git
  2. cd Log4j-RCE-Scanner
  3. chmod +x log4j-rce-scanner.sh

Utilisation

./log4j-rce-scanner.sh -h

Ceci affichera l'aide pour l'outil. Voici tous les commutateurs qu'il prend en charge.

-h, --help - Afficher l'aide
-l, --url-list - Liste des domaines/sous-domaines/ip à utiliser pour le scan.
-d, --domain - Le nom de domaine pour lequel tous les sous-domaines et lui-même seront vérifiés.
-b, --burpcollabid - Adresse d'ID client Burp collaborator ou adresse de domaine Interactsh.

Exemples d'utilisation :
./log4j-rce-scanner.sh -l httpxsubdomains.txt -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net
./log4j-rce-scanner.sh -d adilsoybali.com -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net

Cliquez ici pour accéder à la page de documentation de Burp collaborator.

Cliquez ici pour accéder à Interactsh.

Si le domaine est vulnérable, des rappels DNS avec le nom de domaine vulnérable sont envoyés à l'adresse burp collaborator ou interactsh que vous avez fournie.

Contribuer

Les contributions sont ce qui rend la communauté open source si formidable pour apprendre, inspirer et créer. Toute contribution que vous apportez est grandement appréciée.

Si vous avez une suggestion pour améliorer ce projet, veuillez forker le dépôt et créer une pull request. Vous pouvez aussi simplement ouvrir une issue avec le tag "enhancement". N'oubliez pas de mettre une étoile au projet ! Merci encore !

  1. Forker le Projet
  2. Créer votre branche de fonctionnalité (git checkout -b feature/AmazingFeature)
  3. Commiter vos Modifications (git commit -m 'Add some AmazingFeature')
  4. Pousser vers la Branche (git push origin feature/AmazingFeature)
  5. Ouvrir une Pull Request

Contact

Email Linkedin Discord Twitter Site Web personnel

Remerciements

  • LunaSec
  • Zsolt Háló

Évolution des stargazers

Stargazers over time

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →