
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 lyrebirds/sagemcom-fast-3890-exploit
Exploit pour le modem câble Sagemcom F@ST 3890 exploitant la vulnérabilité Cable Haunt pour obtenir une exécution de code à distance via un…
 r00t-3xp10it/msf-auxiliarys
Ma collection de post-modules auxiliaires Metasploit
 jfmaes/sharpziprunner
Exécute un shellcode indépendant de la position à partir d'un zip chiffré.
 blacksnufkin/ghostdriver
un énième outil AV killer utilisant BYOVD
 synacktiv/php_filter_chains_oracle_exploit
Un CLI pour exploiter les paramètres vulnérables à l'oracle d'erreur basé sur la chaîne de filtres PHP.
 kleiton0x00/redditc2
Exploitation de l'API Reddit pour héberger le trafic C2.
 paranoidninja/brute-ratel-c4-community-kit
Ce dépôt contient des scripts, des configurations et des chargeurs de payloads obsolètes pour Brute Ratel C4 (https://bruteratel.com/)
 n4kedturtle/persistbof
Un BOF pour automatiser les tâches courantes de persistance pour les red teamers
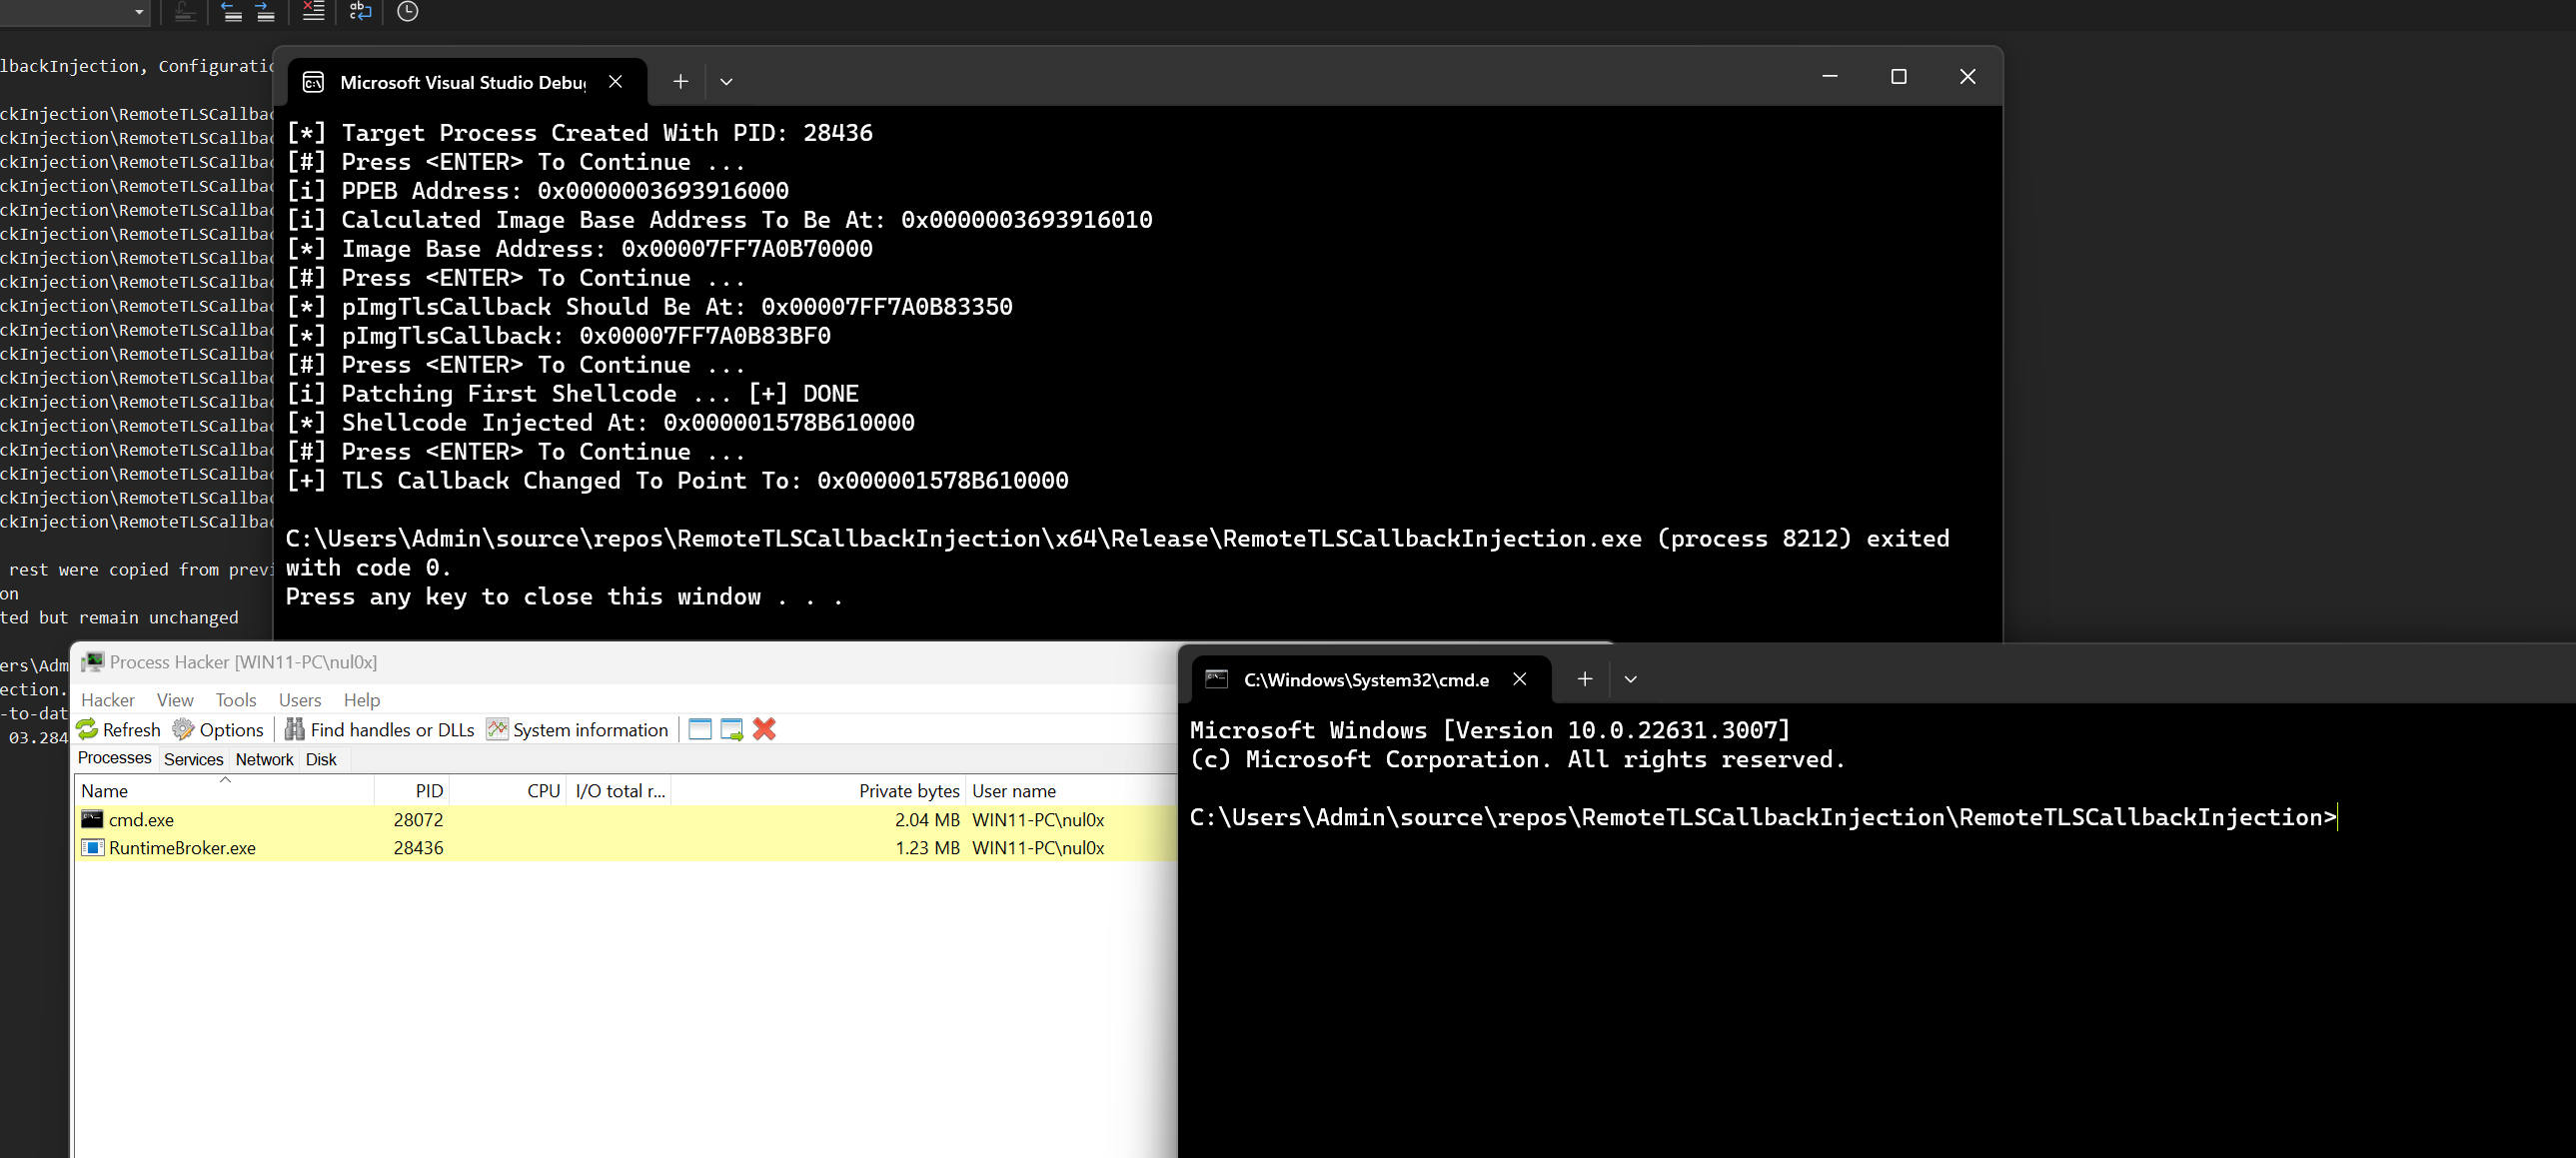 maldev-academy/remotetlscallbackinjection
Utilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.
 strategic-automation/violin
Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…
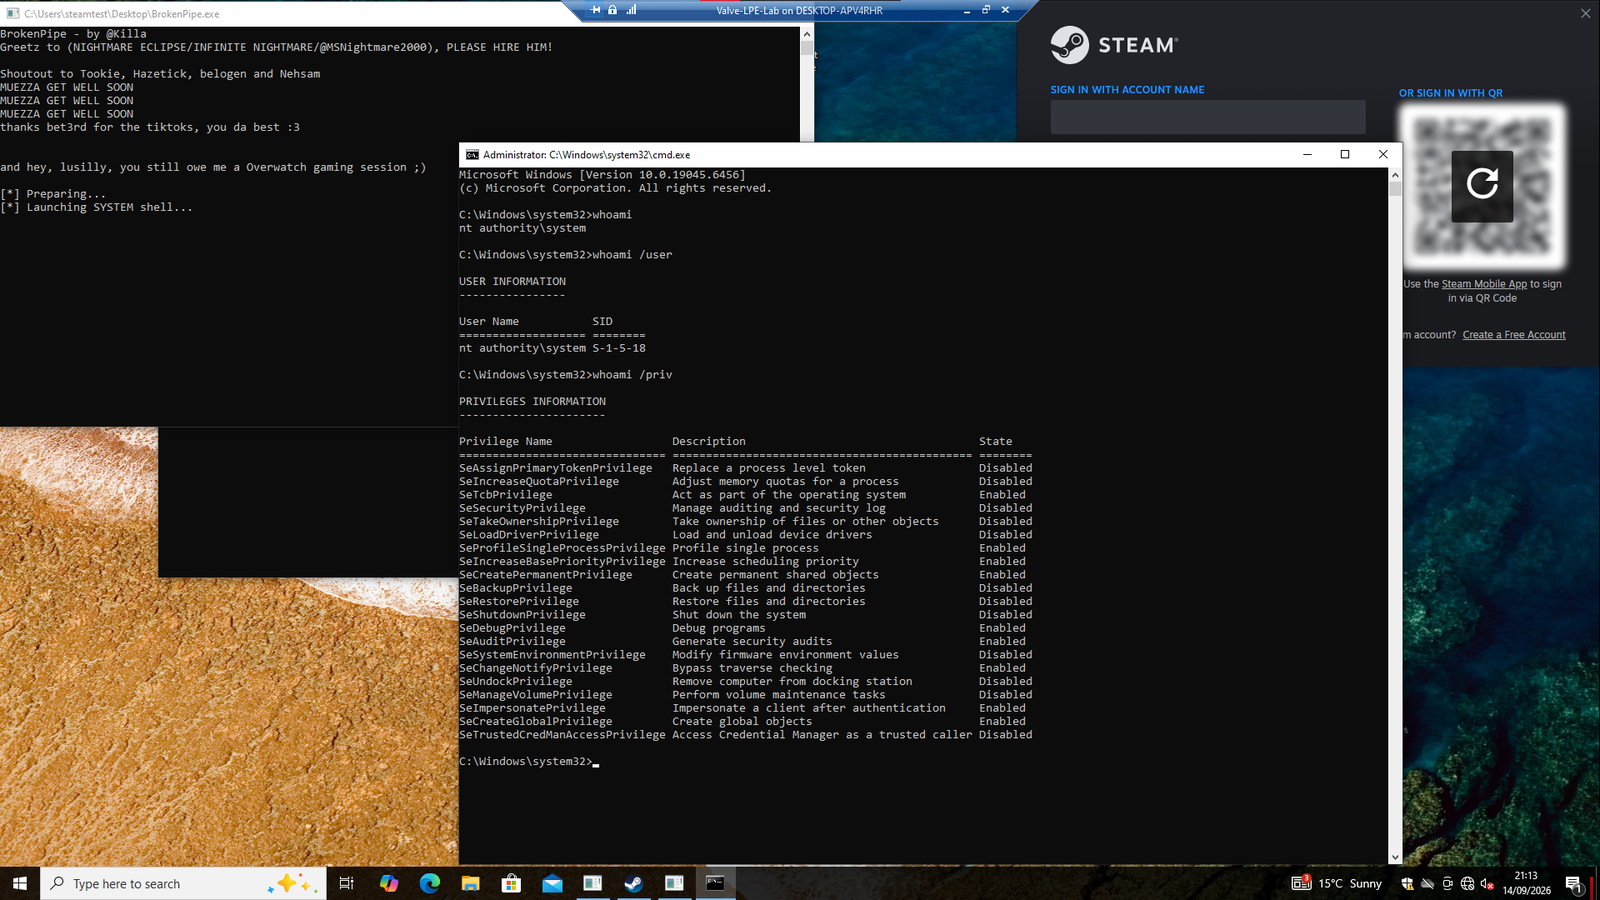 killaboi/brokenpipe
Vulnérabilité d’élévation de privilèges locaux dans Steam Client Service
 thatcherclough/betterbackdoor
Une porte dérobée avec une multitude de fonctionnalités.
 sailay1996/cdpsvclpe
Élévation de privilèges locale Windows via le service CdpSvc (Détournement de DLL via un chemin système inscriptible)
 s3cur3th1ssh1t/nim-runpe
Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
 cellebrite-labs/ida_kernelcache
Un toolkit IDA pour analyser les kernelcaches iOS.
 cyb0r9/winspy
Génère des backdoors de reverse shell Windows avec empoisonnement IP automatique, en exploitant Metasploit pour la création de payloads et Apache…
 s1kr10s/apache-struts-v4
Script d'exploitation ciblant 5 vulnérabilités RCE d'Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) avec…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Preuve de concept - configuration vulnérable de mod_proxy sur les versions 2.4.0 - 2.4.55 du serveur HTTP Apache conduit à une…








