
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 stmcyber/boobsnail
Générer des macros Excel 4.0 XLM obfusquées pour les opérations de red team et l'analyse de blue team, avec prise en charge de multiples techniques…
 y4er/cve-2020-2883
Weblogic coherence.jar RCE
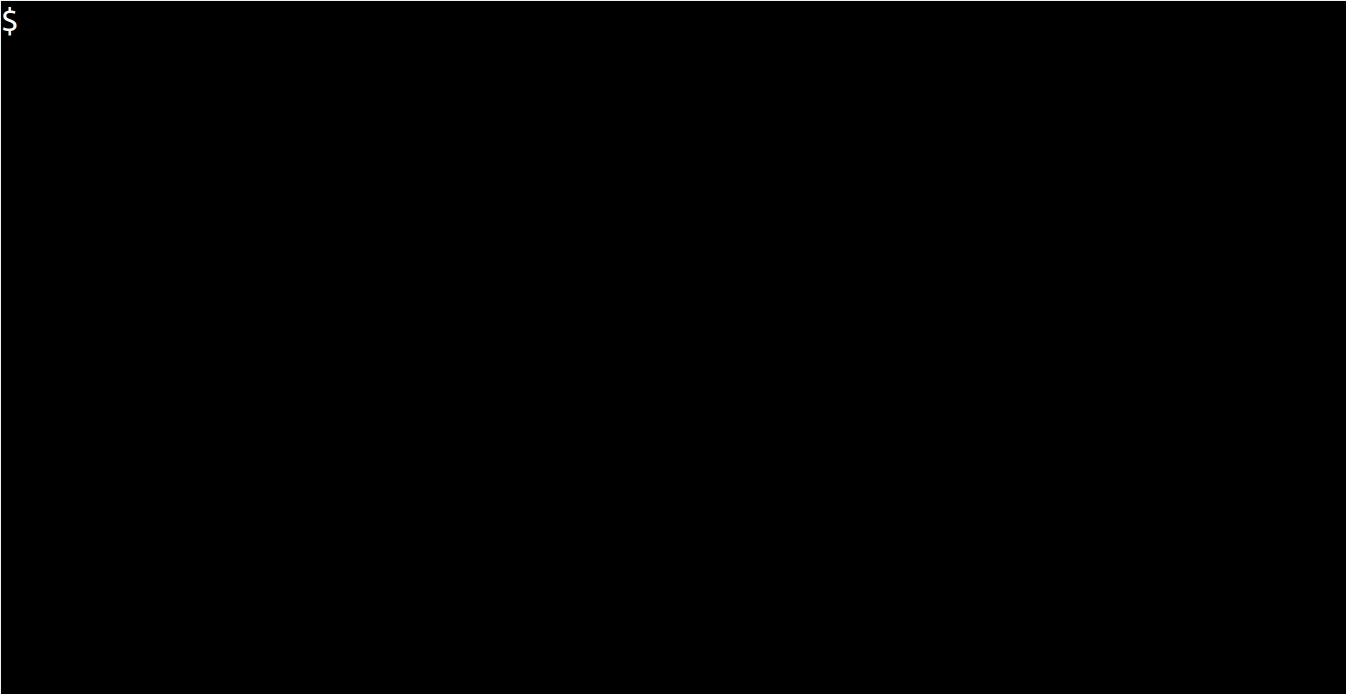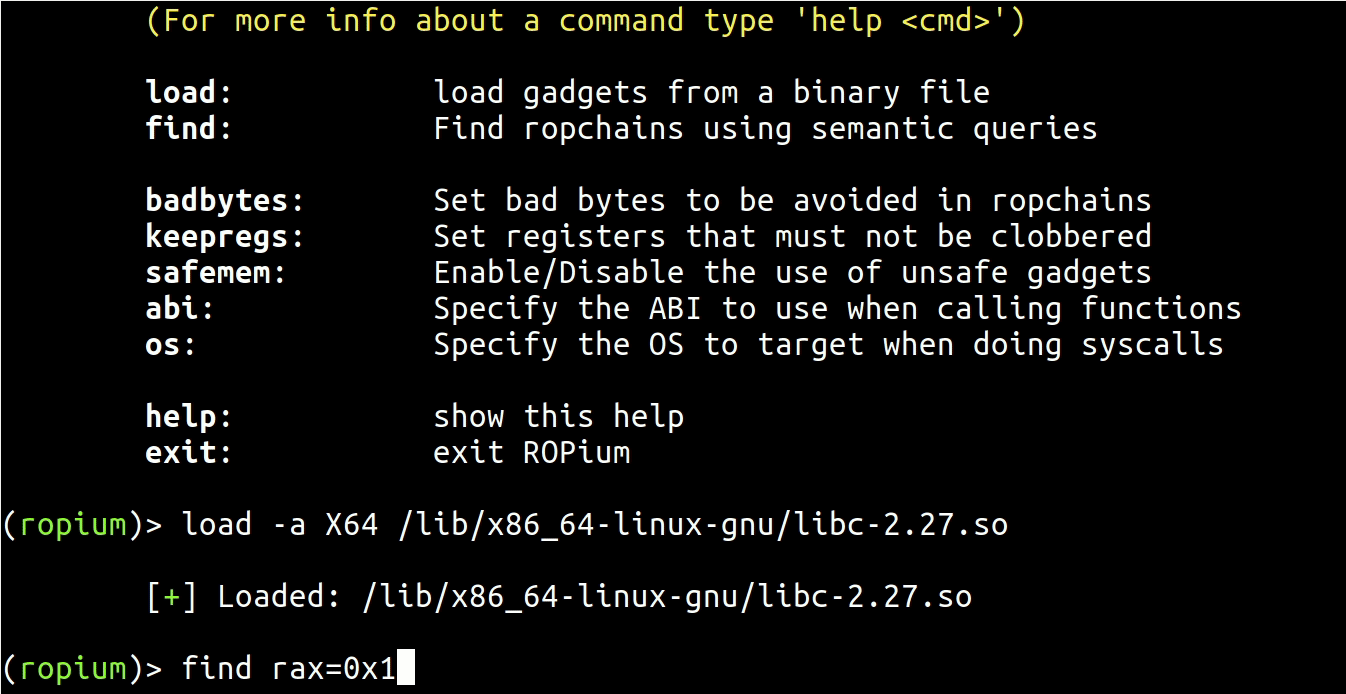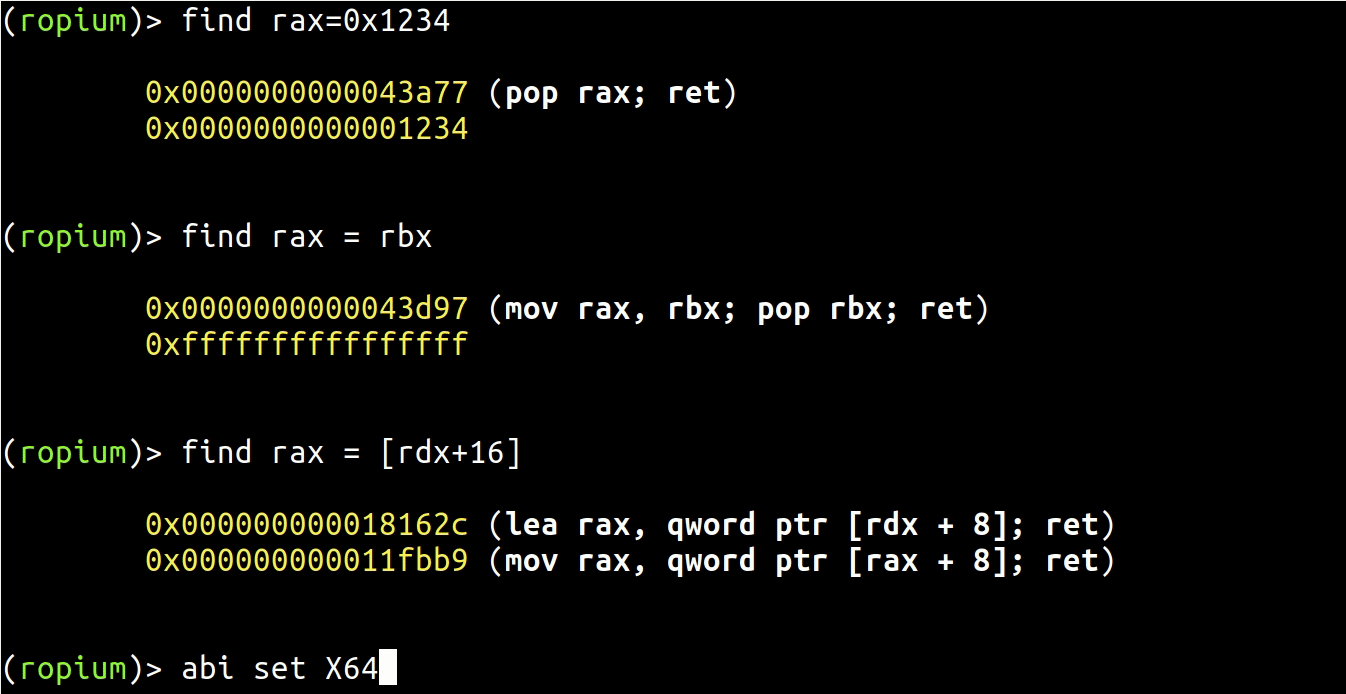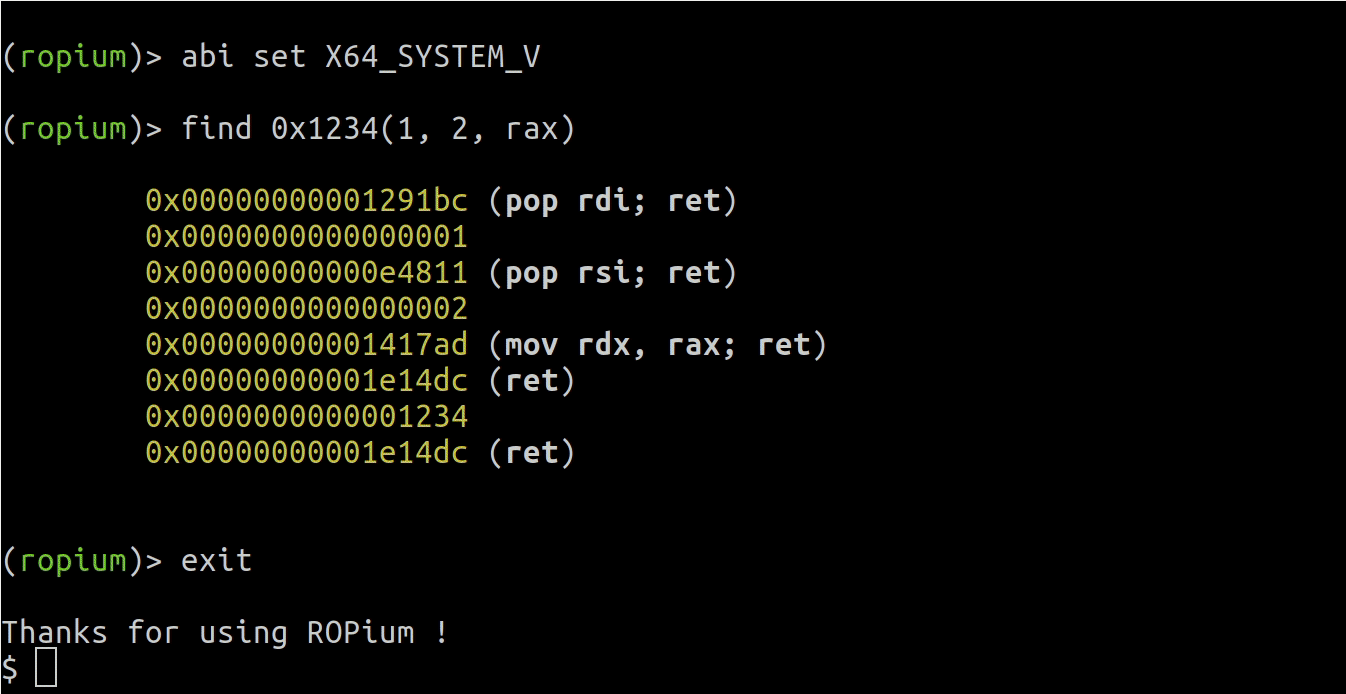 boyan-milanov/ropium
Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…
 horizon3ai/cve-2022-39952
Exploit de preuve de concept pour CVE-2022-39952 ciblant Fortinet FortiNAC. Exploite le point de terminaison keyUpload.jsp pour une écriture…
 jduck/asus-cmd
Routeur ASUS — Exécution de commandes root par infosvr UDP Broadcast
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
Un exploit WebKit utilisant CVE-2018-4441 pour obtenir une RCE sur PS4 6.20.
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
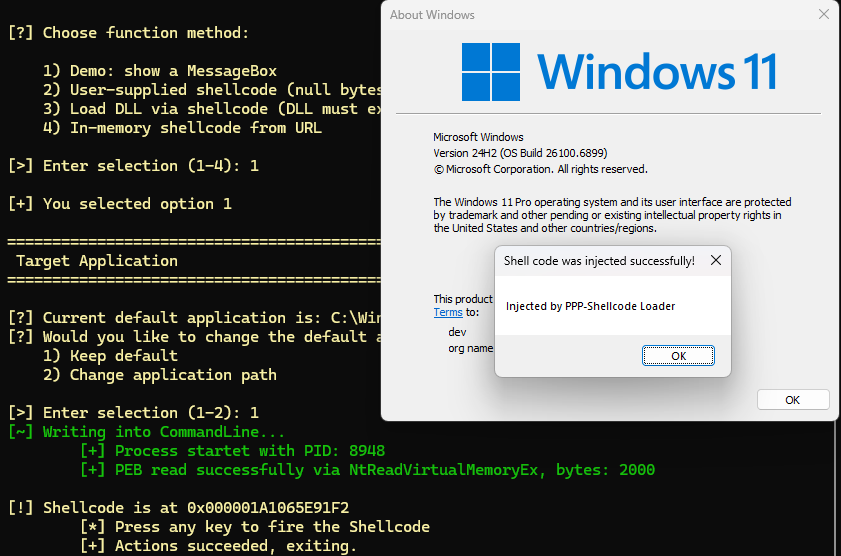 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
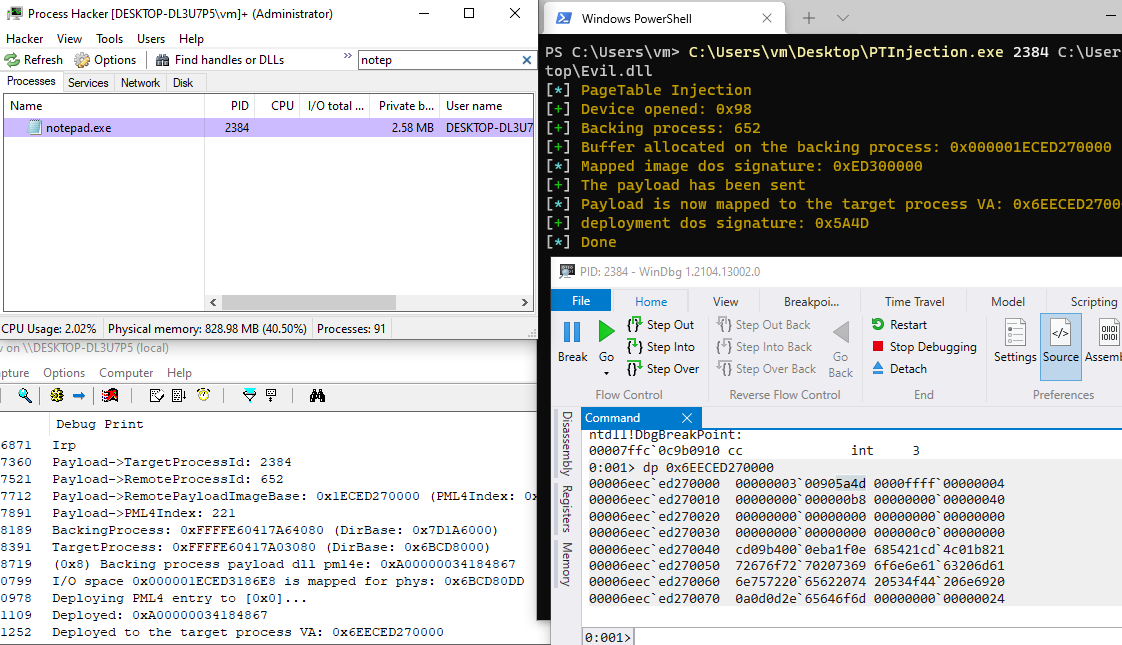 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 jas502n/cve-2018-17182
Exploit d'élévation de privilèges par use-after-free (UAF) dans le noyau Linux pour CVE-2018-17182, fournissant un accès root au shell sur les noyaux…
 unapibageek/cbm
Fabricant de backdoor pour voiture
 m4sc3r4n0/avoidz
Outil Avoidz pour contourner la plupart des antivirus
 scorpioneslabs/dvs
D(COM) V(ulnérabilité) S(canneur) alias couteau suisse dévoyé - Mouvement latéral utilisant des objets DCOM
 soledad208/cve-2018-10933
CVE-2018-10933 POC très simple
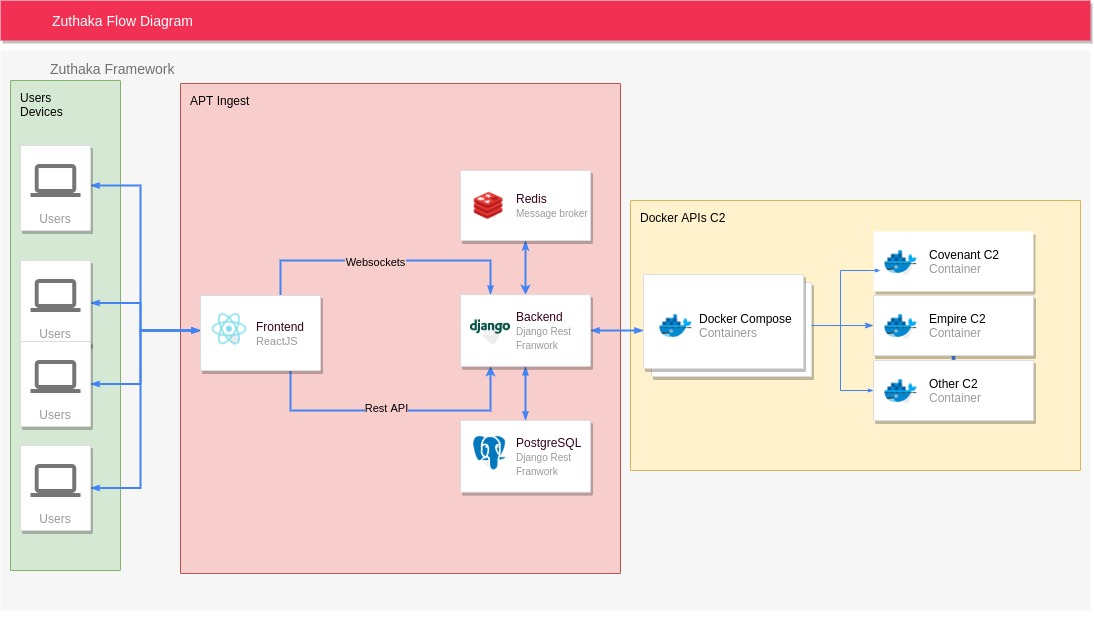 pucarasec/zuthaka
Framework d'intégration C2 open-source offrant une interface web unifiée pour gérer plusieurs instances de commande et contrôle, écouteurs, agents et…
 rogue-kdc/cve-2019-0841
Code PoC pour la vulnérabilité d'élévation de privilèges CVE-2019-0841
 amberwolfcyber/nachovpn
Un serveur SSL-VPN délicieux, mais malveillant 🌮
 vlad902/hacking-team-windows-kernel-lpe
Exploit 0day provenant de la fuite de Hacking Team, écrit par Eugene Ching/Qavar.








