
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 ly4k/curveball
PoC pour CVE-2020-0601- Windows CryptoAPI (Crypt32.dll)
 almondoffsec/passthecert
Outil de preuve de concept pour s'authentifier auprès d'un serveur LDAP/S avec un certificat via Schannel
 googleprojectzero/p0tools
Collection de documents de recherche sur les vulnérabilités de Google Project Zero et de petits outils de sécurité autonomes, incluant des…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 rosesecurity/anti-virus-evading-payloads
Pendant la phase d'exploitation d'un test d'intrusion ou d'une mission de hacking éthique, vous devrez en fin de compte tenter d'exécuter du code sur…
 gentilkiwi/kekeo
Une petite boîte à outils pour jouer avec Microsoft Kerberos en C
 strozfriedberg/padbuster
Script automatisé pour effectuer des attaques Padding Oracle
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
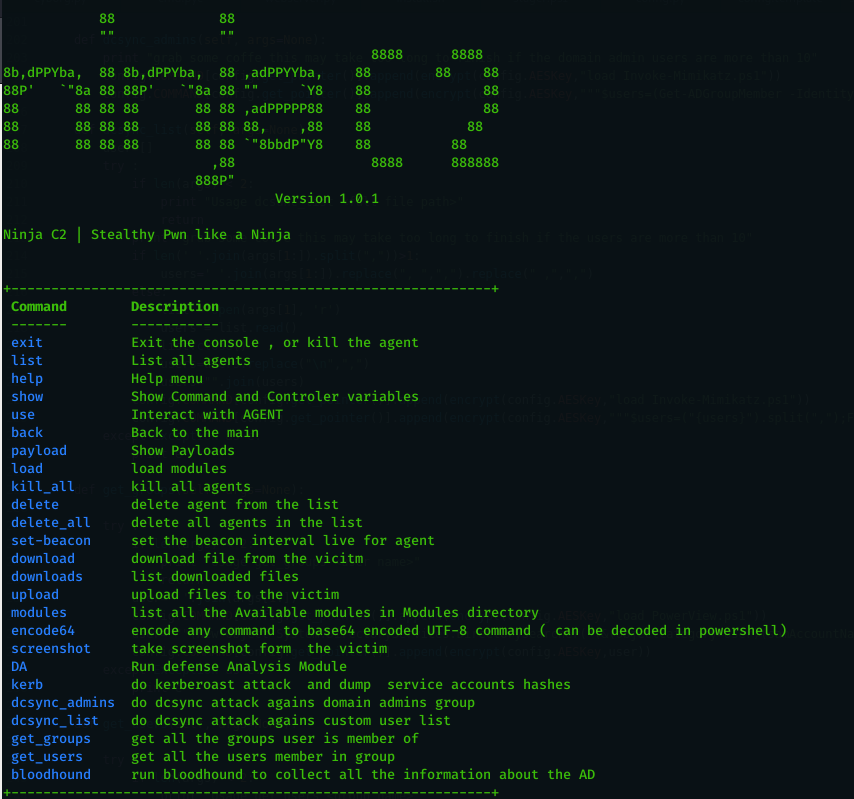 ahmedkhlief/ninja
Serveur C2 open source créé pour des opérations furtives de red team
 entropy1337/infernal-twin
hacking sans fil - Ceci est un outil de hacking sans fil automatisé
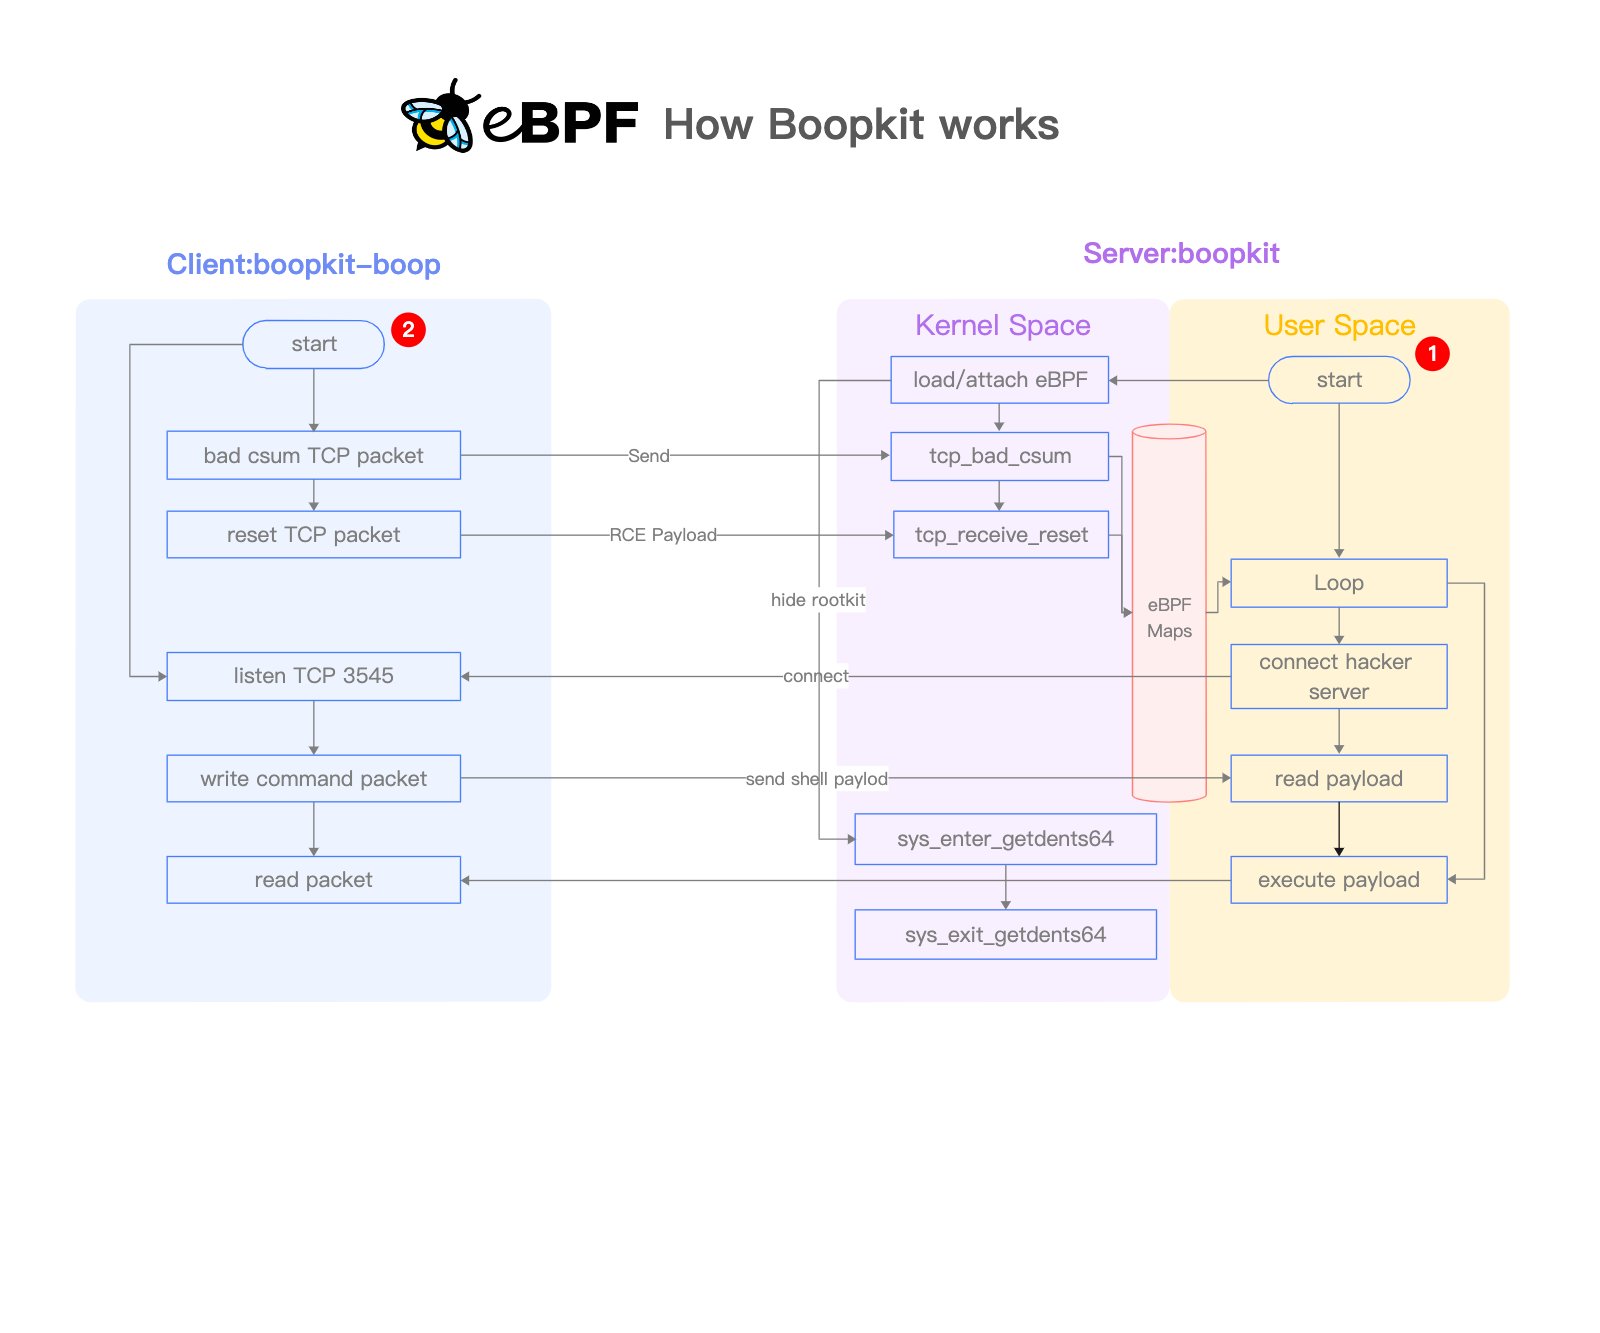 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
 m4n3dw0lf/pythem
framework de pentest
 breenmachine/rottenpotatong
Nouvelle version de RottenPotato sous forme de DLL C++ et binaire C++ autonome - pas besoin de meterpreter ou d'autres outils.
 ghostpack/sharpdpapi
SharpDPAPI est un port C# d'une partie des fonctionnalités DPAPI de Mimikatz.








