
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Cadre
 1llu50ry/mcp-gamehacking
Serveur MCP exposant une base de connaissances de plus de 4 100 compétences en game-hacking et rétro-ingénierie, avec archives de sources, agents…
 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
 sensepost/dns-shell
DNS-Shell est un Shell interactif via le canal DNS.
 wireghoul/htshells
Shells htaccess autonomes et attaques
 thezdi/poc
Collection de preuves de concept d'exploits et d'artefacts de recherche sur les vulnérabilités publiés par la Zero Day Initiative de Trend Micro,…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
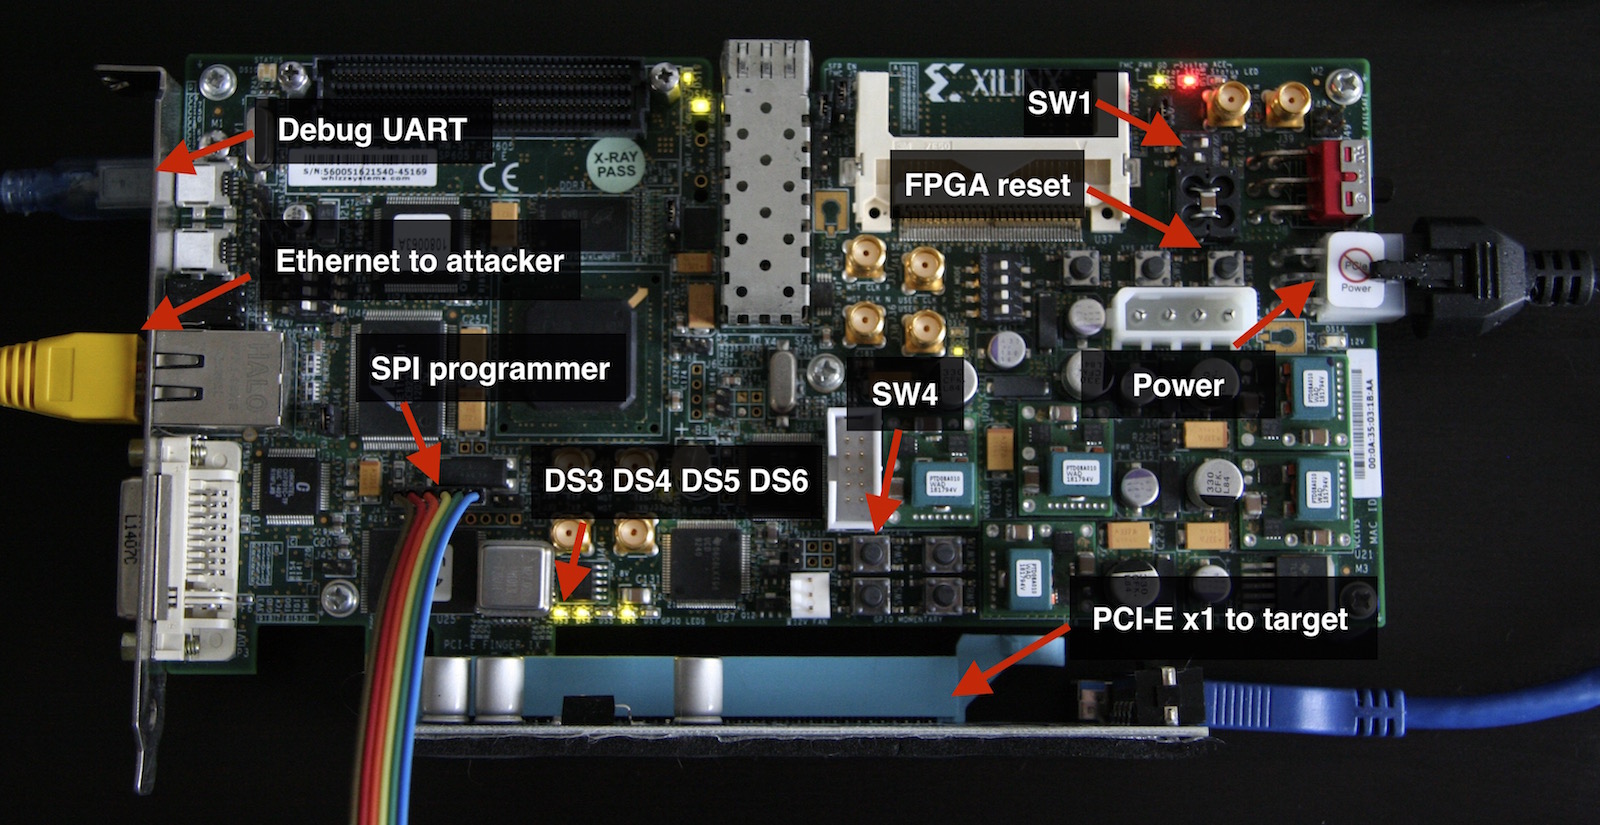 cr4sh/s6_pcie_microblaze
Boîte à outils de hacking DIY PCI Express pour Xilinx SP605. Ce dépôt héberge également Hyper-V Backdoor et Boot Backdoor, consultez le readme pour…
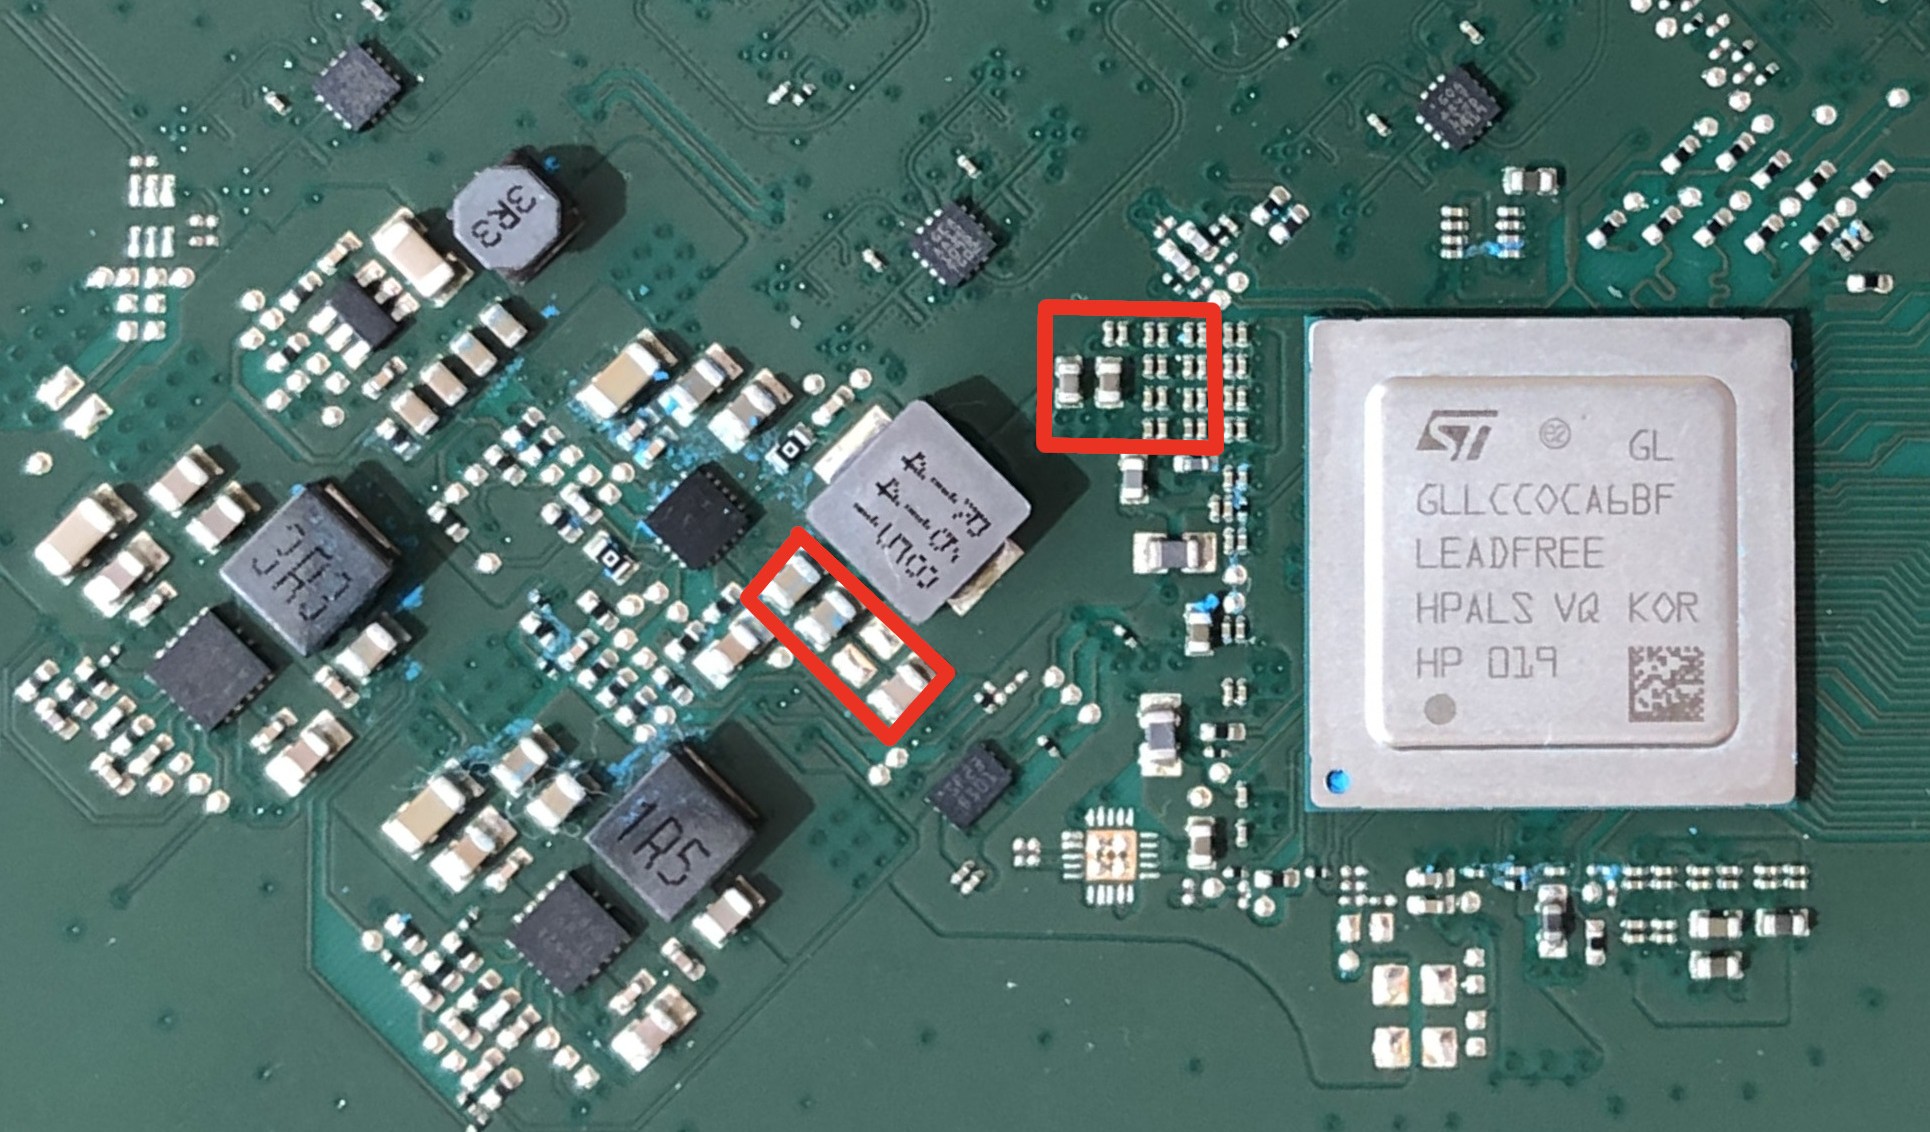 kuleuven-cosic/starlink-fi
Modchip à injection de fautes de tension pour l'évaluation de sécurité en boîte noire des terminaux Starlink, contournant la vérification de…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 mcw0/poc
Les issues ont été désactivées pour ces PoC, car ce ne sont que des PoC, dans le domaine public et non pris en charge.
 m4sc3r4n0/evil-droid
Framework pour créer, générer et intégrer des charges utiles APK pour les tests de pénétration Android, exploitant Metasploit pour l'exploitation et…
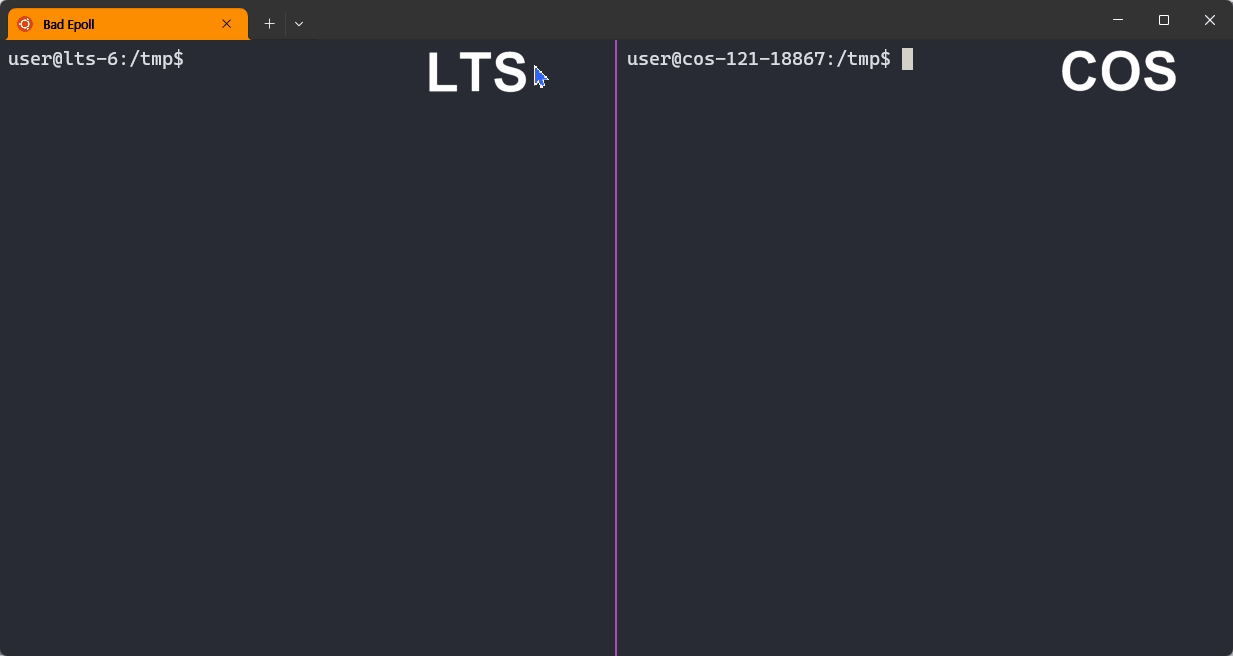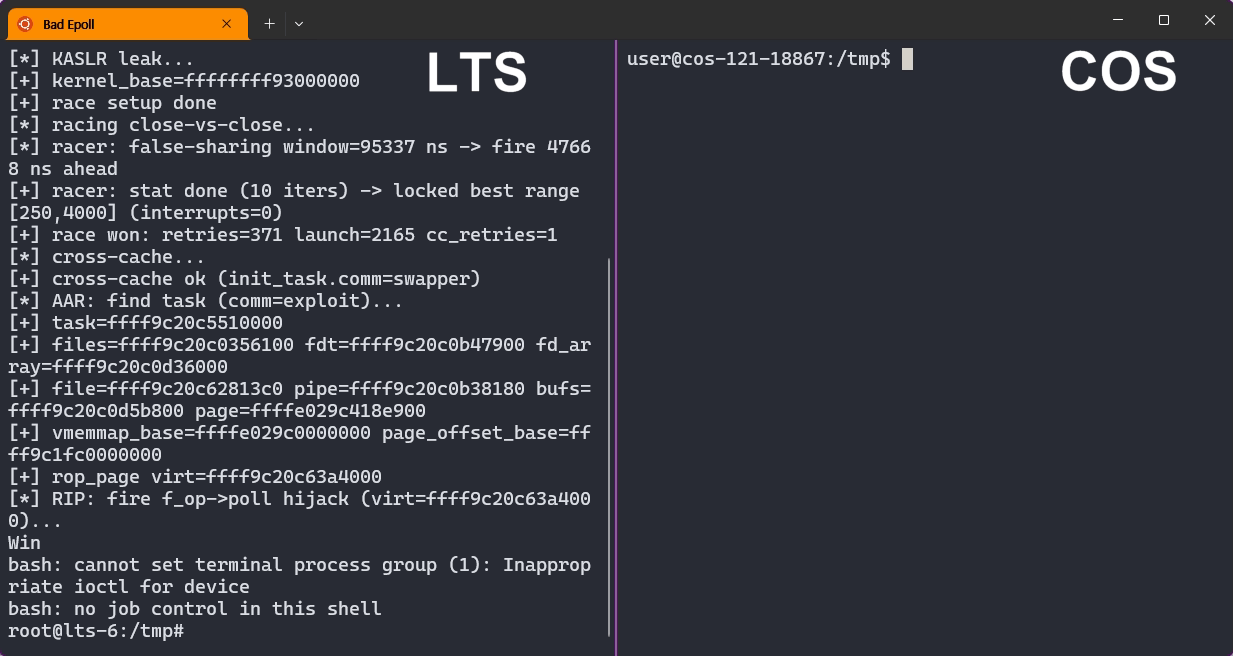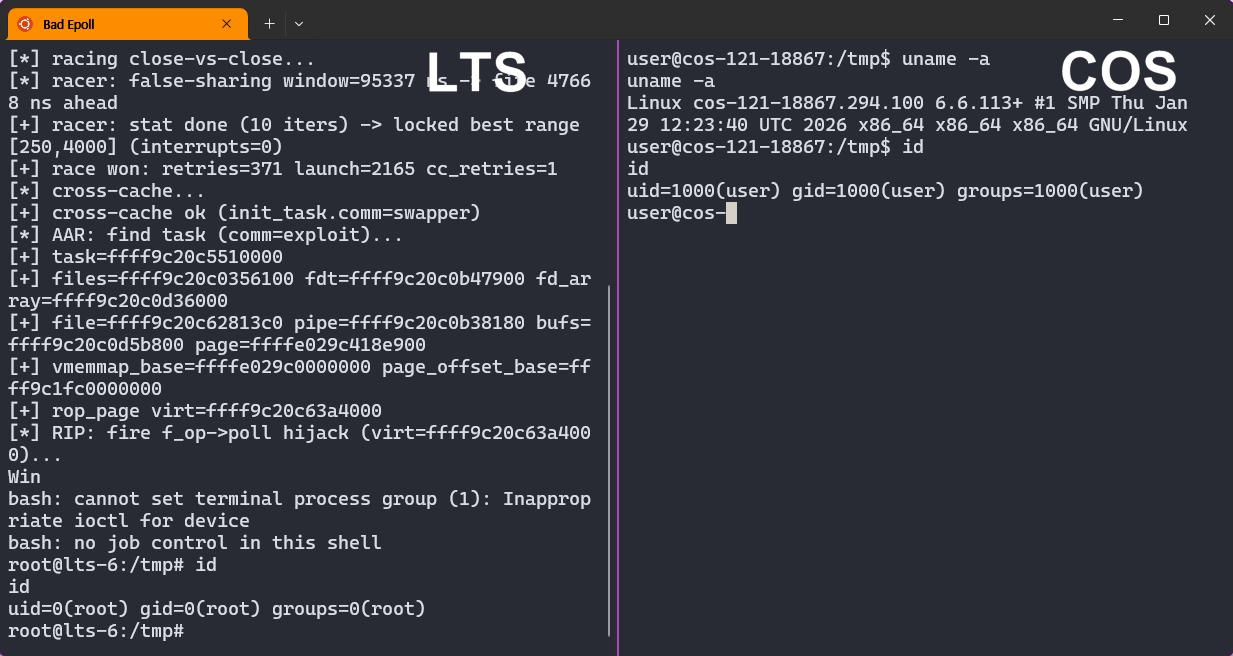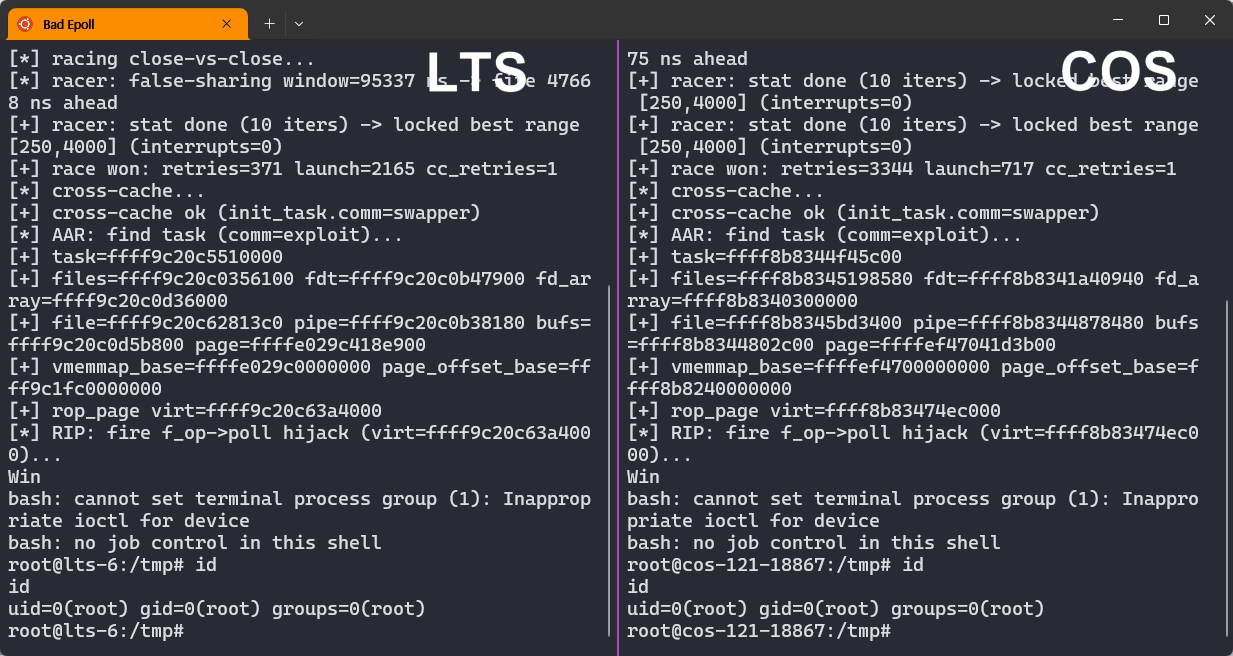 j-jaeyoung/bad-epoll
Exploit d'élévation de privilèges du noyau Linux pour CVE-2026-46242, une condition de concurrence de type utilisation après libération dans epoll,…
 quentinhardy/msdat
MSDAT: Outil d'attaque de base de données Microsoft SQL
 felix-pb/kfd
kfd, abréviation de kernel file descriptor, est un projet permettant de lire et d'écrire la mémoire du noyau sur les appareils Apple.
 k8gege/ladongo
Ladon for Kali Scanner de pénétration intranet open source multiplateforme, pénétration intranet Windows/Linux/Mac/routeur, utilisez-le pour détecter…
 p3nt4/powershdll
Exécuter PowerShell avec rundll32. Contourner les restrictions logicielles.








