
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 ny1024/clawguard
Boîte à outils de sécurité modulaire pour agents autonomes offrant analyse statique, audit de configuration, surveillance de l'exécution et…
 hugsy/bochscpu-python
Bindings Python pour BochsCPU
 leadroyal/cve-2019-14540-exploit
Exploit CVE-2019-14540
 kaisonox/apiscope
Un framework de hooking d'API pour intercepter et surveiller les applications Windows
 stuxctf/slythestx
Outil d'audit de sécurité des applications mobiles axé sur l'automatisation de l'analyse SAST, l'identification des technologies sous-jacentes (React…
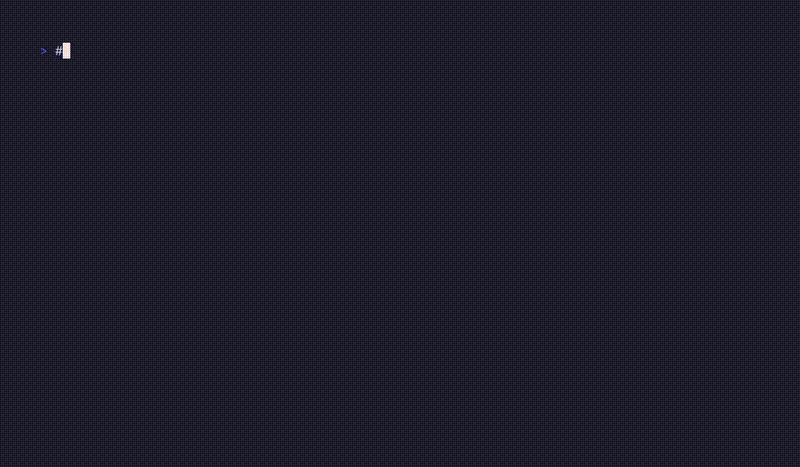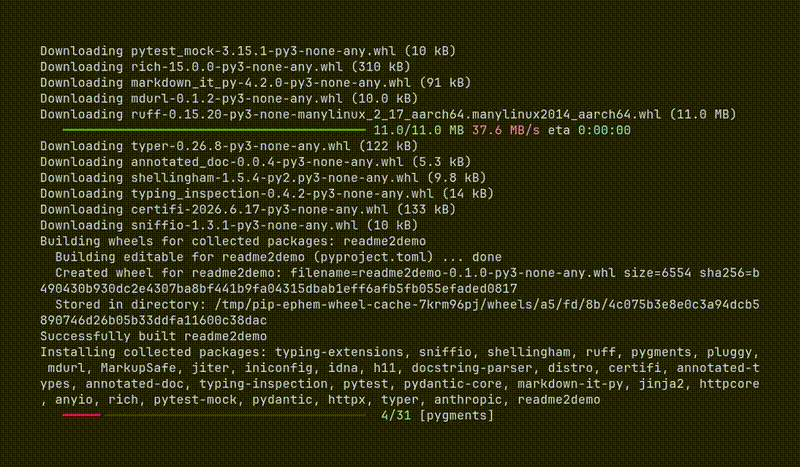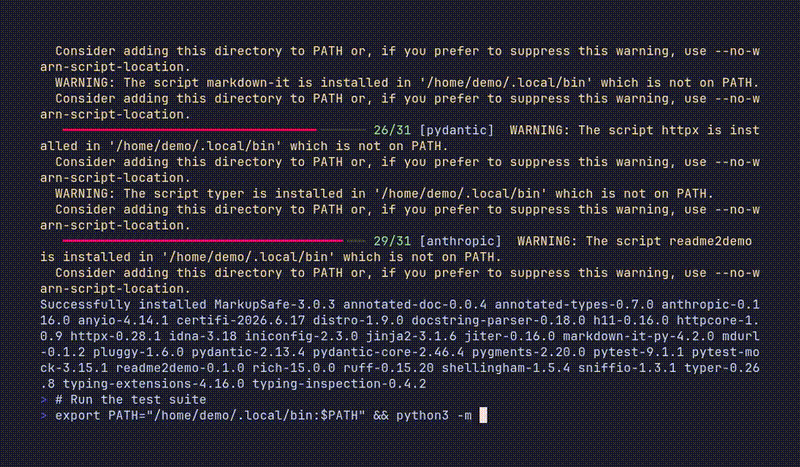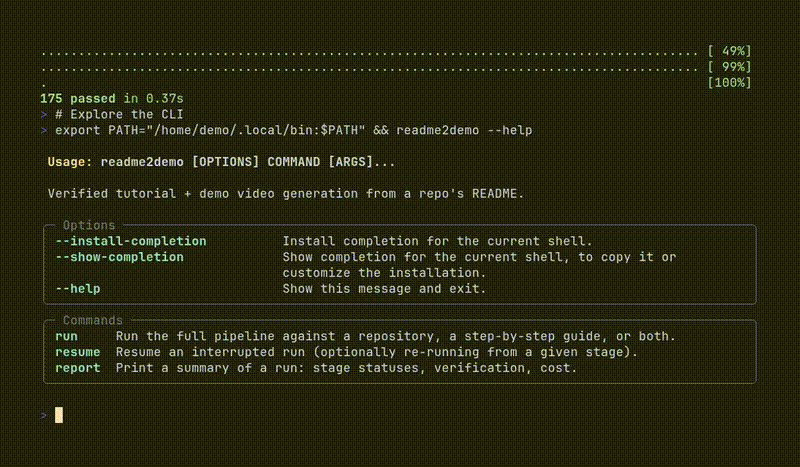 alphacrack/readme2demo
Tutoriels vérifiés et vidéos de démonstration provenant de votre README. Un agent IA l'exécute dans un bac à sable Docker renforcé et le rejoue dans…
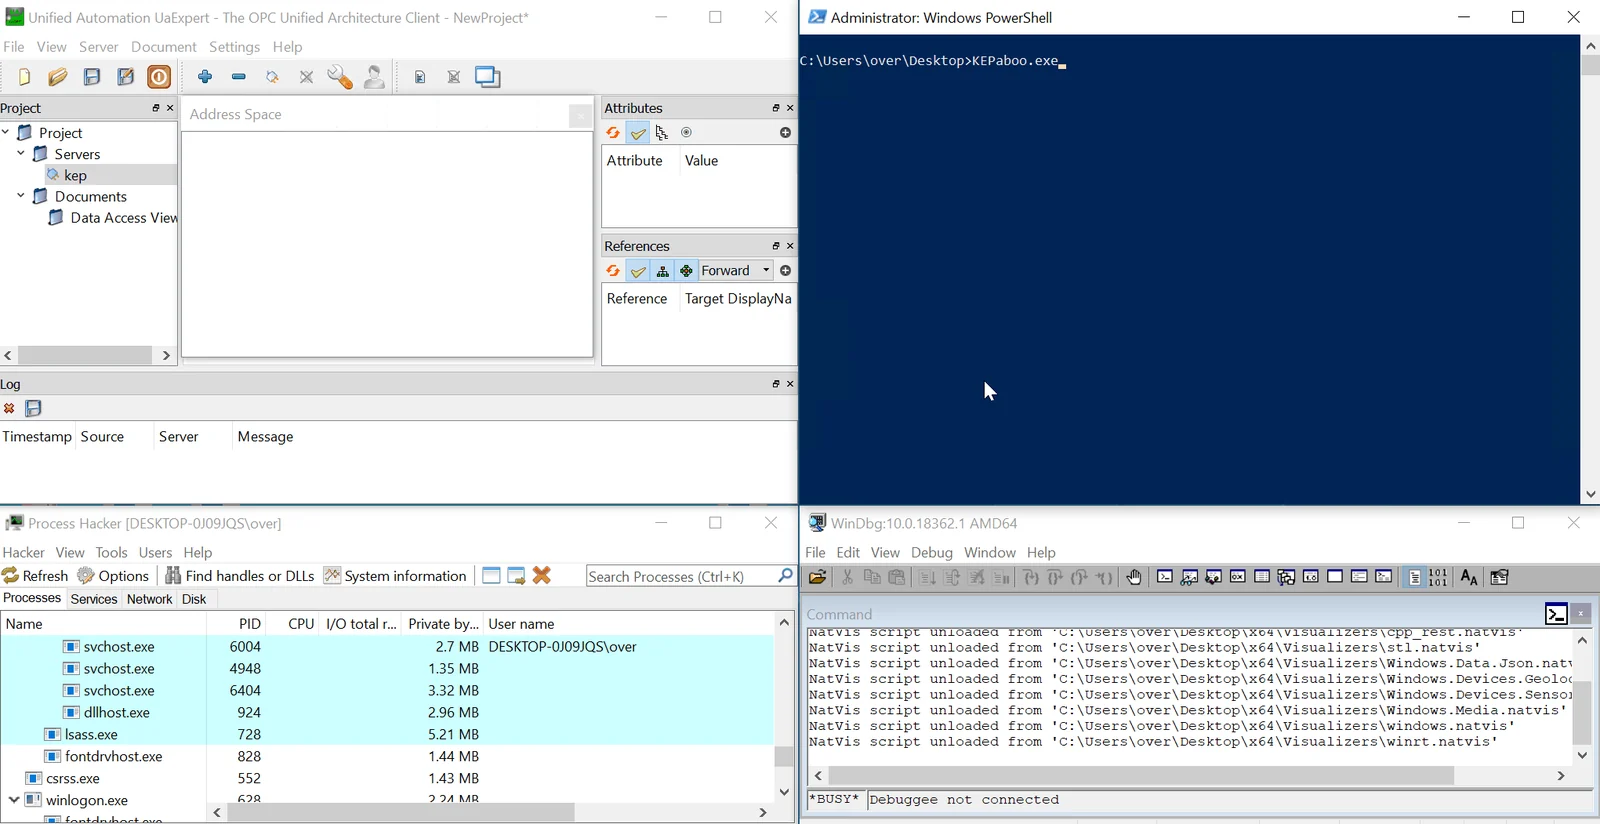 0vercl0k/kepaboo
Neutraliser les techniques anti-débogage de KEPServerEX
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
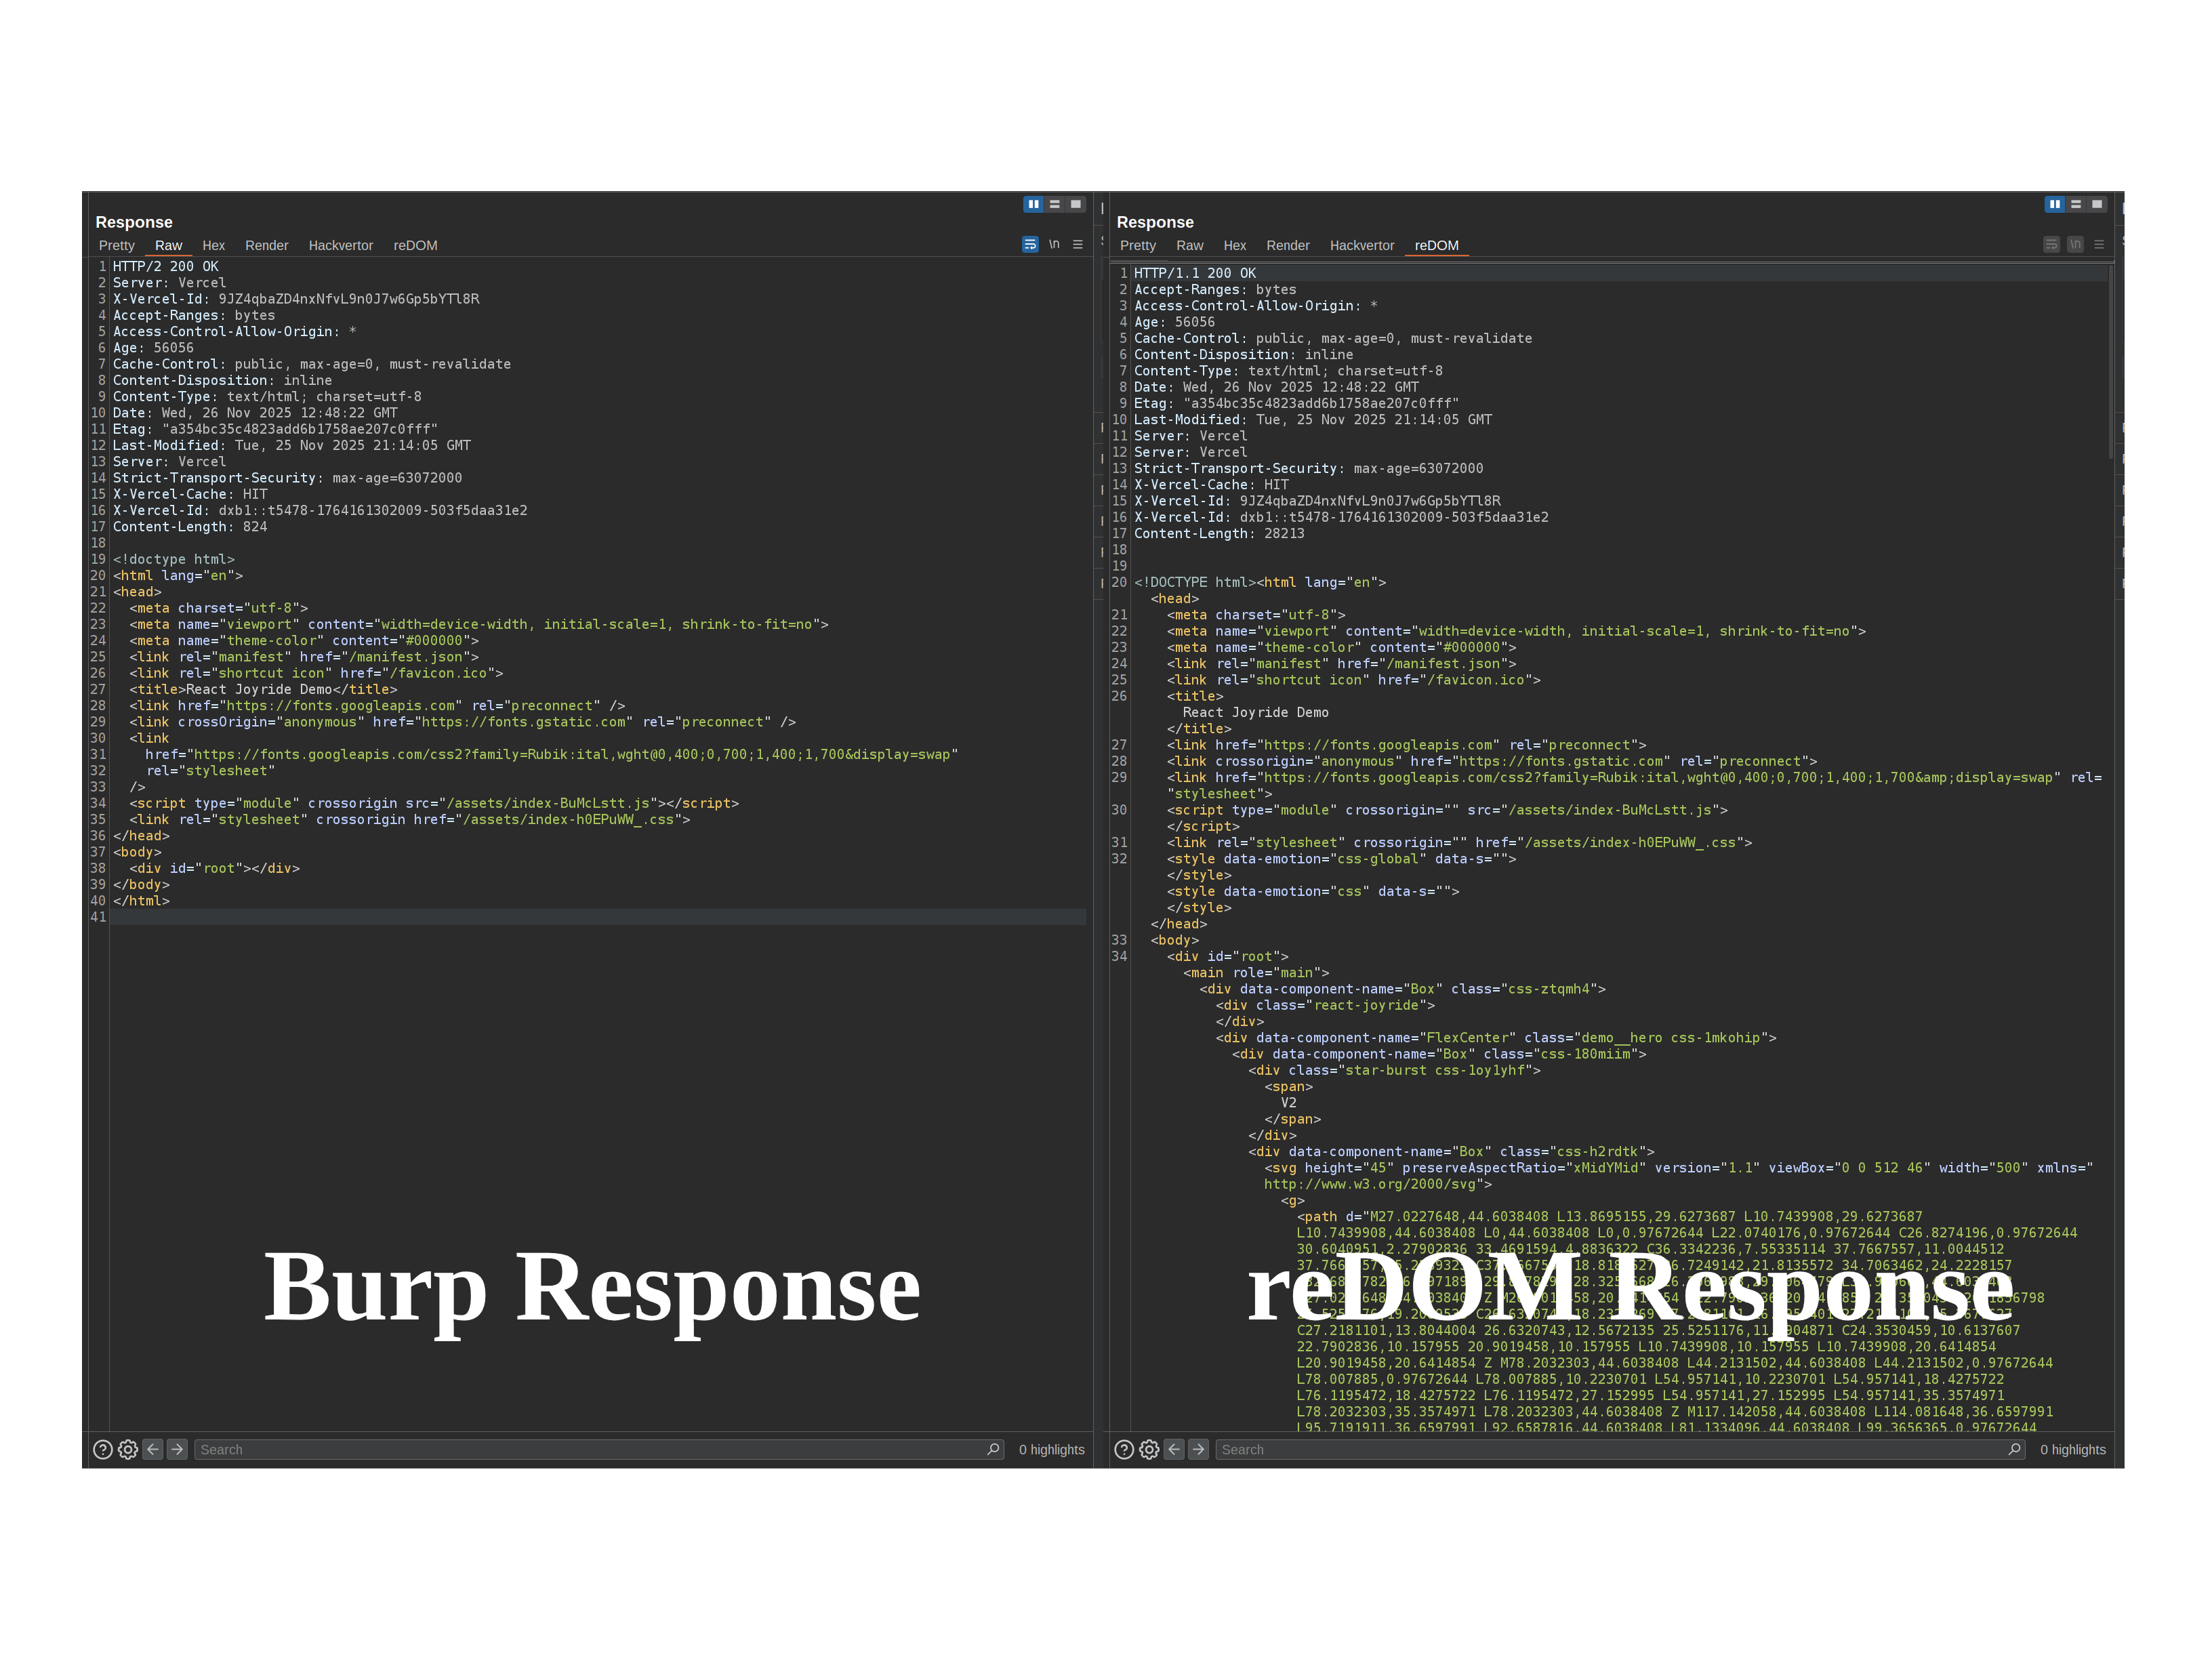 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Analyse de rétro-ingénierie du RAT PureRAT abusant de msbuild.exe, extraction de l'infrastructure C2, des API d'évasion .NET, de la manipulation du…
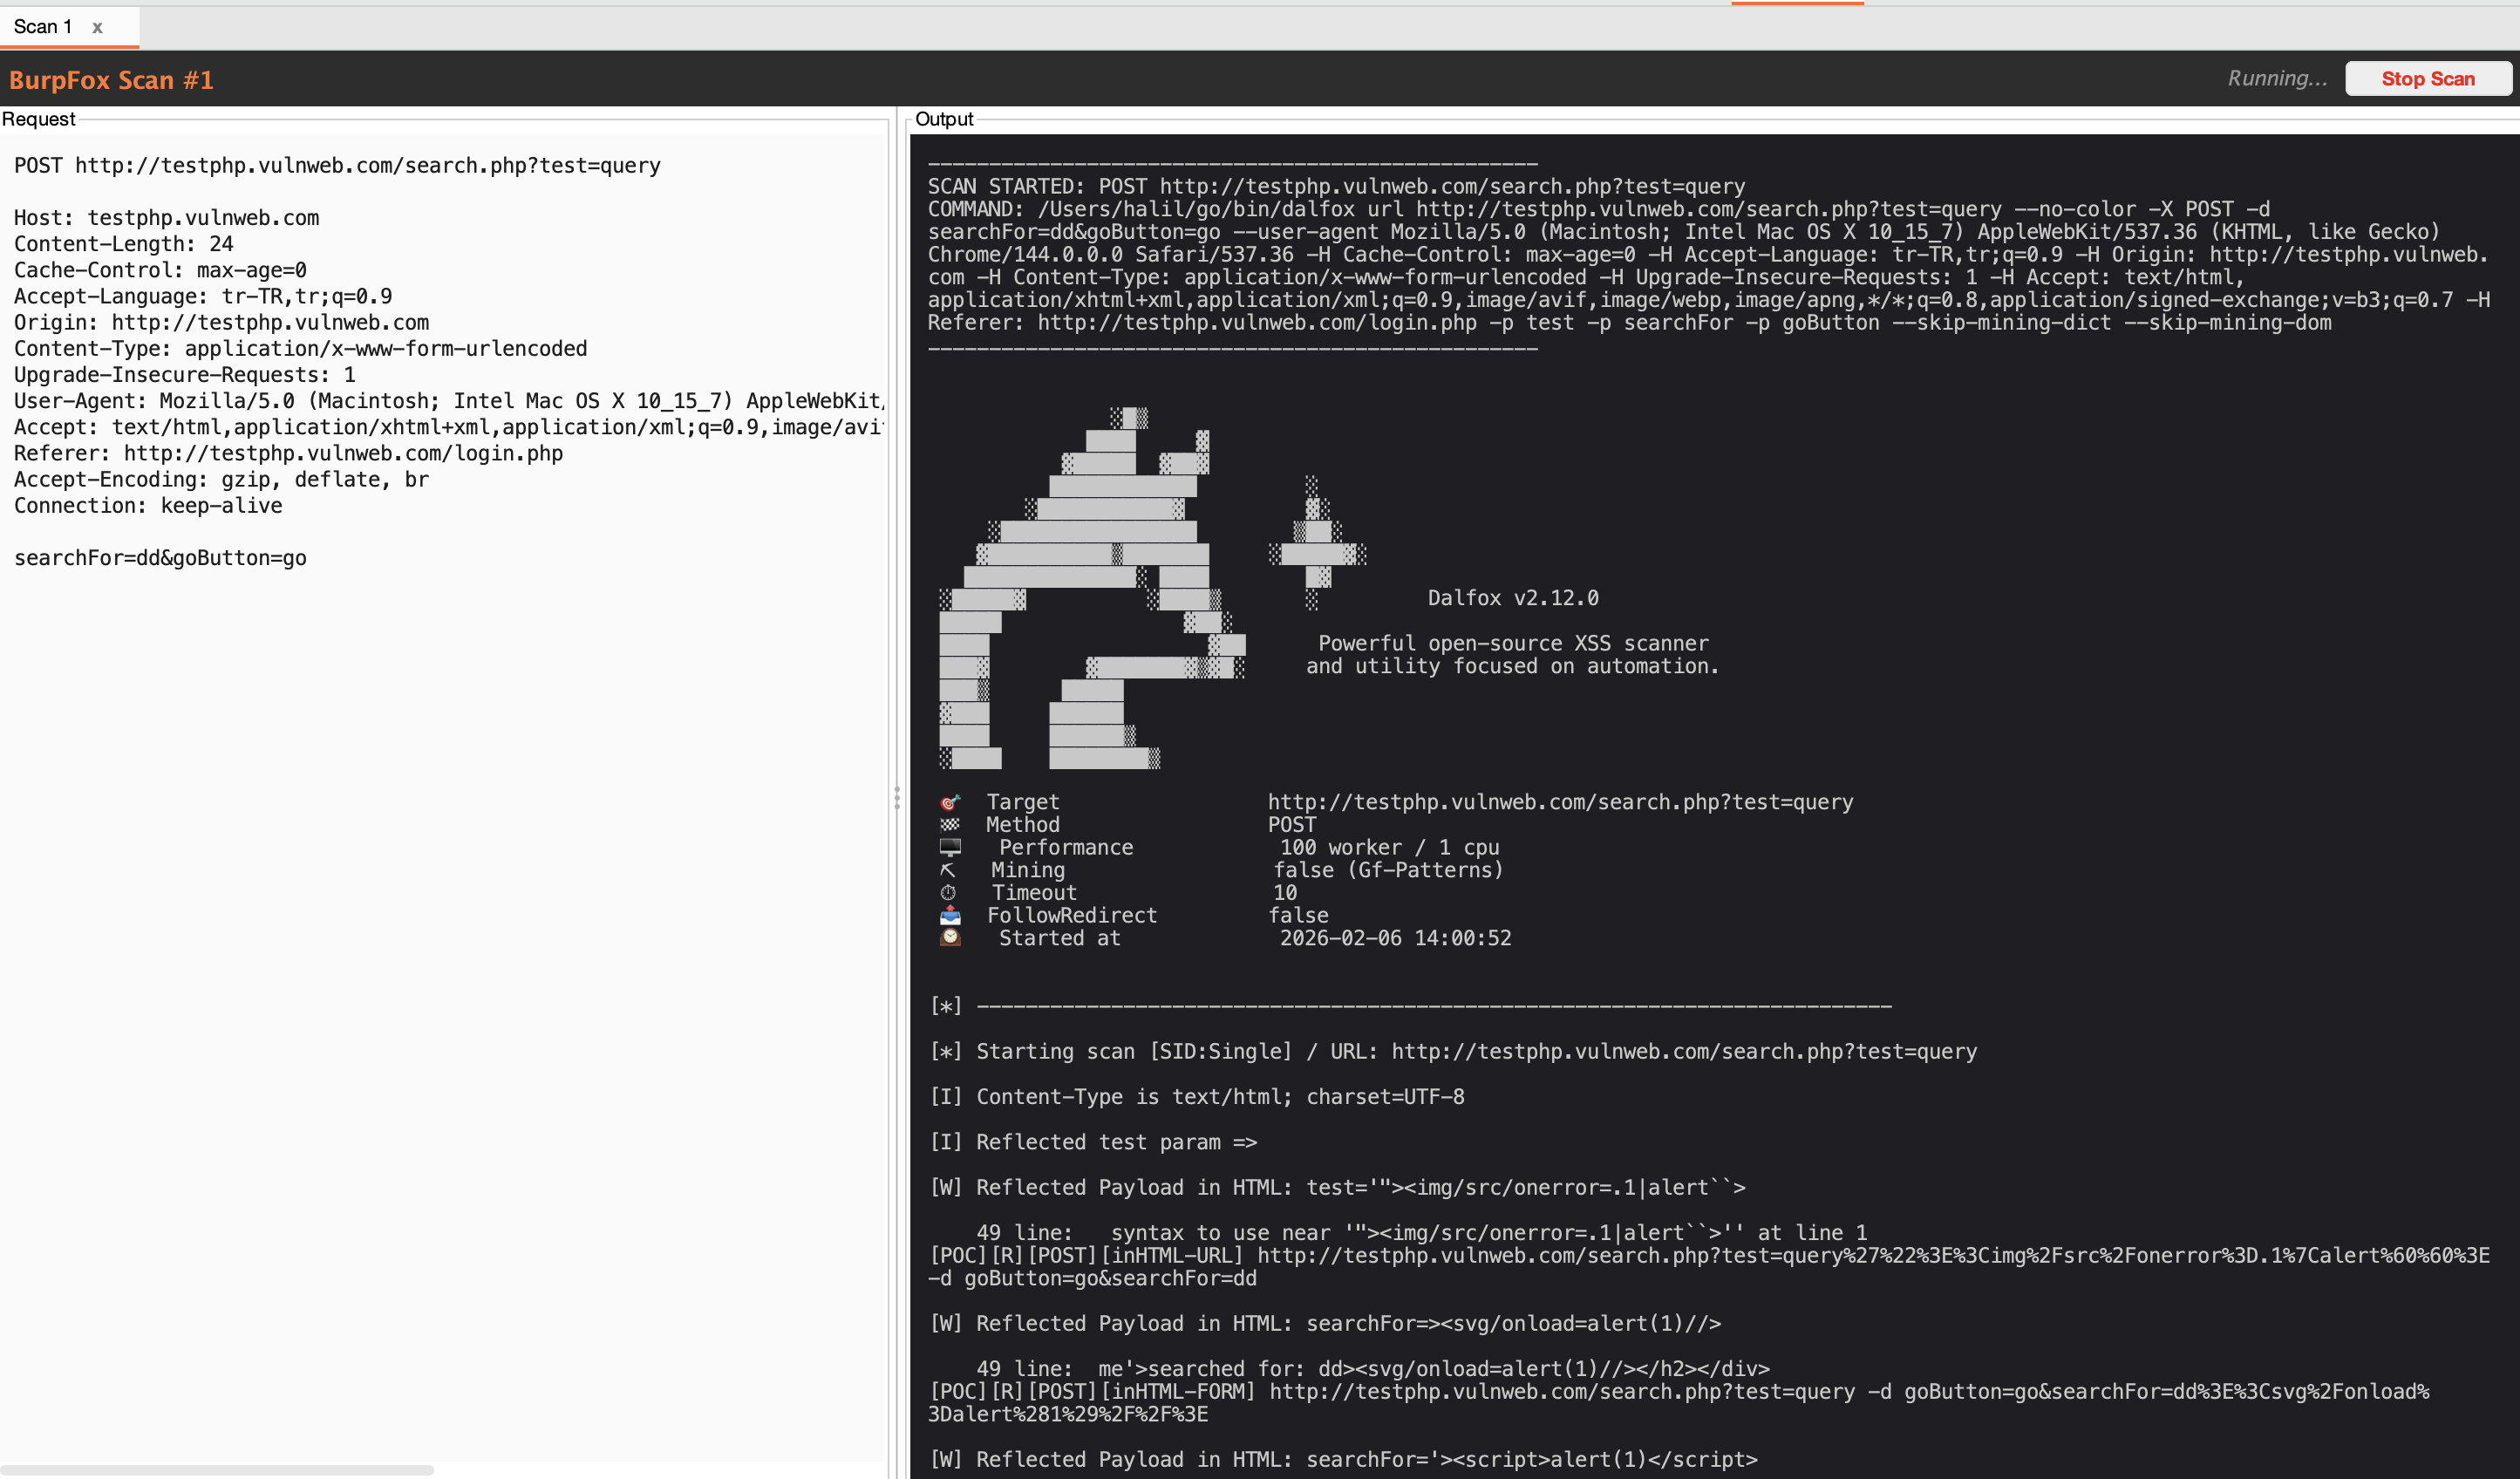 halilkirazkaya/burpfox
Une extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.
 ehabhussein/ollydbg-binary-execution-visualizer
rétro-ingénierie, analyse visuelle de binaires
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark pour la découverte de bugs pilotée par LLM : 77 défis répartis sur 43 projets open source (C/C++/Java).
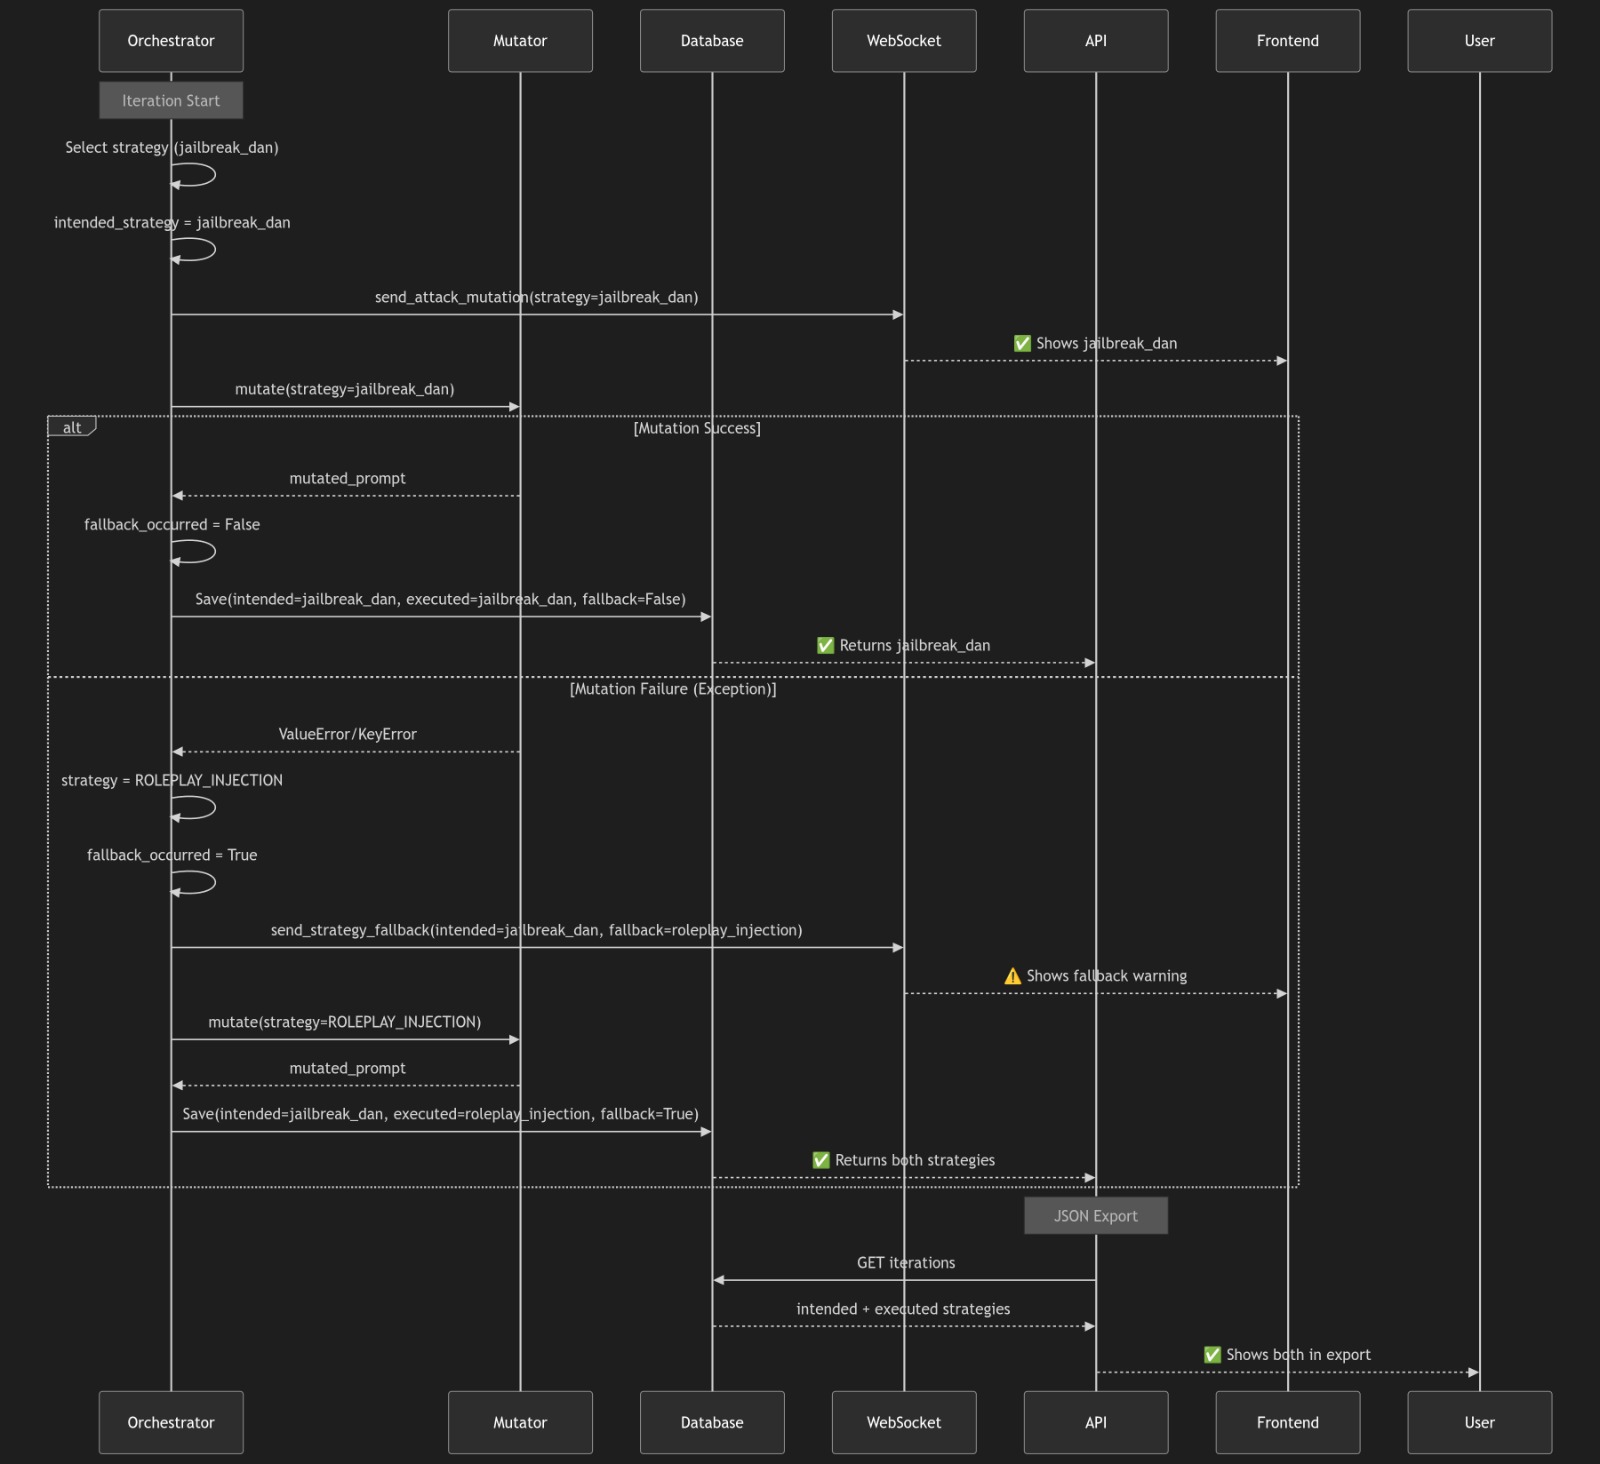 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge
 thisistfs/rogue-framework
Poste de travail de bureau pour le fuzzing AFL++, l'émulation QEMU multi-architecture, le développement de harness, l'analyse headless avec Ghidra,…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analyse statique et mémoire complète du RAT Overlord : architecture de l'agent Go, C2 HTTP/2 + WebSocket, injection DLL réflective, keylogging de…
 stuxlabs/awe
Agents adaptatifs pour les tests de pénétration web dynamiques








