
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit

 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Extension Burp Suite pour détecter la vulnérabilité d'exécution de code à distance (Remote Code Execution) de Next.js / React Server Components (RSC)…
 aliclub0x00/cve-2025-55182-poc-nextjs
Preuve de concept fonctionnelle pour NextJS RCE afin d'établir un reverse shell. [React2Shell]
 fatmike-gh/mcpdebugger
Un serveur de débogage MCP pour exécutables Windows (x86 et x64). Expose les fonctionnalités de débogage en tant qu'outils MCP pour l'analyse…
 h1nayoshi/smalien
Outil d'analyse des flux d'informations pour applications Android
 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
 top-celestial-company-ltd/dros-vep-lite
Benchmark open-source de sécurité d'exécution des agents IA, 100 % reproductible, et environnement sandbox (protocole draft RFC-010).
 koadt/poc-cve-2025-55182
Ce dépôt contient un POC de la CVE-2025-55182, une vulnérabilité critique (score CVSS 10.0) d'exécution de code à distance avant authentification…
 trailofbits/not-slithering-anywhere
La version Python de notre application vulnérable Not Go-ing Anywhere
 ejfkdev/dae
Analyseur de snapshots AOT Dart piloté par configuration qui exporte des symboles et des structures compatibles blutter pour IDA, radare2 et Frida,…
 veridiff/veridiff
Outil dynamique de recherche de divergence de branches pour code natif -- trace deux exécutions Frida et identifie l'instruction exacte où elles…
 cspf-founder/api-scanner-docker
Outil automatisé de test de sécurité des API qui scanne les API REST et SOAP pour les vulnérabilités en utilisant les spécifications OpenAPI/Swagger…
 rakutentech/jndi-ldap-test-server
Un serveur LDAP minimaliste destiné à tester la vulnérabilité aux attaques par injection JNDI+LDAP en Java, en particulier CVE-2021-44228.
 giovannigatti/cve-bench
Un benchmark pour évaluer les agents d'IA sur la correction de vulnérabilités de sécurité réelles.
 sunghoojung/reverse-engineering-browser
Navigateur de recherche macOS local-first construit sur une version personnalisée de Brave qui capture le trafic réseau, les empreintes, les scripts…
 fuzzingbrain/fuzzingbrain-bench
Un benchmark pour la découverte de bugs pilotée par LLM : 77 défis répartis sur 43 projets open source (C/C++/Java).
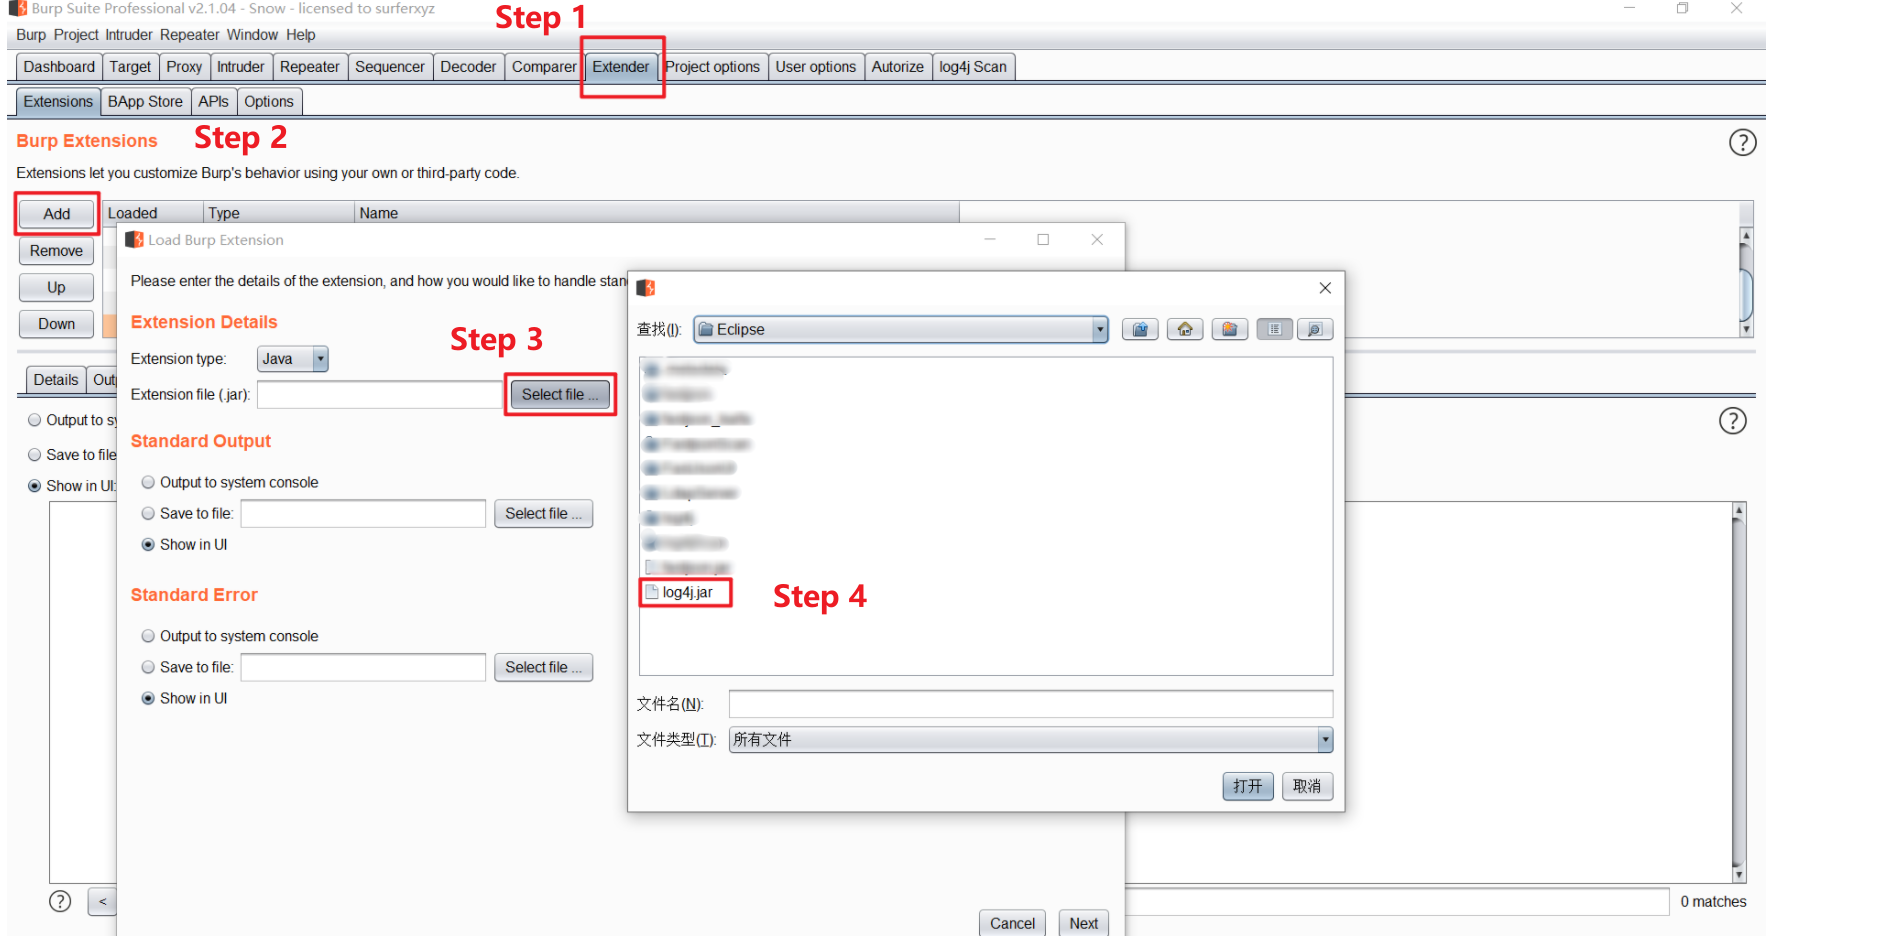 snow0715/log4j-scan-burpsuite
Plugin Burpsuite de détection de la vulnérabilité Log4j (CVE-2021-44228)
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…








