
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Simple Ansible Playbook pour atténuer les vulnérabilités CopyFail (CVE-2026-31431) et DirtyFrag (CVE-2026-43284).
 xiaoqimikko/async-http-client-check
Espace de travail IA auto-hébergé avec agents, compétences et outils (Gmail, Calendar) qui fonctionne entièrement avec vos propres clés API de…
 vulnz/sast
Moteur SAST hors ligne gratuit pour CI/CD : analyse AST et de propagation de taint inter-fichiers, détection de secrets avec validation en direct,…
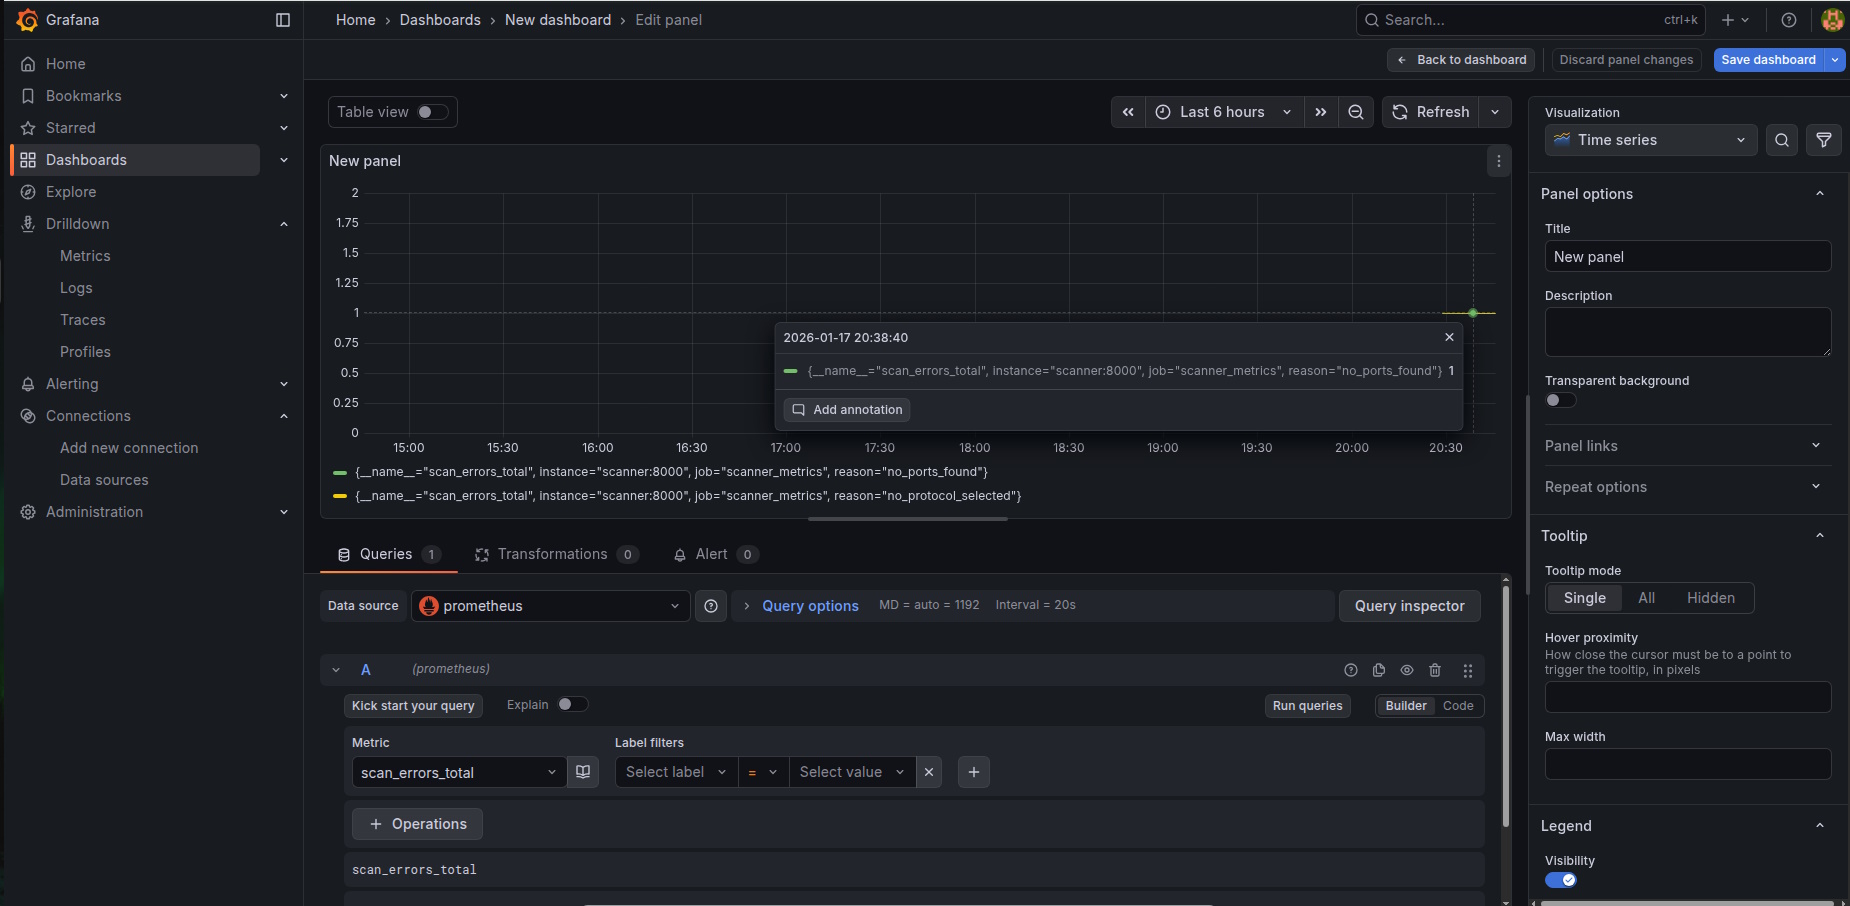 znakar/sharktooth
Scanner de ports avec intégration Docker & Prometheus + Grafana. Un outil d'audit réseau avec support du multithreading et surveillance en temps réel.
 imlzw/kubernetes-1.12.3-all-auto-install
Fichiers d'installation et de déploiement entièrement automatisés en un clic, compilés personnellement, pour un nœud maître Centos7.x +…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) avec authentification Keycloak OAuth2 utilisant Strimzi - contourne la restriction de la liste blanche d'URL CVE-2025-27817
 golab-arch/synaptic-sentinel
La sentinelle de sécurité du vibe-coding. Kit de sécurité agentique sous licence Apache-2.0 pour projets assistés par IA : 5 éclaireurs déterministes…
 jricramc/aigate
AI Prompt Secret Scanner : proxy local et hook Claude Code qui bloque les secrets avant qu'ils n'atteignent les API d'IA
 clickswave/limeyard
Lab Docker délibérément vulnérable avec un parc DNS routable et des clés de réponse lisibles par machine par cible, évaluant localement la précision,…
 renich/pyrite
Exécution binaire liée au matériel et contrôlée par le cloud, provenance cryptographique et scellement d’enveloppe anti-altération pour Crystal.
 dbzoo/log4j_scanner
Analyseur de système de fichiers pour Log4Shell (CVE-2021-44228) et les CVE associées. Détecte les fichiers JAR vulnérables via la correspondance de…
 leonlai-tw/php-eol-cve-2026-109618-109619
Correctifs non officiels pour PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) sur les plateformes en fin de vie : PHP 7.3 sur CentOS/RHEL 7…
 haydenjames/dirty-frag-check
Vérificateur en lecture seule pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnérabilités locales root du noyau Linux
 hristiy4n/bom-view
Application web statique pour visualiser les SBOMs et effectuer des analyses de vulnérabilités à la demande avec osv.dev. Facilement déployable sur…
 lucab85/ansible-role-log4shell
Ansible playbook pour vérifier les hôtes Linux cibles en utilisant le script officiel de détection Log4j de Red Hat RHSB-2021-009 pour Log4Shell…
 appomni-labs/heisenberg-ssc-gha
GitHub Action pour Heisenberg SSC
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…
 zihxs/check-react-rce-cve-2025-55182
Scanner de sécurité pour détecter les vulnérabilités CVE-2025-55182 et CVE-2025-66478 dans les projets React Server Components (RSC)








