
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit
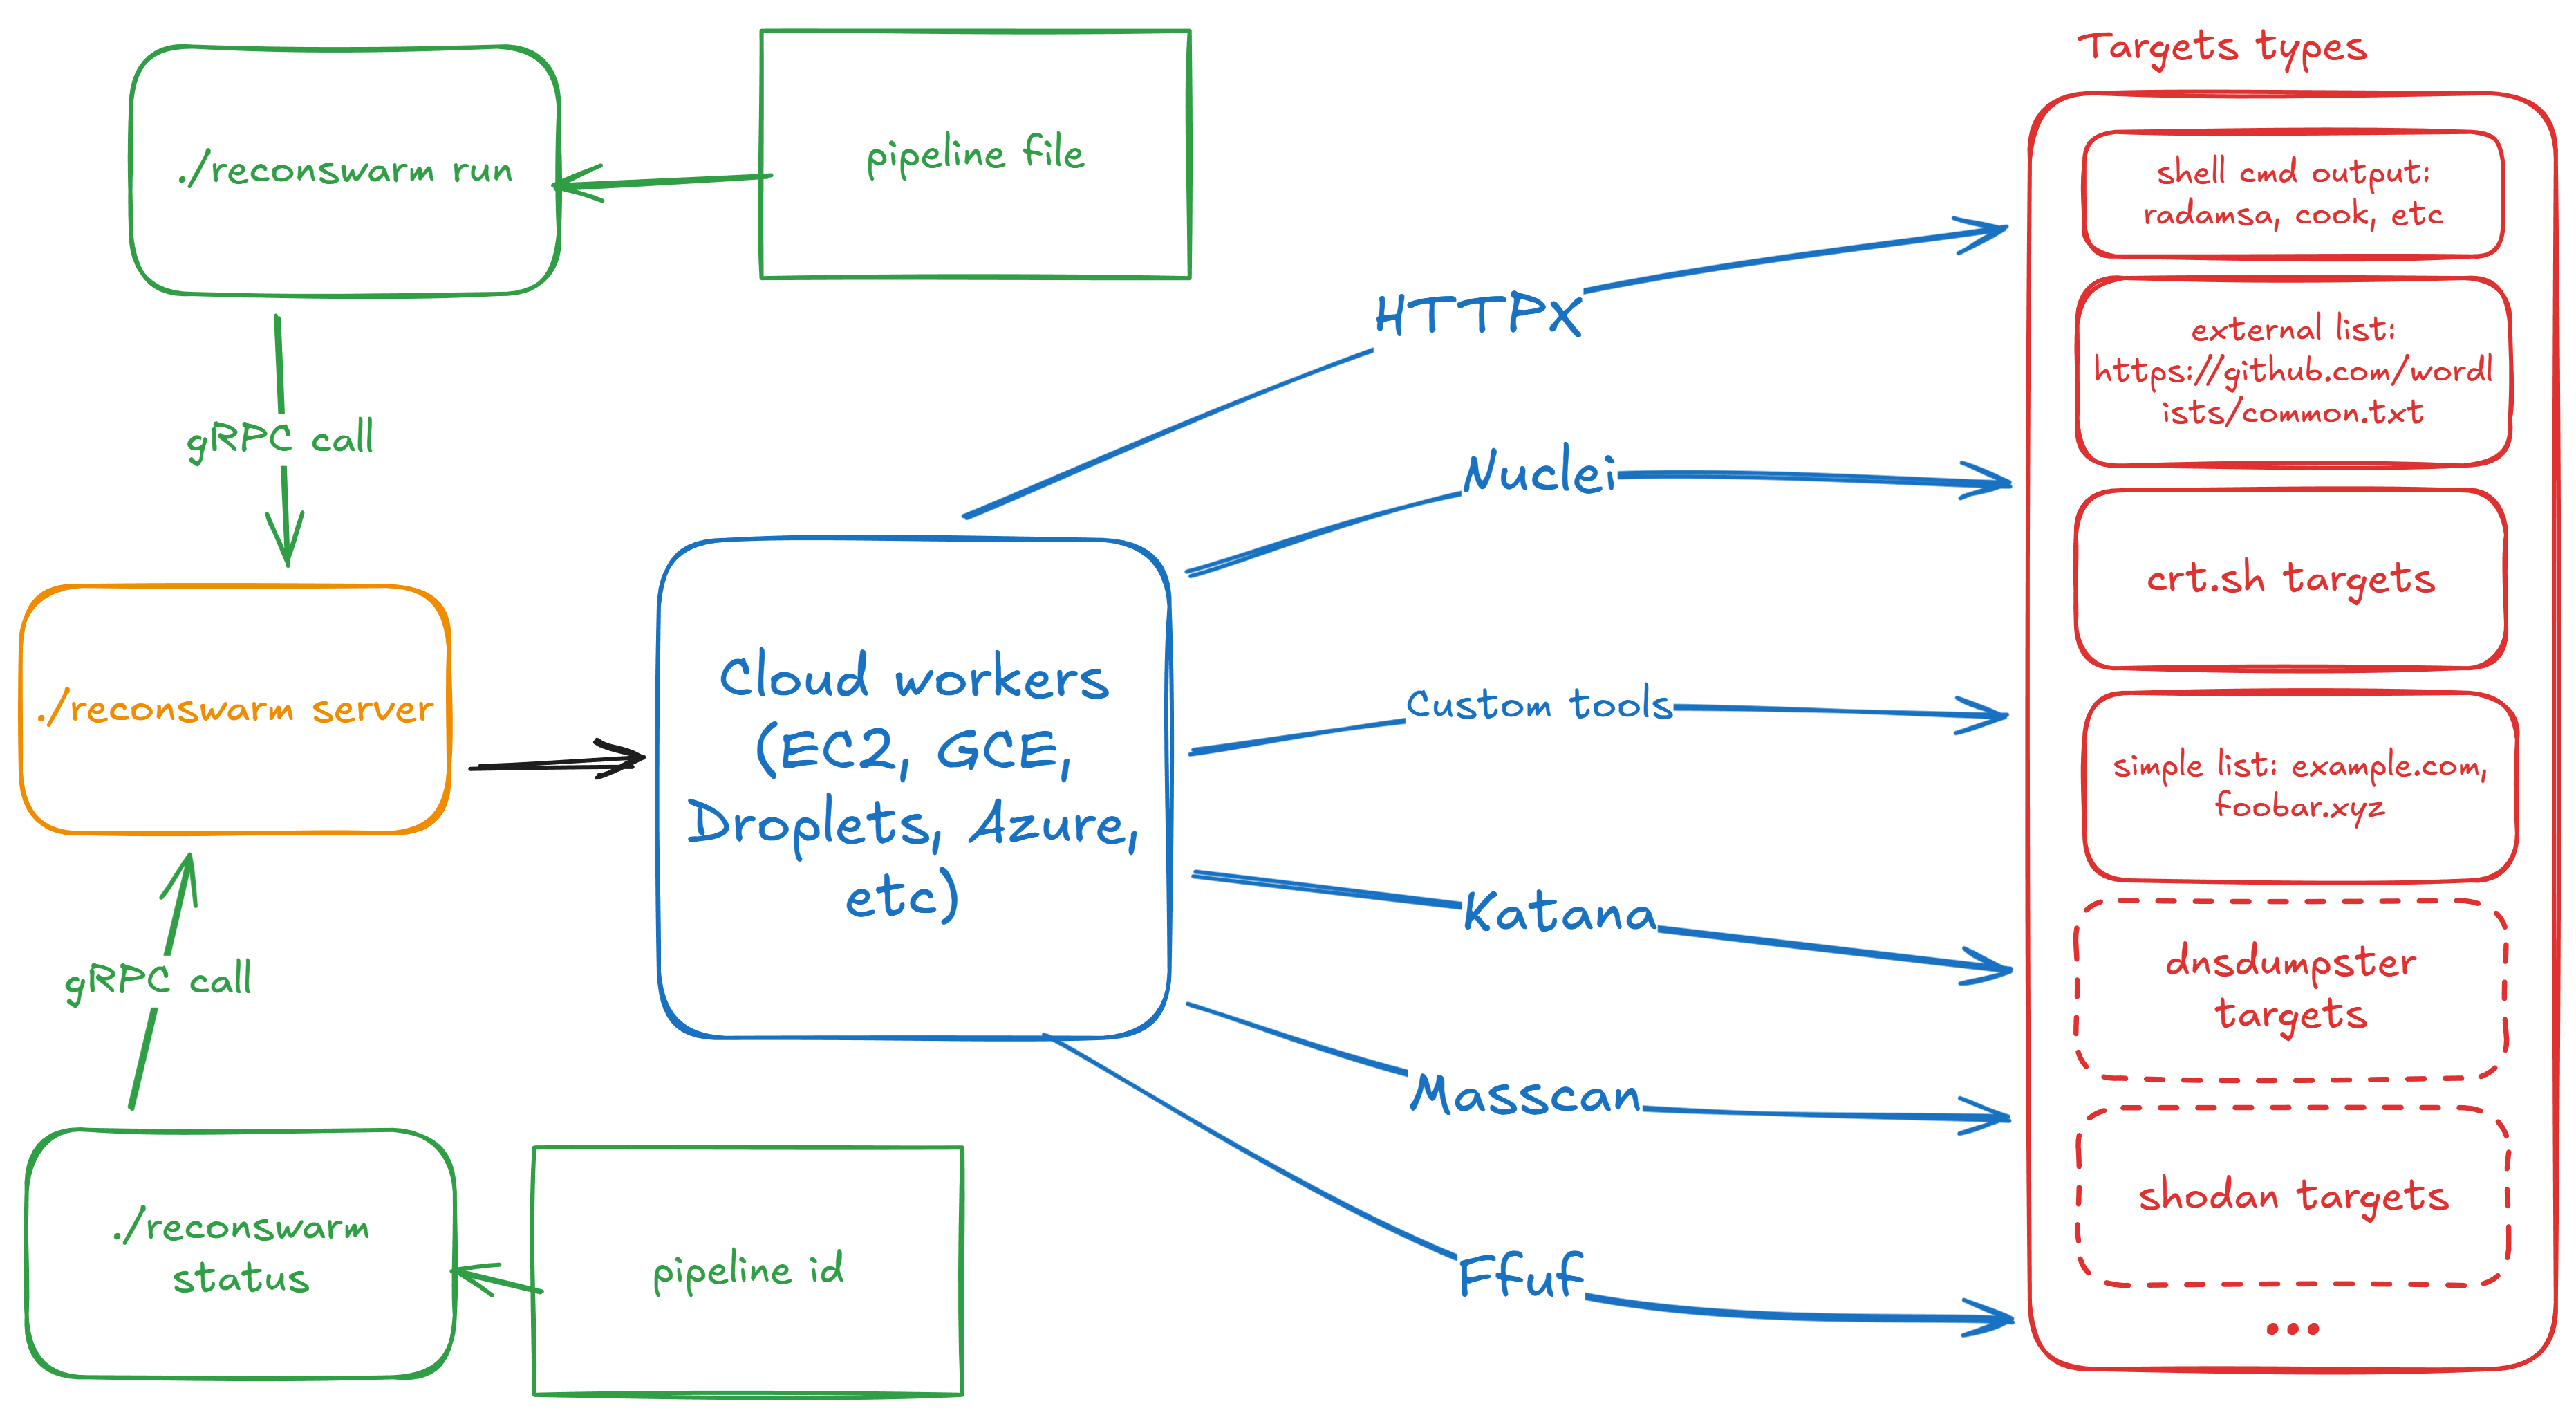
 renatus-cartesius/reconswarm
Étendez votre reconnaissance avec la puissance du cloud
 aquasecurity/trivy-plugin-attest
Publier une attestation SBOM
 iulianvostrut/contexthound
CLI d'analyse statique qui scanne les bases de code pour les injections de prompt LLM, les exfiltrations de données, les jailbreaks et les…
 codesource/copyfail-check
Archivé, déplacé vers codesource/cve-check. Script shell pour détecter l'exposition et les mesures d'atténuation de CVE-2026-31431 (Copy Fail) sur…
 nu0l/nginx-rift
Outil de scan et de validation de la vulnérabilité de débordement de tas NGINX CVE-2026-42945
 xiaoqimikko/spring-cvss-check
Scanne les artefacts et sources Java à la recherche de CVE Spring/Tomcat, compare les scores CVSS du fournisseur à ceux de la NVD, vérifie les…
 heroku/heroku-cve-2013-0269
Inspectez toutes vos applications Heroku à la recherche de versions vulnérables de la gem JSON.

 leitwacht/leitwacht
Leitwacht plan de contrôle — sécurité d'exécution pour GitLab Runner CI/CD : rédaction de politiques, multi-locataire, audit, intégration GitLab
 moderneinc/rewrite-cve-2026-22732
Recette OpenRewrite qui détecte et corrige la suppression d'en-têtes Spring Security (CVE-2026-22732) en identifiant l'utilisation abusive de…
 squid-protocol1/gitgalaxy
Moteur heuristique à base de graphe de connaissances sans AST pour une intelligence approfondie des dépôts et une analyse de sécurité zero-trust.…
 knqyf263/go-mal-pkgs
Un outil de sécurité pour détecter les paquets Go malveillants en vérifiant les sommes de contrôle dans go.sum par rapport au code source d'origine.
 g0dse11/detecttrace
Outil d'ingénierie de détection open source qui trace les détections de sécurité de bout en bout et identifie la première étape défaillante.
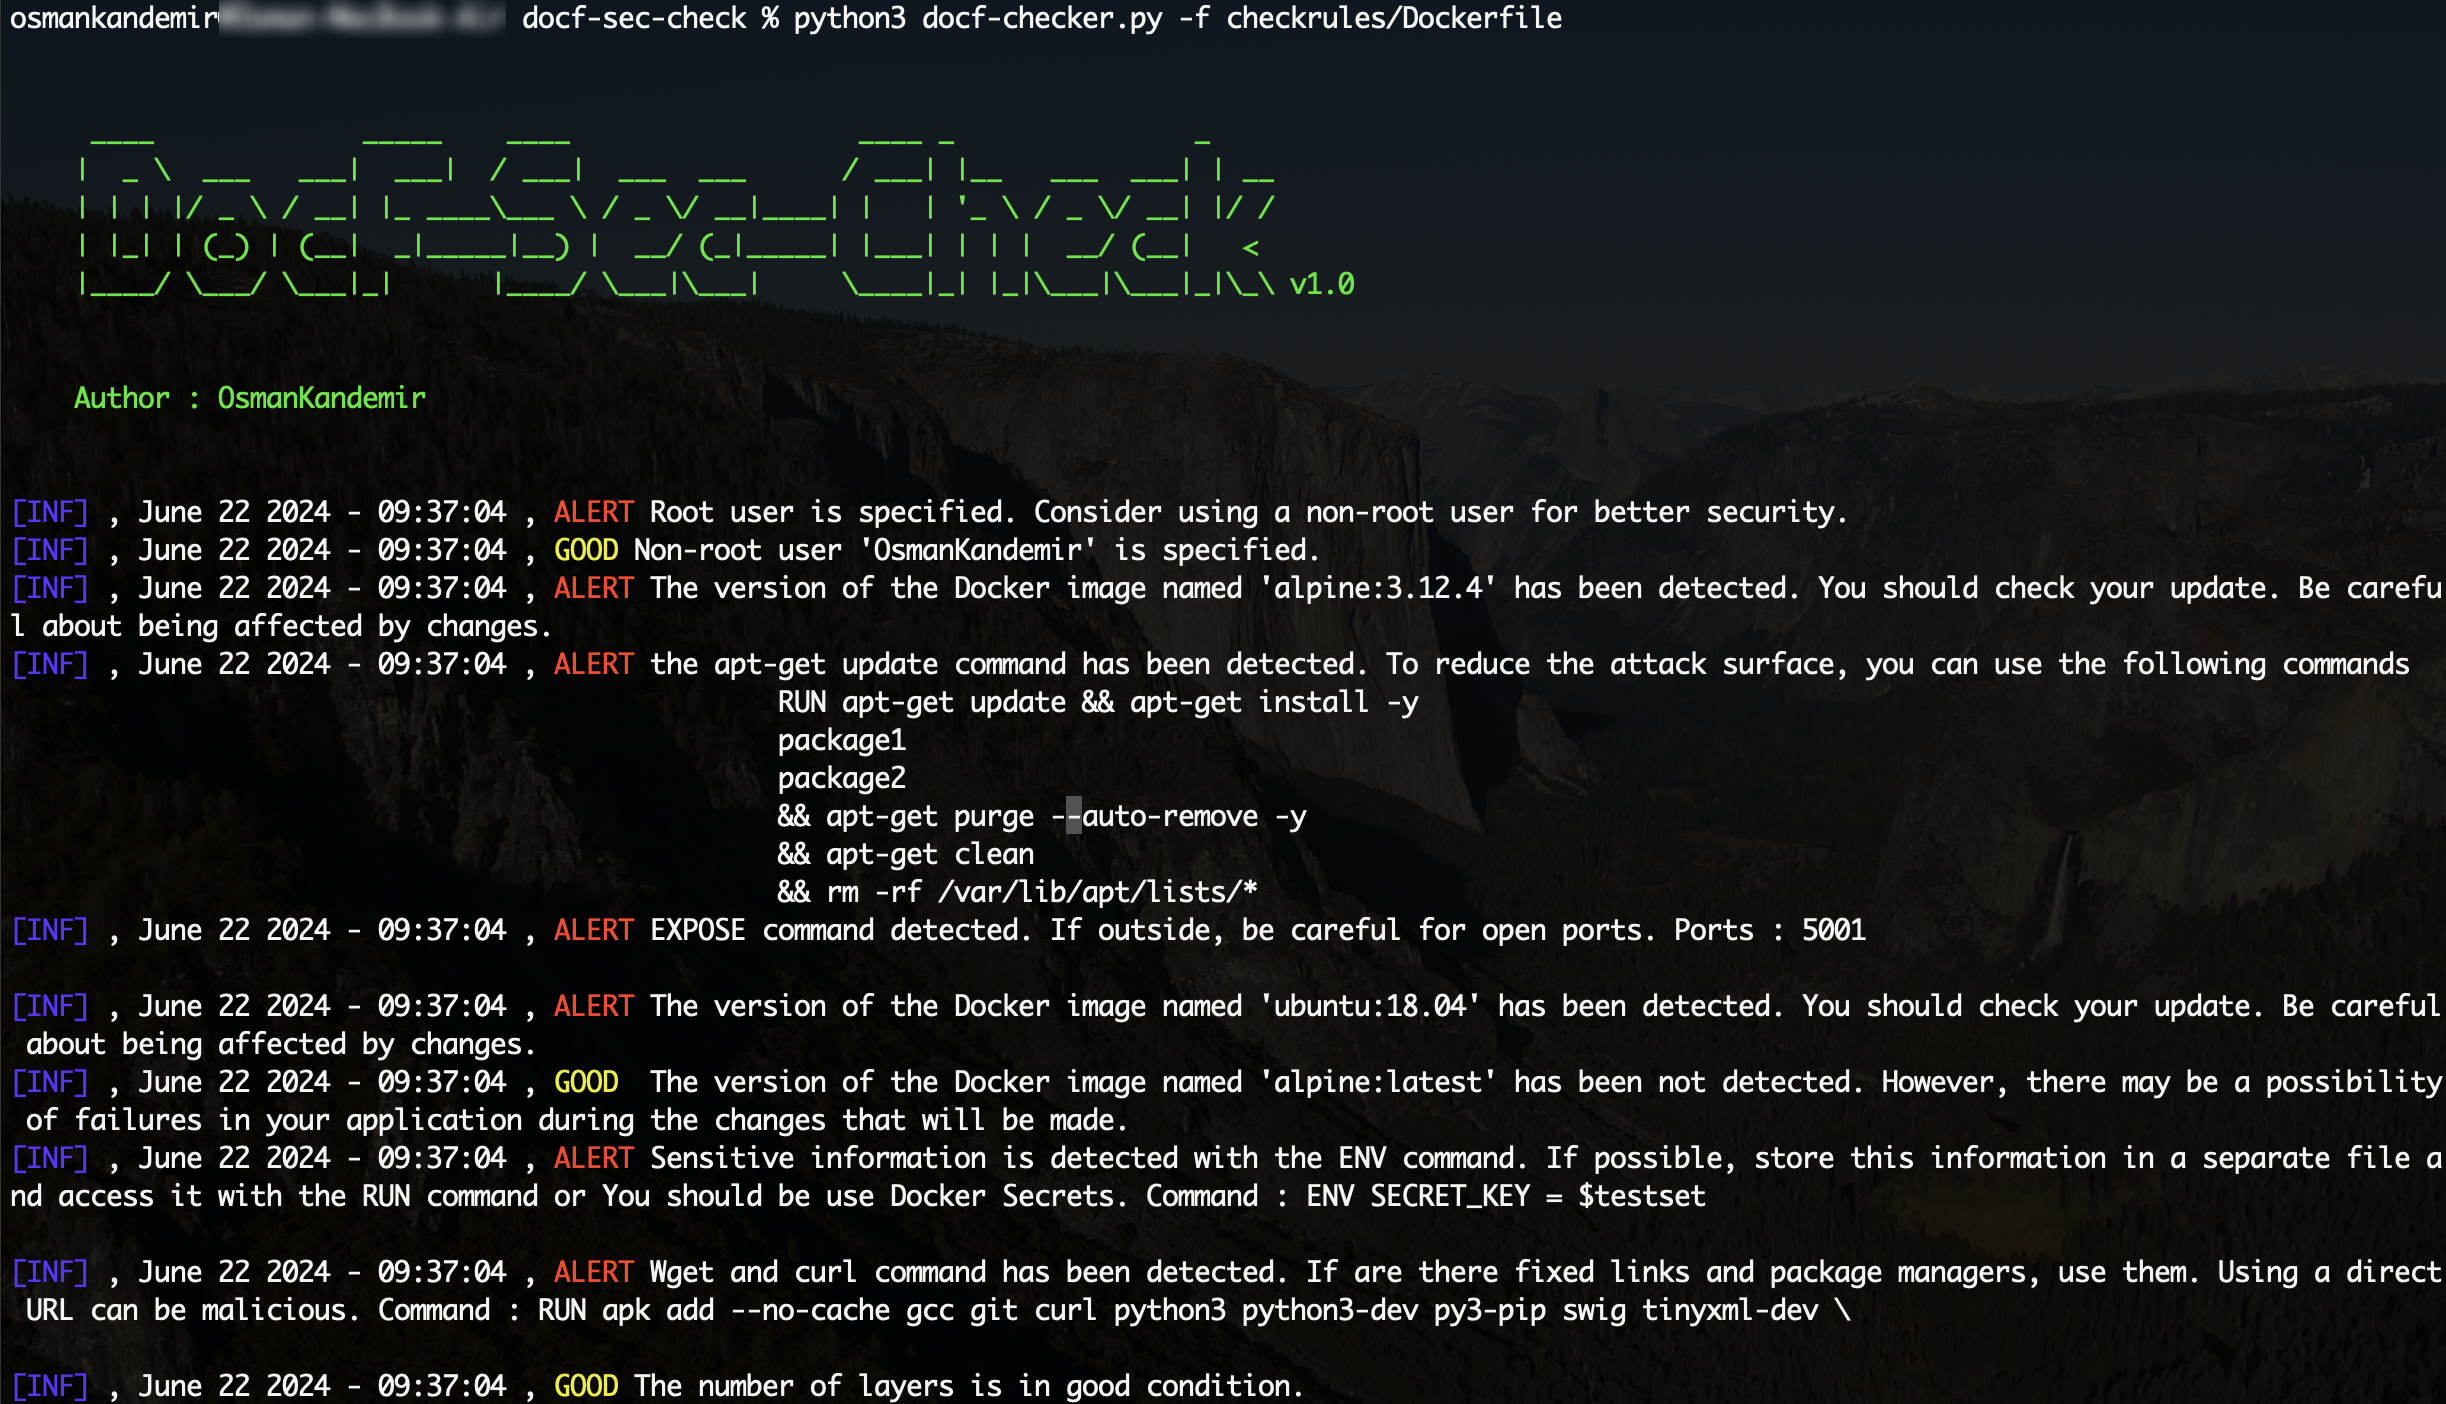 osmankandemir/docf-sec-check
Outil d'analyse statique qui scanne les Dockerfiles à la recherche de commandes non sécurisées et de problèmes de configuration, fournissant des…
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 aquasecurity/trivy-module-wordpress
Module d'exemple Trivy pour WordPress
 d0rb/shellscope
Auditeur d'exposition défensif pour Plex2Shell et php2shell — trouvez les vôtres avant qu'ils ne vous trouvent.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Cet outil crée un ensemble de signatures personnalisées sur le F5 WAF et l'applique aux politiques en mode bloquant.
 williavs/nextjs-security-update
Mettez à jour par lots toutes vos applications Next.js vers des versions corrigées - ripostez contre CVE-2025-55183/55184/67779








