
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…
 zihxs/check-react-rce-cve-2025-55182
Scanner de sécurité pour détecter les vulnérabilités CVE-2025-55182 et CVE-2025-66478 dans les projets React Server Components (RSC)
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…
 mbennett-labs/crypto-scanner
Outil CLI pour analyser les codebases à la recherche de cryptographie vulnérable aux attaques quantiques.
 dracondev/dracon-utilities
Infrastructure invisible pour les espaces de travail des développeurs Dracon : synchronisation git, garde système et utilitaires de chiffrement…
 nccgroup/secretscrub
Traite la sortie SARIF des outils d'analyse statique pour détecter et masquer les secrets codés en dur dans le code source, créant ainsi une copie…
 barrersoftware/opencode-secure
# Fork d'OpenCode renforcé en sécurité - Corrige CVE-2026-22812 (CVSS 8.8 RCE) que l'amont refuse de corriger
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
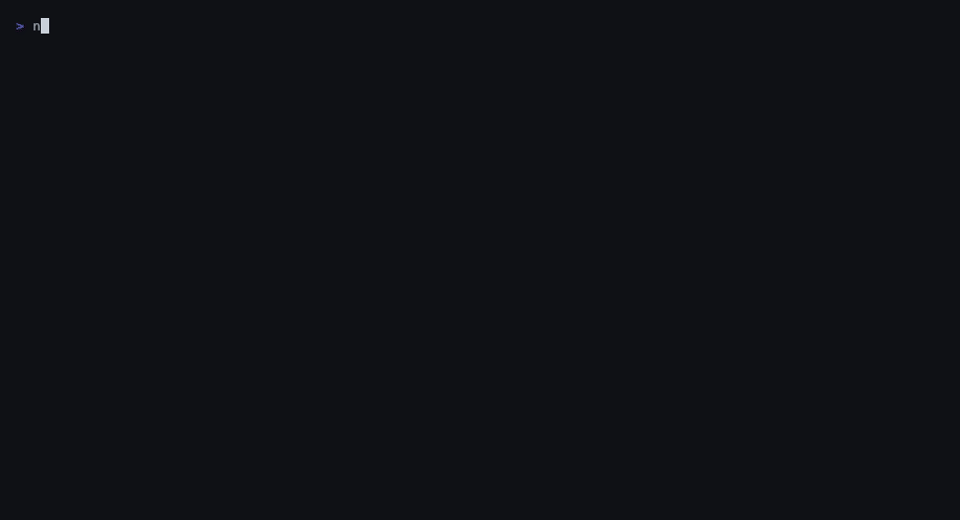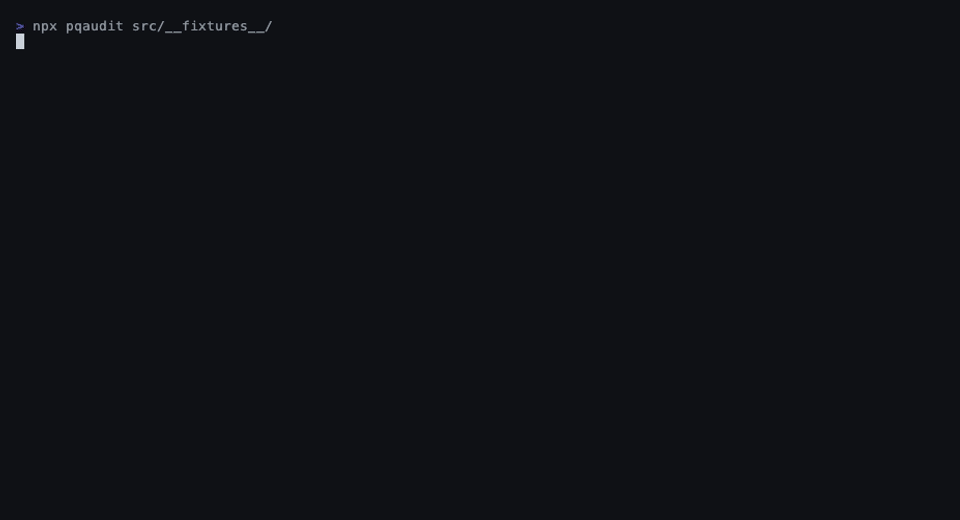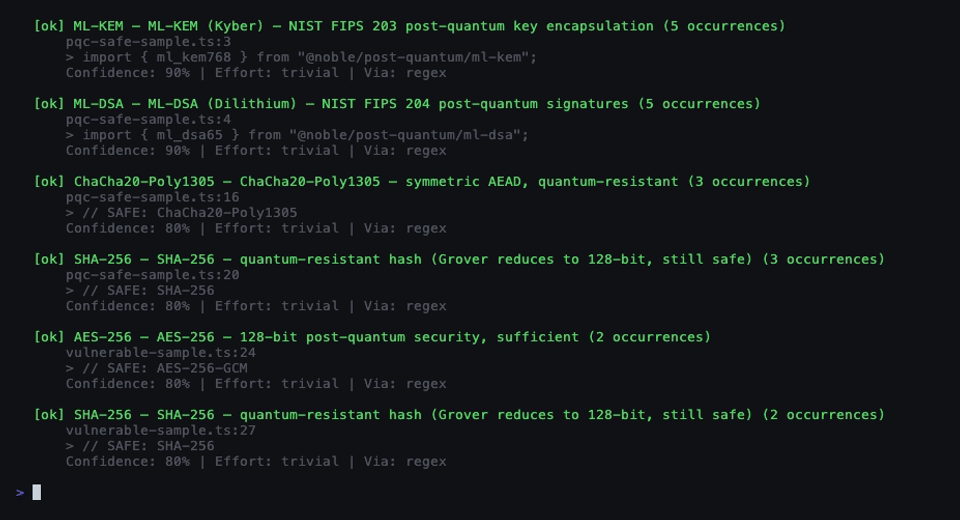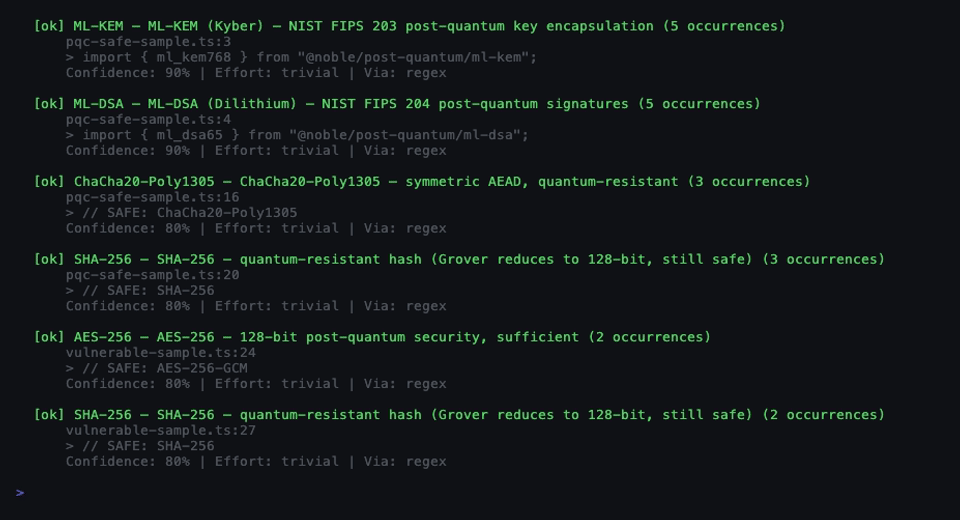 pqcworld/pqaudit
Analysez les bases de code pour détecter les cryptographies vulnérables à l'informatique quantique. Détectez RSA, ECDSA, Ed25519, ECDH avant le Jour…
 kaminaduck/ansible-cve-2024-3094
Playbooks Ansible conçus pour vérifier et corriger CVE-2024-3094 (Backdoor XZ)
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 oseguera12/cowrie-honeypot-digitalocean
Honeypot SSH/Telnet à interaction moyenne construit avec Cowrie, Loki, Promtail et Grafana - provisionné sur DigitalOcean via Terraform avec un…
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Writeup VAPT complet d'OWASP CICD-Goat — 9 flags CTFd capturés, 4 constats critiques + 5 à sévérité élevée (dont CVE-2024-23897) mappés à l'OWASP Top…
 captain4554/cve-2025-55182-scanner
🛡️ Analysez et évaluez les vulnérabilités dans Next.js/Waku avec le CVE-2025-55182-Scanner, combinant analyse statique et dynamique pour une…
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…
 reverseclabs/azuredevops-enum
Outil d'énumération en lecture seule pour Azure DevOps qui interroge l'API REST pour exposer les projets, dépôts, connexions de service, builds,…
 lsudoko/antibody
Boucle DevSecOps GitLab Duo où une seconde IA réattaque chaque correctif écrit par l'IA, enregistrant chaque contournement réussi comme un anticorps…
 praetorian-inc/capability-sdk
SDK Go partagé définissant une interface de capacité standard pour les scanners de sécurité, avec une sortie de résultats multi-format (terminal,…








