
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 the-viper-one/psmapexec
Dominez Active Directory avec PowerShell.
 paulsec/twittor
Un backdoor complet qui utilise Twitter comme serveur C&C
 0x00-0x00/shellpop
Lancez des shells comme un maître.
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 capture0x/adstrike
Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
 trustedsec/trevorc2
TrevorC2 est un site Web légitime (consultable) qui tunnelise les communications client/serveur pour une exécution furtive de commandes.
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
 gh05tcrew/metasploitmcp
Serveur MCP pour Metasploit
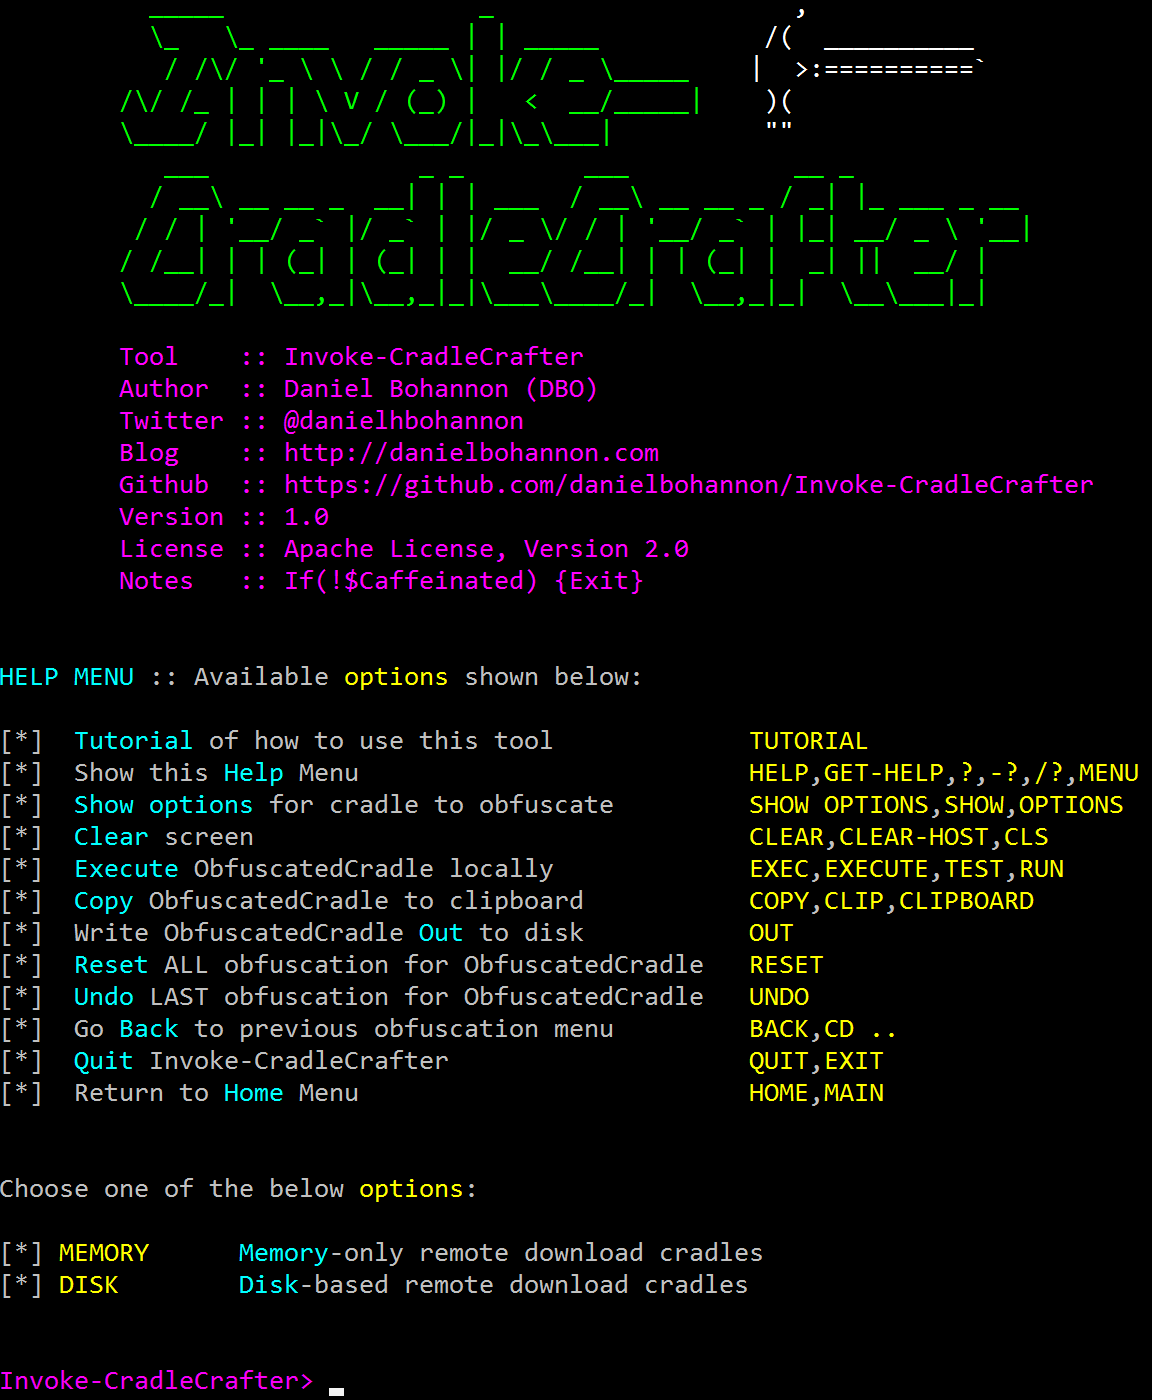 danielbohannon/invoke-cradlecrafter
Générateur et obfuscateur de cradle de téléchargement distant PowerShell
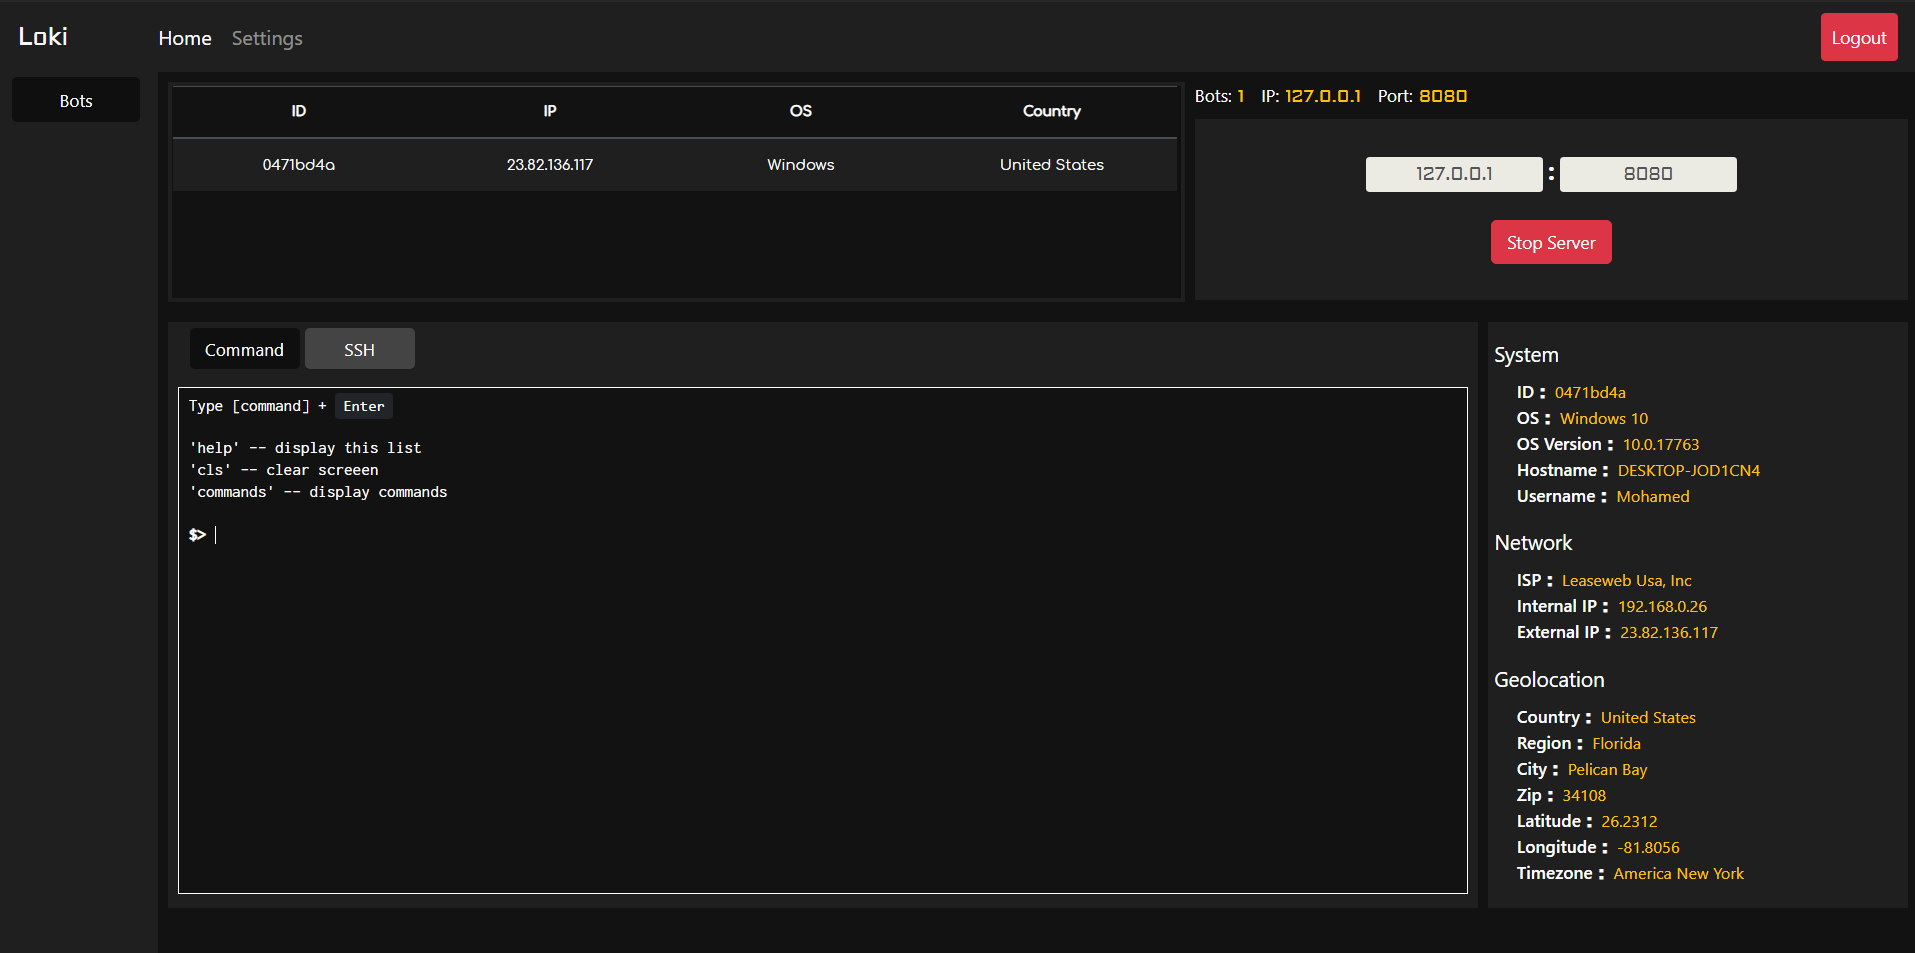 bitwise-01/loki
Outil d'accès à distance
 redsiege/wmimplant
C'est un outil basé sur PowerShell conçu pour agir comme un RAT. Son interface est celle d'un shell où toute commande prise en charge est traduite en…
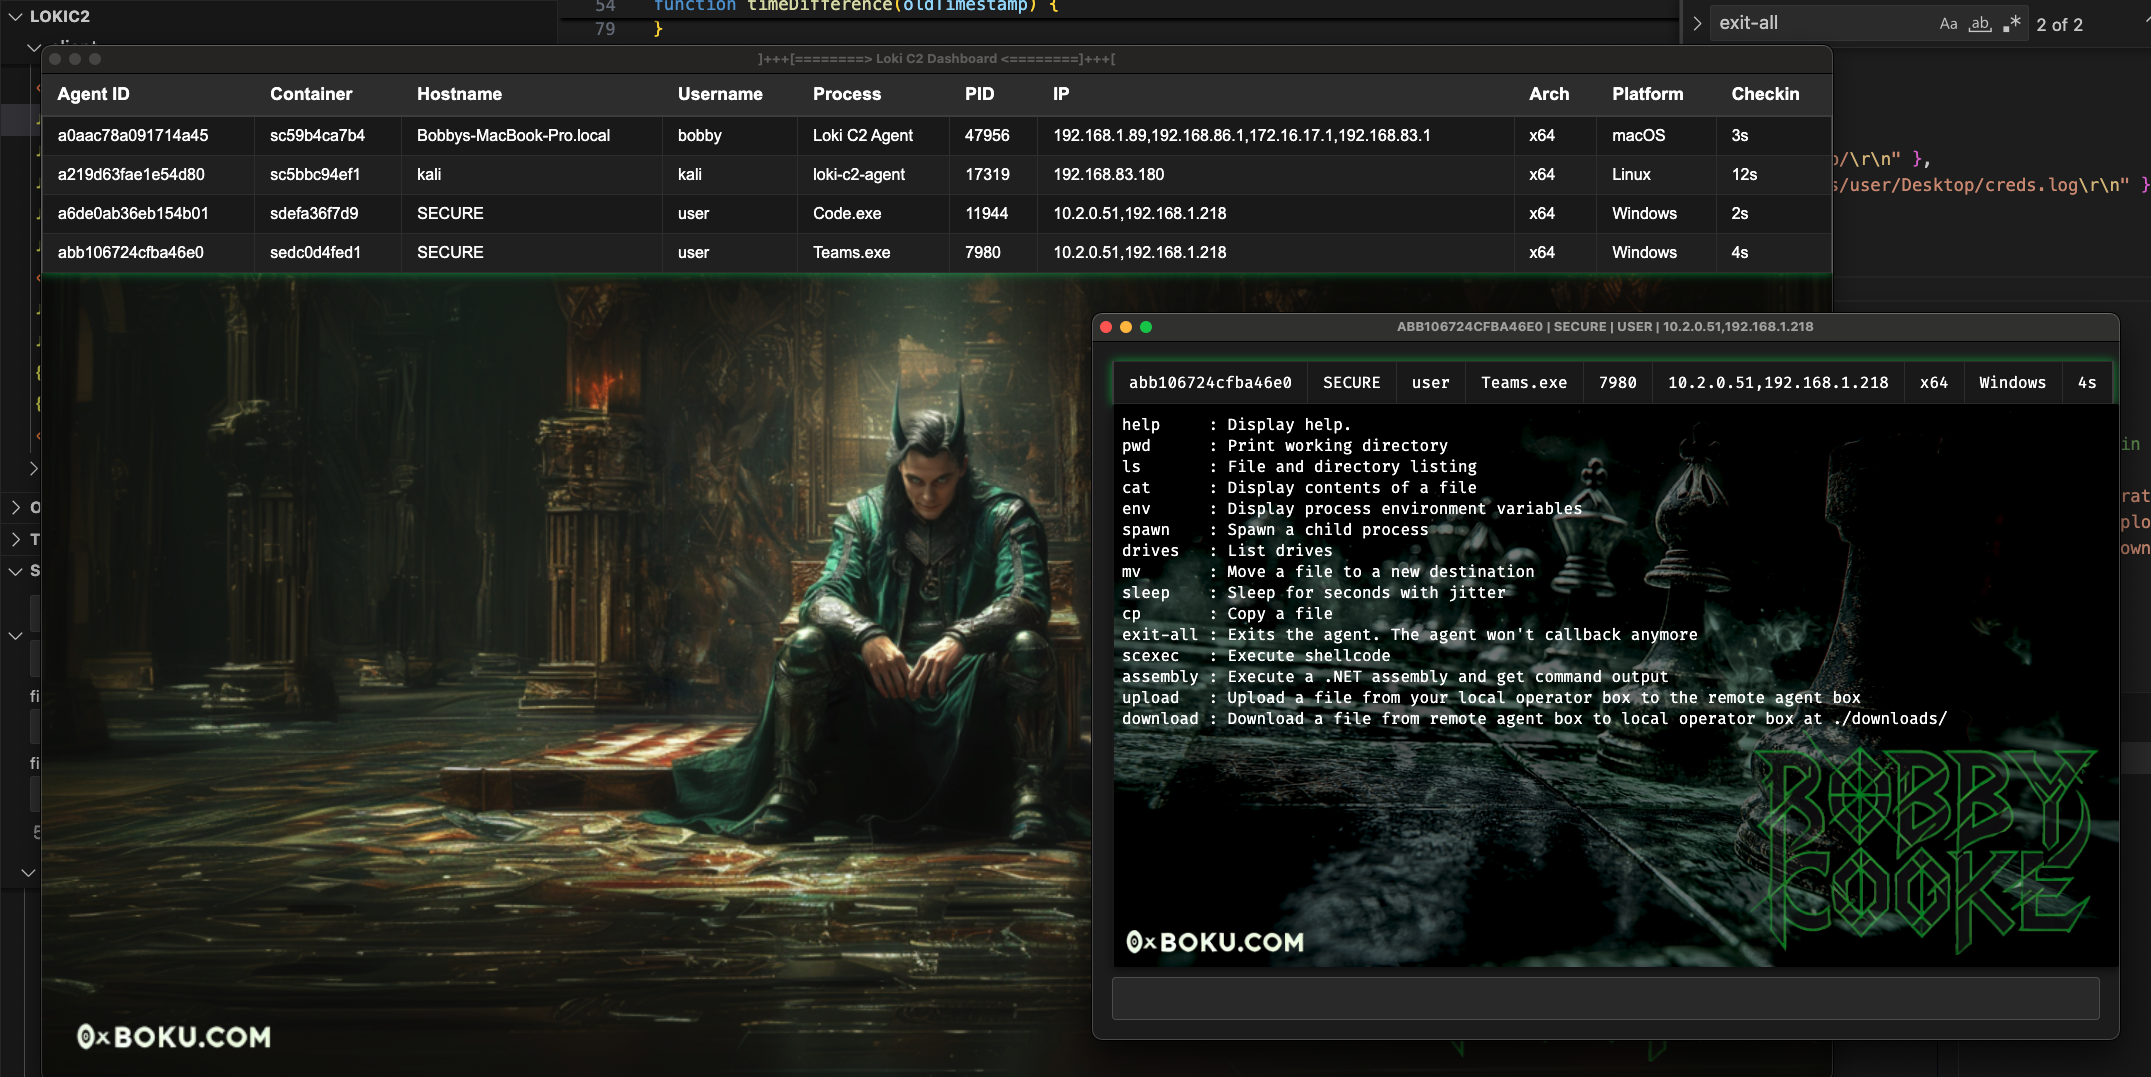 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 danielbohannon/invoke-dosfuscation
Générateur d'obfuscation de commandes cmd.exe et banc d'essai de détection
 klezvirus/cve-2021-40444
CVE-2021-40444 - Exploit RCE Microsoft Office Word entièrement armé
 sia-iotechnology/kittysploit-framework
Framework d'exploitation Python, Débogueur du moteur V8, Intercepteur de proxy, marketplace, post-exploitation, générateur de backdoor,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Profils C2 malléables. Une collection de profils utilisés dans différents projets avec Cobalt Strike https://www.cobaltstrike.com/.
 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell








