
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 d4rk007/sak1to-shell
Multithreadé, multi-OS/plateforme (Linux/Windows) serveur C2 et client shell inverse TCP Windows, tous deux écrits en C.
 jconwell/secret_handshake
Un prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS
 jxroot/zeropulse
🔒 Plateforme C2 moderne avec intégration Cloudflare Tunnel | Gestion à distance WinRM & SSH | Terminal en temps réel et bureau à distance |…
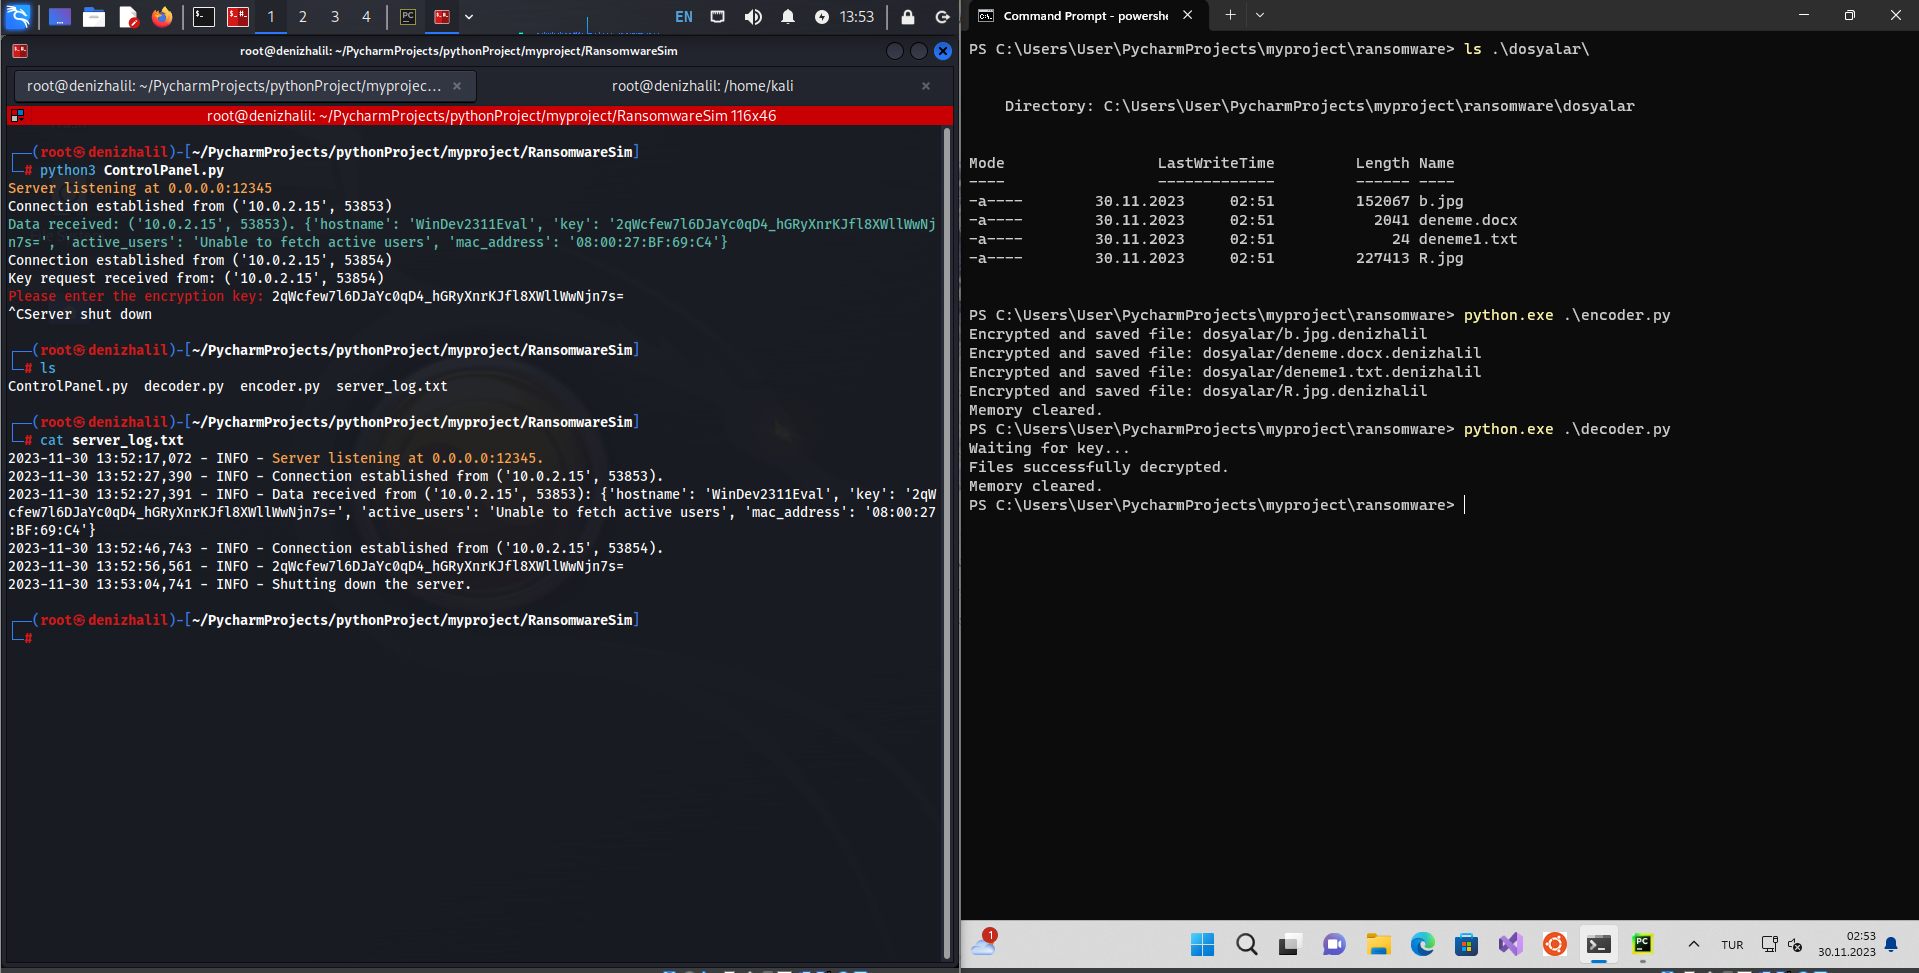 halildeniz/ransomwaresim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…
 xnianq/cve-2021-21985_exp
cve-2021-21985 exploit
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 project-prismatica/prismatica
Système de commandement et de contrôle réactif
 ariary/queensono
Binaire Golang pour l'exfiltration de données avec le protocole ICMP (+ bindshell ICMP, tunneling HTTP via ICMP, ...)
 yuriisanin/cve-2022-45025
[PoC] Injection de commandes via l'import PDF dans Markdown Preview Enhanced (VSCode, Atom)
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…
 rwhitcroft/dnschan
Un cheval de Troie d'accès à distance sur DNS
 xiaolichan/redcaddy
C2 redirector basé sur caddy
 sfewer-r7/cve-2023-27532
Exploit pour CVE-2023-27532 contre Veeam Backup & Replication
 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
 codextf2/openmalleablec2
Implémentation Open Source du Malleable C2 de Cobalt Strike
 machine1337/pyfud
TROJAN D'ACCÈS À DISTANCE MULTI-PLATEFORME (RAT)
 n00py/hwacha
Déployer des payloads sur des systèmes *Nix en masse.
 govindasamyarun/c2-cloud
Le C2 Cloud est un framework C2 web robuste, conçu pour simplifier la vie des testeurs d'intrusion. Il permet un accès facile aux backdoors…








