Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ZeroPulse — 🔒 Plateforme C2 moderne avec intégration Cloudflare Tunnel | Gestion à distance WinRM & SSH | Terminal en temps réel et bureau à distance | Construit avec FastAPI & React | Kitploit
Outils/GitHubGitHub/jxroot/zeropulse
Frameworks de Tests d'IntrusionEscalade de PrivilègesCartographie RéseauMécanismes de PersistanceExploitationMouvement LatéralPost-ExploitationCommandement et ContrôleRed TeamingOutil d'Accès à DistanceDéveloppement de Charges Utiles
1381745il y a 10 moisVérifié par Kitploit
GitHubjxroot/zeropulse

ZeroPulse

🔒 Plateforme C2 moderne avec intégration Cloudflare Tunnel | Gestion à distance WinRM & SSH | Terminal en temps réel et bureau à distance | Construit avec FastAPI & React

Voir le dépôt
Partager

ZeroPulse

favicon.png

Une plateforme moderne de Command & Control (C2) avec intégration Cloudflare Tunnel

Python FastAPI React License CodeFactor


📋 Table des matières

  • Présentation générale
  • Fonctionnalités
  • Architecture
  • Prérequis
  • Installation
  • Configuration
  • Utilisation
  • Documentation API
  • Sécurité
  • Structure du projet
  • Développement
  • Contribution
  • Licence
  • Remerciements
  • Support

🎯 Présentation générale

ZeroPulse est une plateforme complète de Command & Control (C2) conçue pour la gestion et la surveillance à distance sécurisées. Elle exploite la technologie Cloudflare Tunnel pour offrir des connexions cryptées et sécurisées sans exposer votre infrastructure à l'internet public.

⚠️ Statut de développement : Ce projet est actuellement en développement actif. Cette version est une version démo/alpha et certaines fonctionnalités peuvent être :

  • Instables ou sujettes à des changements majeurs
  • Incomplètes ou partiellement implémentées
  • En cours de développement avec des mises à jour fréquentes

Nous recommandons d'utiliser ce logiciel à des fins de test et d'évaluation uniquement. Pour une utilisation en production, veuillez attendre une version stable ou l'utiliser à vos propres risques.
Points clés

  • 🔒 Sécurisé par défaut : Authentification intégrée, gestion des sessions et système de jetons API
  • 🌐 Intégration Cloudflare : Gestion transparente des DNS et des tunnels via l'API Cloudflare
  • 🖥️ Gestion à distance : Prise en charge de WinRM et SSH avec intégration evil-winrm pour des shells interactifs
  • 📊 Interface moderne : Interface React belle et réactive avec intégration de terminal en temps réel
  • 🚀 Performances optimisées : E/S non bloquantes, requêtes de base de données optimisées et prévention des fuites mémoire
  • 🖥️ Accès au shell local : Shell local interactif via WebSocket avec émulation de terminal en temps réel

✨ Fonctionnalités

favicon.png

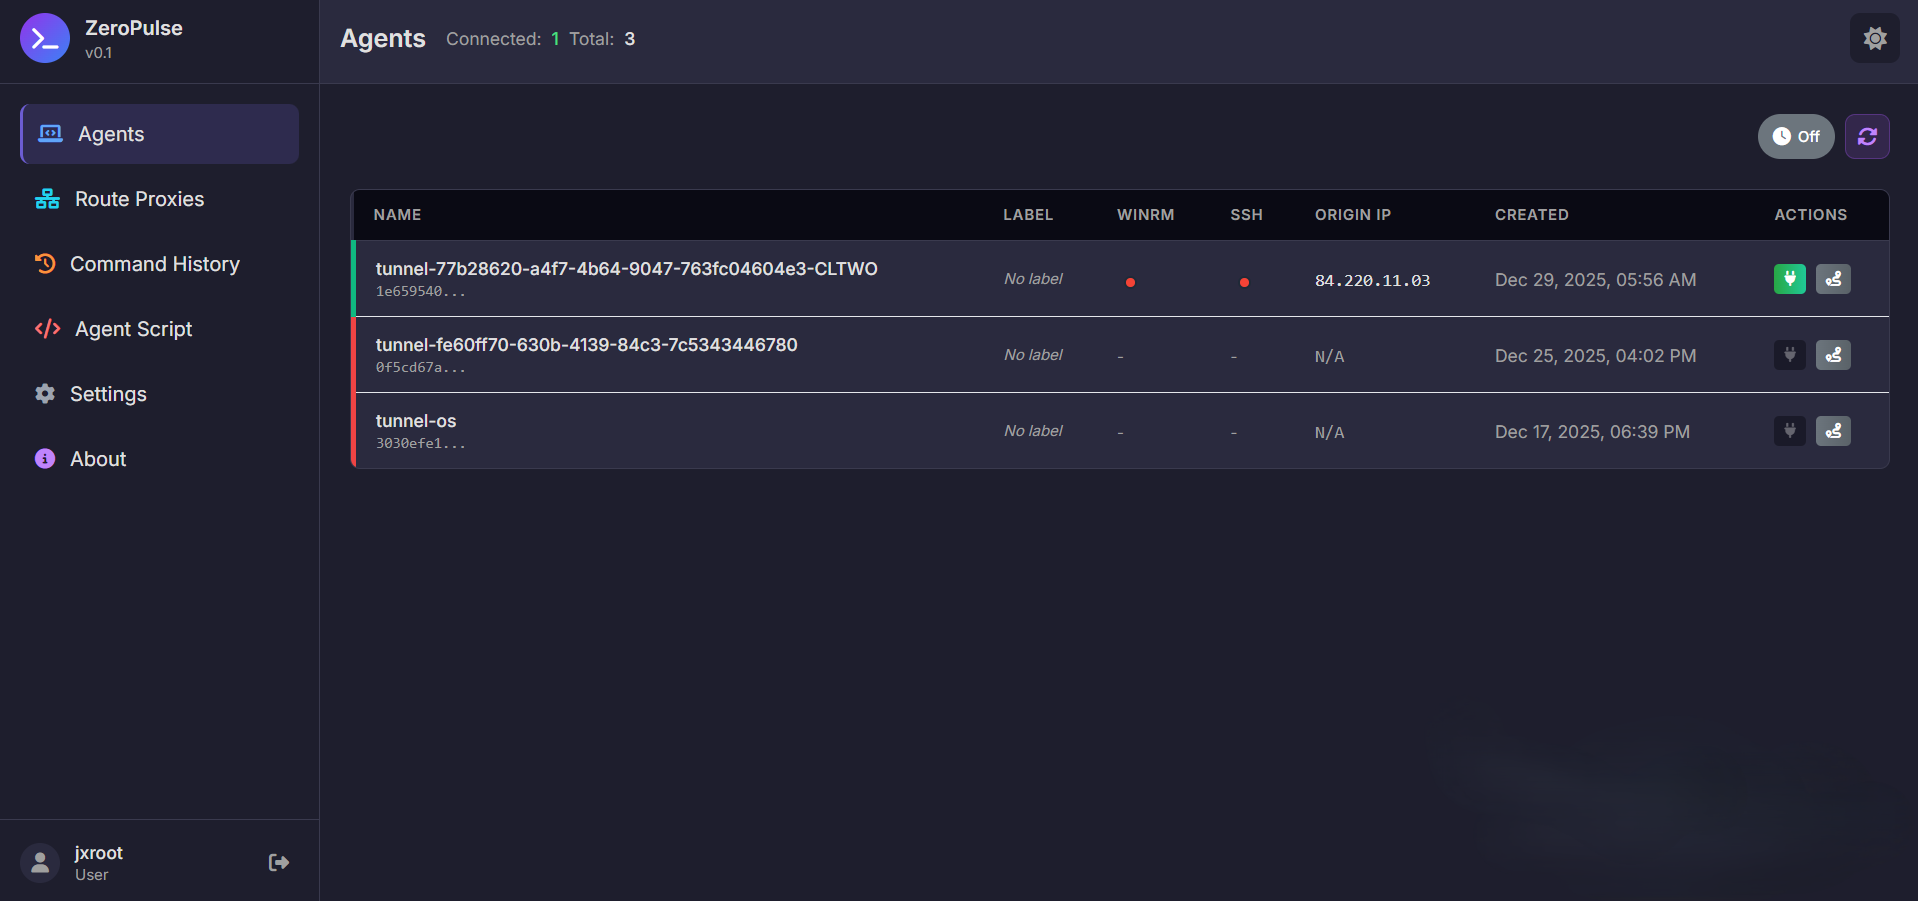
Tableau de bord ZeroPulse - Aperçu de tous les tunnels et de l'état du système

Capacités principales

  • Gestion des tunnels

    • Créer et gérer des tunnels Cloudflare
    • Configurer les règles d'entrée (HTTP, HTTPS, TCP)
    • Gestion automatique des enregistrements DNS
    • Gestion des proxys de routage
  • Exécution de commandes à distance

    • Exécuter des commandes sur des systèmes Windows distants via WinRM
    • Shell interactif avec intégration evil-winrm (authentification par mot de passe et hachage NTLM)
    • Exécution de commandes SSH et sessions interactives
    • Exécution de scripts PowerShell
    • Suivi de l'historique des commandes
    • Diffusion en continu en temps réel des sorties
    • Panneau de contrôle des modules avec exécution dynamique de modules
  • Bureau à distance

    • Détection et gestion du serveur VNC
    • Client de bureau à distance basé sur le Web noVNC
    • Prise en charge des systèmes Windows et Linux
    • Connexions sécurisées basées sur des tunnels
  • Session et sécurité

    • Authentification basée sur JWT
    • Gestion des sessions actives
    • Système de jetons API avec permissions granulaires
    • Mise sur liste noire et révocation des jetons
    • Contrôle d'accès basé sur les rôles (RBAC)
  • Gestion DNS

    • Création/mise à jour automatique des enregistrements DNS
    • Prise en charge des enregistrements CNAME, A, AAAA
    • Configuration du proxy Cloudflare
    • Résolution des conflits
  • Accès au shell local

    • Shell local interactif via WebSocket
    • Émulation de terminal en temps réel avec xterm.js
    • Prise en charge d'une fenêtre autonome
    • E/S non bloquantes pour des performances optimales
  • Système de contrôle des modules

    • Chargement dynamique des modules depuis la base de données
    • Structure hiérarchique (Catégories → Sections → Éléments)
    • Moteur de modèles avec substitution de variables
    • Intégration interactive du terminal
    • Historique d'exécution des commandes

⚙️ Pile technologique

CoucheTechnologieObjectif
FrontendReact 19, Redux Toolkit, React Router, TailwindCSS, xterm.jsInterface utilisateur
BackendFastAPI, UvicornServeur API
Base de donnéesSQLite (avec requêtes optimisées et index)Persistance des données
AuthentificationJWT, python-joseAuthentification par jeton
Exécution à distancepywinrm, paramiko, evil-winrmIntégration WinRM et SSH
Terminalxterm.js, WebSocketTerminal interactif
API externesrequests, cloudflareIntégration de services
Gestion des processussubprocess, asyncio, threadingTâches en arrière-plan

📦 Prérequis

Configuration système requise

  • Système d'exploitation : Linux (Ubuntu 20.04+, Debian 11+, ou toute distribution Linux moderne)
  • Python : 3.8 ou supérieur
  • Node.js : 20.19.0+ ou 22.12.0+ (voir .nvmrc dans le répertoire frontend)
  • npm : fourni avec Node.js
  • Compte Cloudflare : avec jeton API et ID de compte
  • Ruby (optionnel) : pour la prise en charge d'evil-winrm (gem install evil-winrm)

Logiciels requis```bash

Ubuntu/Debian

sudo apt update sudo apt install -y python3 python3-pip python3-venv git curl

Install Node.js 20+ (using nvm recommended)

curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.39.0/install.sh | bash source ~/.bashrc nvm install 20.19.0 nvm use 20.19.0

Optional: Install Ruby for evil-winrm

sudo snap install ruby --classic gem install evil-winrm

Verify versions

python3 --version # Should be 3.8+ node --version # Should be 20.19.0+ or 22.12.0+ npm --version

## 🚀 Installation

<div align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/7371/63f8299d6bb31aaa64c5e271f4e78bcb3ea94ef8ae7a2f1e2e3b6205552fb8b2.png" alt="Configuration de l'installation" />
  <p><em>Processus d'installation - Configuration de ZeroPulse sur un nouveau système</em></p>
</div>

### 1. Cloner le dépôt```bash
git clone https://github.com/yourusername/zeropulse.git
cd zeropulse

2. Configuration du backend```bash

Create virtual environment

python3 -m venv venv

Activate virtual environment

source venv/bin/activate

Upgrade pip

pip install --upgrade pip

Install dependencies

pip install -r requirements.txt

### 3. Configuration du Frontend```bash
cd frontend

# Check Node.js version (should be 20.19.0+ or 22.12.0+)
node --version

# If using nvm, switch to required version
nvm use  # Automatically uses version from .nvmrc

# Install dependencies
npm install

# Build frontend
npm run build

cd ..

4. Configurer les variables d'environnement

Créez un fichier .env dans la racine du projet :```bash cat > .env << EOF

Authentication Settings

ADMIN_USERNAME=admin ADMIN_PASSWORD=your-secure-password-here JWT_SECRET_KEY=$(python3 -c "import secrets; print(secrets.token_urlsafe(32))") JWT_ALGORITHM=HS256 JWT_EXPIRATION_HOURS=24


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →