
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
c2-cloud — Le C2 Cloud est un framework C2 web robuste, conçu pour simplifier la vie des testeurs d'intrusion. Il permet un accès facile aux backdoors compromises, tout comme l'accès à une instance EC2 dans le cloud AWS. Il peut gérer plusieurs sessions de backdoor simultanées avec une interface conviviale. | Kitploit
Outils/GitHubGitHub/govindasamyarun/c2-cloud
Frameworks de Tests d'IntrusionFrameworks d'ExploitationGénération de PayloadsPost-ExploitationCommandement et ContrôleRed TeamingOutil d'Accès à Distance
GitHub
govindasamyarun/c2-cloud

c2-cloud

Voir le dépôt
1282040il y a 2 ansVérifié par Kitploit

À propos

Le C2 Cloud est un framework C2 web robuste, conçu pour simplifier la vie des testeurs d'intrusion. Il permet un accès facile aux backdoors compromises, tout comme l'accès à une instance EC2 dans le cloud AWS. Il peut gérer plusieurs sessions de backdoor simultanées avec une interface conviviale.

Partager

À propos du projet

Le C2 Cloud est un framework C2 web robuste, conçu pour simplifier la vie des testeurs d'intrusion. Il permet un accès facile aux backdoors compromises, tout comme l'accès à une instance EC2 dans le cloud AWS. Il peut gérer plusieurs sessions de backdoor simultanément avec une interface conviviale.

C2 Cloud est open source. Les analystes de sécurité peuvent réaliser des simulations en toute confiance, acquérant une expérience précieuse et contribuant à la posture de défense proactive de leur organisation.

Support des shells inversés :

  1. Reverse TCP
  2. Reverse HTTP
  3. Reverse HTTPS (configurable derrière un LB)
  4. Telegram C2

Démo

Présentation de C2 Cloud : https://youtu.be/hrHT_RDcGj8
Simulation de ransomware avec C2 Cloud : https://youtu.be/LKaCDmLAyvM
Telegram C2 : https://youtu.be/WLQtF4hbCKk

Fonctionnalités clés

🔒 Accès partout : Accédez au C2 Cloud depuis n'importe quel endroit.
🔄 Sessions multiples de backdoor : Gérez et supportez plusieurs sessions sans effort.
🖱️ Accès à la backdoor en un clic : Naviguez facilement vers les backdoors d'un simple clic.
📜 Historique des sessions : Suivez et conservez l'historique complet des commandes et réponses pour une analyse exhaustive.

Stack technique

🛠️ Flask : Gère le trafic web et API, facilitant les requêtes HTTP(s) inversées.
🔗 Socket TCP : Gère les requêtes TCP inversées pour des fonctionnalités améliorées.
🌐 Nginx : Achemine facilement le trafic entre les systèmes web et backend.
📨 Redis PubSub : Sert de courtier de messages robuste pour une communication fluide.
🚀 Websockets : Fournit des mises à jour en temps réel aux clients navigateur pour une expérience utilisateur améliorée.
💾 Base de données Postgres : Assure un stockage persistant pour une continuité sans faille.
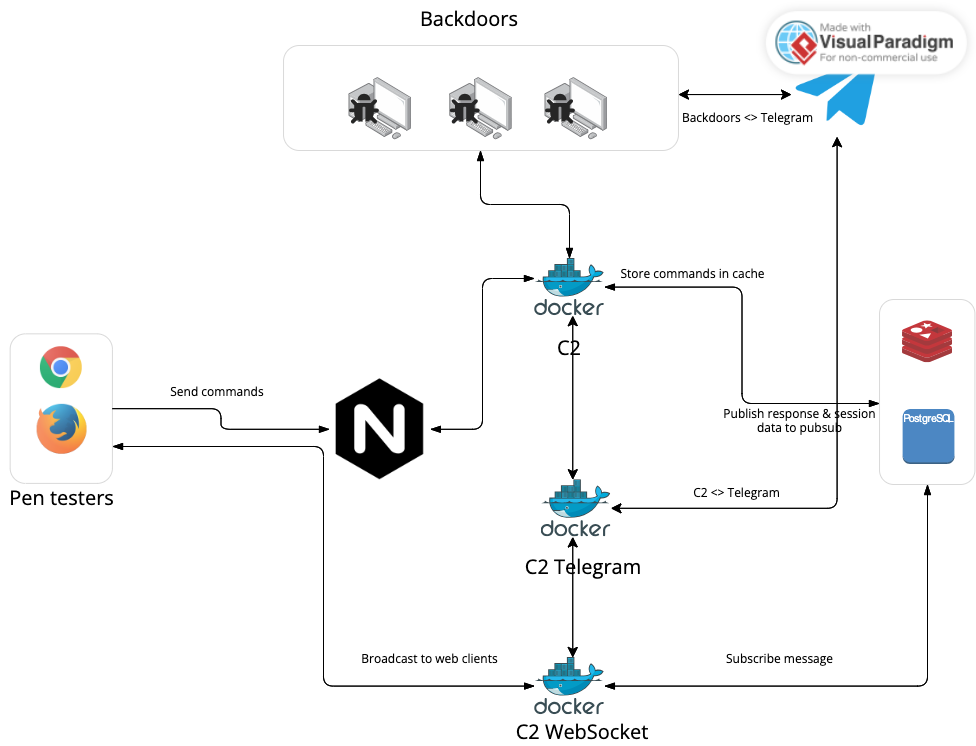
Architecture

c2_cloud_architecture_diagram

Configuration de l'application

  • Port de gestion : 9000
  • Port HTTP inversé : 8000
  • Port TCP inversé : 8888
  1. Clonez le dépôt
  2. Optionnel : Mettez à jour chait_id, bot_token dans c2-telegram/config.yml
  3. Exécutez docker-compose up -d pour démarrer les conteneurs Note : Le service c2-api ne démarrera pas tant que la base de données n'est pas initialisée. Si vous recevez des erreurs 500, veuillez réessayer après un certain temps.

Crédits

Inspiré par Villain, un C2 basé sur CLI développé par Panagiotis Chartas.

Licence

Distribué sous la licence MIT. Voir LICENSE pour plus d'informations.

Contact

  • LinkedIn
  • Twitter
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







