
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 noperator/cve-2019-18935
Exploit RCE pour une vulnérabilité de désérialisation JSON .NET dans Telerik UI for ASP.NET AJAX.
 trustedsec/tap
La TrustedSec Attack Platform est une méthode fiable pour les droppers sur une infrastructure afin d'assurer des connexions établies vers une…
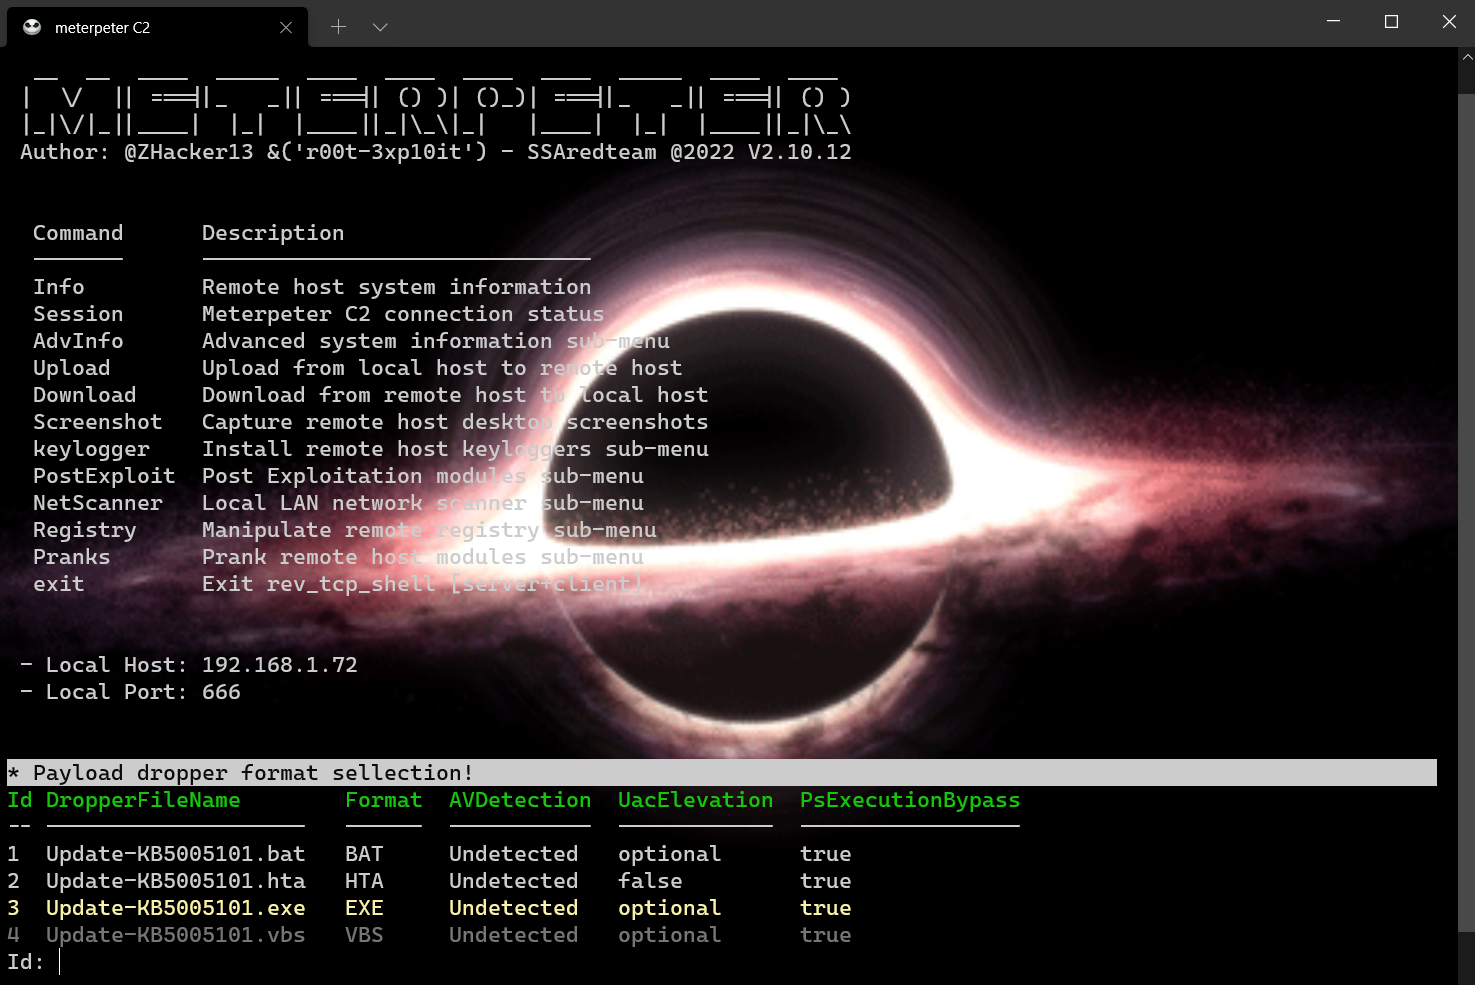 r00t-3xp10it/meterpeter
Framework C2 Powershell avec commandes intégrées
 3v4si0n/http-revshell
Reverse shell PowerShell utilisant le protocole HTTP/S avec contournement AMSI et compatible proxy
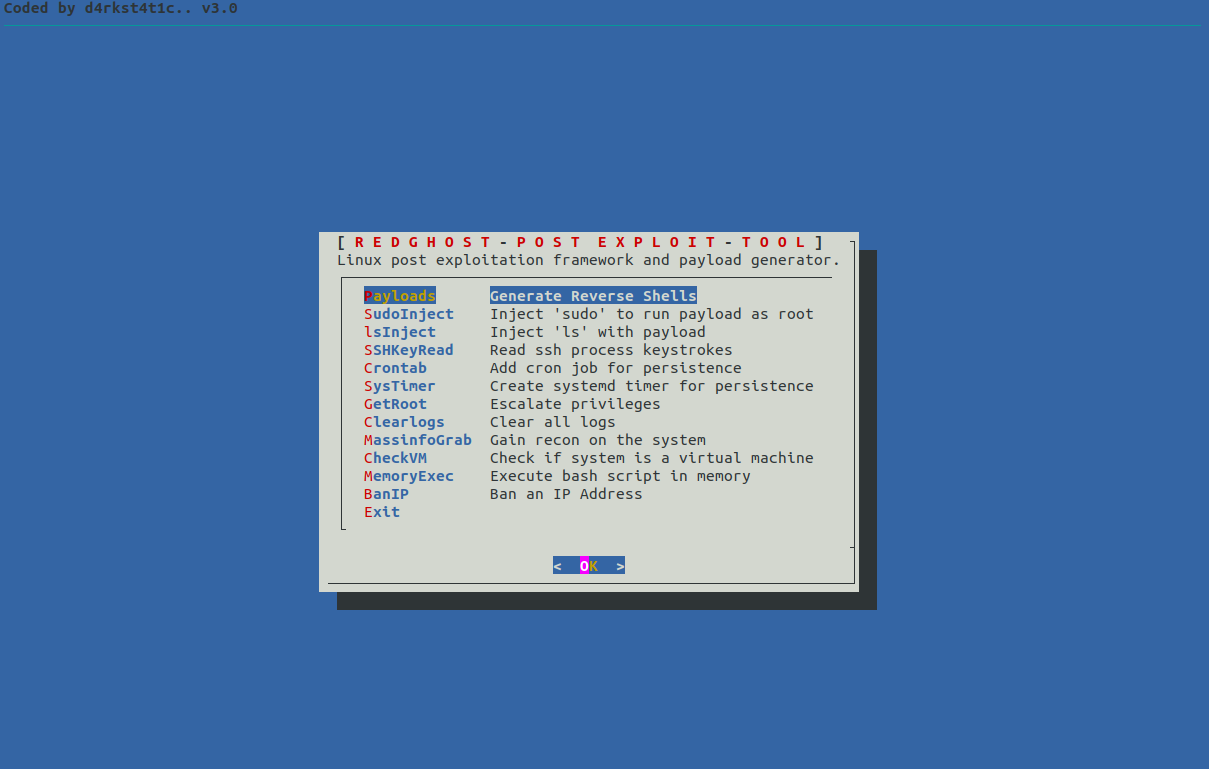 d4rk007/redghost
Framework de post-exploitation Linux écrit en bash, conçu pour aider les red teams dans la persistance, la reconnaissance, l'élévation de privilèges…
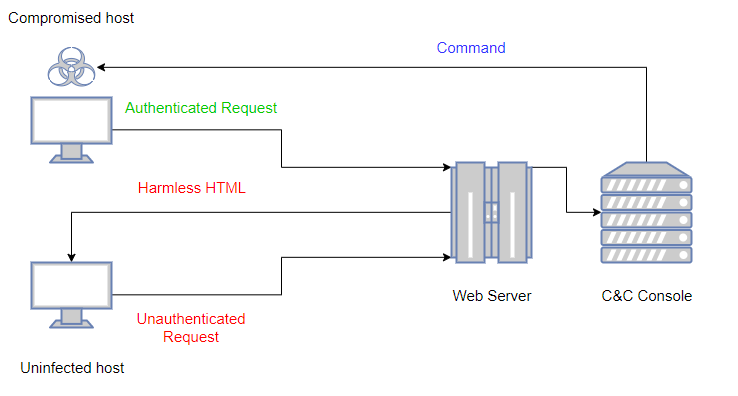 kudaes/lolbits
** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
 tamim1089/hikvisionexploiter
HikvisionExploiter est un utilitaire basé sur Python conçu pour automatiser l'exploitation et les vérifications d'accessibilité des répertoires sur…
 globalpolicy/phonemonitor
Un outil d'administration à distance pour appareils Android
 tsuyoken/imgbackdoor
Cachez votre charge utile dans un fichier .jpg
 hussein-aitlahcen/blackhole
C# RAT (Outil d'administration à distance)
 28zaaky/khaos-c2
KHAOS est un framework C2 moderne qui achemine le trafic des agents via des services cloud déjà approuvés par les réseaux d'entreprise.
 codextf2/screenshotbof
Une capacité de capture d'écran alternative pour Cobalt Strike qui utilise WinAPI et n'effectue pas de fork & run. Capture d'écran téléchargée en…
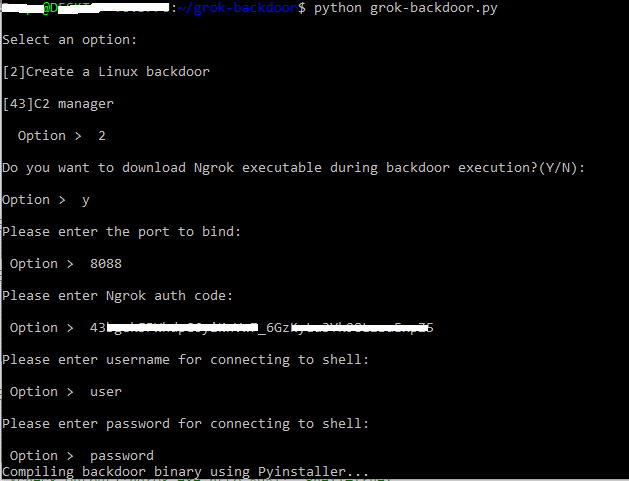 deepzec/grok-backdoor
Simple backdoor Python avec support du tunnel Ngrok
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) est un reverse shell basé sur Python, doté de fonctionnalités qui facilitent un scénario de…
 telefonica/ibombshell
Outil pour déployer une invite de post-exploitation à tout moment
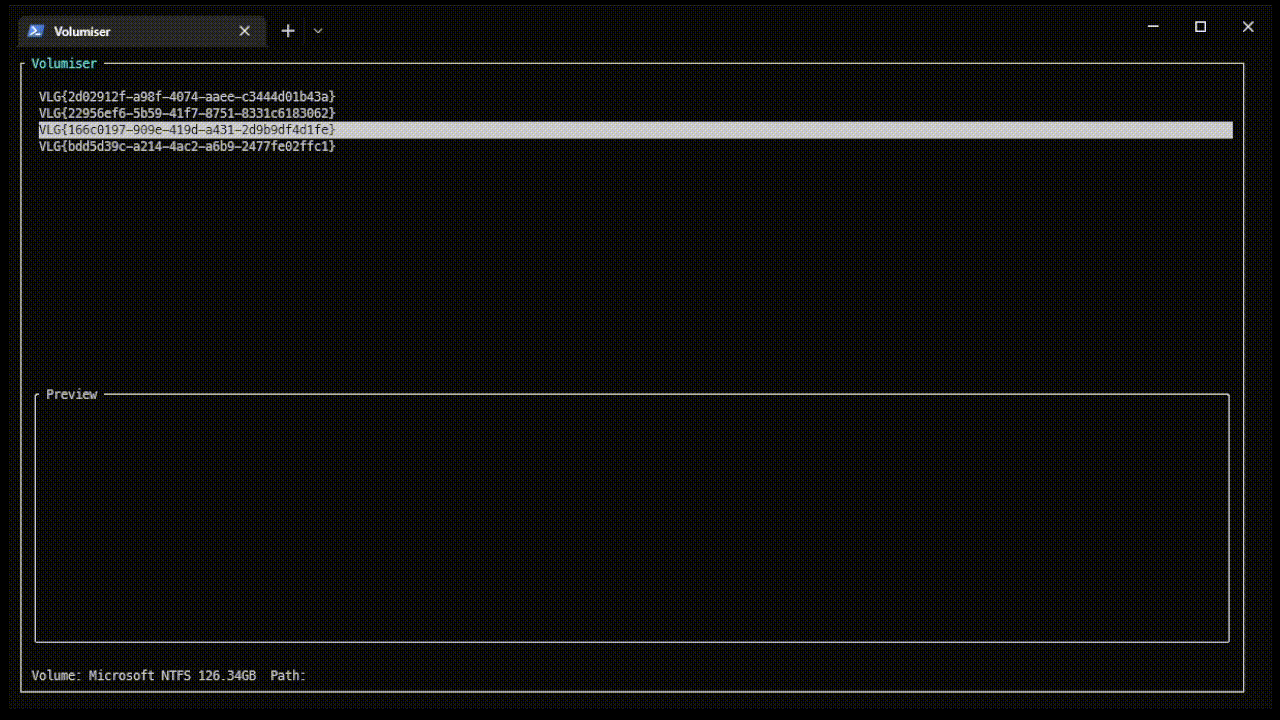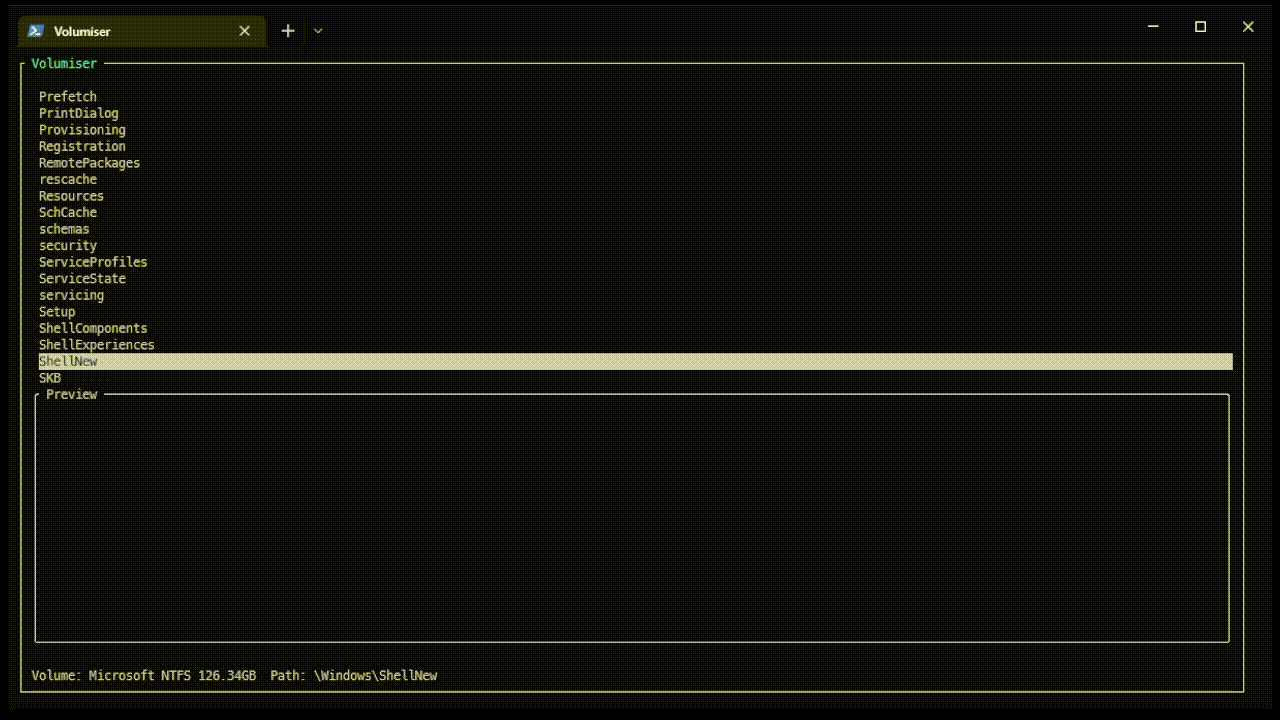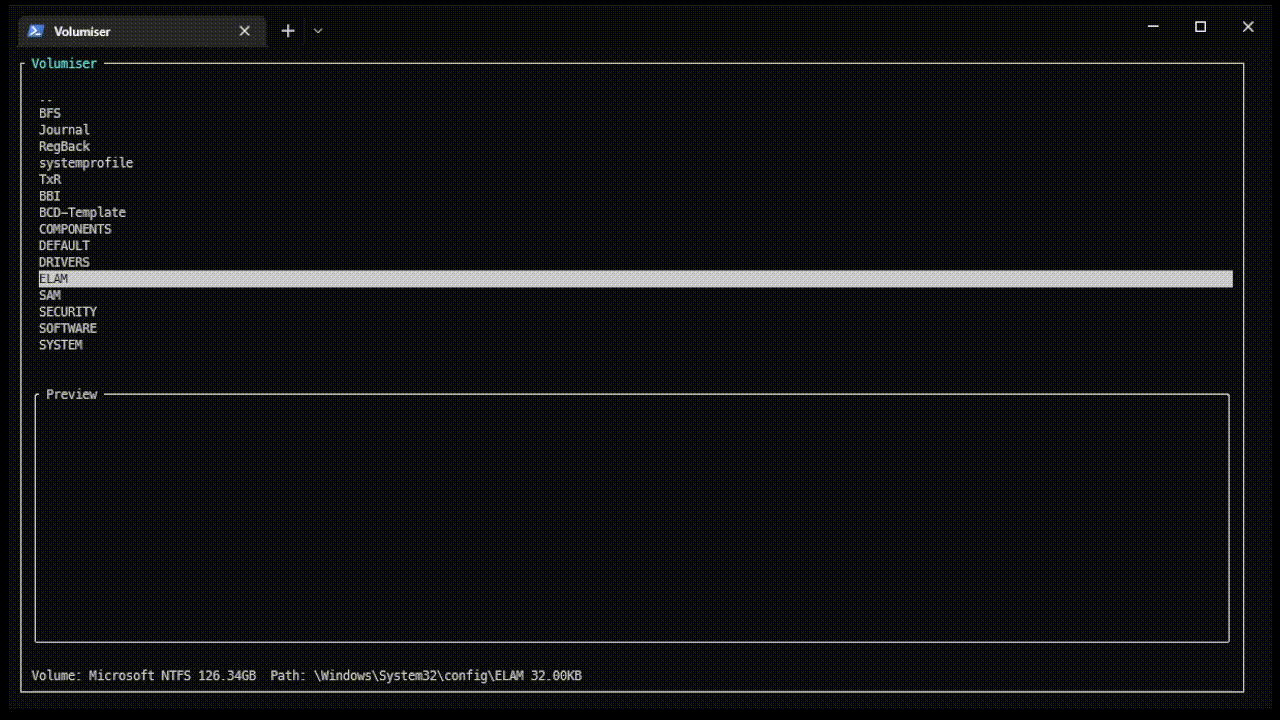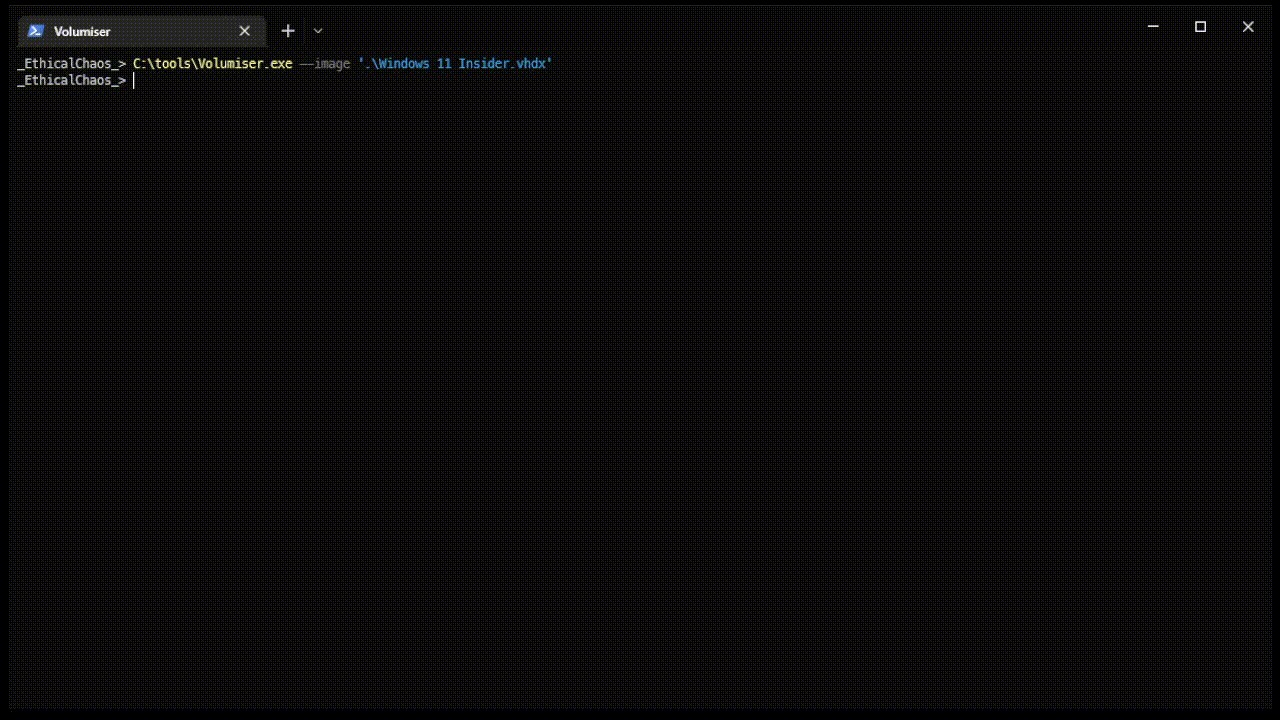 ccob/volumiser
Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
 yaxser/cobaltstrike-bof
Collection de BOF de beacon écrit pour apprendre Windows et Cobaltstrike
 r00t-3xp10it/trojanizer
Troyanisez votre payload - automatisation WinRAR (SFX) - sous les distributions Linux








