
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 ccob/volumiser
Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
 yaxser/cobaltstrike-bof
Collection de BOF de beacon écrit pour apprendre Windows et Cobaltstrike
 r00t-3xp10it/trojanizer
Troyanisez votre payload - automatisation WinRAR (SFX) - sous les distributions Linux
 joelgmsec/http-shell
Shell inverse HTTP multiplateforme fournissant une interface similaire à un shell via HTTP, avec téléchargement/envoi de fichiers, historique des…
 its-arun/cve-2022-39197
Exploit de preuve de concept pour CVE-2022-39197, permettant l'exécution de code à distance contre CobaltStrike <= 4.7.1 via une charge utile SVG…
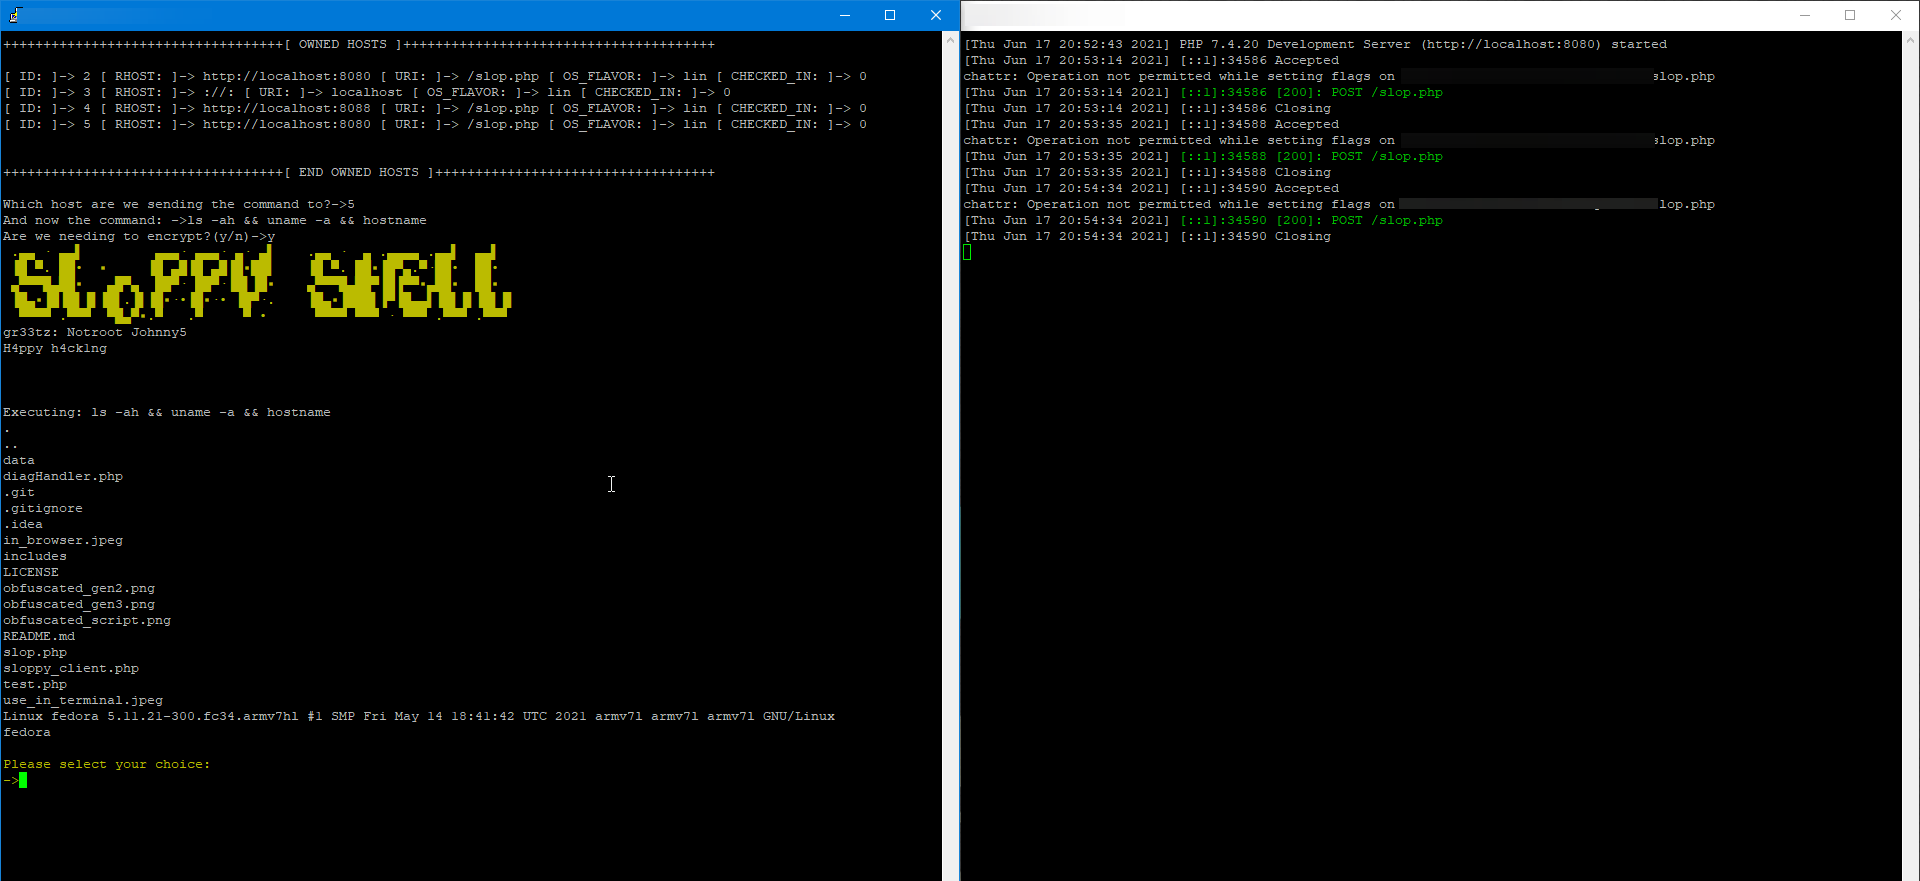 oldkingcone/slopshell
le seul webshell PHP dont vous avez besoin.

 matheuzsecurity/ringreaper
Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.
 them4hd1/vayne-rat
Un RAT C# .NET avancé, stable et doté de nombreuses fonctionnalités.
 umutcamliyurt/pingrat
Outil de commande et de contrôle basé sur ICMP qui tunnelise le trafic C2 à travers les pare-feu en utilisant des paquets ping, indétectable par la…
 idov31/venom
Venom est une bibliothèque conçue pour effectuer des communications furtives en utilisant des sockets de navigateur volés.
 hoodoer/js-tap
Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Connexions SSL/TLS
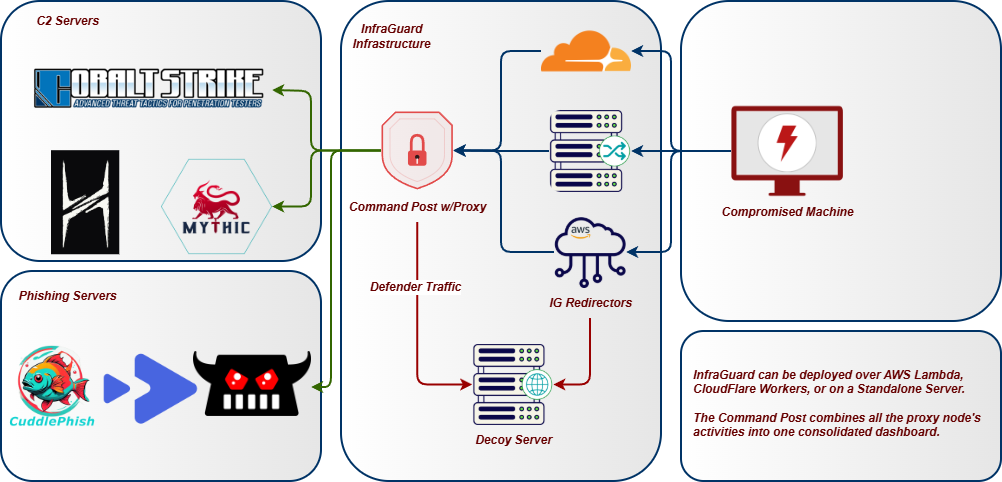 whispergate/infraguard
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.
 redteamoperations/pivotsuite
Kit de pivotement réseau
 jamescooteuk/sharpsphere
Projet .NET pour attaquer vCenter
 mgeeky/stracciatella
Espace d'exécution PowerShell sûr pour l'OpSec depuis C# (alias SharpPick) avec AMSI, Mode Langage Contraint et Journalisation des blocs de scripts…
 komomon/cve-2022-30190-follina-office-msdt-fixed
Outil d'exploitation modifié pour CVE-2022-30190 pour MS-MSDT Office RCE avec prise en charge de modèles docx personnalisés, modes d'exécution…








