

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/d4rk007/redghost
Escalade de PrivilègesReconnaissanceGénération de PayloadsMécanismes de PersistanceMouvement LatéralPost-ExploitationCommandement et ContrôleRed Teaming
GitHubd4rk007/redghost

RedGhost

Framework de post-exploitation Linux écrit en bash, conçu pour aider les red teams dans la persistance, la reconnaissance, l'élévation de privilèges et le fait de ne laisser aucune trace.

542108124il y a 5 ansVérifié par Kitploit
Partager
Voir le dépôt

RedGhost

Framework de post-exploitation Linux conçu pour aider les équipes rouges dans la persistance, la reconnaissance, l'élévation de privilèges et la non-traçabilité. image
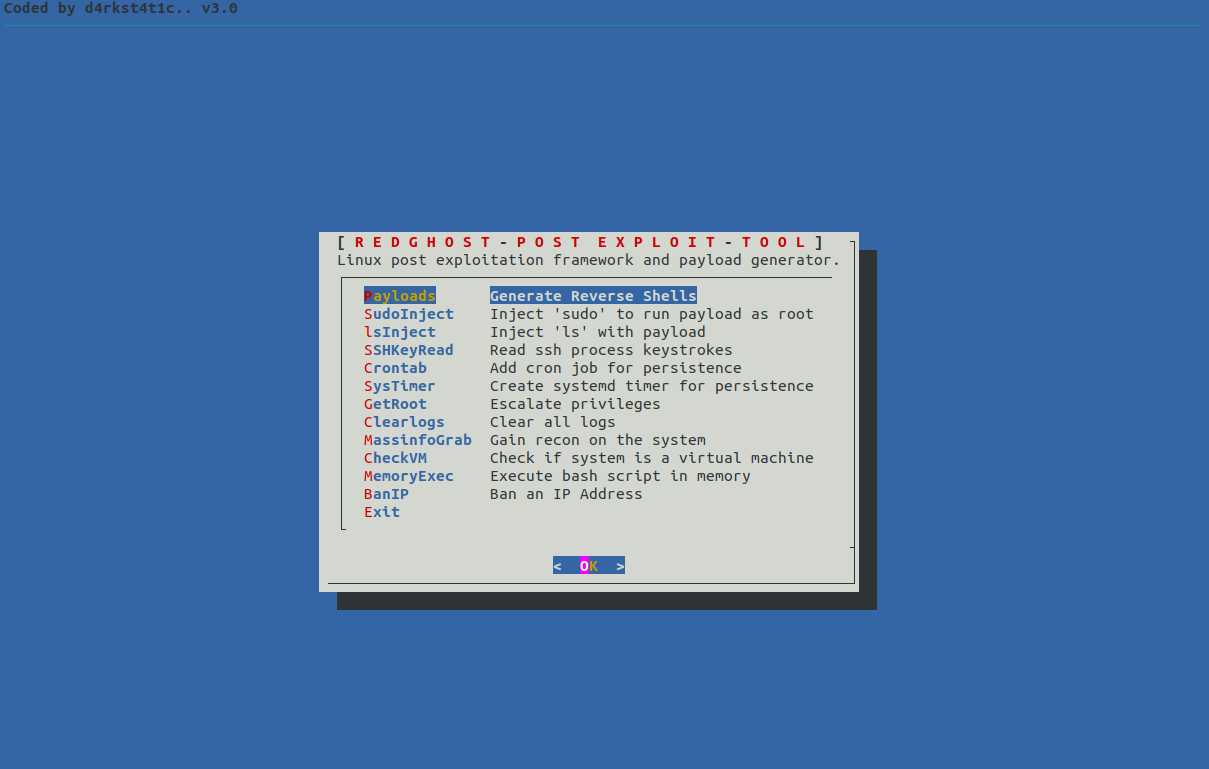
  • Payloads

Fonction pour générer divers reverse shells encodés en netcat, bash, python, php, ruby, perl

  • SudoInject

Fonction pour injecter la commande sudo avec une fonction wrapper afin d'exécuter un reverse shell root à chaque fois que "sudo" est lancé pour l'élévation de privilèges

  • lsInject

Fonction pour injecter la commande "ls" avec une fonction wrapper afin d'exécuter un payload à chaque fois que "ls" est lancé pour la persistance

  • SSHKeyInject

Fonction pour enregistrer les frappes clavier d'un processus ssh via strace

  • Crontab

Fonction pour créer une tâche cron qui télécharge un payload depuis un serveur distant et l'exécute chaque minute pour la persistance

  • SysTimer

Fonction pour créer un minuteur systemd qui télécharge et exécute un payload toutes les 30 secondes pour la persistance

  • GetRoot

Fonction pour essayer diverses méthodes d'élévation de privilèges

  • Clearlogs

Fonction pour effacer les logs et rendre l'investigation forensique difficile

  • MassInfoGrab

Fonction pour récolter massivement des informations de reconnaissance sur le système

  • CheckVM

Fonction pour vérifier si le système est une machine virtuelle

  • MemoryExec

Fonction pour exécuter un script bash distant en mémoire

  • BanIp

Fonction pour bannir une IP via iptables

Installation

Commande unique pour installer RedGhost :

wget https://raw.githubusercontent.com/d4rk007/RedGhost/master/redghost.sh; chmod +x redghost.sh; ./redghost.sh

Commande unique pour installer les prérequis et RedGhost :

wget https://raw.githubusercontent.com/d4rk007/RedGhost/master/redghost.sh; chmod +x redghost.sh; apt-get install dialog; apt-get install gcc; apt-get install iptables; apt-get install strace; ./redghost.sh

Dépendances

dialog, gcc, iptables, strace

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






