
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit

 mnk-works/portainer-cve-2026-44848-checker
Vérificateur non destructif pour CVE-2026-44848 : absence d'autorisation dans Portainer sur les points de terminaison des plugins Docker
 rui0828/cve-2026-21440-adonisjs-bodyparser
Laboratoire de reproduction basé sur Docker pour CVE-2026-21440. Une vulnérabilité de traversée de chemin / écriture arbitraire de fichier dans…
 oscerd/cve-2026-79986
Reproducteur et analyse pour CVE-2026-79986, une traversée de chemin dans Apache Camel camel-azure-files où les noms de listage de partages…
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - Élevé - À distance - Résidu de privilège - proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - Élevé - À distance - Écriture de fichier - Session Connect SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
Script Python pour tester F5 BIG-IP pour CVE-2023-46747 et ajouter un compte administrateur si vulnérable.
 apaonum/brotli-cve-check
Compétence d'agent + script pour analyser les projets à la recherche de CVE-2026-111497 (Brotli), évaluer la criticité et suggérer des correctifs
 nsk-394/kavach-loop
Remédiation des vulnérabilités en boucle fermée : détecter -> reproduire l'exploit -> générer le correctif -> vérifier avec un harnais de preuve.…

 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 q0524/cve-2026-44825_ctf
Défi CTF Apache Solr dockerisé reproduisant le contournement d'authentification par identifiants par défaut CVE-2026-44825, avec configuration de…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 outil d'évaluation des vulnérabilités et des compromissions
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Étude de cas sur la défense contre les zero-days du noyau Linux sans interruption de service. Pour l'outil CLI automatisé et le framework de notaire…
 the-infra-company/kcatcher
Repérez ce qui se cache dans vos clusters Kafka.
 suriyaboon/hackthebox-facts
HTB Facts est une boîte Linux facile avec Camaleon CMS et MinIO. Obtenez un accès administrateur via une inscription ouverte et une vulnérabilité…
 ejfkdev/oss
CLI de stockage d'objets compatible S3 multi-cloud pour lister, exporter et télécharger des buckets sur AWS, Aliyun, Tencent, Huawei et plus encore,…
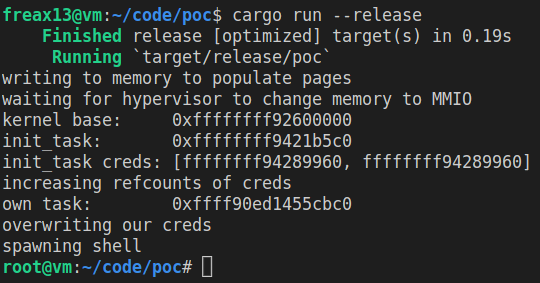 freax13/cve-2023-46813-poc
Preuve de concept de l'exploit pour CVE-2023-46813 ciblant AMD SEV-SNP. Escalade les privilèges en manipulant les changements de type de mémoire de…
 chef-cft/salt-vulnerabilities
Vérifie les CVE-2020-11651 et CVE-2020-11652
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Exécute du code Python, JavaScript et Bash non fiable dans une prison renforcée avec des limites de 5 secondes, 128 Mo, 0,5 cœur, de PID et de sortie.








