
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit
 nahamsec/hostilesubbruteforcer
Outil de brute-force de sous-domaines qui énumère les sous-domaines existants et détecte les sous-domaines hébergés dans le cloud mal configurés et…
 horizon3ai/vcenter_saml_login
Un outil pour extraire le certificat IdP des sauvegardes vCenter et se connecter en tant qu'Administrateur.
 milesrichardson/docker-onion-nmap
Scannez les services cachés .onion avec nmap en utilisant Tor, proxychains et dnsmasq dans un conteneur Docker alpine minimal.
 rhinosecuritylabs/gcpbucketbrute
Un script pour énumérer les buckets Google Storage, déterminer les accès que vous avez sur eux, et déterminer s'ils peuvent faire l'objet d'une…
 azuread/azureadassessment
Outillage pour évaluer l'état et la configuration d'un tenant Azure AD
 bishopfox/cloudfoxable
Créez votre propre environnement de test d'intrusion AWS vulnérable par conception.
 scille/parsec-cloud
Partage de fichiers open source à la Dropbox avec chiffrement complet côté client !
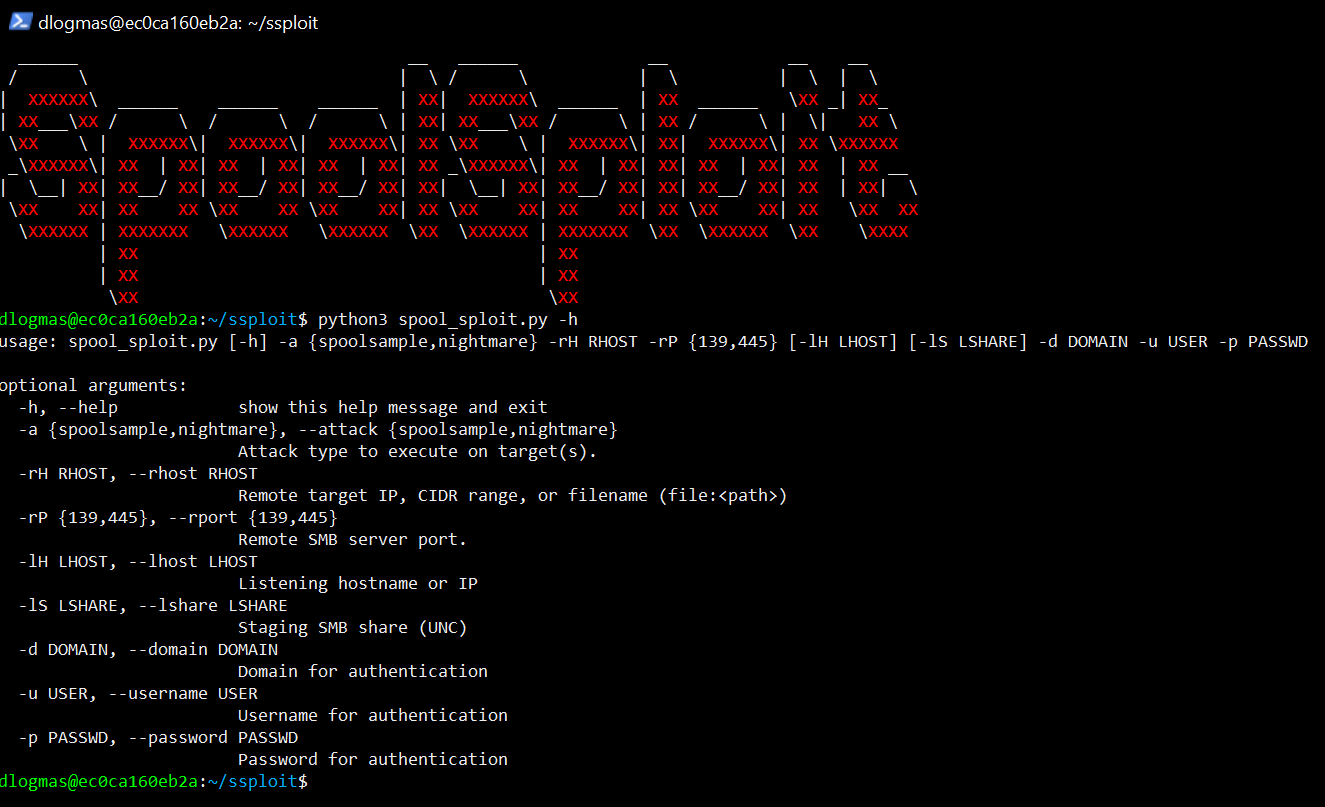 beetlechunks/spoolsploit
Une collection d'exploits du spouleur d'impression Windows conteneurisés avec d'autres utilitaires pour une exploitation pratique.
 aaaguirrep/offensive-docker
Offensive Docker est une image contenant les outils offensifs les plus utilisés pour créer un environnement facilement et rapidement afin de lancer…
 legit-labs/legitify
Détectez et corrigez les mauvaises configurations et les risques de sécurité sur l'ensemble de vos actifs GitHub et GitLab.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 eilonh/s3crets_scanner
Scanner automatisé qui traque les secrets (clés API, identifiants) accidentellement téléversés dans des compartiments S3 publics, en utilisant…
 duggytuxy/syswarden
Orchestrateur de sécurité Linux local à l'hôte appliquant une politique nftables avec télémétrie HIDS/HIPS, flux de renseignement sur les menaces…
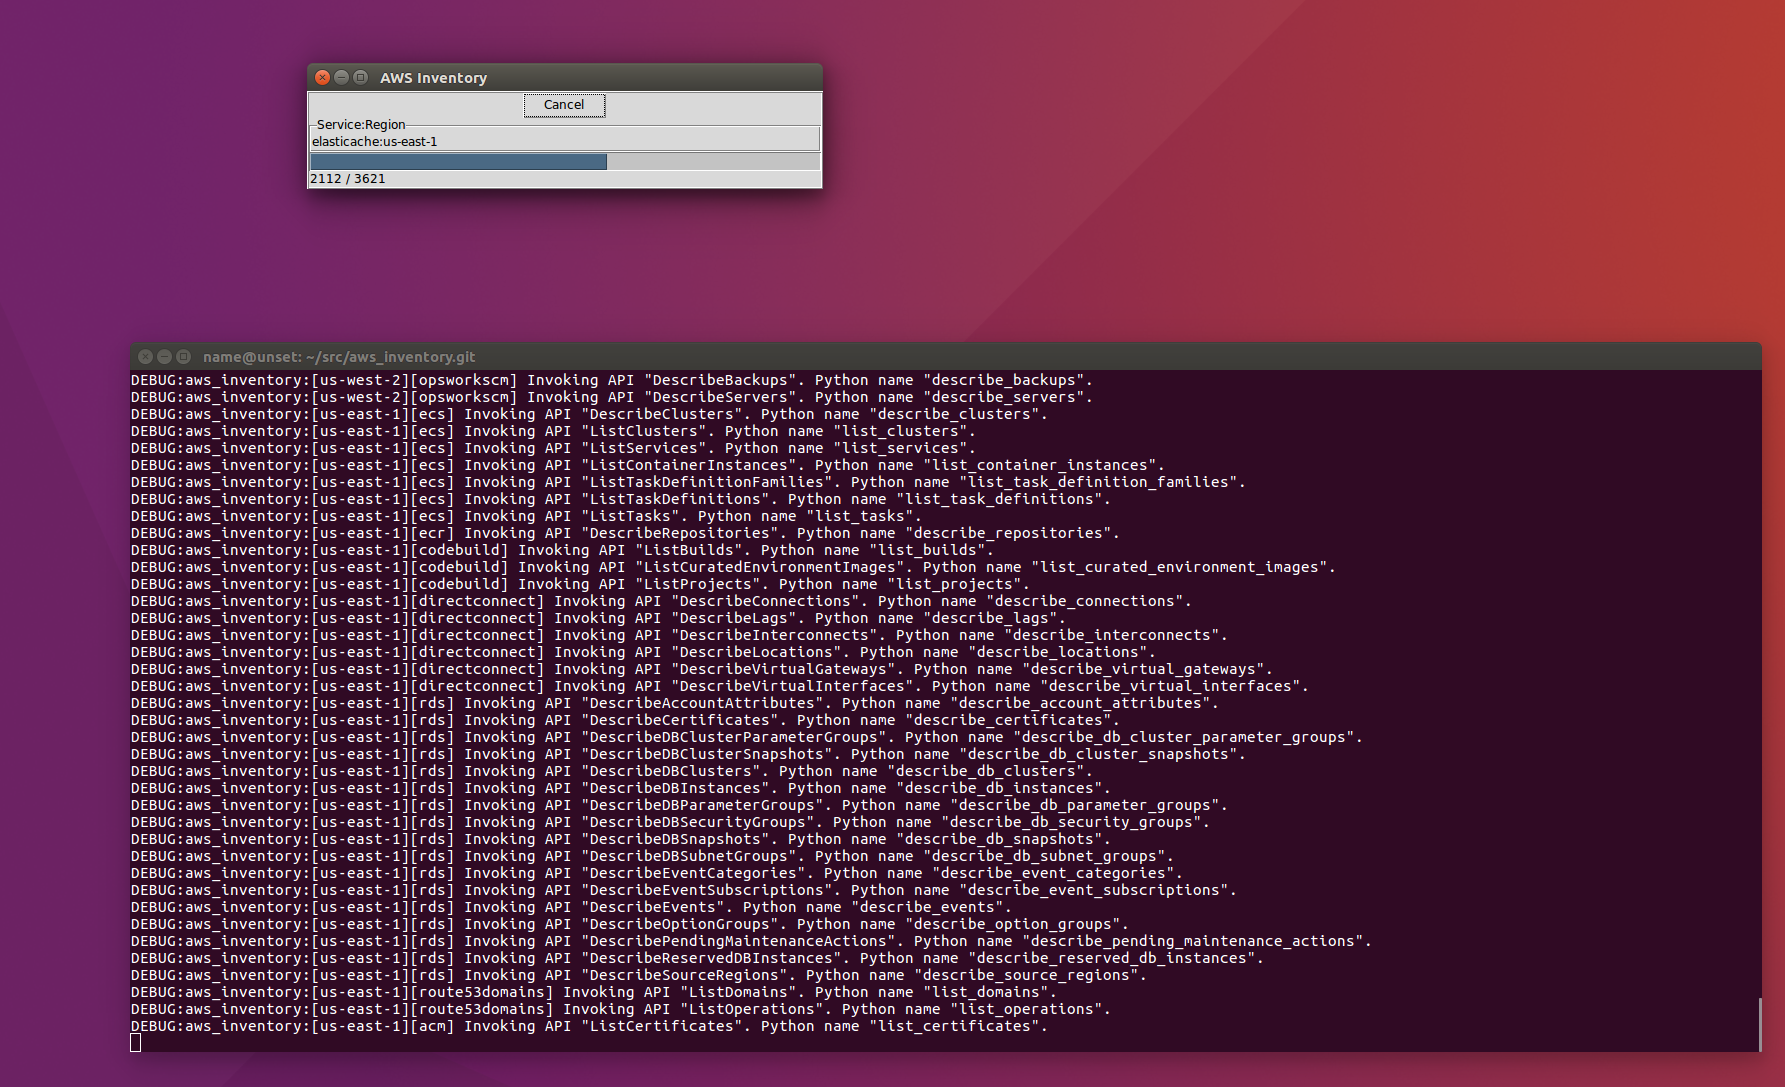 nccgroup/aws-inventory
Découvrez les ressources créées dans un compte AWS.
 ine-labs/gcpgoat
GCPGoat : Une infrastructure GCP délibérément vulnérable
 natlas/natlas
Gestion de la surface d'attaque depuis avant que la gestion de la surface d'attaque ne soit une chose
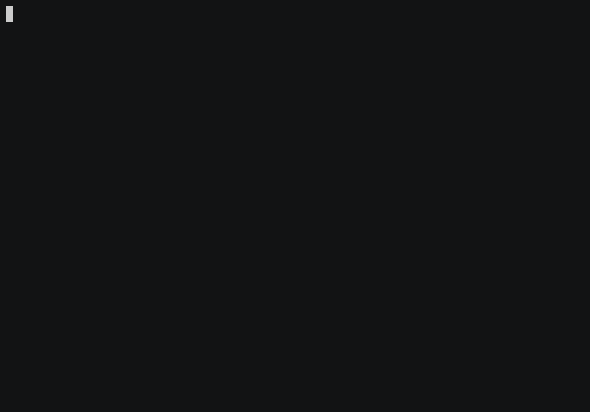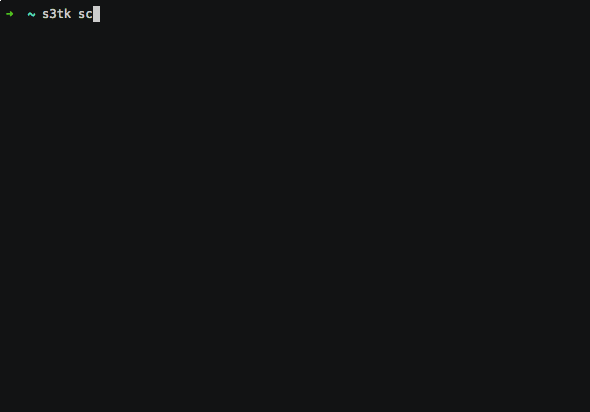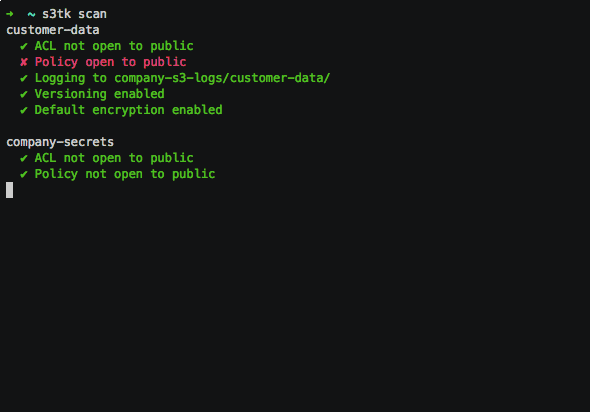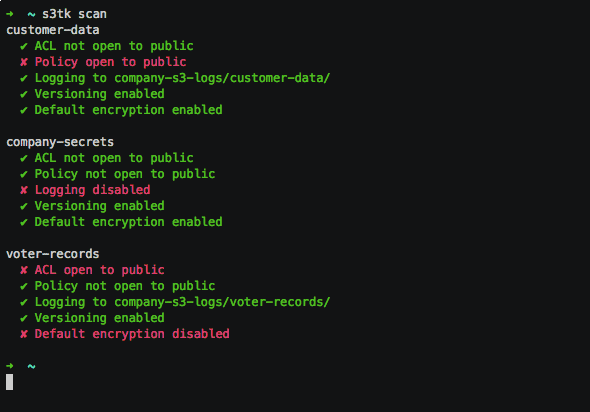 ankane/s3tk
Un kit de sécurité pour Amazon S3
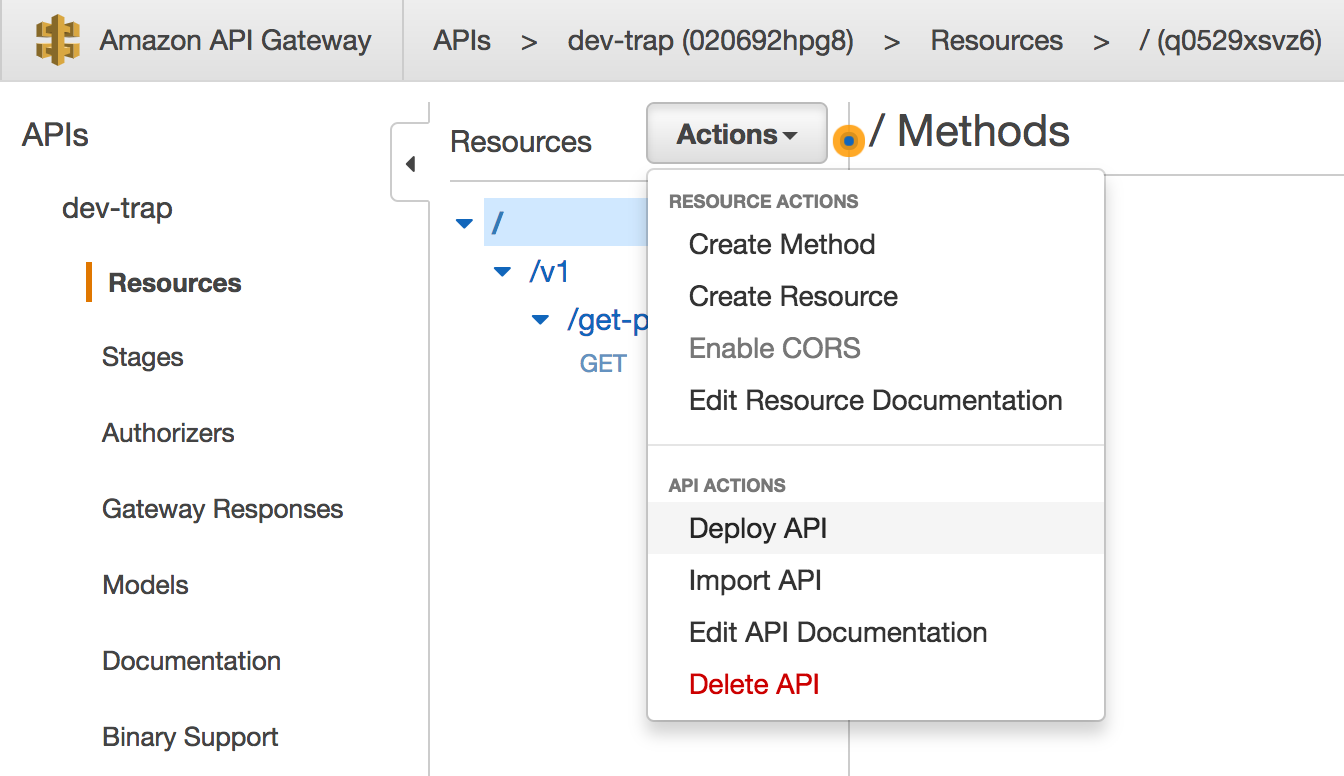 0x4d31/honeylambda
honeyλ - une application simple et sans serveur conçue pour créer et surveiller automatiquement de faux points de terminaison HTTP (c'est-à-dire des…








