#1
 foxboron/ssh-tpm-agent
Agent SSH qui crée et gère des clés scellées par TPM pour une authentification liée au matériel, prenant en charge la génération de clés,…
 selinuxproject/selinux-notebook
Ouvrage open-source complet sur SELinux couvrant les composants du noyau, les bibliothèques espace utilisateur, la chaîne d'outils de politique et le…
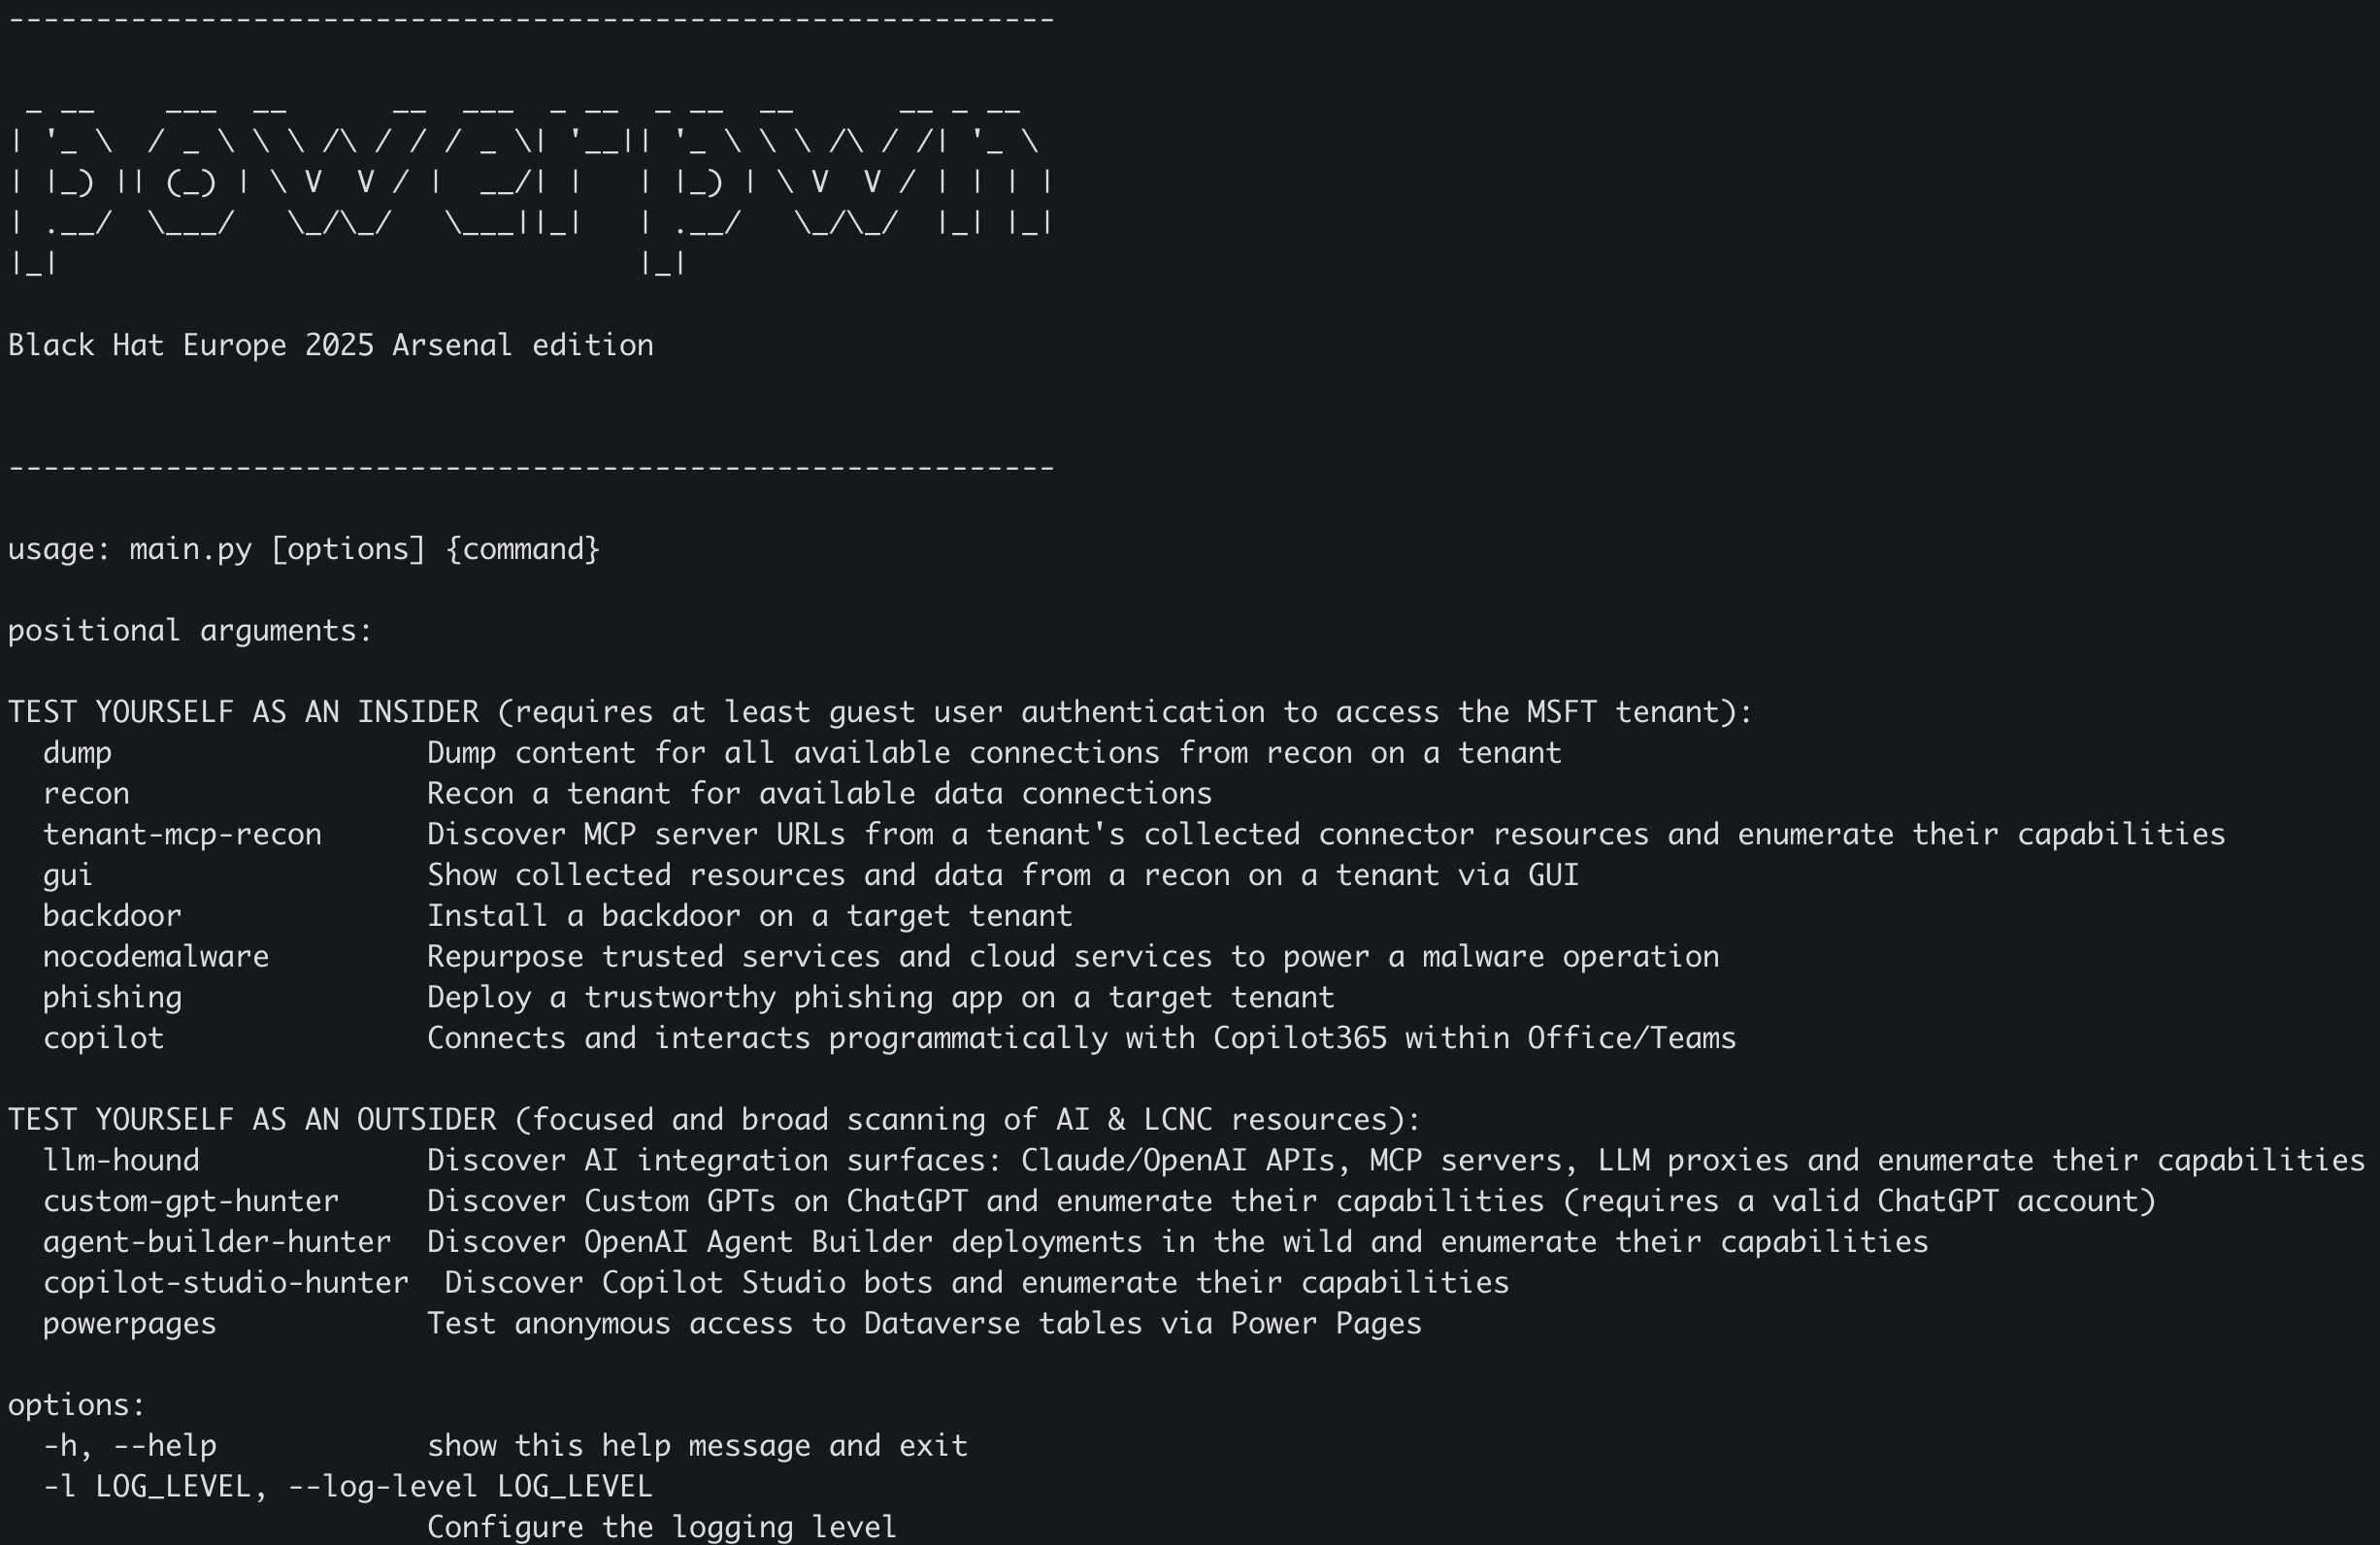 mbrg/power-pwn
Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
 owasp/docker-security
Prendre le contrôle de la sécurité des conteneurs
 anshumanbh/tko-subs
Un outil qui peut aider à détecter et prendre le contrôle des sous-domaines avec des enregistrements DNS morts.
 provos/ironcurtain
Un runtime sécurisé* pour les agents IA autonomes. Politique à partir de constitutions en anglais simple. (*https://ironcurtain.dev)
 cyberark/kubiscan
Un outil pour analyser les permissions risquées dans un cluster Kubernetes
 zblurx/dploot
Récupérer et déchiffrer à distance ou hors ligne les secrets Windows DPAPI, y compris les masterkeys, les identifiants, les coffres-forts, les…
 aquasecurity/vuln-list-update
Agrégateur automatisé de données de vulnérabilités qui collecte les avis de sécurité de NVD, OSV, Alpine, Red Hat et plus de 20 autres sources dans…
 lateralblast/lunar
Un outil d'audit de sécurité UNIX basé sur plusieurs frameworks de sécurité.
 xtraceai/xtrace-sdk
version open source du SDK xtrace
 owasp/docksec
Scanner de sécurité Docker alimenté par l'IA qui explique les vulnérabilités en langage clair. Un projet de laboratoire OWASP.
 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 nccgroup/sadcloud
Un outil pour déployer (et démanteler !) une infrastructure cloud délibérément non sécurisée
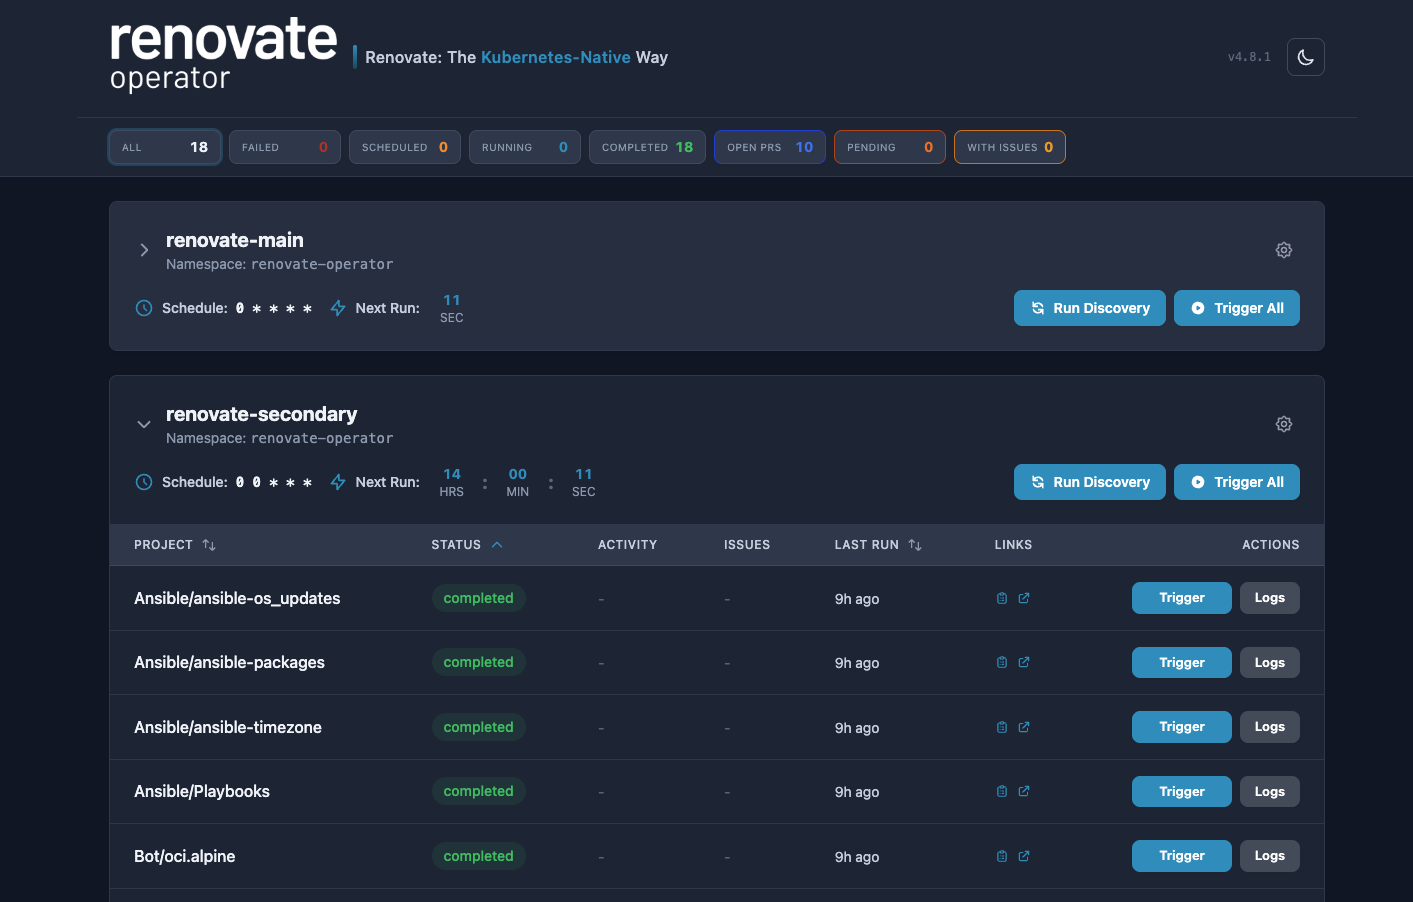 mogenius/renovate-operator
Opérateur pour rationaliser les exécutions de Renovate dans Kubernetes
 someshkar/colabcat
:smiley_cat: Exécution de Hashcat sur Google Colab avec sauvegarde et restauration de session.
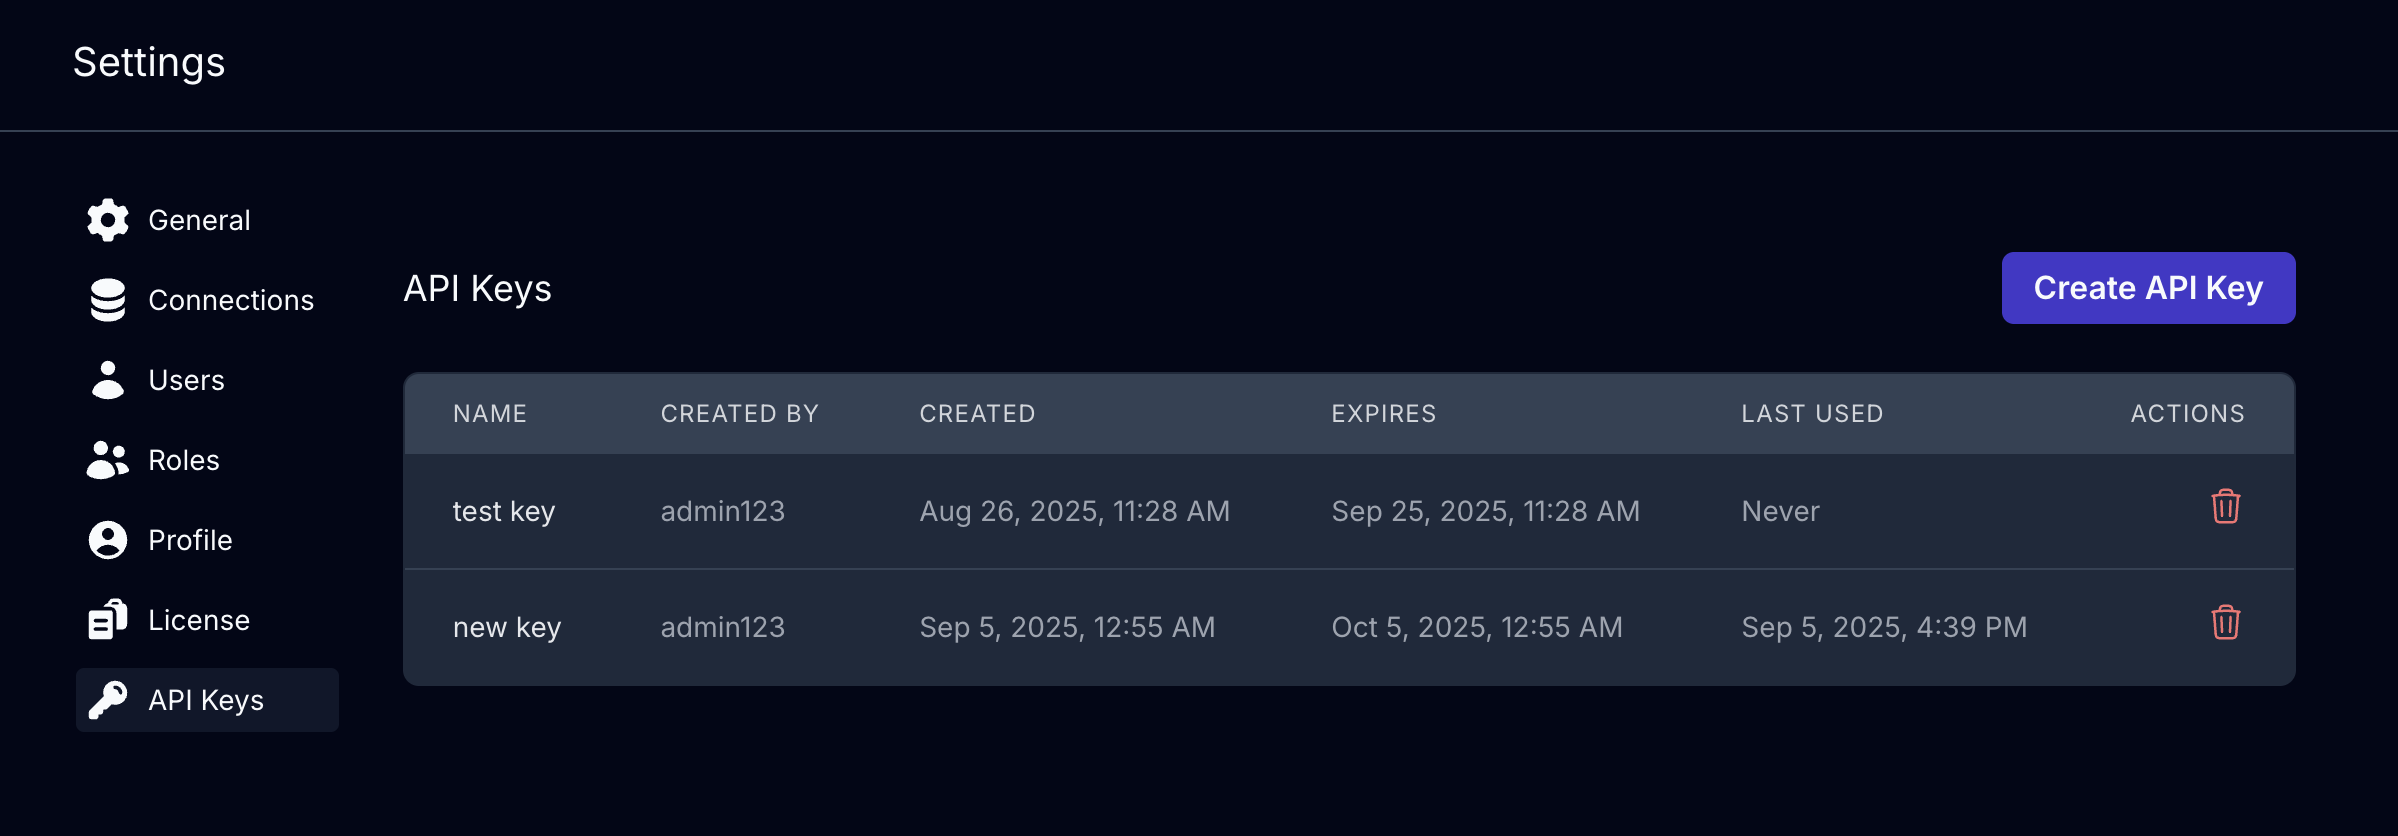 kviklet/kviklet
Flux de révision/approbation similaire à une Pull Request pour les requêtes de base de données. Pour un accès Engineering conforme mais fluide à la…