
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
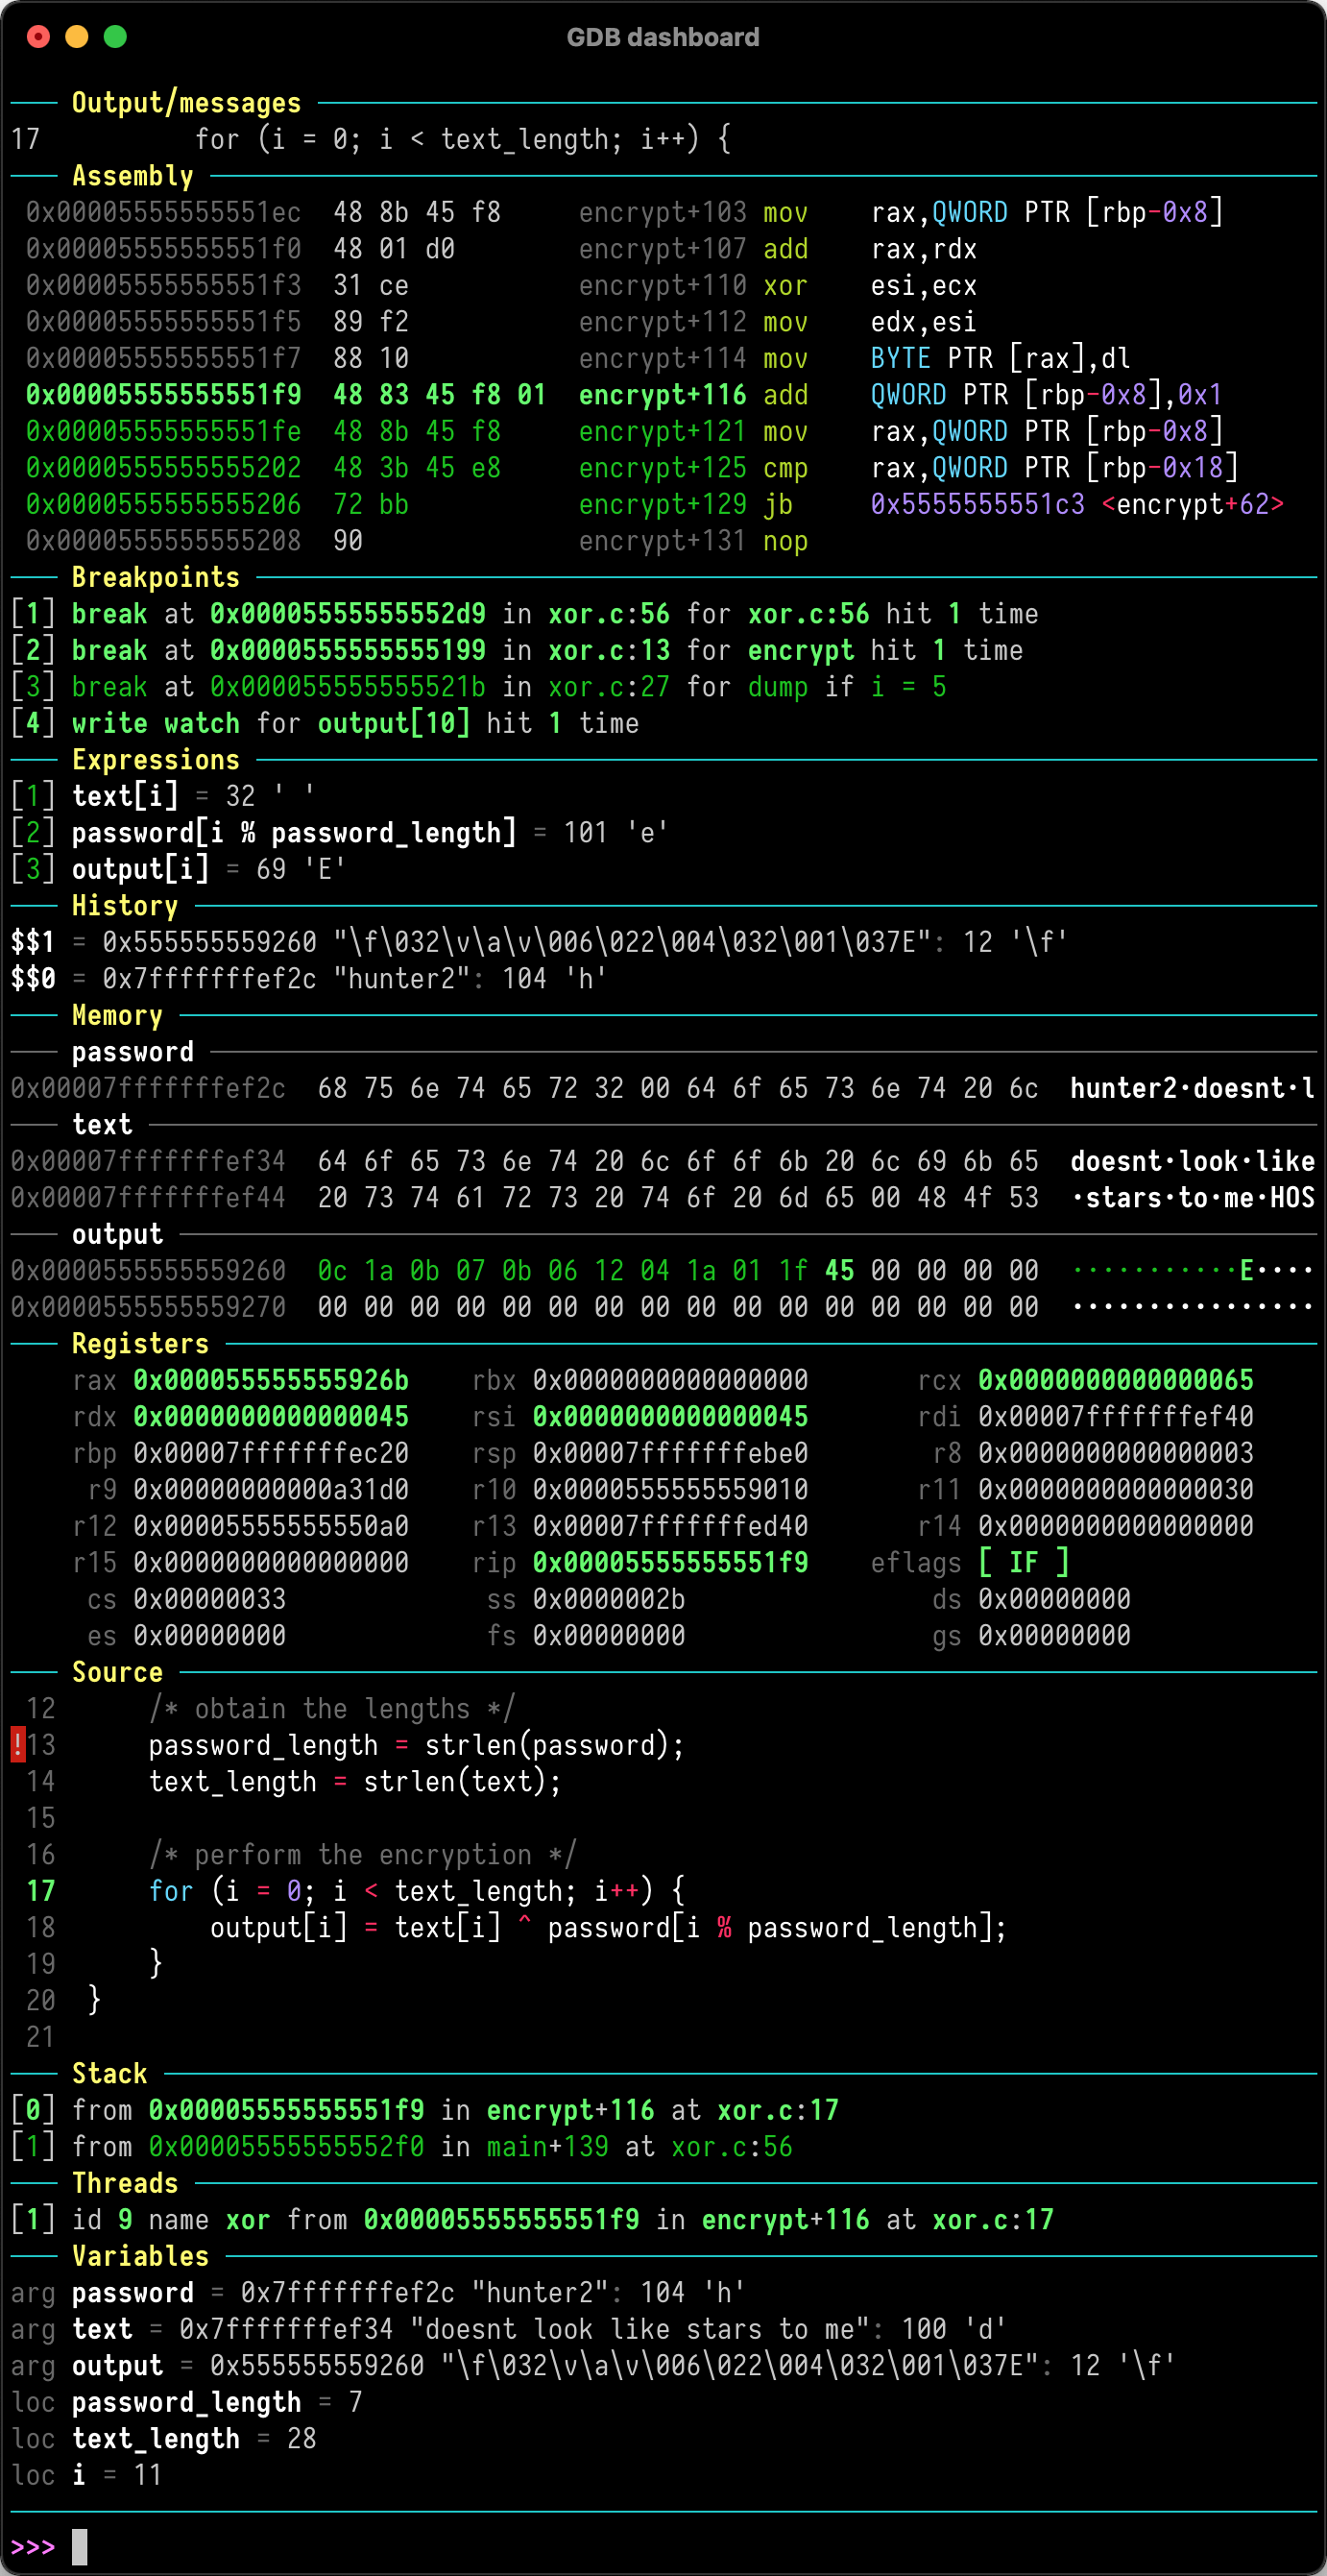
 cyrus-and/gdb-dashboard
Interface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 zrax/pycdc
Désassembleur et décompilateur de bytecode Python en C++
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 burrowers/garble
Obfusque les builds Go en encapsulant la chaîne d'outils Go, en remplaçant les identifiants, les chemins de paquets et les données de position par…
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
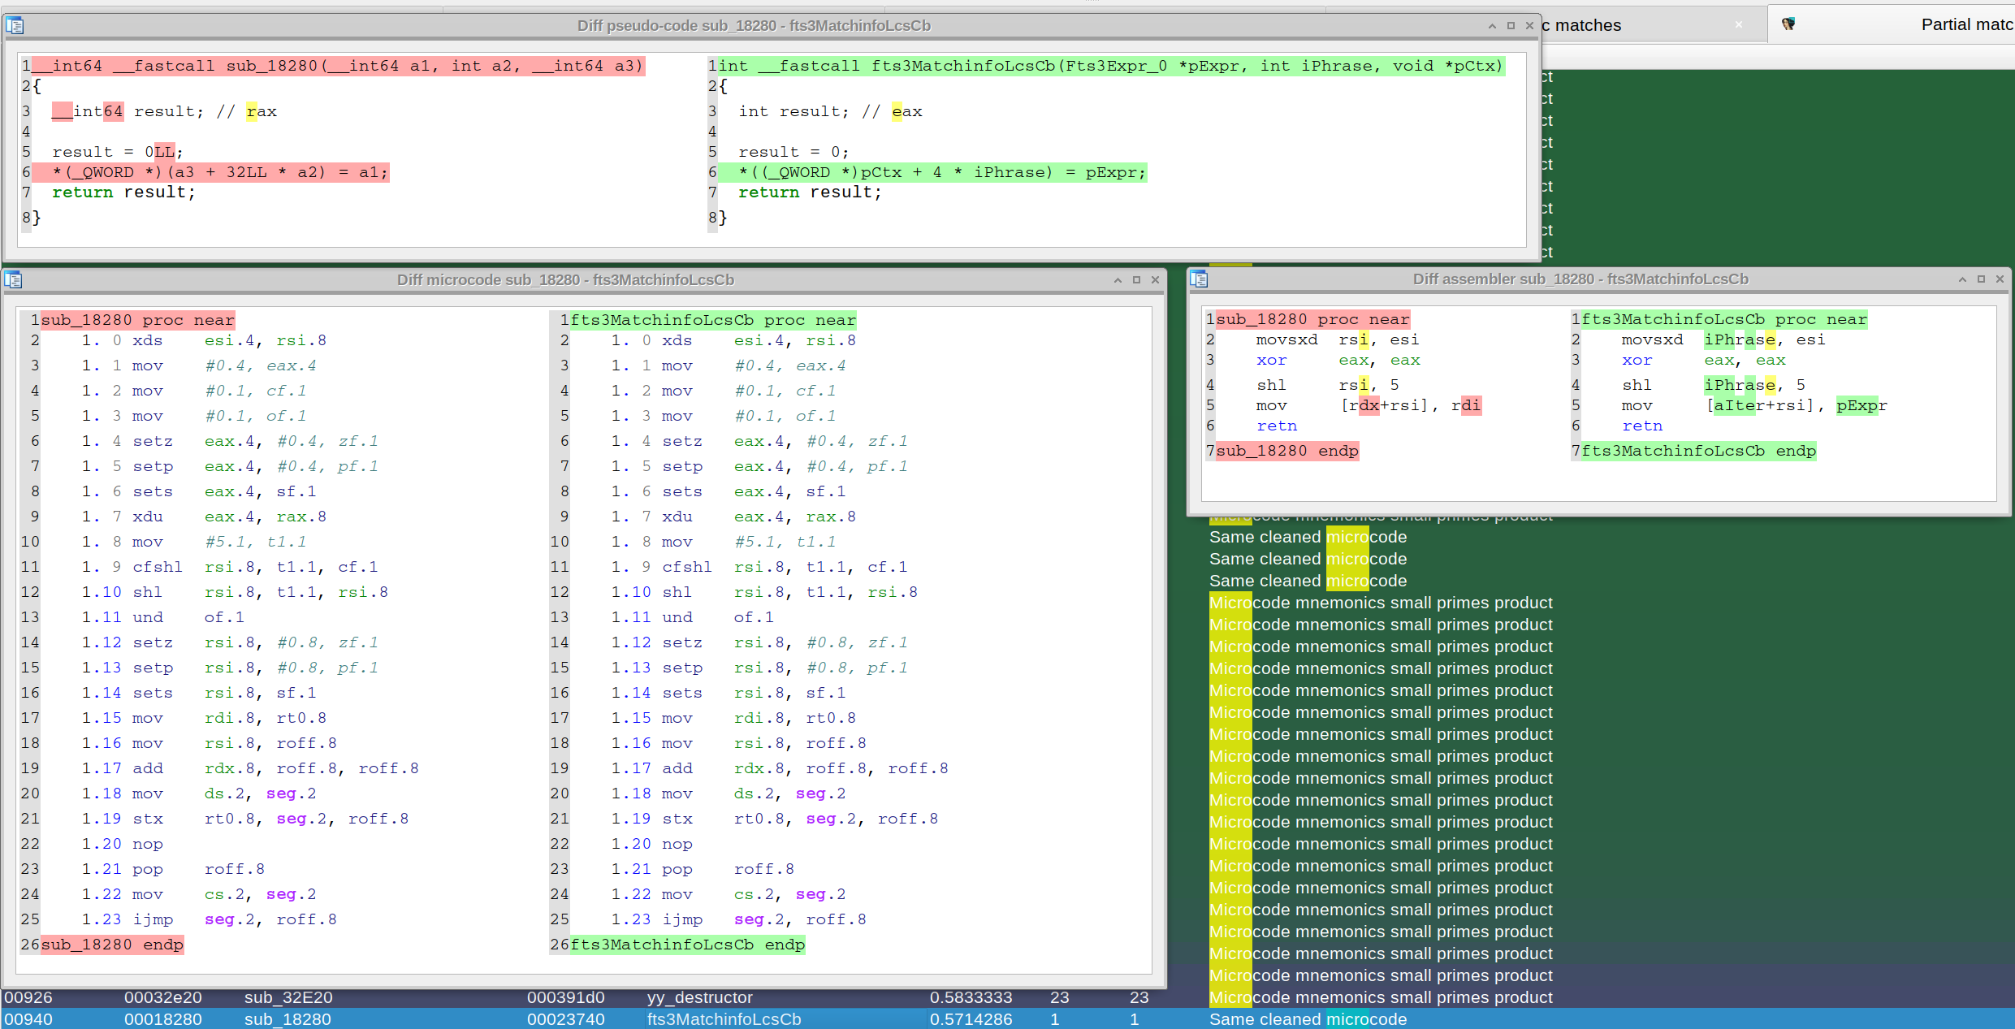 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 rocky/python-uncompyle6
Un décompilateur de bytecode Python multi-version
 dynamorio/dynamorio
Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…
 xoreaxeaxeax/sandsifter
Le fuzzer de processeur x86
 joernio/joern
Plateforme d'analyse de code open-source pour C/C++/Java/Binary/Javascript/Python/Kotlin basée sur les graphes de propriétés de code. Discord…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 jetbrains/fernflower
Décompilateur de bytecode Java vers Java, utilisé dans IntelliJ IDEA.
 worawit/blutter
Outil de rétro-ingénierie d'applications mobiles Flutter
 trailofbits/publications
Publications de Trail of Bits
 cmu-sei/pharos
Outils d'analyse statique automatisée pour programmes binaires
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS







