
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit

 rr-debugger/rr
Framework d'enregistrement et de rejeu pour le débogage déterministe d'applications multithreadées, offrant l'exécution inversée, des points…
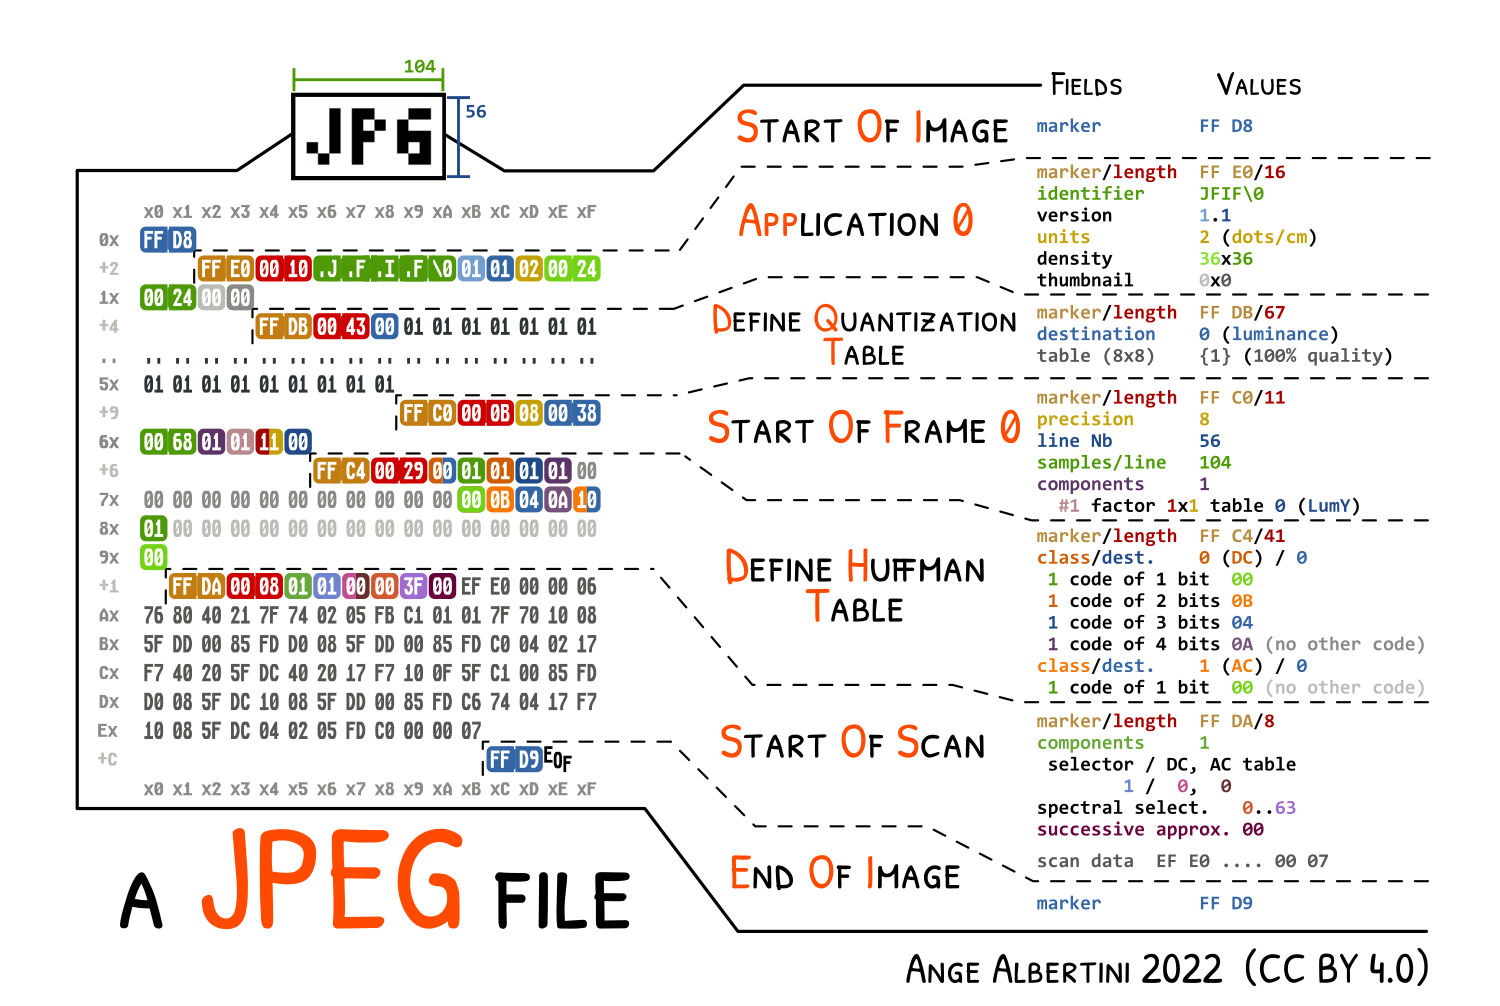 corkami/pics
Dissections de formats de fichiers et plus encore...
 aflplusplus/aflplusplus
AFL++ est un fuzzer de pointe, et n°1 dans les benchmarks. Il était à l'origine basé sur AFL. Aujourd'hui, il est livré avec qemu 5.1, une couverture…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 pxb1988/dex2jar
Outils pour travailler avec les fichiers .dex d'android et .class de java
 mandiant/capa
Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…
 zhkl0228/unidbg
Permet d'émuler une bibliothèque native Android, ainsi qu'une émulation iOS expérimentale.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
Décompile les fichiers Android APK/XAPK/JAR/AAR et extrait les API HTTP, les schémas d'authentification et les flux d'appels en utilisant jadx, avec…
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 lief-project/lief
Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…
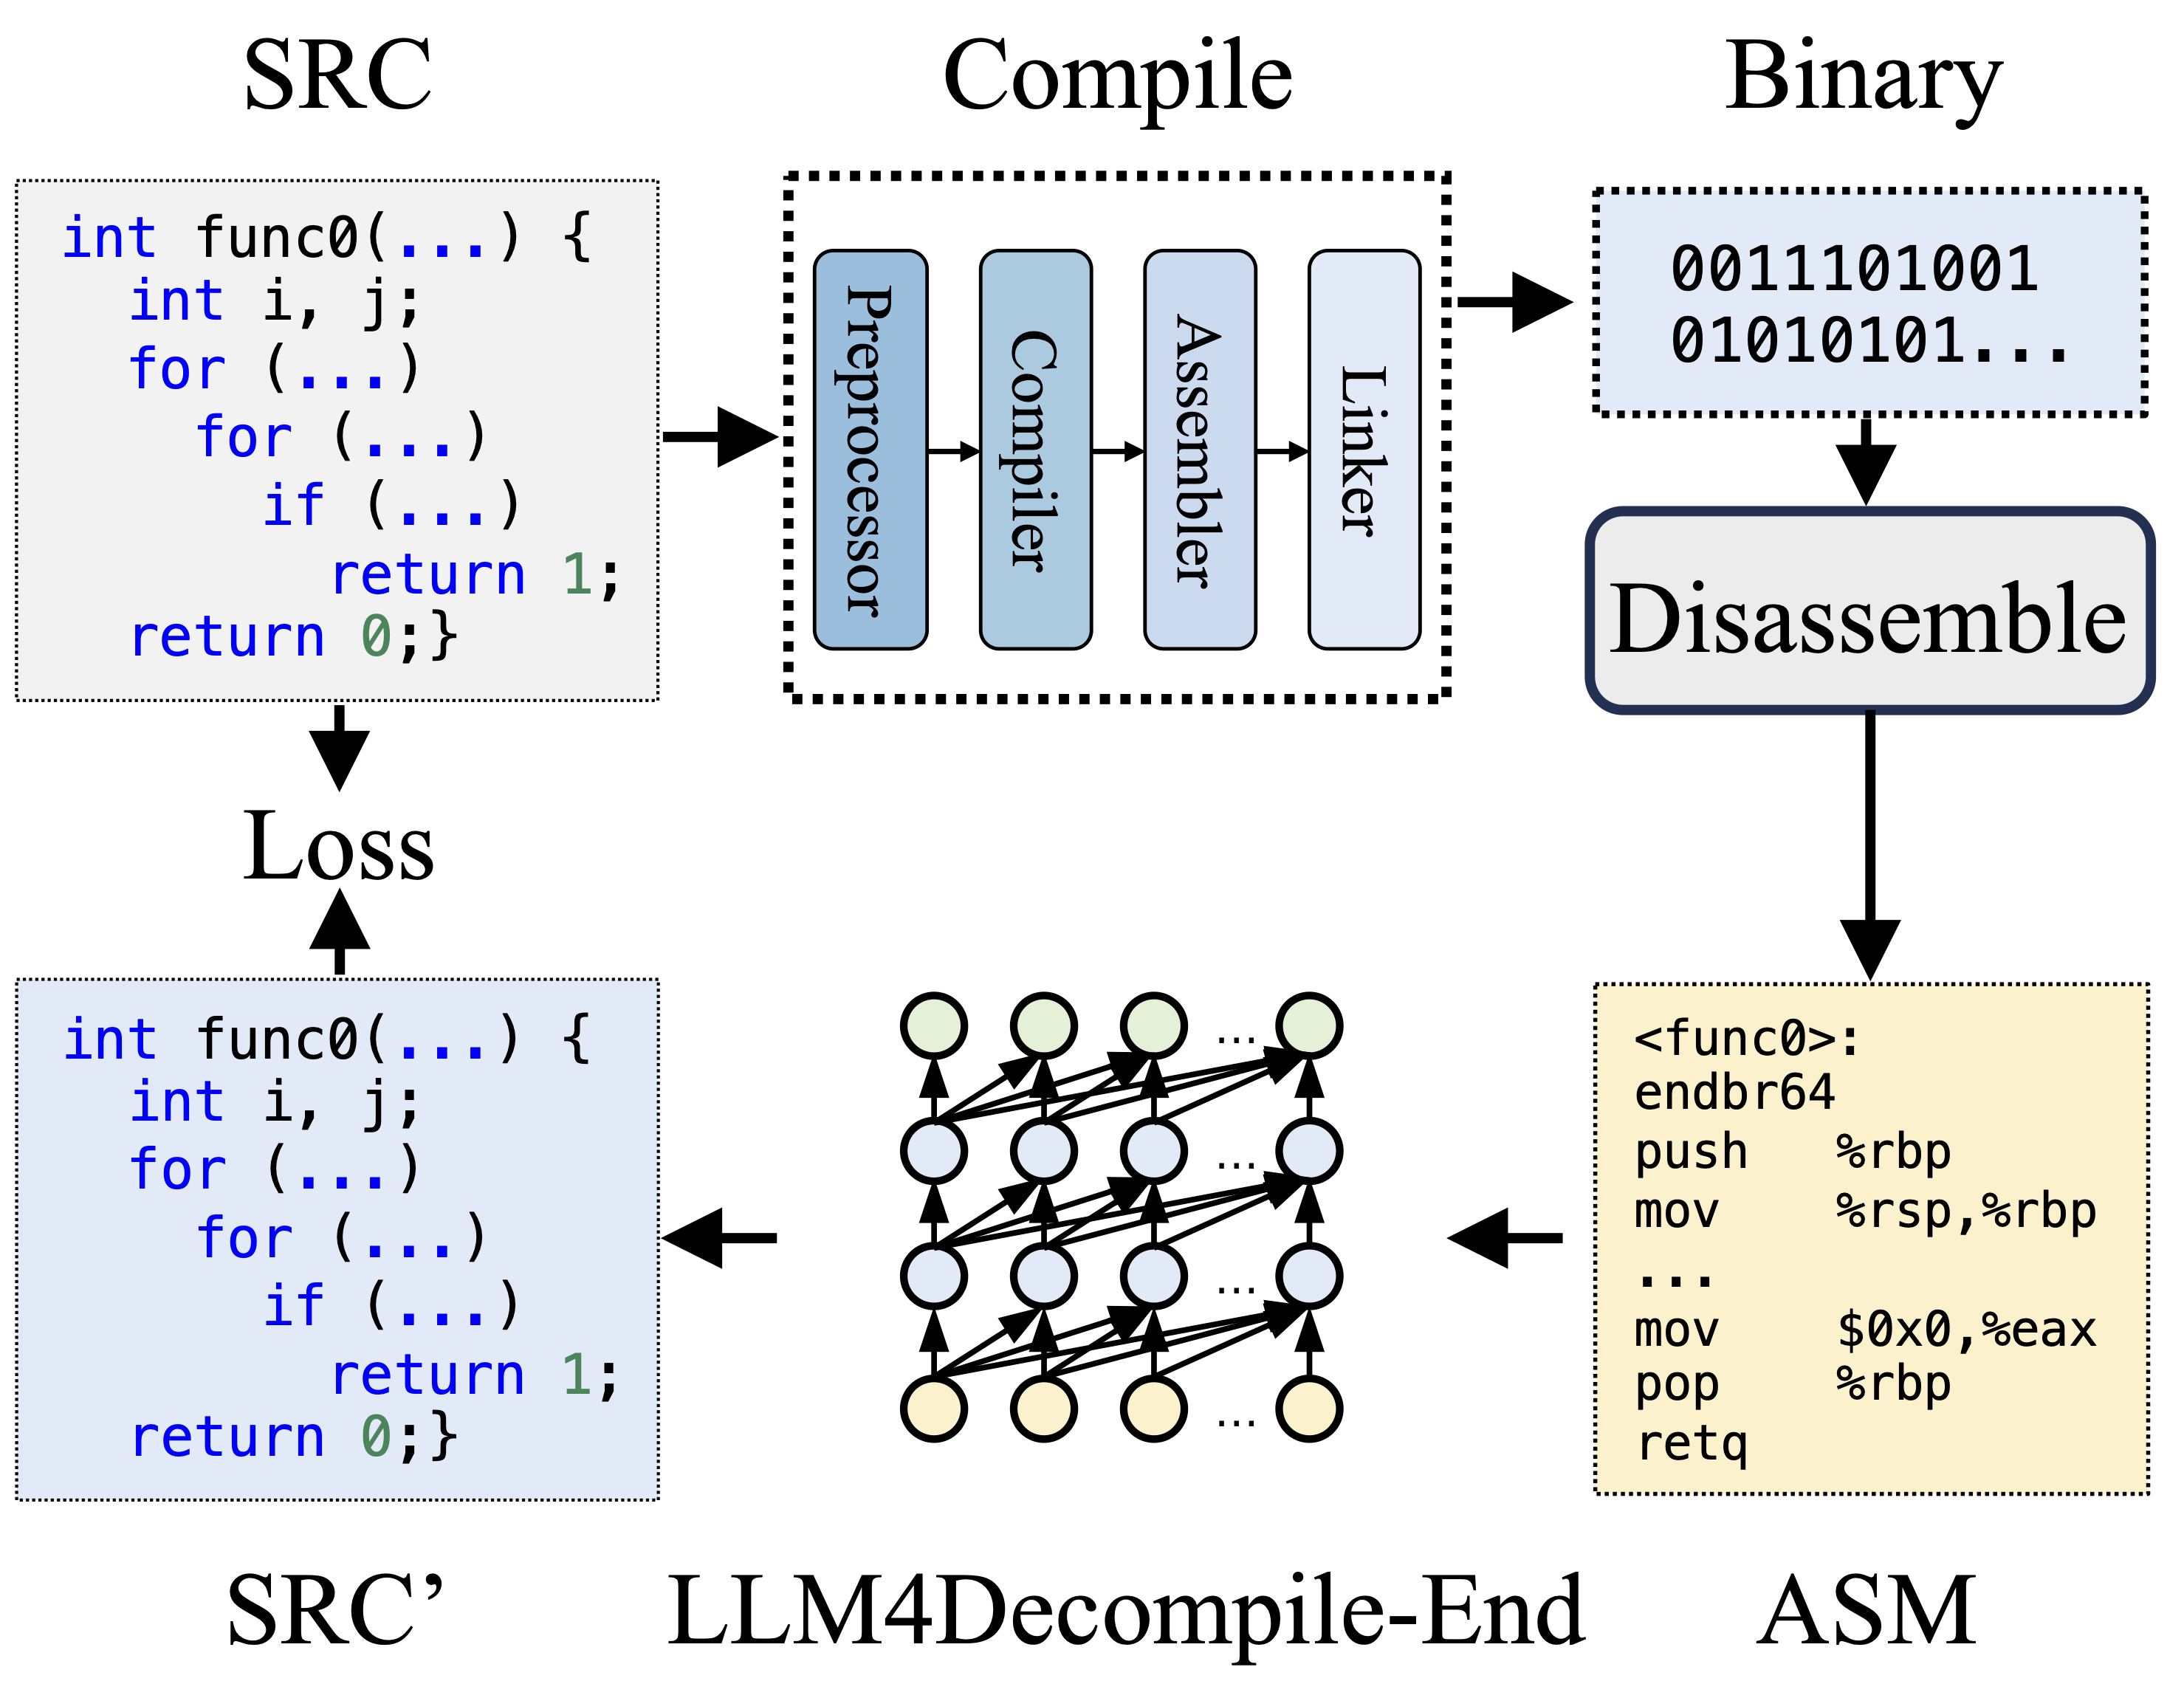 albertan017/llm4decompile
Rétro-ingénierie : décompilation de code binaire avec de grands modèles de langage
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 avast/retdec
RetDec est un décompilateur de code machine reconfigurable basé sur LLVM.
 secfigo/awesome-fuzzing
Une liste organisée de ressources sur le fuzzing ( Livres, cours - gratuits et payants, vidéos, outils, tutoriels et applications vulnérables pour…
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)






