
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit

 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
 demonslay335/cryptotester
Un utilitaire pour jouer avec la cryptographie, destiné à l'analyse des rançongiciels.
 nmantani/fileinsight-plugins
FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 cmu-sei/kaiju
CERT Kaiju est une extension de framework d'analyse binaire pour la suite de rétro-ingénierie logicielle Ghidra. Ce dépôt est un "miroir" -- veuillez…
 sidenai/hyperion-disassembler
Désassembleur et décompilateur natif multi-architecture - PE/ELF/Mach-O, x86/x64/ARM64, Lua scripting, récupération RTTI
 nalen98/ghidraemu
Émulateur natif de Pcode
 symbioticsec/hermes-decomp
Un puissant décompilateur qui vous permet de rétro-ingénierer les applications mobiles React Native en convertissant leurs fichiers de bytecode…
 thebabush/llvm-jutsu
Obscurcissement anti-LLM par comptage de doigts
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Désassembleur, décompilateur et débogueur de style x64dbg pour les binaires PE/ELF, avec un listing de style IDA, des graphes de fonctions, des…
 dr4k0nia/niximports
Un chargeur de malware .NET, utilisant l'API-Hashing pour contourner l'analyse statique
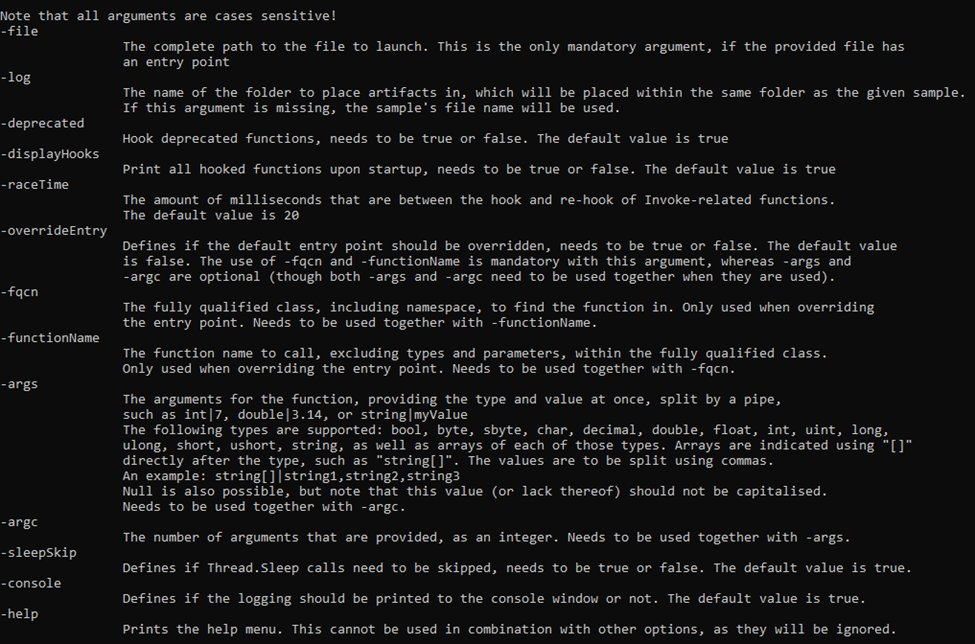 advanced-threat-research/dotdumper
Un décompresseur et enregistreur automatique pour les fichiers ciblant le framework DotNet
 denuvosoftwaresolutions/simba
Désobfuscation efficace des expressions linéaires mixtes booléennes-arithmétiques
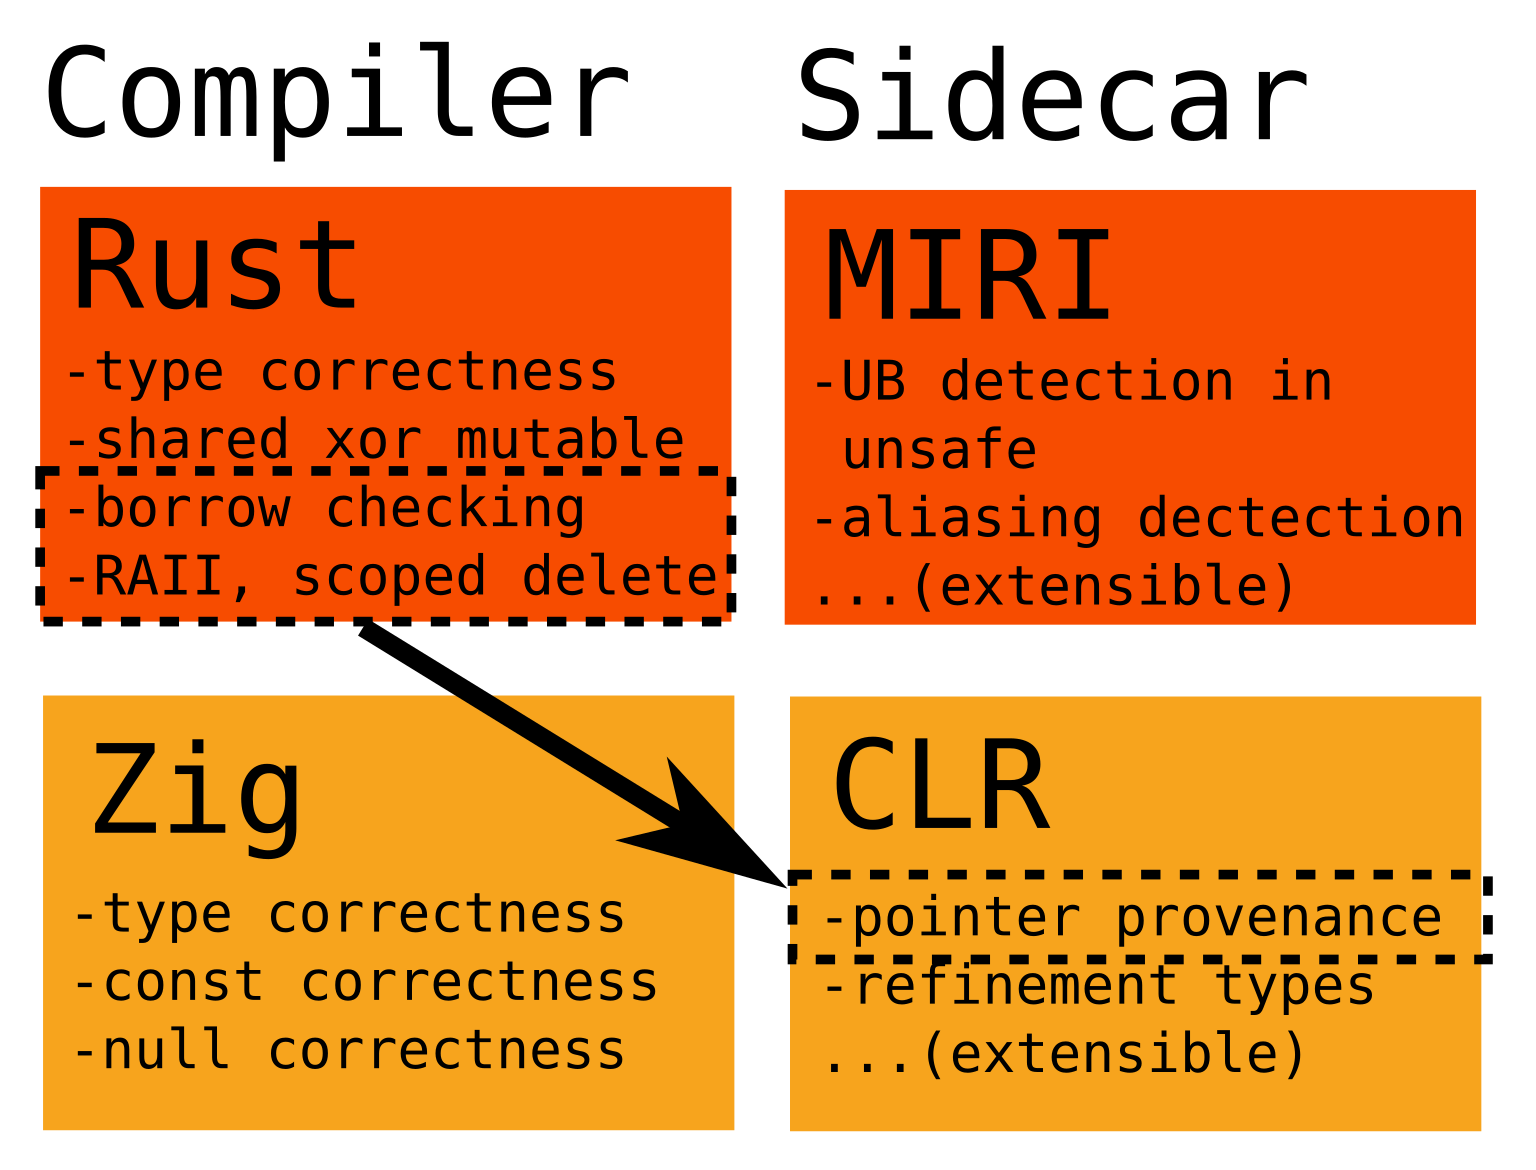 ityonemo/clr
Vérificateur pour les durées de vie et autres types de raffinement
 romainthomas/the-poor-mans-obfuscator
Binaires et scripts associés à la présentation « The Poor Man's Obfuscator »








