
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
 vitoplantamura/bugchecker
Débogueur noyau de type SoftICE pour Windows 11
 loerting/threadtear
Suite d'outils multifonctionnelle de désobfuscation Java
 nac-l/mergen
Désobfuscation par optimisation à l'aide de LLVM IR et de l'analyse de l'assembleur.
 416rehman/deepzero
Découvrez des zero-days pendant que vous dormez. DeepZero est un framework automatisé de recherche de vulnérabilités qui analyse, décompile et…
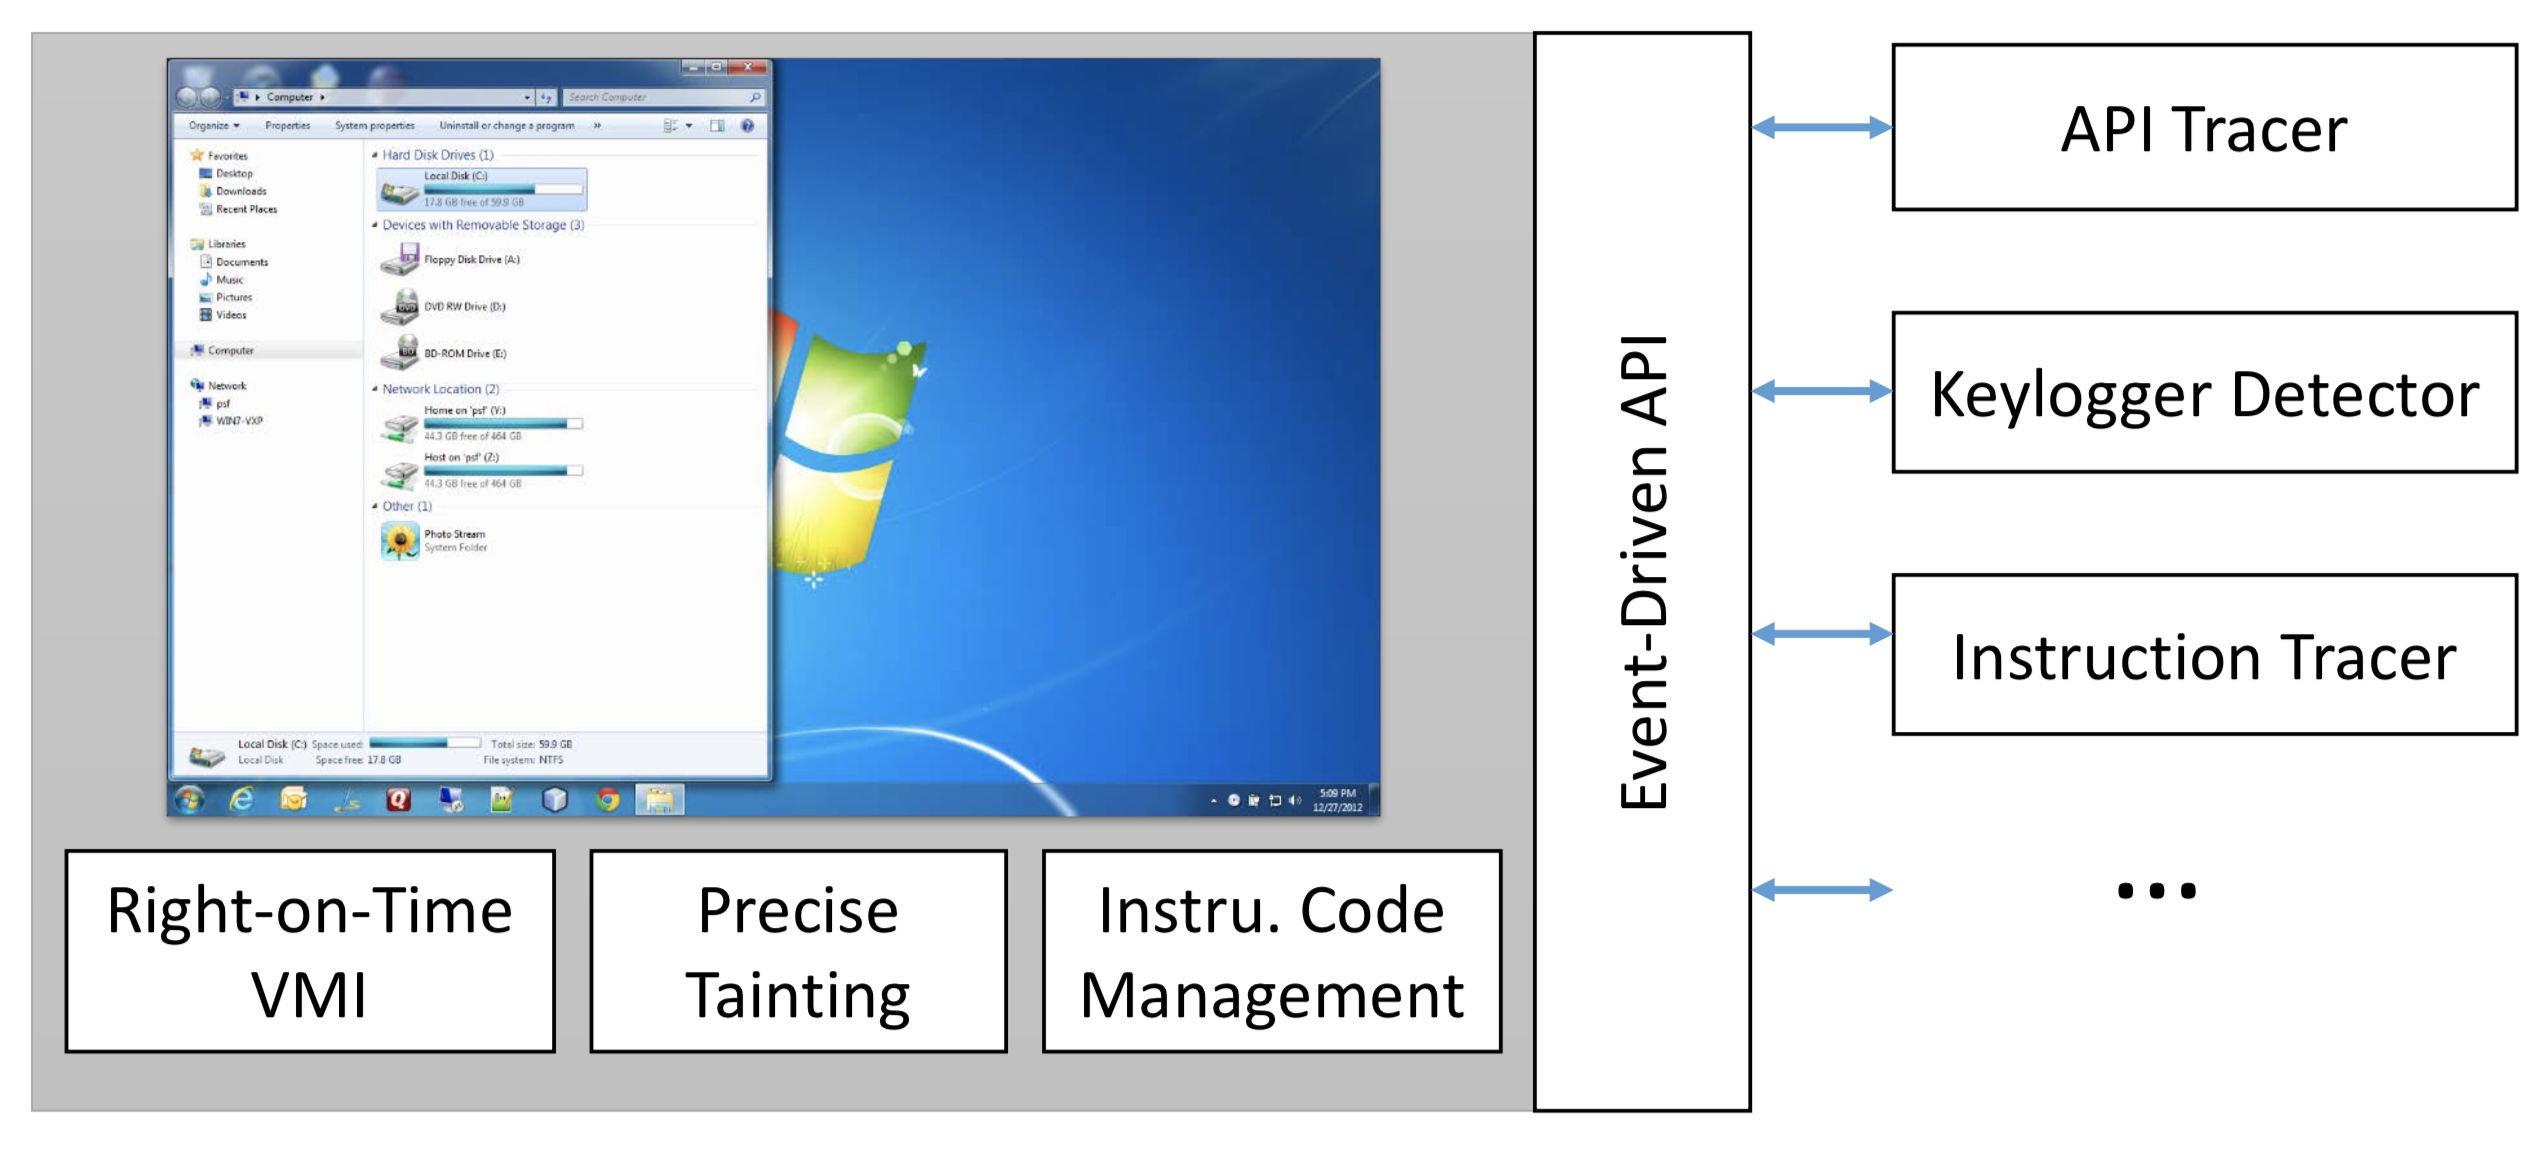 decaf-project/decaf
DECAF (acronyme de Dynamic Executable Code Analysis Framework) est une plateforme d'analyse binaire basée sur QEMU. C'est également le foyer de la…
 clearbluejar/pyghidra-mcp
Ghidra MCP en ligne de commande Python
 lunixbochs/patchkit
patching binaire depuis Python
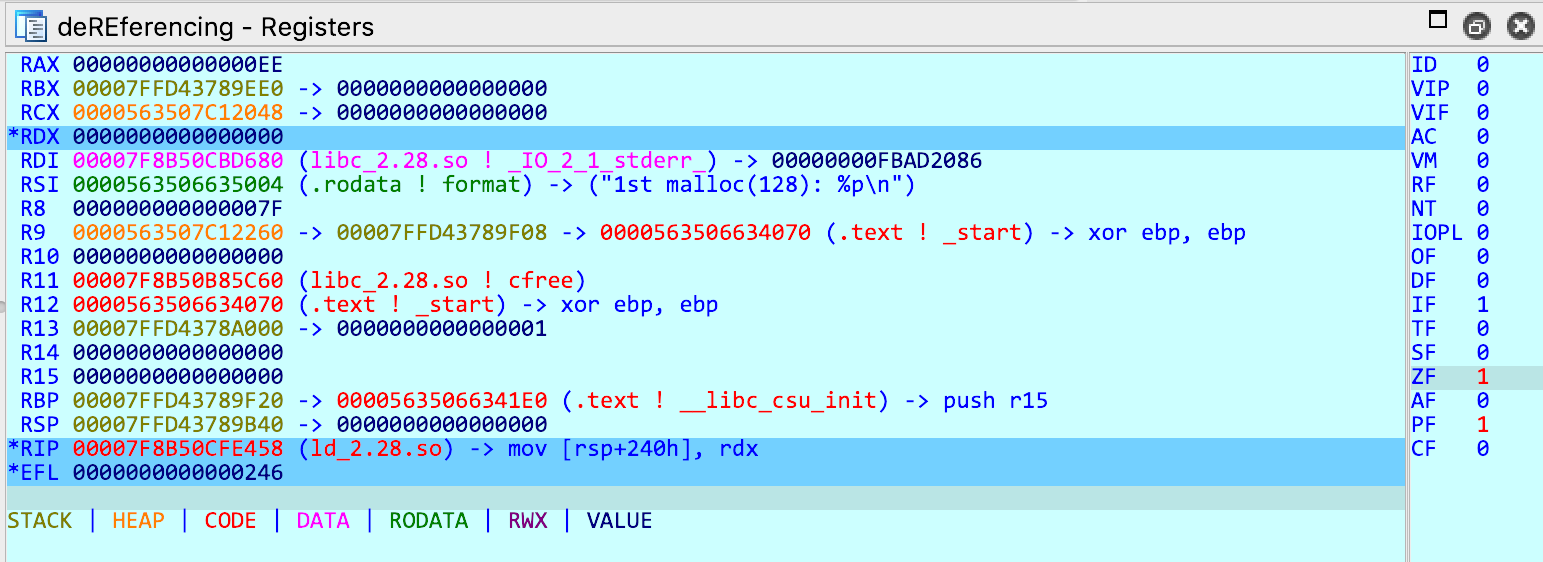 danigargu/dereferencing
Plugin IDA Pro qui implémente des vues des registres et de la pile plus conviviales.
 ucsb-seclab/dr_checker
DR.CHECKER : Un outil fiable de détection de vulnérabilités pour les pilotes du noyau Linux
 panda-re/lava
LAVA : Ajout automatisé de vulnérabilités à grande échelle
 d35ha/callobfuscator
Obfusquer des API Windows spécifiques avec différentes API
 netzob/netzob
Boîte à outils open source pour la rétro-ingénierie, la modélisation et le fuzzing des protocoles de communication. Elle déduit les formats de…
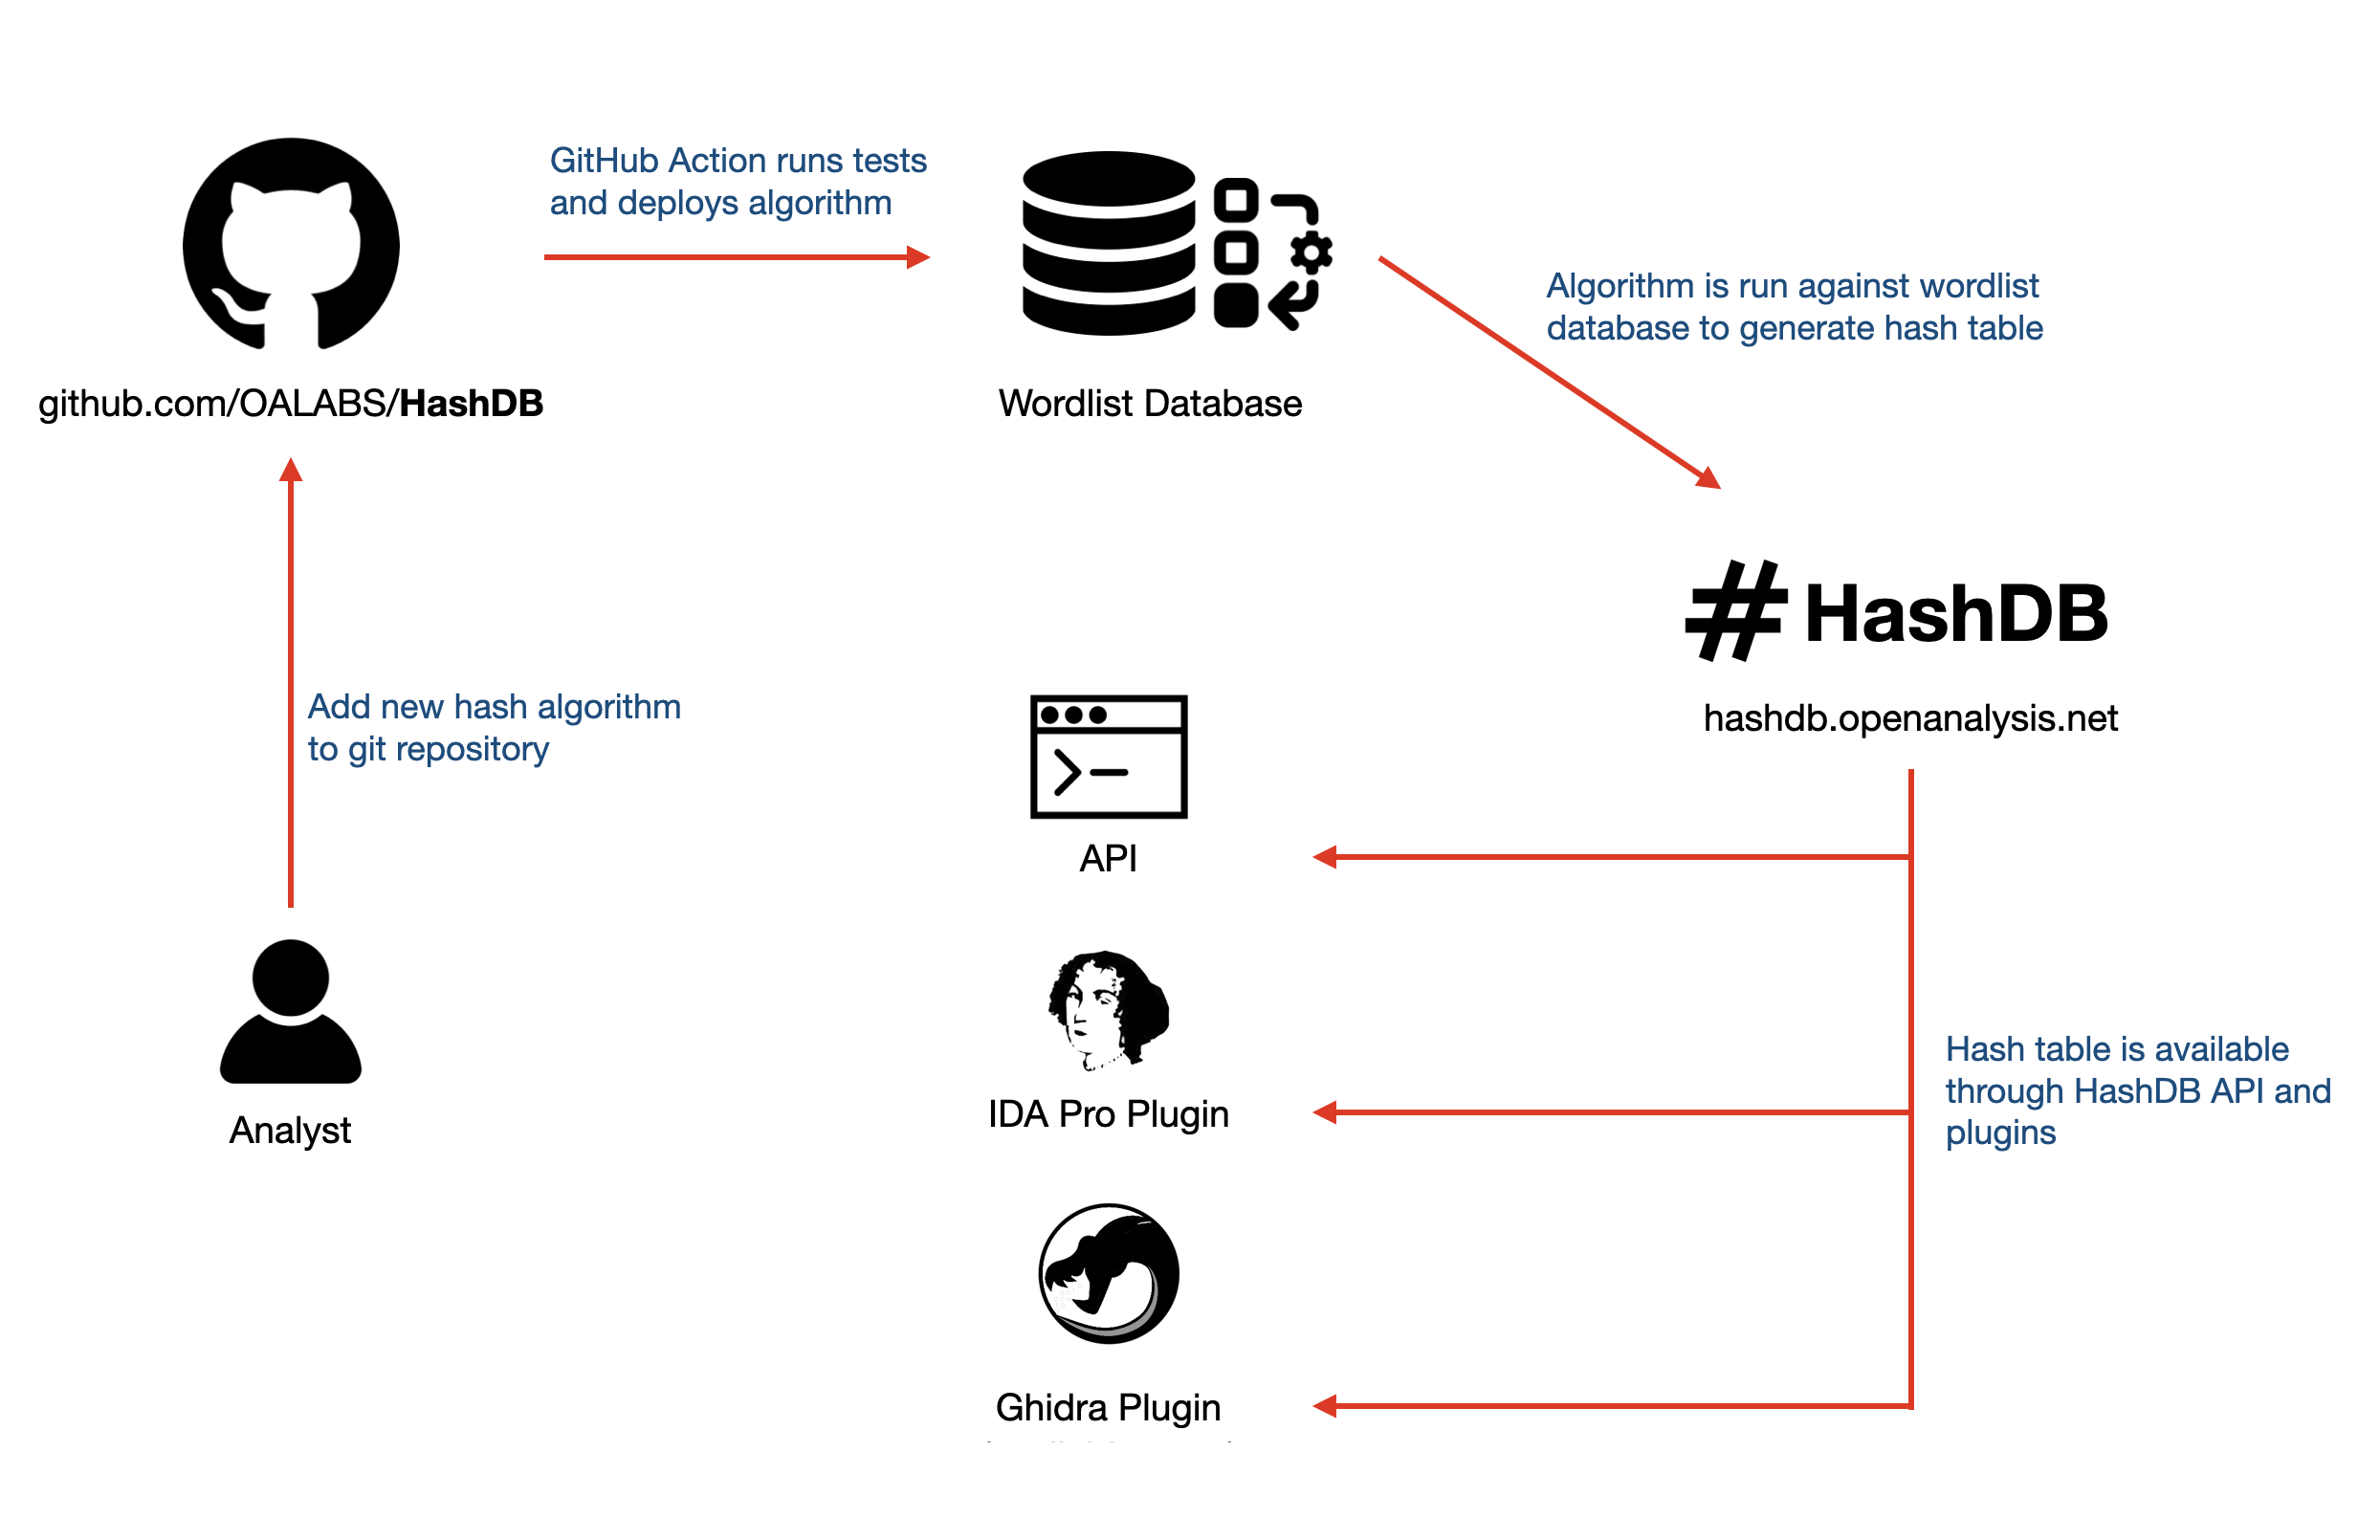 oalabs/hashdb
Assortiment d'algorithmes de hachage utilisés dans les malwares
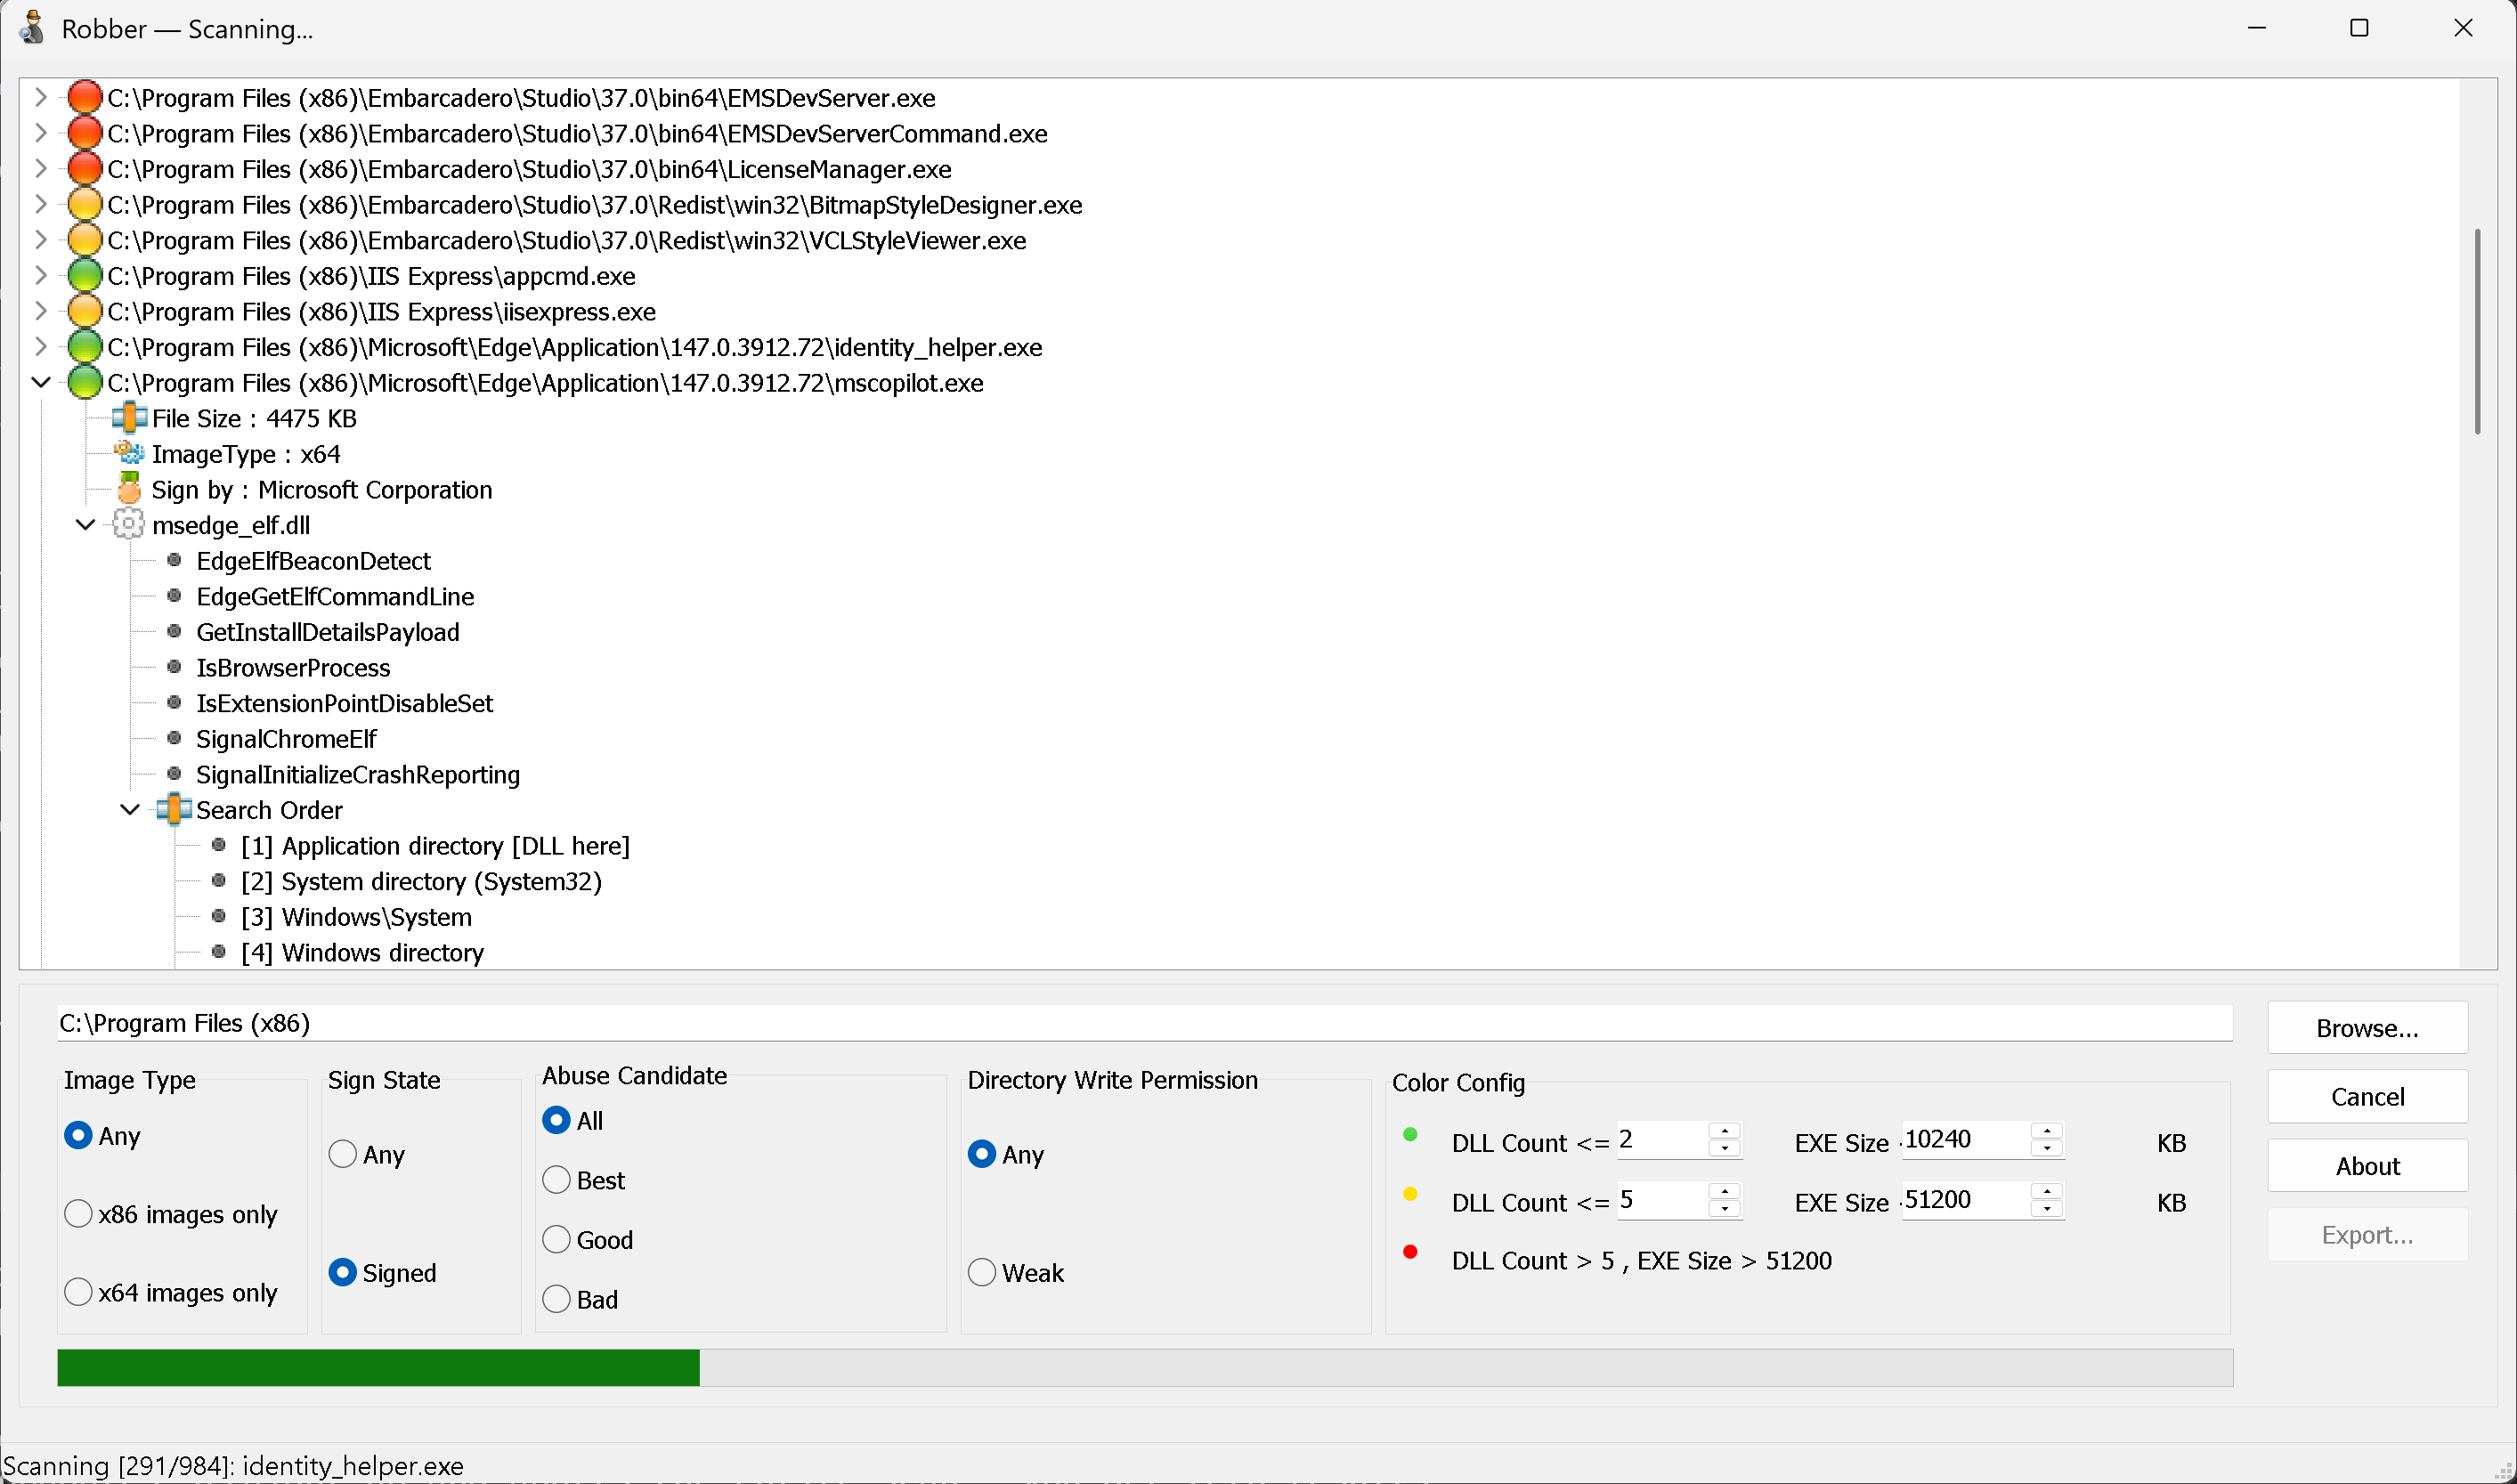 mojtabatajik/robber
Robber est un outil open source pour trouver des exécutables sujets au détournement de DLL.
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Effectuez des attaques de récupération de clé privée par réutilisation de nonce ECDSA et DSA pour analyser les vulnérabilités de signature et…
 radareorg/r2ai
Plugin IA pour Radare2 utilisant des LLM locaux ou distants pour la décompilation, l'explication de fonctions, la détection de vulnérabilités, le…
 mandiant/flare-emu
Framework d'émulation binaire scriptable intégrant IDA Pro/Radare2 avec Unicorn engine pour l'analyse automatisée de malwares, le déchiffrement de…








