kl-security-key
Autenticador experimental FIDO2/WebAuthn para RP2040 con atestación empaquetada e interoperabilidad documentada con Windows/Entra
Actualizaciones editoriales breves de herramientas de ciberseguridad publicadas.

Autenticador experimental FIDO2/WebAuthn para RP2040 con atestación empaquetada e interoperabilidad documentada con Windows/Entra

Una herramienta DoS multivector para equipos rojos de ciberseguridad.

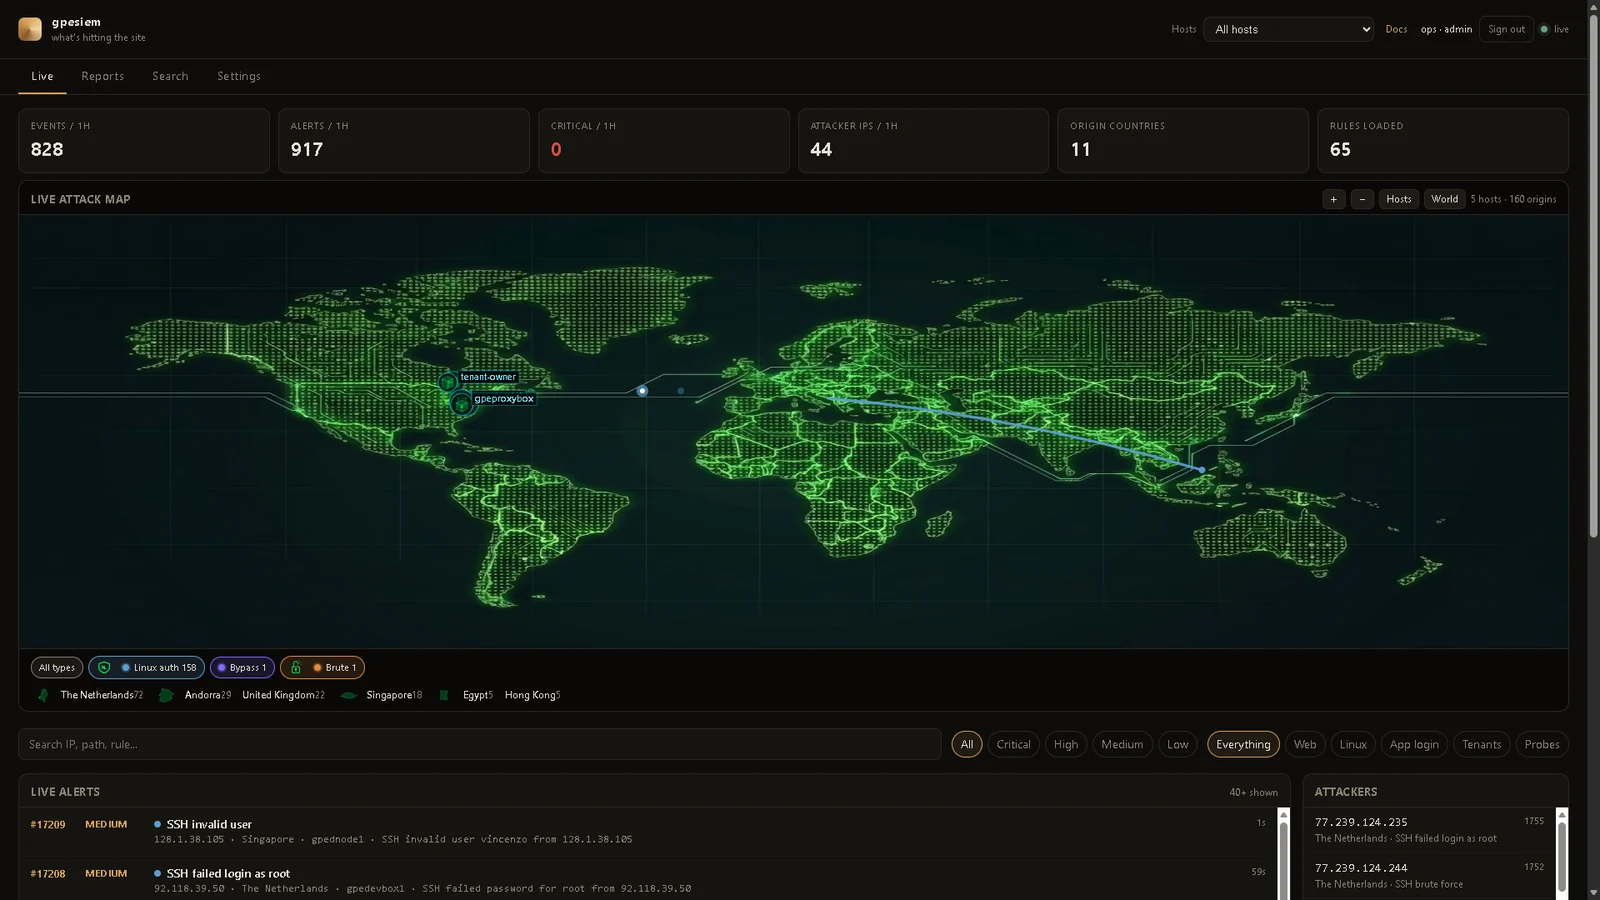
Monitor ligero de ataques web. Un binario Go + SQLite. No es OSSEC, no es un WAF.

Kit de herramientas de nivel empresarial para auditar y migrar infraestructura heredada a criptografía híbrida post-cuántica (PQC).

Kit de herramientas de análisis de artefactos de Windows que asigna detecciones de AV a offsets de PE, secciones, RVA/VA y cadenas, con YARA, AMSI,…

Un conjunto de herramientas ofensivas y defensivas de WiFi/Bluetooth para el ESP32

Documenta una metodología de threat hunting estructurada y repetible que abarca desencadenantes, hipótesis SMART, criterios de viabilidad, alcance,…

Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…

Capturando texto plano SSL/TLS sin un certificado CA usando eBPF. Compatible con kernels Linux/Android para amd64/arm64.

La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados

Extrae secretos LSA y claves DPAPI de los hives del registro de Windows mediante copias de sombra VSS existentes o recién creadas, con un parser regf…

Marco de Emulación de Adversarios