donut-decryptor
Extrae y descifra las cargas útiles internas de muestras del ofuscador Donut mediante la detección de firmas de shellcode del cargador, el análisis…
Actualizaciones editoriales breves de herramientas de ciberseguridad publicadas.

Extrae y descifra las cargas útiles internas de muestras del ofuscador Donut mediante la detección de firmas de shellcode del cargador, el análisis…

Un motor moderno de orquestación para seguridad

Enumera los permisos asociados con el conjunto de credenciales de AWS

Enlaces de Python para el IR VEX de Valgrind.

Conjunto de datos JSON de vectores de payload XSS contribuido por la comunidad que impulsa la hoja de referencia XSS de PortSwigger, con metadatos de…

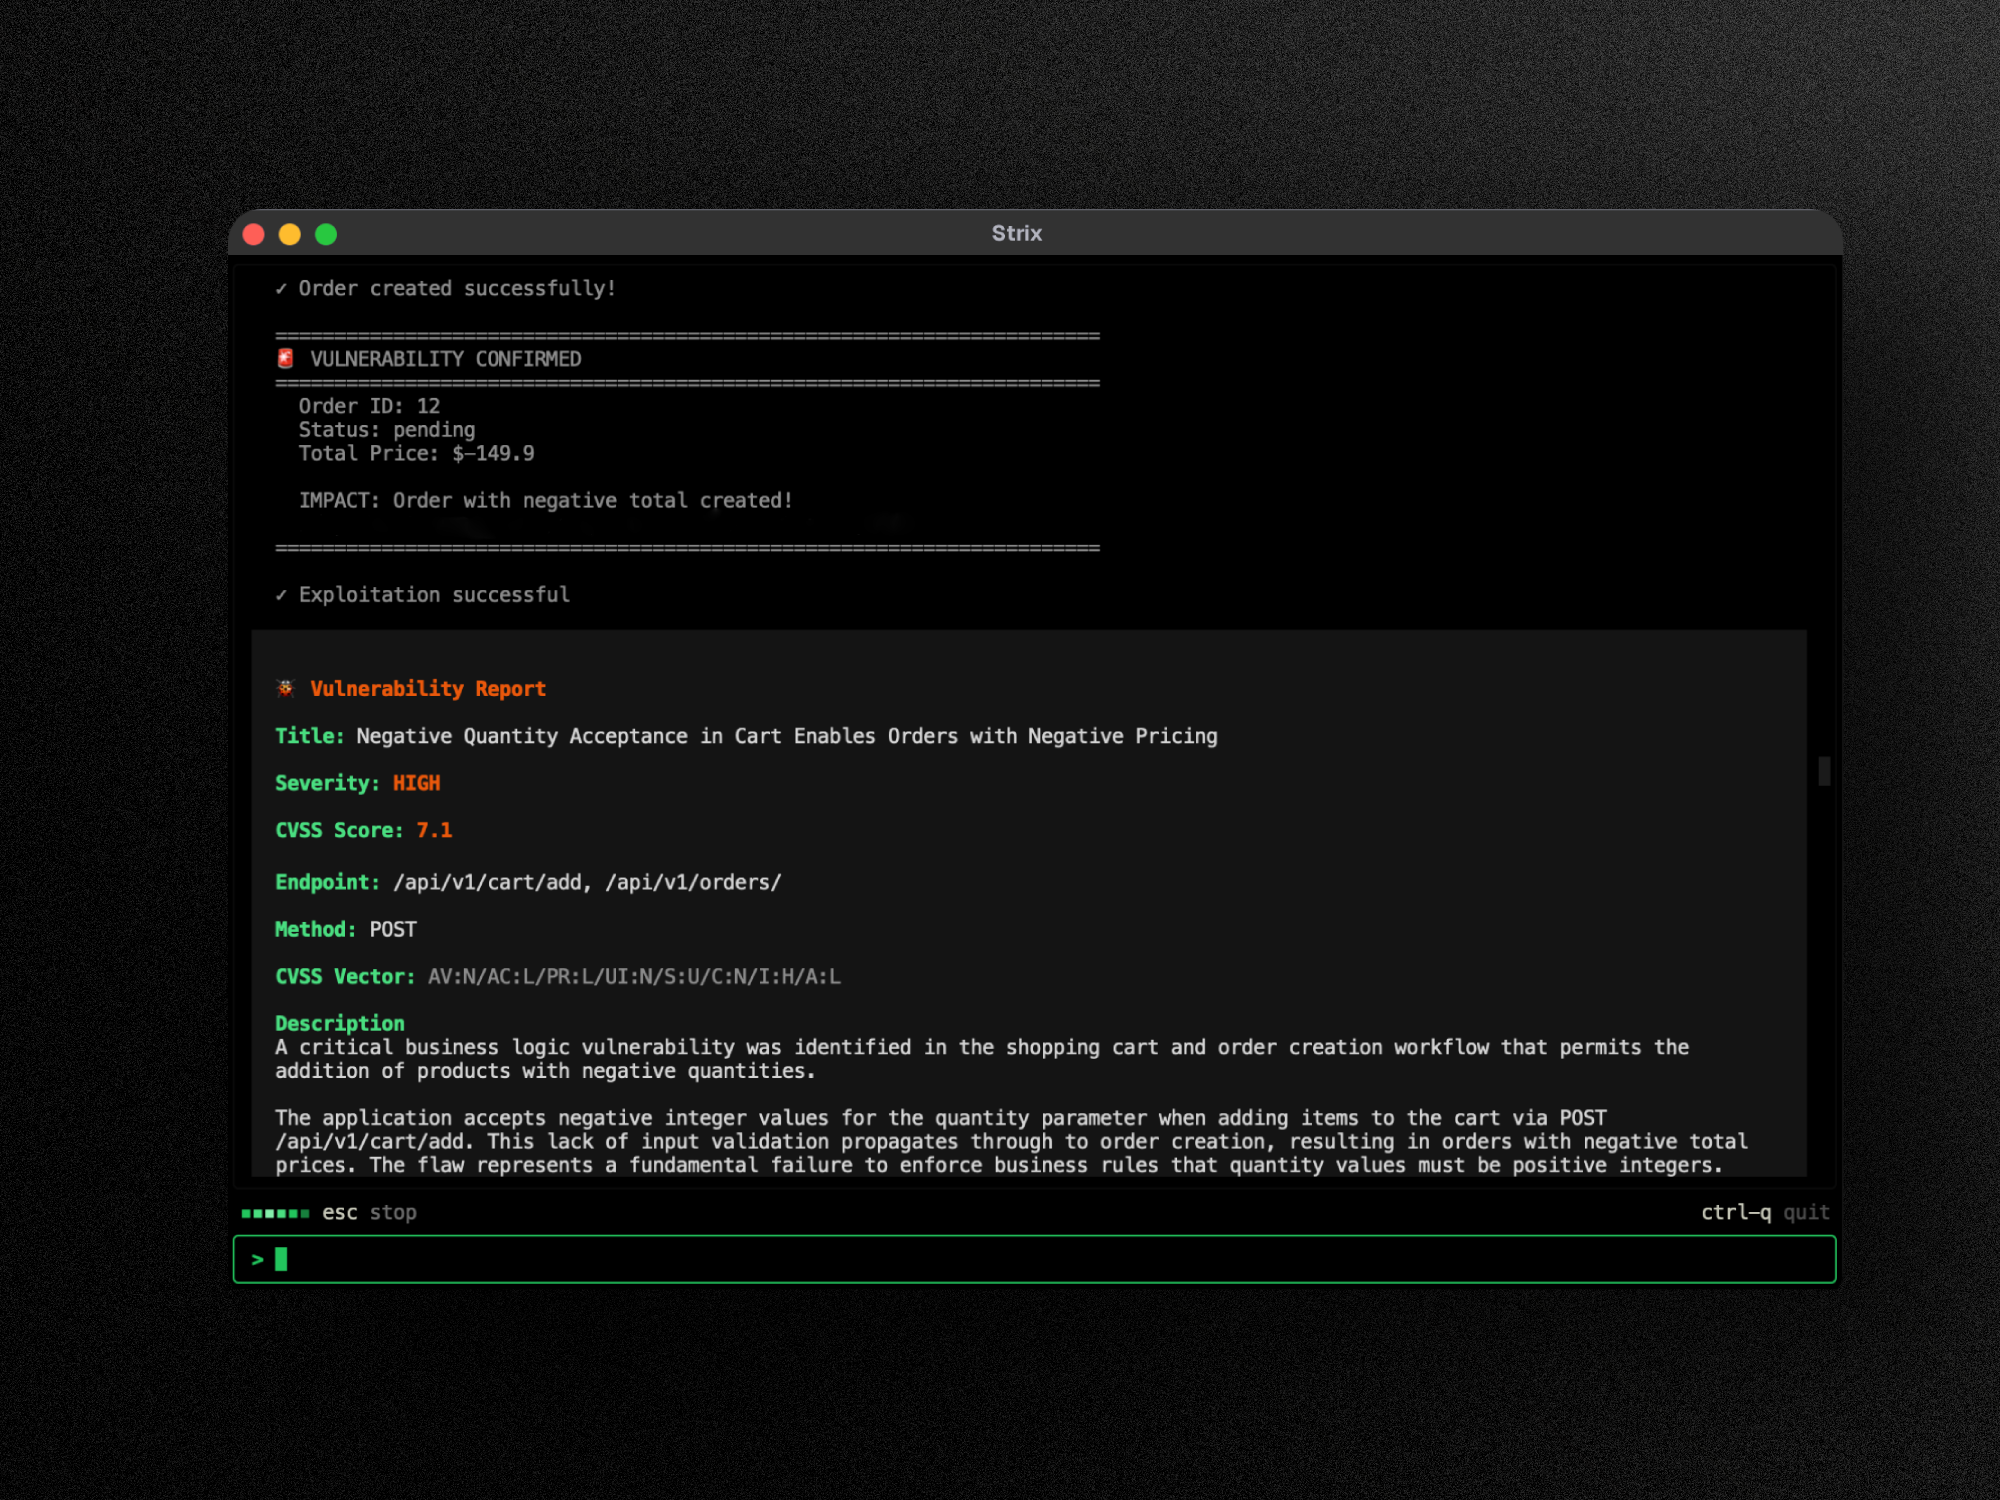
Herramienta de pruebas de penetración con IA de código abierto para encontrar y corregir las vulnerabilidades de tu aplicación.

Extrae estáticamente y descifra shellcode ofuscado con AES-CBC/XOR de binarios PE envueltos con laZzzy mediante coincidencia de firmas y resolución…

Revertir bytenode .jsc (caché de código V8) a JavaScript — estático, Rust puro, sin V8/Node parcheado. Node 8→26 / V8 5.8–14.6; 25k .jsc probados, 0…

Herramienta universal gratuita de base de datos y cliente SQL

IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)

Aplicación Android deliberadamente vulnerable para investigación de seguridad móvil y práctica de bug bounty - OWASP Mobile Top 10

Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.